#1

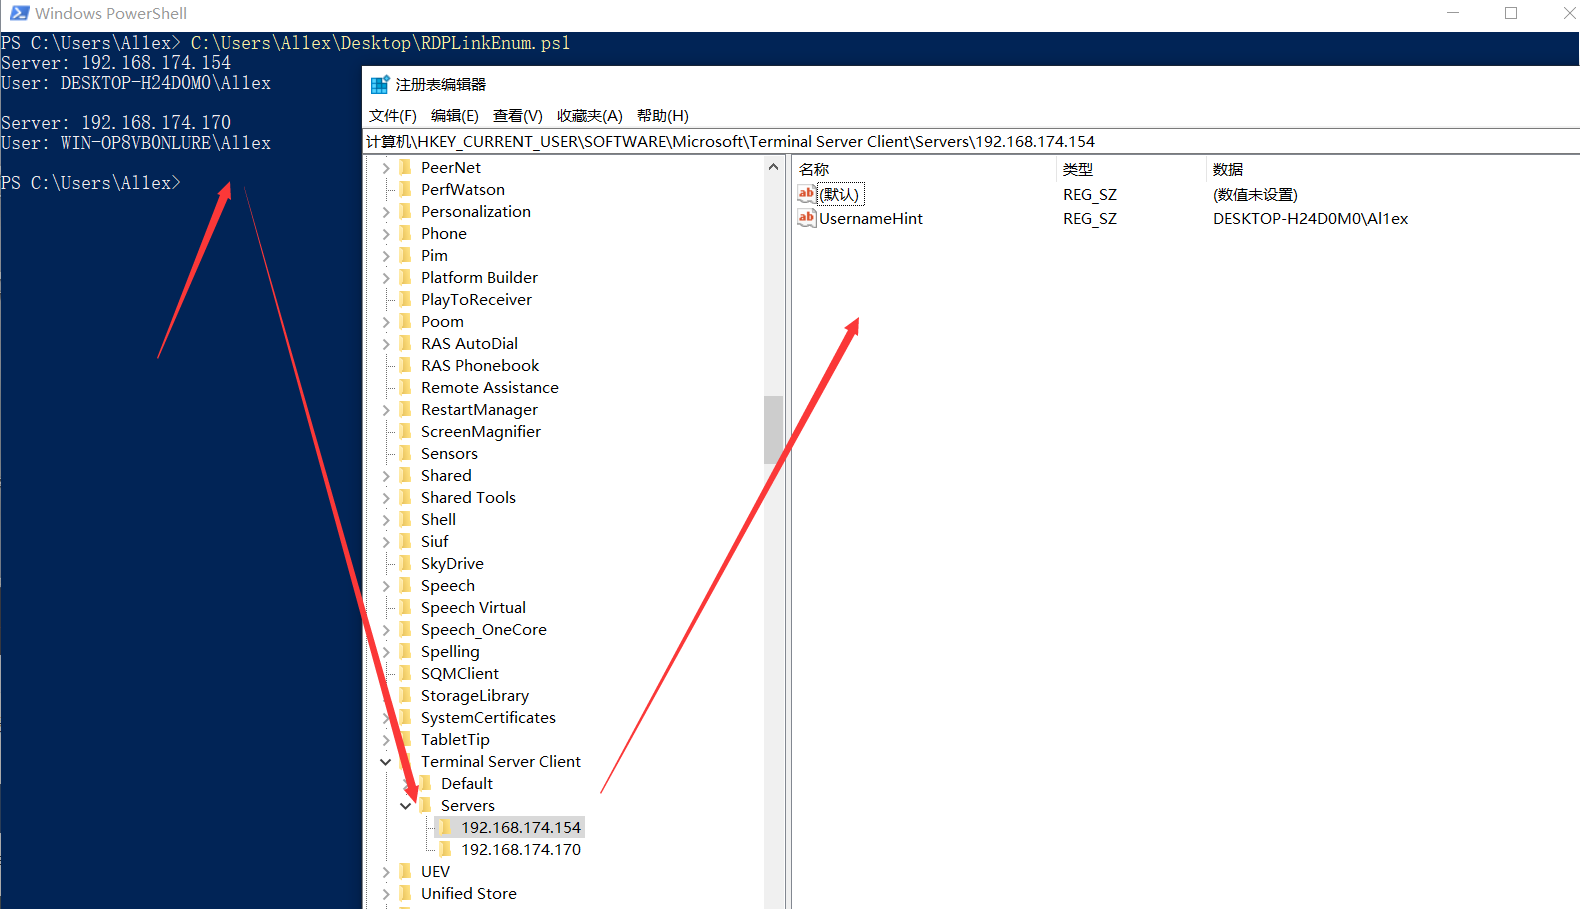
 nccgroup/baskerville
PCAP 또는 인터페이스에서 선택적 프로토콜 추출기
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
CVE-2026-88771에 대한 침해 지표 및 헌팅 가이드로, Citrix NetScaler ADC 및 Gateway의 인증되지 않은 명령 주입 취약점을 다루며 호스트, 네트워크, C2 아티팩트를 포함합니다.
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
 spectralzero/netscope
Windows용 오프라인 우선 네트워크 조사 및 대응 플랫폼. pcap 또는 실시간 캡처를 완전한 포렌식 판정 — 공격 스토리, IOC, 추출된 자격 증명, 원클릭 대응 — 으로 전환하며, 전적으로 로컬에서 실행되고 클라우드나 API 키가 필요 없습니다.
 jgoyd/fourteen_endpoints
Apple의 Privacy Relay 내부의 셸 회사
 nao-sec/ramnit_traffic_parser
Ramnit 트래픽 파싱
 corelight/zeek-netsupport-detector
Zeek 기반 NetSupport 탐지기. NetSupport는 공격자들이 악성코드에서 자주 악용합니다.
 0x0allenace/windows-malware-behavioral-analysis
FLARE-VM 및 REMnux를 사용한 시뮬레이션된 다단계 Windows 악성코드 샘플의 행위 기반 악성코드 분석. IOC 추출, MITRE ATT&CK 매핑 및 탐지 엔지니어링을 포함한 증거 기반 DFIR 조사.
 microlaser/dns_watchdog_windows2
Windows DNS 트래픽을 pktmon을 통해 모니터링하여 포이즈닝, 스푸핑, 악성 리졸버 응답, 게이트웨이 MAC 변경을 탐지하고 경고를 기록하는 PowerShell 스크립트입니다.
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIR 챌린지에 대한 네트워크 포렌식 분석 글 + 도구: PCAP 트래픽에서 hex→Base64→XOR 방식의 외부 유출(exfiltration) 체인을 역분석한 다음, CVE-2023-32784를 통해 프로세스 메모리 덤프에서 KeePass…
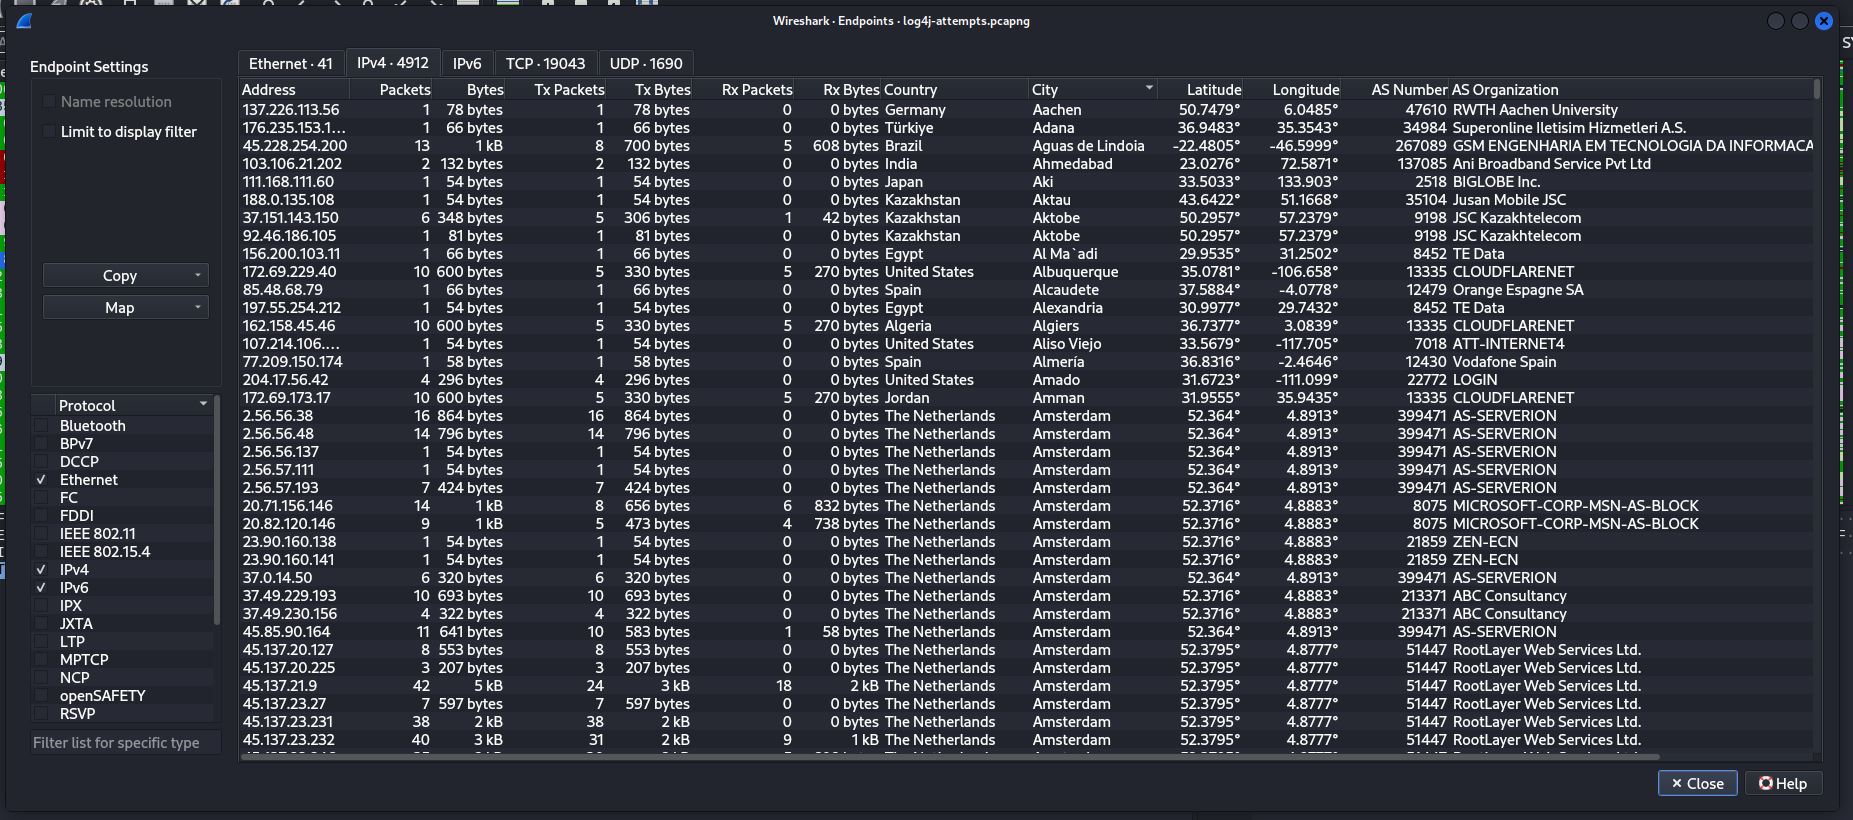 kirkdjohnson/wireshark
malware-traffic-analysis.net에서 패킷 캡처(.pcapng) 파일을 다운로드했는데, 이는 Log4J 취약점(CVE-2021-44228)을 이용해 웹 서버를 공격하려는 시도의 사례였습니다. 서버와 통신하는 엔드포인트의 수를 조사했고, 해당…
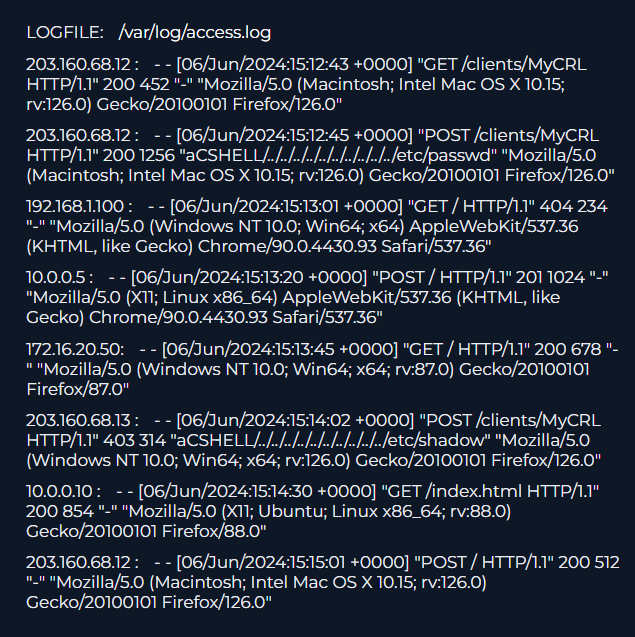 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
# 사고 대응(IR) 사례 연구: Check Point Security Gateway에서 CVE-2024-24919(임의 파일 읽기)를 노린 악용 시도 조사 문서화 SIEM 분석, 방화벽 로그, 원시 웹 접근 로그 검사(`/var/log/access.log`),…
 corelight/corelightforsplunk
Splunk 앱으로, Corelight 네트워크 탐지 데이터를 통합 및 분석하여 실시간 위협 헌팅과 사고 대응을 가능하게 합니다.
 opposum0112/decretum
보안 연구자를 위한 Contract LinkML 컴파일러
 aelshimony-cloud/openwire-cve-2023-46604-investigation
PCAP 분석, IOC 식별 및 리버스 셸 페이로드 추출을 포함하여 OpenWire를 통한 Apache ActiveMQ의 CVE-2023-46604 악용을 분석하는 침해 대응 워크스루.
 jhatchi/nexacorp-dfir-inc-2026-001
DFIR 조사 + 시뮬레이션된 NexaCorp 침입(vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2)에 대한 7개의 Suricata 규칙. 4일간의 단독 작업(BeCode Brussels Mission 01). 54페이지 보고서,…