Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Network Forensics — 5페이지 | Kitploit
카테고리

Network Forensics

Tools for analyzing network traffic and communication logs to investigate security incidents.

Kitploit 추천

추천 도구

10 선택됨
wireshark preview#1

wireshark

GitHubwireshark/wireshark
10.1k4시간 13분 전
zeek preview#2

zeek

GitHubzeek/zeek
7.8k14시간 49분 전
arkime preview#3

arkime

GitHubarkime/arkime
7.4k1일 전
Malcolm preview#4

Malcolm

GitHubcisagov/malcolm
2.5k8일 전
suricata preview#5

suricata

GitHuboisf/suricata
6.5k4일 전
ntopng preview#7

ntopng

GitHubntop/ntopng
8.1k14시간 55분 전
scapy preview#8

scapy

GitHubsecdev/scapy
12.5k1일 전
etl2pcapng preview#10

etl2pcapng

GitHubmicrosoft/etl2pcapng
7351년 전
netsniff-ng preview#11

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4k1년 전
gopacket preview#13

gopacket

GitHubgoogle/gopacket
6.8k1년 전
최신관련성인기최근 업데이트
141 결과
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter는 분석가가 패킷 캡처(pcap)를 분석하여 주목할 만한 트래픽을 찾는 데 도움을 주도록 설계된 도구/스크립트입니다. PacketSifter는 인수로 pcap을 받아 여러 파일을 출력합니다.

defensive-toolsioc-managementpacket-sniffing-analysis+5
935년 전
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…


defensive-toolsioc-managementdynamic-analysis-sandboxing+7
6119일 전
OpenFPC preview

OpenFPC

GitHubleonward/openfpc

OpenFPC, 오픈 소스 전체 패킷 캡처

packet-sniffing-analysisnetwork-forensicsforensics+1
7310년 전
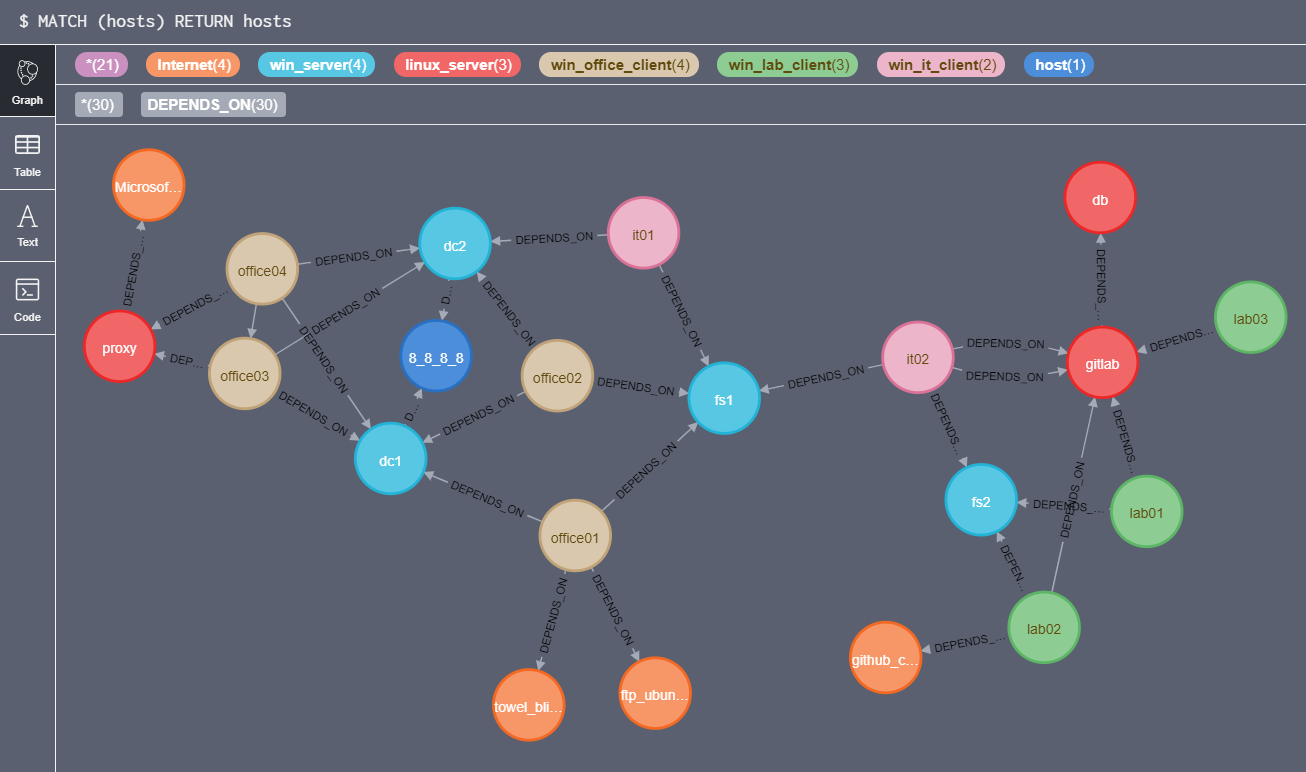
NetworkAssessment preview

NetworkAssessment

GitHubhalildeniz/networkassessment

NetworkAssessment: 네트워크 침해 평가 도구
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+4
952년 전
syd preview

syd

GitHubsydsec/syd

공기 격리 침투 테스트용 오프라인 AI 보안 어시스턴트

osintmemory-forensicsvulnerability-analysis+8
866개월 전
netstat2neo4j preview

netstat2neo4j

GitHubtrinitor/netstat2neo4j

여러 대의 머신에서 수집한 netstat 파일로부터 Neo4j용 Cypher CREATE 문을 생성합니다.

network-forensicsinformation-gatheringlog-analysis
415년 전
SharkMCP preview

SharkMCP

GitHubweirdmachine64/sharkmcp

PCAP 파일 분석을 위한 만능 MCP 서버

packet-sniffing-analysisreconnaissancenetwork-forensics+6
735개월 전
Android-Projector-C2-Malware preview

Android-Projector-C2-Malware

GitHubkavan00/android-projector-c2-malware

중국 beamers의 C2 네트워크 분석 - SilentSDK-Analysis

android-securityembedded-systems-securityioc-management+9
1817일 전
HiddenNetworks-Python preview

HiddenNetworks-Python

GitHubtelefonica/hiddennetworks-python

USB 장치 연결 포렌식 도구로, 로컬 및 도메인 네트워크에서 물리적 장치-컴퓨터 관계를 추적하여 시각적 그래프와 CSV/JSON 보고서를 생성하며, 침해 대응 및 디지털 수사에 활용됩니다.
reconnaissancenetwork-forensicsforensics+2
386년 전
plugxdecoder preview

plugxdecoder

GitHubkcreyts/plugxdecoder

PlugX 트래픽 및 암호화/압축된 아티팩트를 디코딩합니다.

encryption-decryption-toolsnetwork-forensicsreverse-engineering+3
3813년 전
Bryobio preview

Bryobio

GitHubemrekybs/bryobio

SOC 분석가들의 분석 과정을 가속화하기 위해 개발되었습니다.
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
486개월 전
game-of-kingshot-re preview

game-of-kingshot-re

GitHubkdbugk/game-of-kingshot-re

Unity/IL2CPP 안드로이드 게임에 대한 교육적인 리버스 엔지니어링 연구입니다. 게이트웨이 프로토콜 디코딩, 네이티브 안티-탬퍼링 SDK 분석, SSL 피닝 우회, 그리고 Frida 기반 동적 분석 기법을 문서화합니다.
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+5
316개월 전
DC30-Badge-Challenge-Writeup preview

DC30-Badge-Challenge-Writeup

GitHubkybr-git/dc30-badge-challenge-writeup

DEF CON 30 배지 챌린지에 대한 라이트업

network-forensicssteganographydigital-forensics+3
724년 전
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

Wireshark에서 데이터를 추출하여 MISP 형식으로 변환하는 Lua 플러그인
packet-sniffing-analysisnetwork-forensicsforensics+2
502년 전
zeek-community-id preview

zeek-community-id

GitHubcorelight/zeek-community-id

Zeek의 Community ID 흐름 해싱 지원.

network-forensicsnetwork-securityutilities-frameworks+1
373년 전
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

포렌식 스캐너

disk-forensicsmemory-forensicsnetwork-forensics+3
4113년 전
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR 포렌식 컴패니언 서버 + 캡처 확장 프로그램
defensive-toolsioc-managementmemory-forensics+9
333일 전
ipdecap preview

ipdecap

GitHublpefferkorn/ipdecap

GRE, IPIP, 6in4, ESP(ipsec) 프로토콜 내에 캡슐화된 트래픽을 역캡슐화하며, IEEE 802.1Q(가상 LAN) 헤더도 제거할 수 있습니다. pcap 파일과 함께 작동합니다.


packet-sniffing-analysisencryption-decryption-toolsvulnerability-analysis+3
348년 전
이전1…456…8다음