
 #1
Tools for assessing, testing, and exploiting mobile applications and devices (Android, iOS).
Kitploit 추천
 happy0717/cve-2023-27703
CVE-2023-27703 pikpak V1.29.2 Android 버전의 요소 디버깅 인터페이스 누출 취약점
 b0b0505/cve-2016-0846-poc
CVE-2016-0846에 대한 개념 증명 익스플로잇으로, Android 권한 상승 취약점을 악용하며 보안 연구를 위한 공격 기법을 시연합니다.
 hasan-al-hussein/android-workprofile-exploit
CVE-2025-22442 작업 프로필 프로비저닝, 정책 타이밍 및 엔터프라이즈 격리에 대한 통제된 방어 분석
 lewason/mhl-off-hook-writeup
Mobile Hacking Lab Off-Hook Android 챌린지에 대한 Writeup 및 익스플로잇 아티팩트로, DOM-XSS, 경로 순회(path traversal), 그리고 악성 플러그인을 연쇄하여 system_server 코드 실행을 달성합니다.
 skorpion96/cve-2026-40000
ZTE File Manager(zte.com.cn.filer)의 취약점에 대한 PoC로, 이 파일 관리자의 권한으로 다른 앱의 임의 파일을 읽을 수 있습니다.
 lienby/pssroot
CVE-2016-5195 기반의 One-Click-Root 프로그램, 오래된 'PlayStation Certified' Android 기기에서 작동
 brodsbytes/cyberpup
무료 오픈소스 사이버보안 앱으로, 기술에 익숙하지 않은 사람들을 위한 것입니다.
 george0papasotiriou/cve-2026-22012-diameter-protocol-credit-control-bypass-in-5g
5G 네트워크에서 Diameter Credit-Control의 Final-Unit-Indication 누락으로 인해 무제한 할당량과 서비스 우회가 가능해지는 것을 보여주는 CVE-2026-22012의 Python 시뮬레이션입니다.
 imeiplus/galaxy-a37-root
CVE-2026-43499 익스플로잇 페이로드 (Samsung Galaxy A37, A376BXXS4AZG4, kernel 6.1.138-android14-11)
 miapatsune/cve-2026-43499
Redmi Pad Pro (dizi) / POCO Pad 5G용 커널 익스플로잇으로, 브라우저 기반 업로드 및 실행 인터페이스, 로그 관리를 위한 관리자 패널, 사전 컴파일된 공유 객체 페이로드를 제공합니다.
 darioi/droidcarve
안드로이드 리버스 엔지니어링 프레임워크
 gimminse/firmware-analysis
CVE-2020-25279 재발견: 삼성 엑시노스 칩셋에 사용되는 Shannon 베이스밴드의 치명적인 취약점
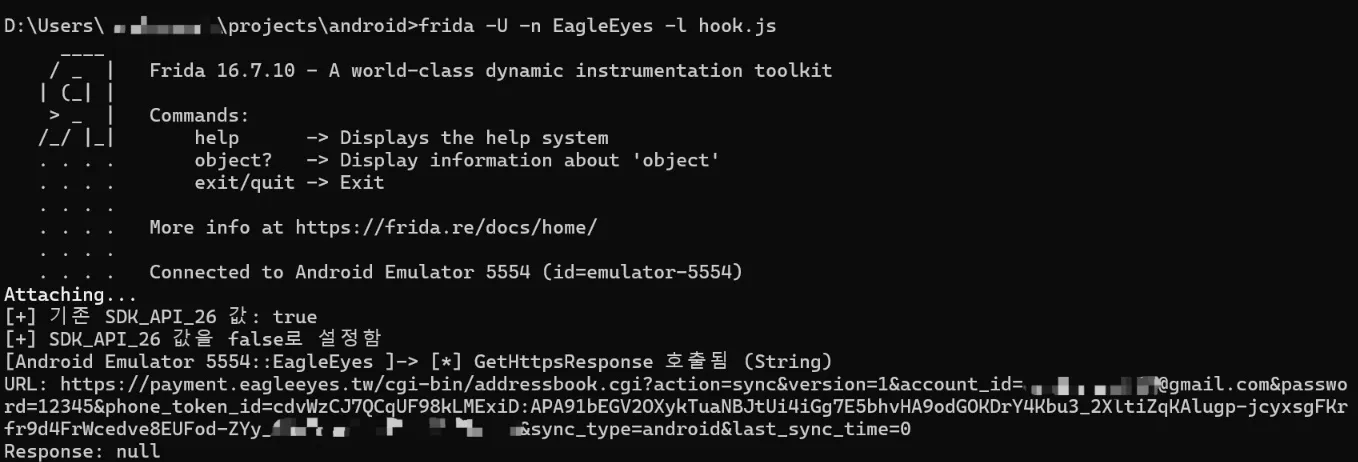 shinycolumn/cve-2025-46408
EagleEyes Lite Android 애플리케이션의 부적절한 호스트명 검증
 sgswzglwlx/vivo-root-build
vivo/iQOO 기기를 대상으로 CVE-2026-43499을 공격하는 루트 익스플로잇을 구축하며, KASLR 우회 및 CFI 조작과 같은 커널 기법을 활용하여 권한 상승을 달성합니다.
 nictjh/threatdemos
CVE-2017-13156(Janus), 브로드캐스트 리시버 악용, 외부 저장소 위협, 루팅된 기기 공격을 다루는 포괄적인 Android 보안 취약점 데모. 개발자와 연구자를 위한 실제 작동 코드, 익스플로잇 스크립트, 보안 제어 기능을 갖춘 교육용 PoC. 업데이트…
 gmh5225/frida-vmprotect-bypass
VMProtect의 모바일 플랫폼 런타임 보호를 우회하는 Frida 스크립트로, 보호된 바이너리의 동적 계측 및 분석을 가능하게 합니다.
 fredevsec/cve-2026-0073
0-클릭 RCE 안드로이드 ADB TLS 무선 디버깅
 ariyanpegu/ghostlock-app
GhostLock 원탭 실행 앱 (CVE-2026-43499)








