
 #1

 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - ADB 무선 상호 인증 우회 PoC
 0xjohnnydev/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637: AppleSEPKeyStore 사용 후 해제(Use-After-Free) — iOS/macOS 커널 취약점 (26.4에서 패치됨)
 nccgroup/assethook
Android의 AssetManager를 위한 LD_PRELOAD 마법
 nishantjoshi00/flipper-template
Zig 개발 템플릿으로, 자동화된 빌드 파이프라인, SDK 통합, ARM Cortex-M4 크로스 컴파일을 지원하는 Flipper Zero용입니다. Sub-GHz, NFC, RFID 및 적외선 프로토콜을 지원합니다.
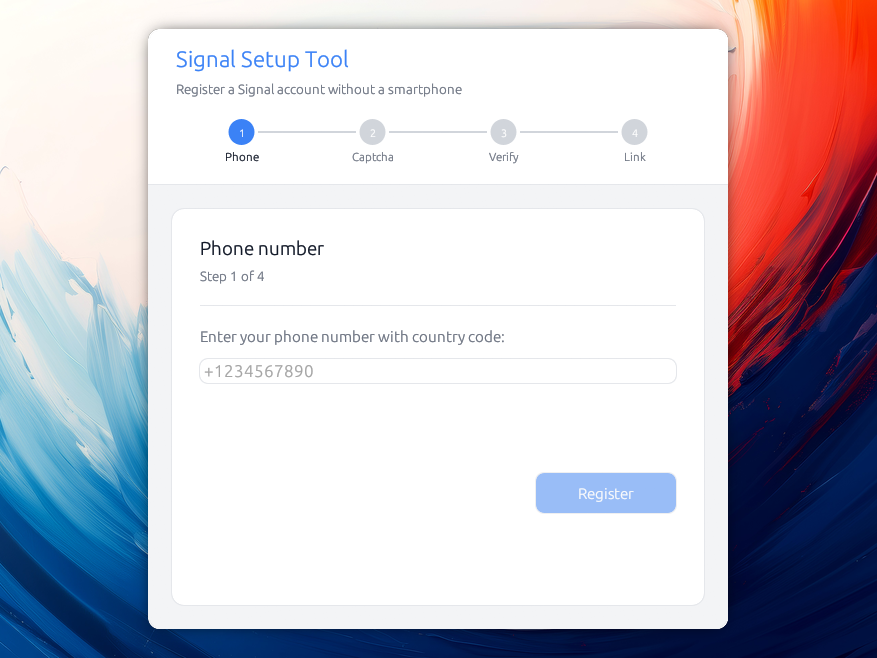 almet/signal-without-smartphone
스마트폰 없이 Signal 계정을 등록하고 Signal Desktop을 연결할 수 있는 데스크톱 애플리케이션으로, Signal의 암호화 프로토콜을 사용하여 안전한 장치 프로비저닝을 제공합니다.
 amnestytech/inside-pegasus
WhatsApp Inc. 및 Meta Platforms, Inc. 대 NSO Group 소송에서 공개 기록에 포함된 NSO Group 내부 문서, 제품 자료 및 선서 증언의 엄선된 모음
 mailinneberg/broadpwn
Broadpwn 버그 (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
CVE-2016-2434를 위한 익스플로잇, Android mediaserver의 버퍼 오버플로우로 조작된 미디어 파일을 통한 임의 코드 실행을 가능하게 함.
 danieldev23/frida-ssl-bypass
Android 앱의 SSL/TLS 인증서 피닝을 우회하는 Frida 툴킷으로, Java TrustManager, OkHttp, Conscrypt, 그리고 네이티브 OpenSSL/BoringSSL 계층을 후킹합니다.
 0xdad0/papimonitor
Android 앱용 Frida 기반 런타임 API 모니터로, 사전 정의된 또는 사용자 정의 카테고리에서 호출된 API, 매개변수, 반환 값 및 호출 출처를 기록합니다.
 anonymous941/zygote-injection-toolkit
Android Zygote 주입을 악용하는 명령줄 유틸리티 (CVE-2024-31317)
 mobilehackinglab/cve-2026-28576-poc
교육용 개념 증명(PoC)으로, Android 17의 Contacts Provider에서 SQL 인젝션 취약점을 시연합니다. 이 취약점을 통해 권한이 없는(zero-permission) 앱이 단일 연락처 URI 권한 부여를 이용해 전체 연락처 데이터베이스를 외부로…
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0 커널 익스플로잇
 google/permhash
Chromium 확장 프로그램 및 APK에 선언된 권한을 해싱하는 프레임워크로, 잠재적으로 악성인 패키지 전반에 걸친 클러스터링, 헌팅, 피보팅을 가능하게 합니다.
 scs-labrat/android_autorooter
CVE-2024-0044 취약점을 이용하여 Android 12 및 13의 앱에서 민감한 사용자 데이터를 원격으로 유출합니다
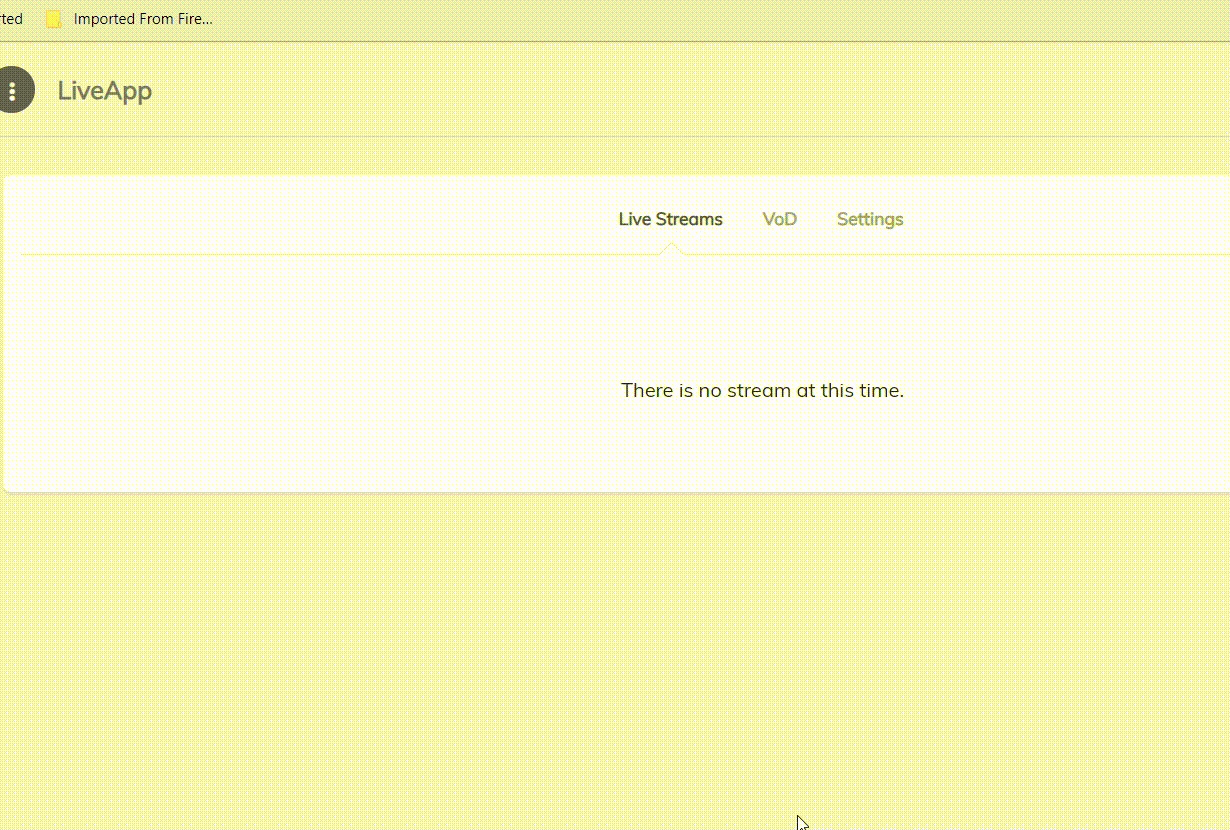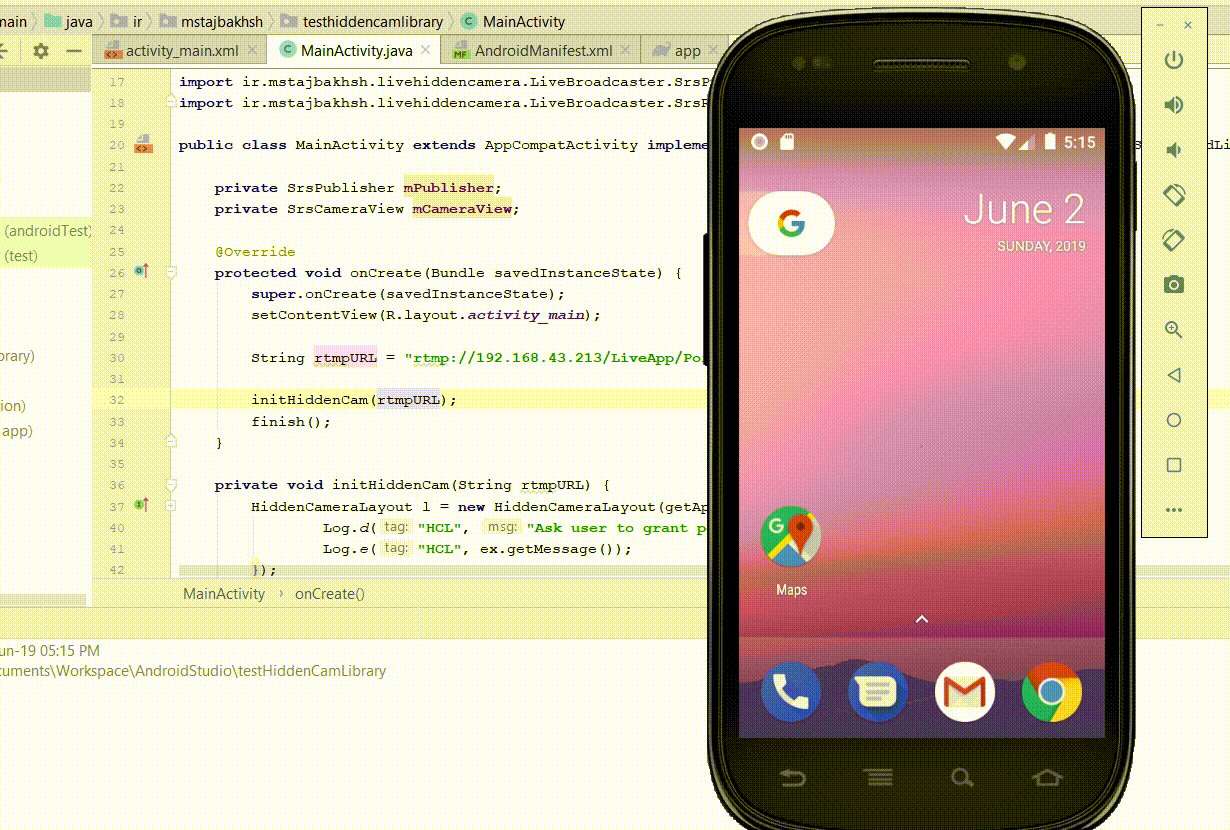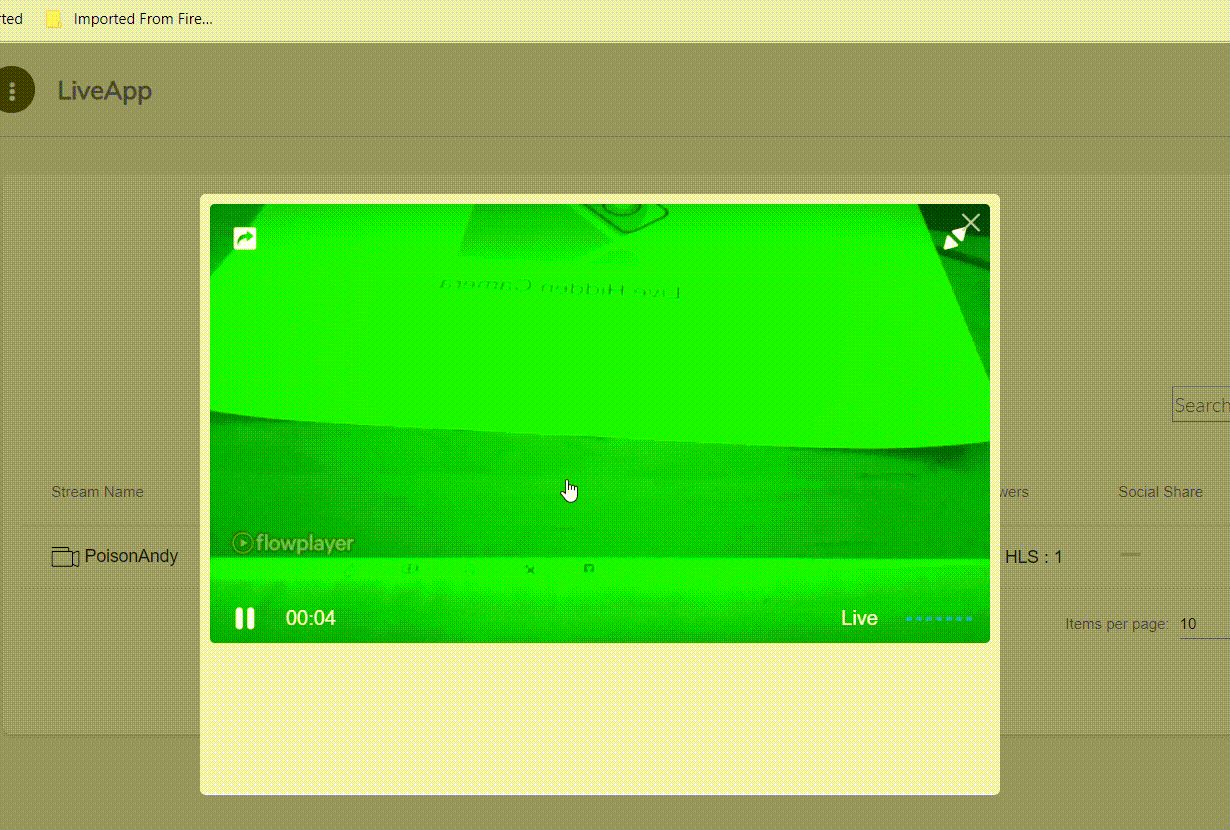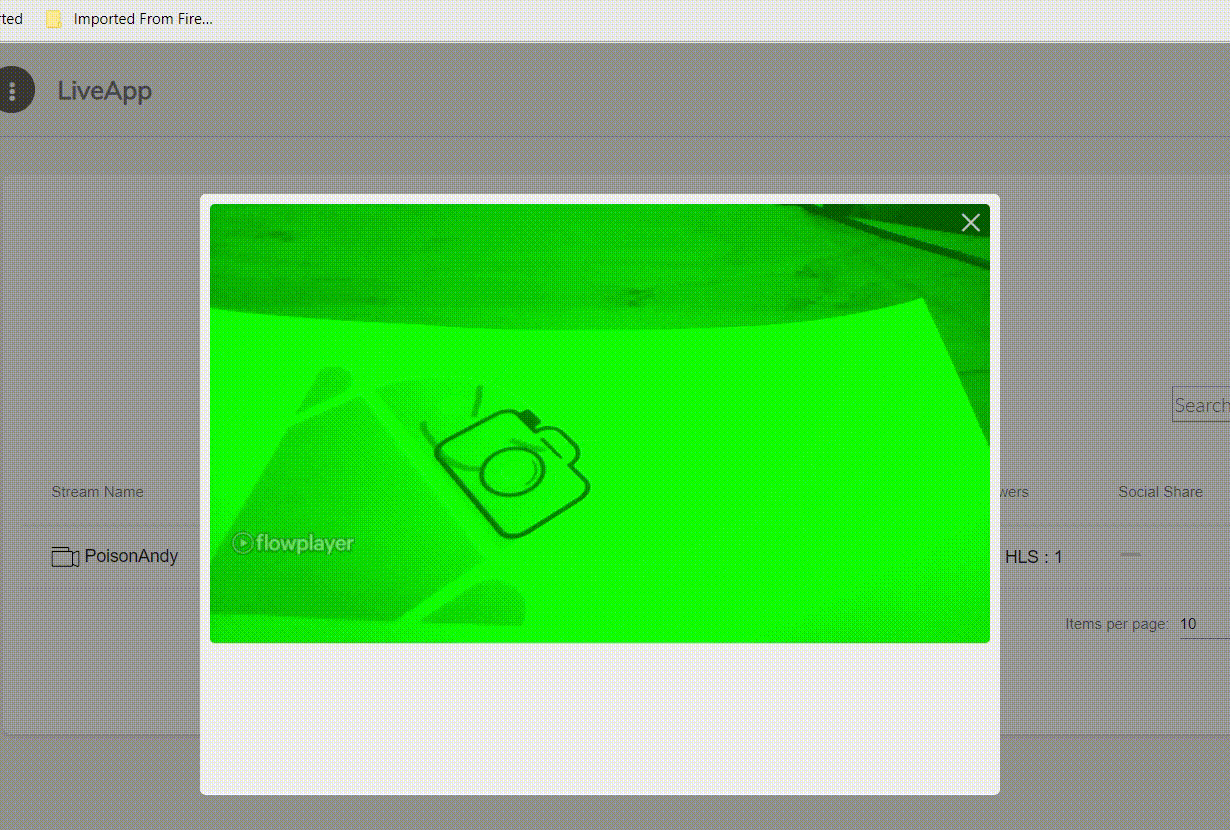 mirsamantajbakhsh/livehiddencamera
Live Hidden Camera는 미리보기를 표시하지 않고 Android 기기에서 라이브 비디오 및 오디오를 녹화하는 라이브러리입니다.
 takito1812/firestorepwn
fsp - APK를 이용한 Firestore 데이터베이스 취약점 스캐너









