
 #1

 t0thkr1s/allsafe-android
의도적으로 취약하게 만든 Android 애플리케이션.
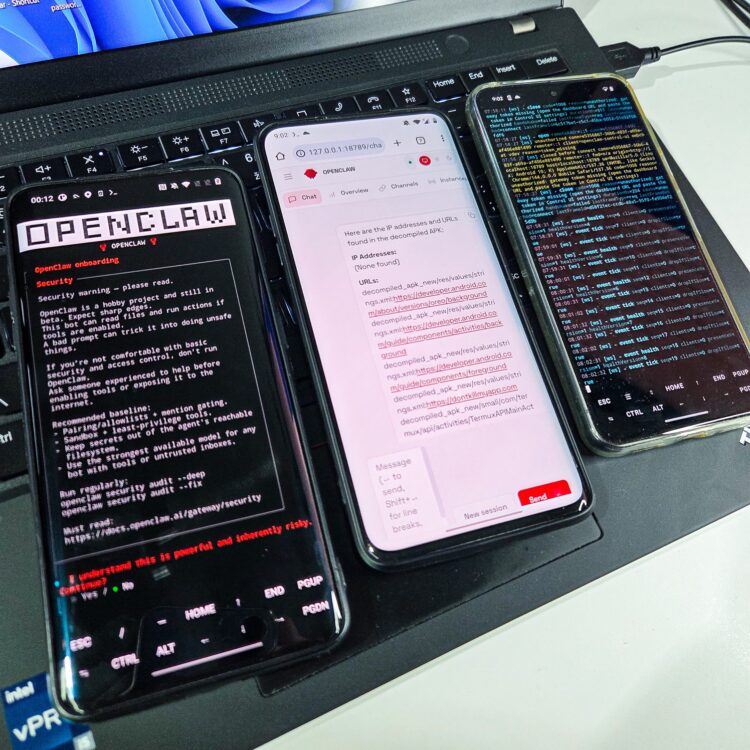 androidmalware/openclaw_termux
Android 휴대폰에 OpenClaw를 설치하고 WhatsApp으로 제어하는 방법
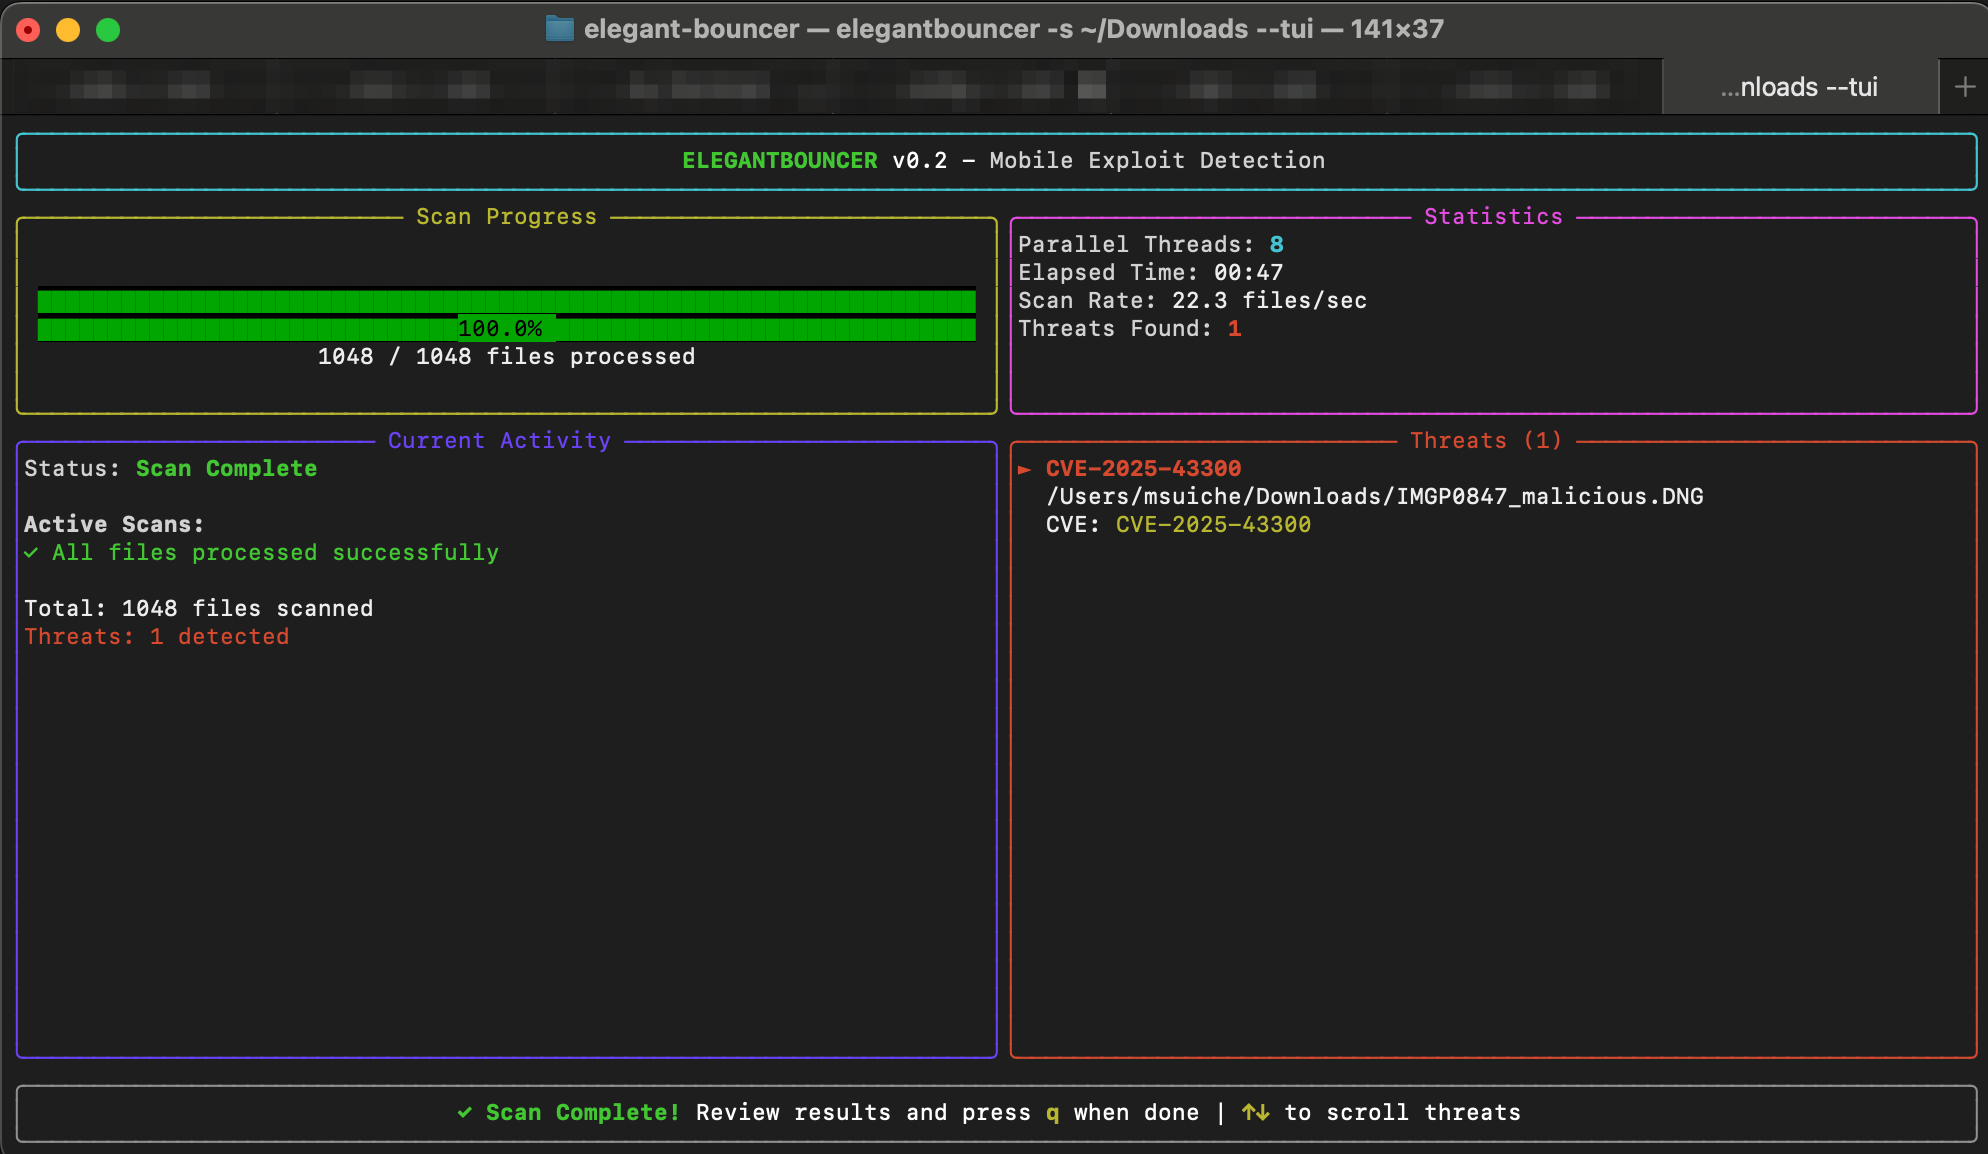 msuiche/elegant-bouncer
ELEGANTBOUNCER는 파일 기반 모바일 익스플로잇 탐지 도구입니다.
 farazsth98/chronomaly
CVE-2025-38352에 대한 Android 커널 익스플로잇, 이전에 실제 환경에서 악용됨. 취약한 x86_64 Linux 커널 v5.10.x를 대상으로 합니다.
 lautarovculic/ioscpy
이제 USB를 통해 탈옥된 아이폰을 미러링하고 제어할 수 있습니다.
 zhuowei/cheese
CVE-2025-21479 개념 증명, 제 생각에는
 owenpawl/cerberus-re-skill
cerberus-re는 Apple에 특화된 로컬 리버스 엔지니어링 워크벤치로, Ghidra, LLDB, Frida를 중심으로 반복 가능한 세 가지 헤드(정적/동적/계측) 루프를 구축하기 위한 도구입니다.
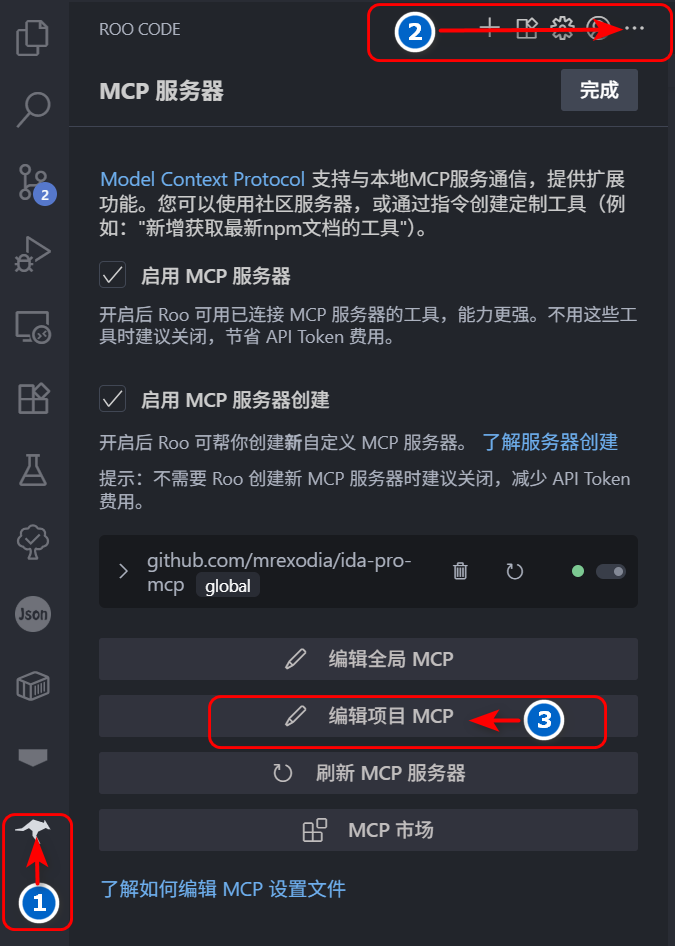 flankerhqd/jebmcp
APK 리버스 엔지니어링 중 AI 지원 디컴파일, 메서드/필드 검사 및 자동 이름 변경을 지원하는 JEB Pro용 MCP 서버 플러그인입니다.
 awakened1712/cve-2019-11932
libpl_droidsonroids_gif의 decoding.c에 있는 DDGifSlurp의 WhatsApp double-free 버그를 악용하는 간단한 POC
 secure-system/insular
빅 브라더 앱을 격리하세요 https://secure-system.gitlab.io/Insular/
 jduck/cve-2015-1538-1
Stagefright의 'stsc' MP4 atom 정수 오버플로를 대상으로 하여 Android 기기에서 원격 코드 실행 및 리버스 셸을 달성하는 CVE-2015-1538-1용 Python 익스플로잇.
 owasp/secure-agent-playbook
OWASP 보안 에이전트 플레이북 프로젝트
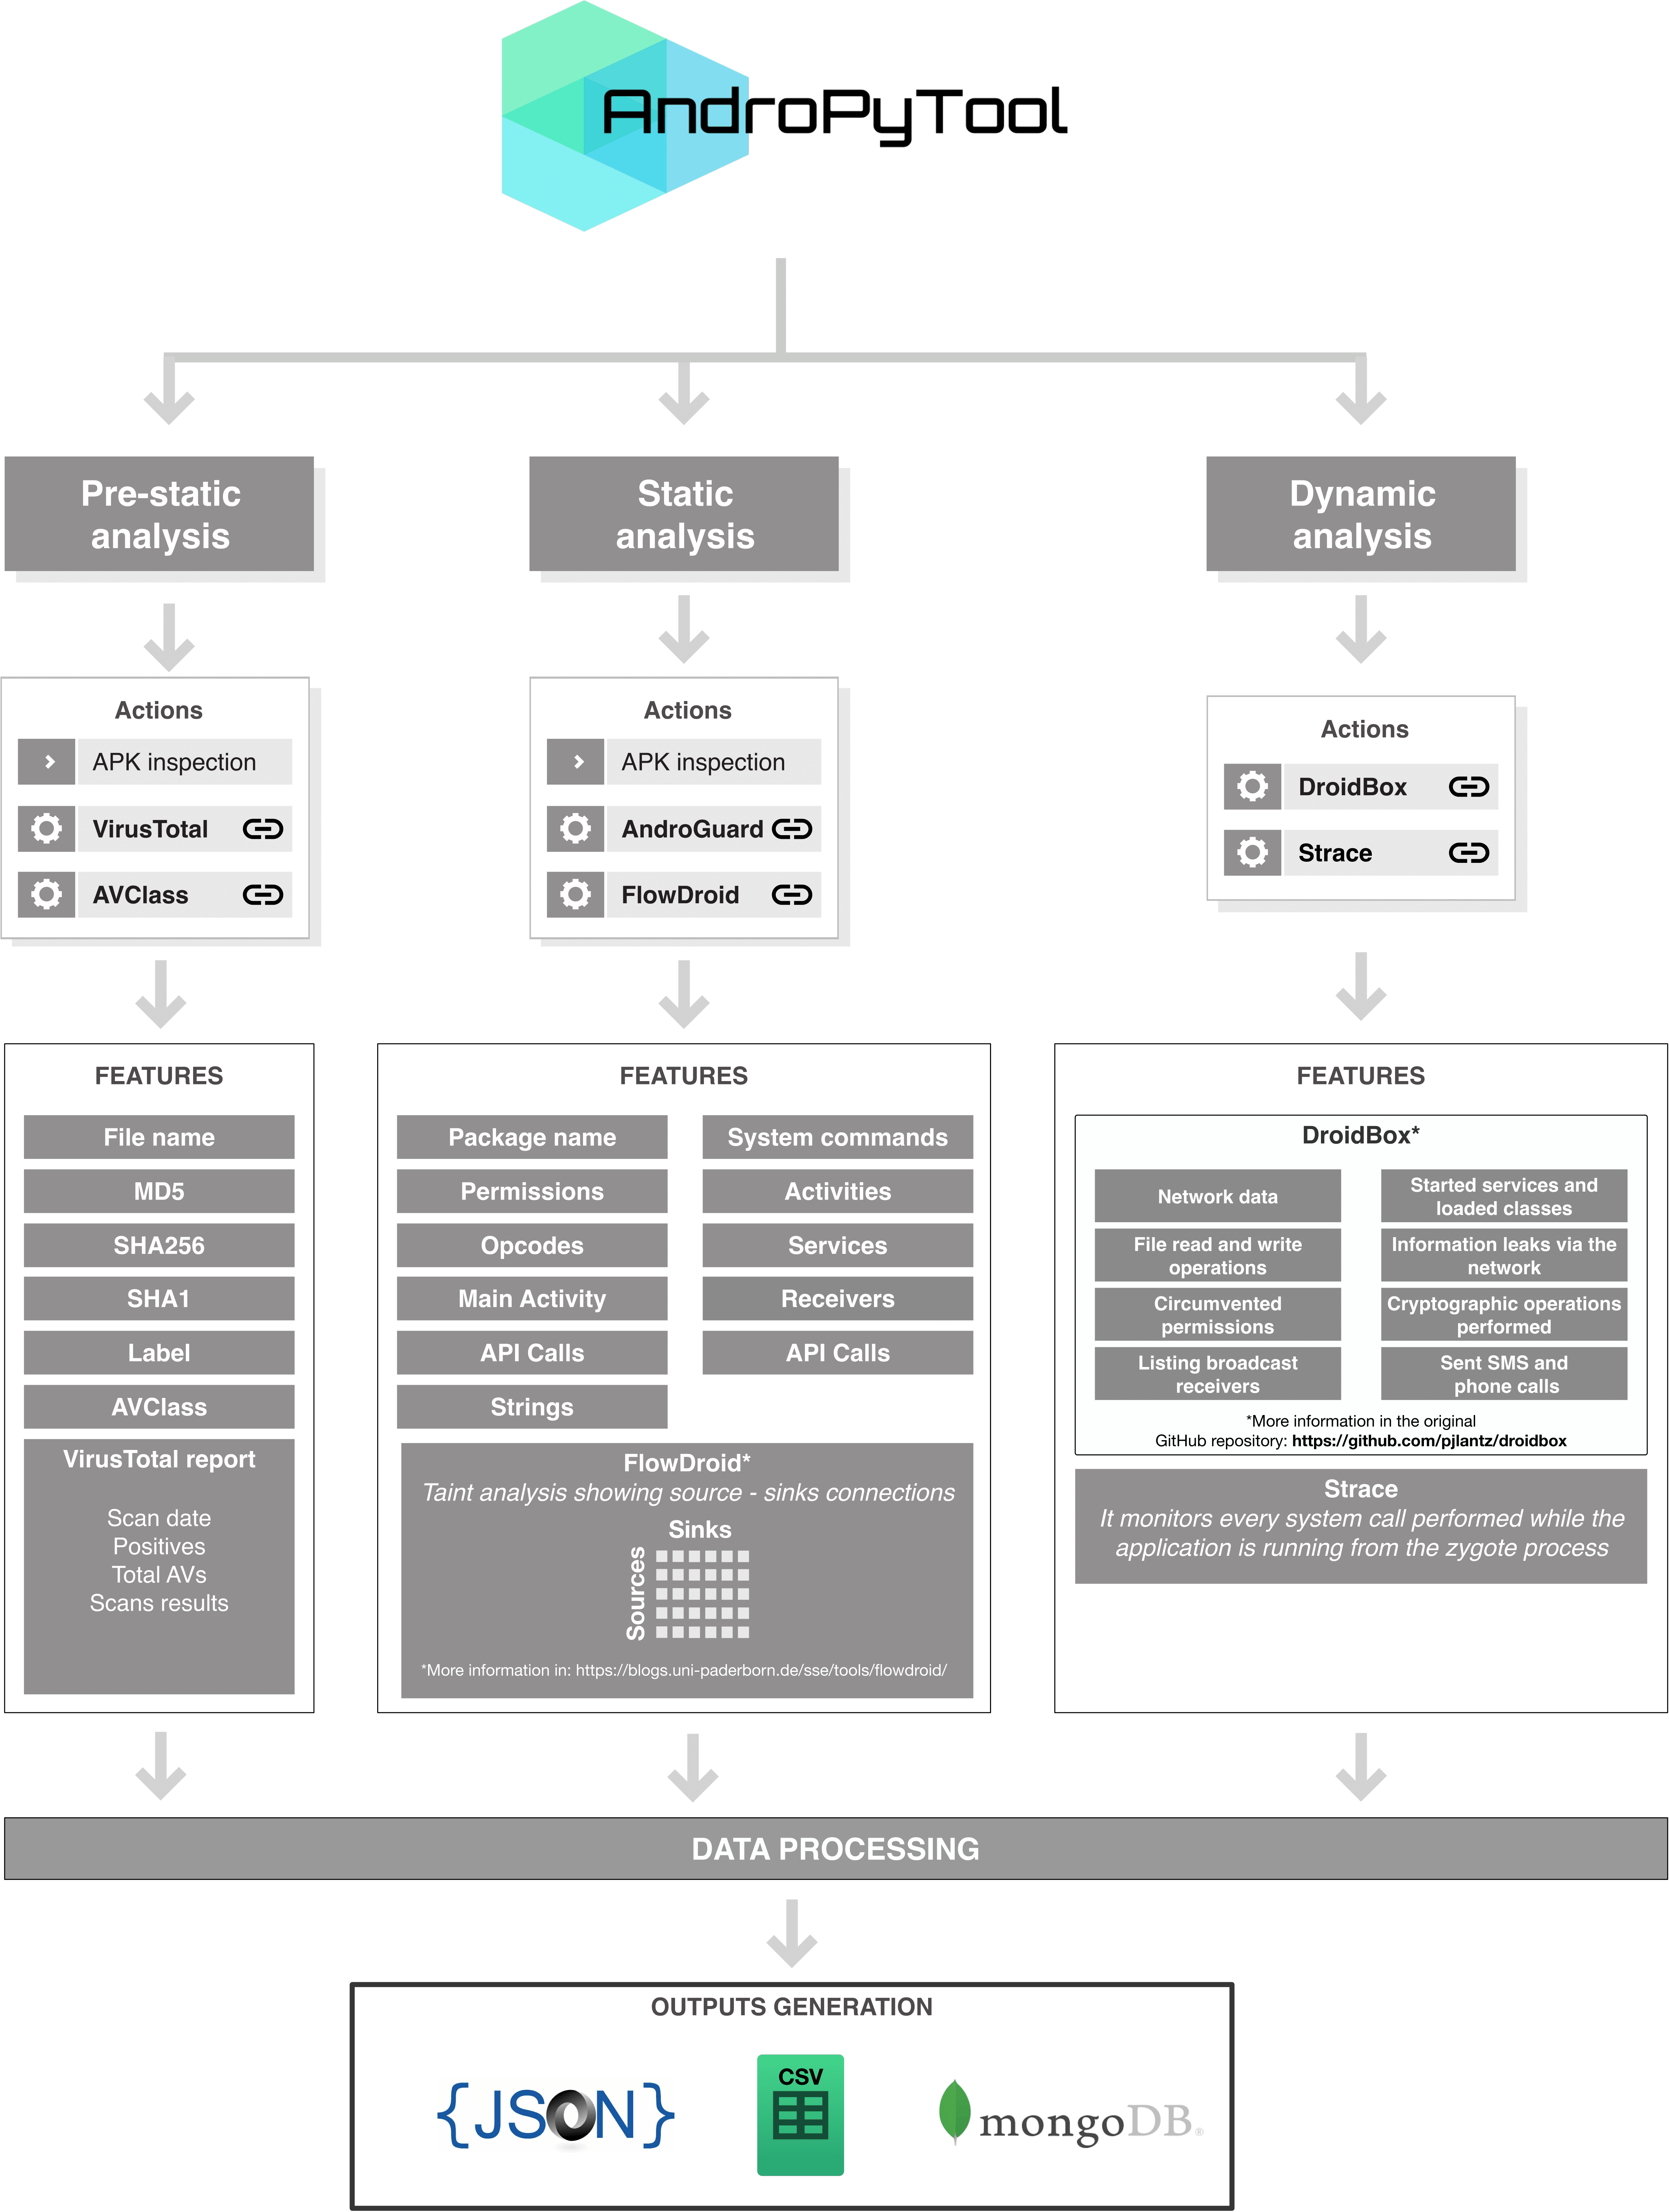 alexmyg/andropytool
Android 애플리케이션에서 정적 및 동적 특징을 자동으로 추출하기 위한 프레임워크
 kpwnz/def1nit3lyn0taja1lbr3aktool
iOS 16.0에서 iOS 16.6.1까지의 모든 arm64 기기를 위한 탈옥 도구
 bazad/blanket
CVE-2018-4280: iOS 11.2.6의 launchd에서 발견된 Mach port 교체 취약점으로 샌드박스 탈출, 권한 상승, 코드 서명 우회가 가능합니다.
 ernw/androtickler
안드로이드 앱을 위한 침투 테스트 및 감사 툴킷.
 potmdehex/multicast_bytecopy
# iOS 15.0 - 15.1.1용 커널 읽기/쓰기 익스플로잇









