#1
 firefart/stunner
STUN/TURN 서버의 잘못된 구성을 테스트하고 악용하여, SOCKS 프록시를 통한 내부 네트워크 피벗, 메모리 누수 공격 및 내부 포트 스캐닝을 가능하게 합니다.
 cloud-custodian/cloud-custodian
클라우드 보안, 비용 최적화 및 거버넌스를 위한 규칙 엔진, 리소스를 조회, 필터링 및 조치하는 정책을 위한 YAML 기반 DSL
 skyscanner/cfripper
CloudFormation 템플릿을 분석하고 보안 규정 준수를 확인하기 위한 라이브러리 및 CLI 도구입니다.
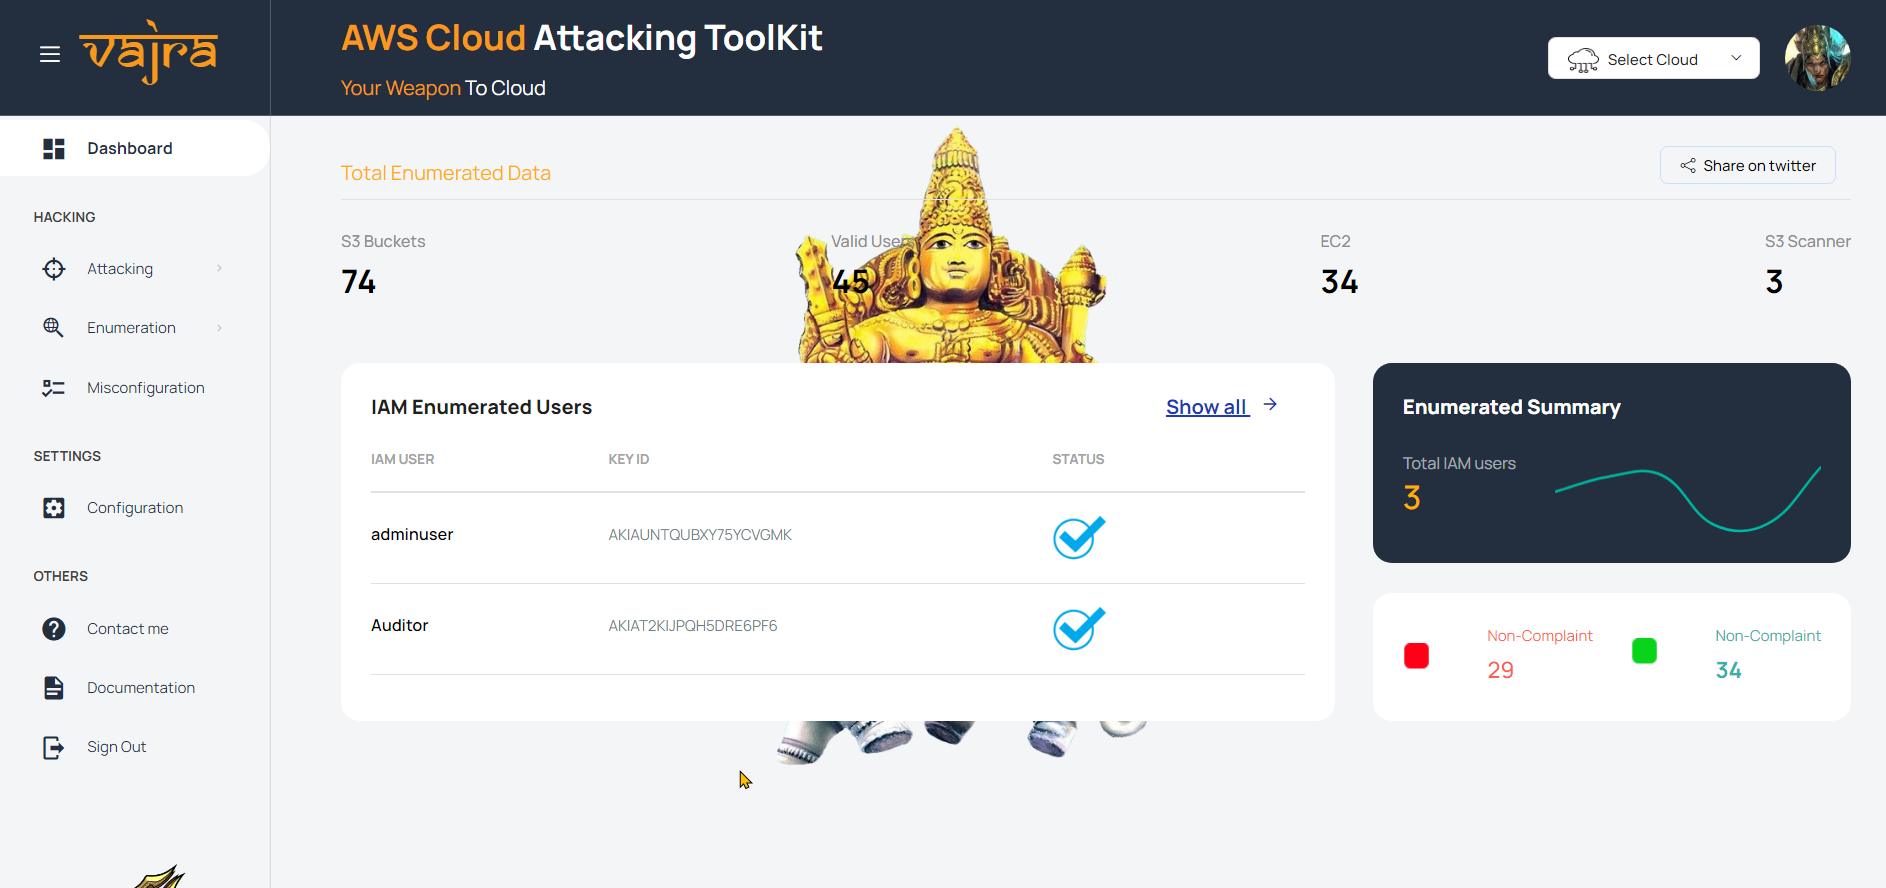 trouble-1/vajra
Vajra는 대상의 Azure 및 AWS 환경에서 공격 및 열거를 위한 여러 기술을 갖춘 UI 기반 도구입니다. 더 나은 사용자 경험을 위해 Python Flask 모듈로 구축된 직관적인 웹 기반 사용자 인터페이스를 제공합니다. 이 도구의 주요 초점은 다양한 공격…
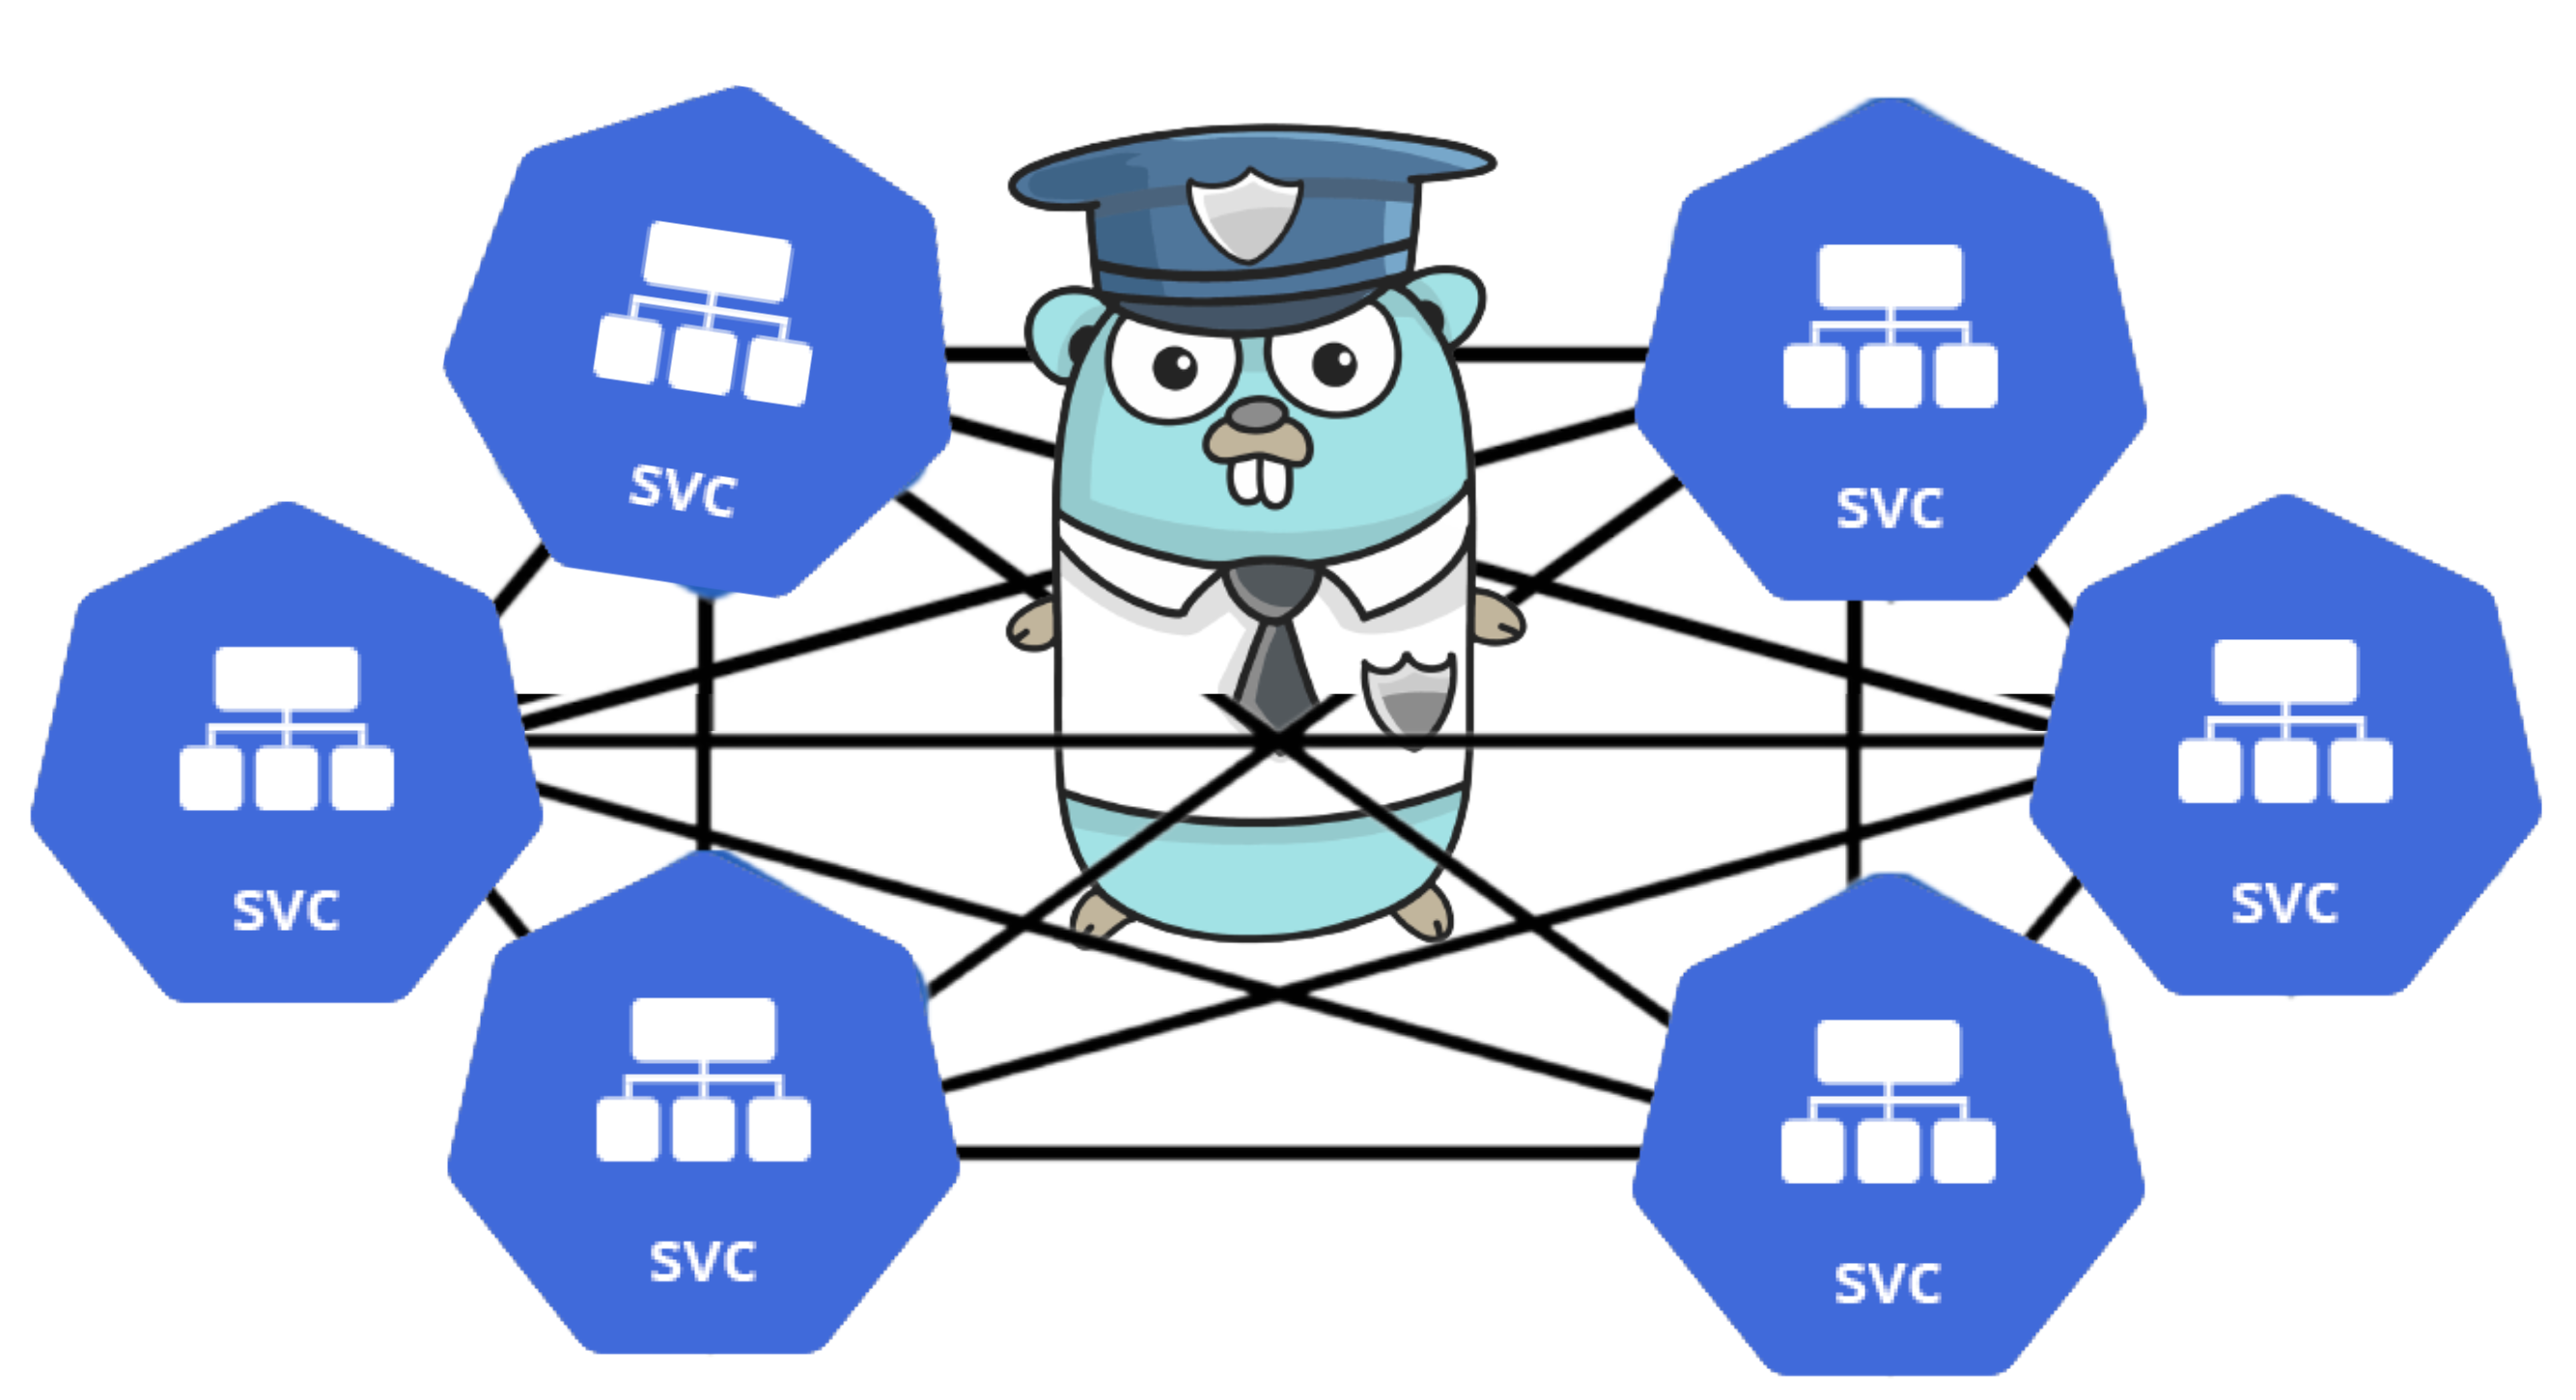 chen-keinan/mesh-kridik
Kubernetes 클러스터와 Istio 서비스 메시를 위한 자동화된 보안 검사기로, OPA 정책을 통해 모범 사례를 적용하고 잘못된 구성에 대한 수정 보고서를 생성합니다.
 bridgecrewio/terragoat
의도적으로 취약하게 만든 Terraform 인프라로, AWS, Azure, GCP 전반의 클라우드 설정 오류 탐지 및 DevSecOps 실무를 학습하기 위한 것입니다.
 bridgecrewio/checkov
인프라를 코드로 관리하는 정적 분석 도구로, Terraform, Kubernetes, CloudFormation, 컨테이너 이미지에서 클라우드 구성 오류, 취약점, 시크릿을 빌드 시점에 탐지합니다.
 lightspin-tech/red-shadow
AWS IAM 구성을 스캔하여 그룹에 대한 사용자 작업을 제한하지 못하는 잘못 구성된 deny 정책을 감지함으로써 섀도우 관리자를 탐지하고, 권한 상승 탐지 및 수정을 가능하게 합니다.
 bishopfox/smogcloud
클라우드 자산 중 노출을 원치 않는 것을 찾으세요 🔎 ☁️
 santandersecurityresearch/corsair_scan
웹 애플리케이션 및 API에서 Origin 헤더 주입, 와일드카드 반사, 자격 증명 유출을 테스트하는 자동화된 CORS 오구성 스캐너.
 cyberark/kubiscan
Kubernetes 클러스터에서 위험한 권한을 스캔하는 도구
 checkmarx/kics
인프라스트럭처-애즈-코드(IaC)를 위한 정적 분석 스캐너로, Terraform, Kubernetes, CloudFormation 및 20개 이상의 IaC 플랫폼에서 보안 취약점, 규정 준수 위반, 잘못된 구성을 탐지합니다.
 owasp/joomscan
Perl 기반 Joomla CMS 취약점 스캐너로, 버전 열거, 구성 요소 탐지, 익스플로이트 매칭, 방화벽 식별, 잘못된 구성 발견을 자동화하며 텍스트/HTML 보고서를 제공합니다.
 lightspin-tech/red-detector
Vuls, Lynis, Chkrootkit을 사용하여 스냅샷 기반 오프라인 분석을 통해 AWS EC2 인스턴스의 취약점, 잘못된 구성 및 루트킷을 자동으로 스캔하는 도구입니다.
 jvoisin/snuffleupagus
php7 및 php8용 보안 모듈 - 버그 클래스 제거 및 나머지 가상 패치!
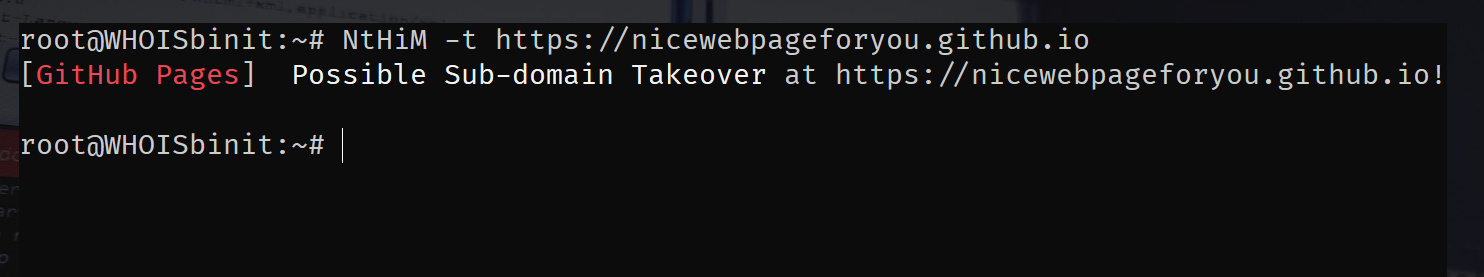 thebinitghimire/nthim
이제 호스트는 내 것이다! - 초고속 서브도메인 탈취 탐지!
 niclas-zone/ci/trivy
Trivy 스캐닝을 위한 GitLab CI 구성 요소