
 #1
Configuration auditing, compliance scanning, hardening benchmarks, and drift detection tools.
Kitploit 추천
 mdanzaruddin/cve-2021-33558.
CVE-2021-33558을 대상으로 하는 익스플로잇 코드로, Boa/0.94.13의 잘못된 구성을 통해 백업, 미리보기, 로그 및 설정 파일로 민감한 정보가 노출됩니다.
 allenenosh/cve-2021-40352
CVE-2021-40352에 대한 개념 증명(PoC)으로, OpenEMR 6.0.0의 pnotes_print.php에서 매개변수 조작을 통해 환자 메시지에 대한 무단 접근을 시연합니다.
 comparedarray/printix-cve-2022-25089
Printix의 "Printix Secure Cloud Print Management", 버전 1.3.1106.0 이하의 PrintixService.exe에서 "Incorrect Use of a Privileged API" 취약점으로 인해 로컬 또는 원격 공격자가…
 nikip72/cve-2021-39273-cve-2021-39274
XeroSecurity가 Sn1per v9.0 무료 버전에서 발견한 두 가지 보안 문제
 trackflaw/cve-2023-25202
CVE-2023-25202: 안전하지 않은 파일 업로드 메커니즘
 pwcno-cto/cve-2021-21234
spring-boot-actuator-logview 라이브러리의 디렉터리 트래버설 취약점
 mbadanoiu/mal-011
MAL-011: Log4J 잘못된 구성으로 Red Hat AMQ에서 악성 JavaScript 실행 가능
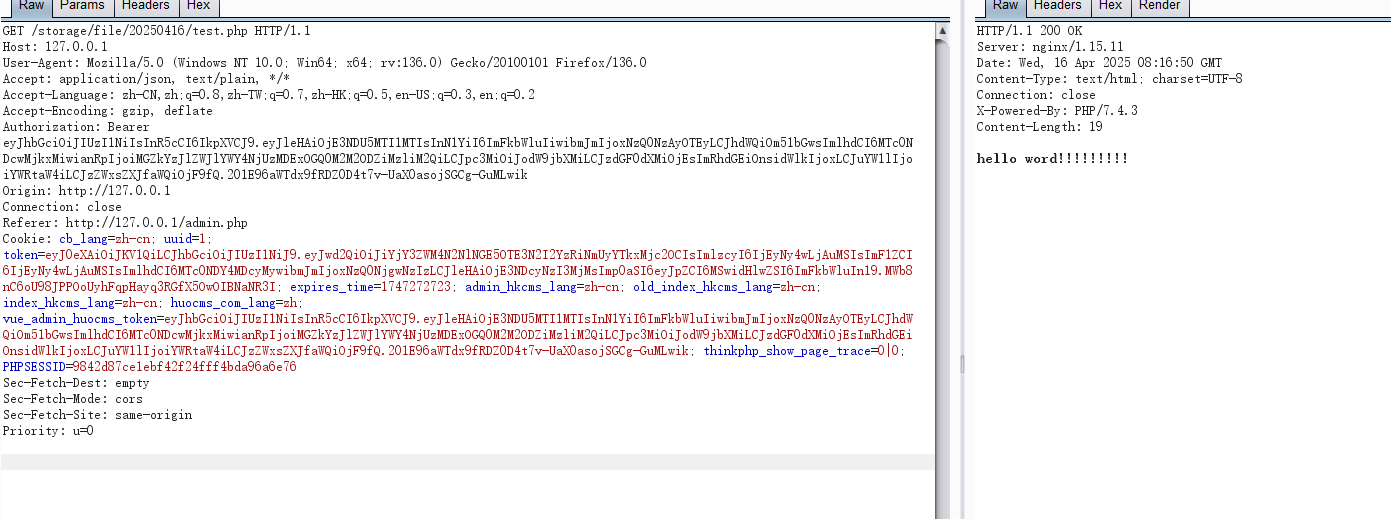
 geraldoalcantara/cve-2023-49545
고객 지원 시스템 1.0 - 디렉터리 목록
 d0n601/cve-2025-12721
g-FFL Cockpit <= 1.7.1 - 인증 누락으로 인한 인증되지 않은 정보 노출
 caffeinated-labs/cve-2023-36643
# CVE-2023-36643 개념 증명: ITB-GmbH TradePro v9.5의 부적절한 접근 제어 취약점 ITB-GmbH TradePro v9.5의 부적절한 접근 제어 취약점으로, 인증되지 않은 HTTP 엔드포인트를 통해 원격 공격자가 모든 쇼핑몰 주문을…
 skr11lex/cve-2023-33477
CVE-2023-33477용 익스플로잇, Harmonic NSG 9000-6G 변조기의 인증되지 않은 구성 파일 다운로드 취약점으로, 원격 공격자가 민감한 config.exp 파일을 검색할 수 있게 합니다.
 sharma01672/traveller-htb
Traveller는 Joomla 4.2.7 여행 예약 웹사이트를 호스팅하는 쉬운 난이도의 Linux 머신으로, CVE-2023-23752에 취약합니다. 해당 취약점은 인증되지 않은 REST API 정보 공개를 통해 데이터베이스 자격 증명을 유출하며, 이를 통해 관리자…
 111ddea/goga-cve-2025-8110
Gogs 버전 0.13.2에서 **CVE-2025-8110 (심볼릭 링크 파일 덮어쓰기)** 취약점이 존재하는지 확인합니다.
 toxy4ny/php2shell-checker
Debian 12/13용 읽기 전용 PHP2Shell 패키지 검사기(CVE-2026-109618, CVE-2026-109619).
 abraxas/kafka-connect-filestream-win
Kafka Connect 4.3.1 - High - Windows FileStream classpath leftover - unauth file read/write
 abraxas/sonic-gnmi-noauth
SONiC gNMI에서 빈 UserAuth 맵이 인증되지 않은 gNMI Set 및 gNOI 쓰기를 허용하는 fail-open 인증 결함을 문서화하고 재현하며, 루프백 랩 하네스를 포함합니다.
 maherazzouzi/cve-2022-37703
Amanda 정보 공개 버그.








