Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Memory Forensics — 5페이지 | Kitploit
카테고리

Memory Forensics

Tools for analyzing RAM dumps to find running processes, network connections, and hidden malware.

Kitploit 추천
추천 도구

10 선택됨
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3k8일 전
avml preview#3

avml

GitHubmicrosoft/avml
1.1k1일 전
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2k3일 전
LiME preview#6

LiME

GitHubjtsylve/lime
2.1k6개월 전
community preview#7

community

GitHubvolatilityfoundation/community
3786년 전
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
1602년 전
dissect preview#9

dissect

GitHubfox-it/dissect
1.1k13일 전
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1k15시간 25분 전
capa preview#11

capa

GitHubmandiant/capa
6.1k4일 전
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2k18시간 6분 전
최신관련성인기최근 업데이트
700 결과
spectre-attack preview

spectre-attack

GitHubeugnis/spectre-attack

공개된 "Spectre" 익스플로잇(CVE-2017-5753 및 CVE-2017-5715) 사용 예시
memory-forensicsvulnerability-analysisexploitation+3
7718년 전
antispy preview

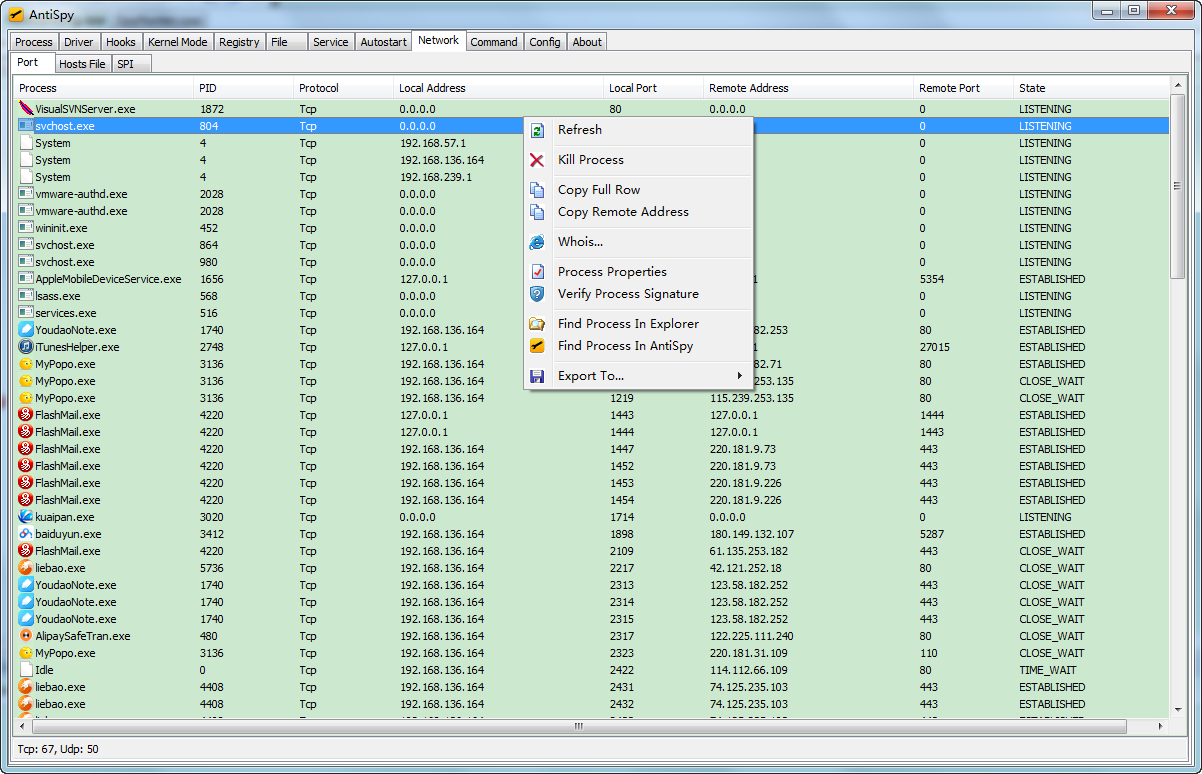
antispy

GitHubmohuihui/antispy

AntiSpy는 강력한 무료 안티 바이러스 및 루트킷 툴킷입니다. 이 도구는 최고 권한을 제공하여 다양한 커널 변조 및 후크를 탐지, 분석 및 복원할 수 있습니다. 이 도구의 도움으로 일반 탐지기에서 숨겨진 악성코드를 쉽게 발견하고 무력화할 수 있습니다.

defensive-toolsmemory-forensicsdebuggers+3
1.1k5년 전
ChromeKatz preview

ChromeKatz

GitHubmeckazin/chromekatz

Chrome/Edge 프로세스 메모리에서 쿠키와 자격 증명을 직접 덤프합니다
memory-forensicspassword-attacksdata-exfiltration+3
1.5k6개월 전
bmc-tools preview

bmc-tools

GitHubanssi-fr/bmc-tools

RDP 비트맵 캐시 파서

memory-forensicsforensicsinformation-gathering+1
6955개월 전
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on DFIR 챌린지로, 디지털 포렌식, 침해 대응, 악성코드 분석, 위협 헌팅을 다루며 CTF 스타일의 플래그와 실제 시나리오를 포함합니다.
disk-forensicsmemory-forensicsnetwork-forensics+6
6091개월 전
KsDumper preview

KsDumper

GitHubequifox/ksdumper

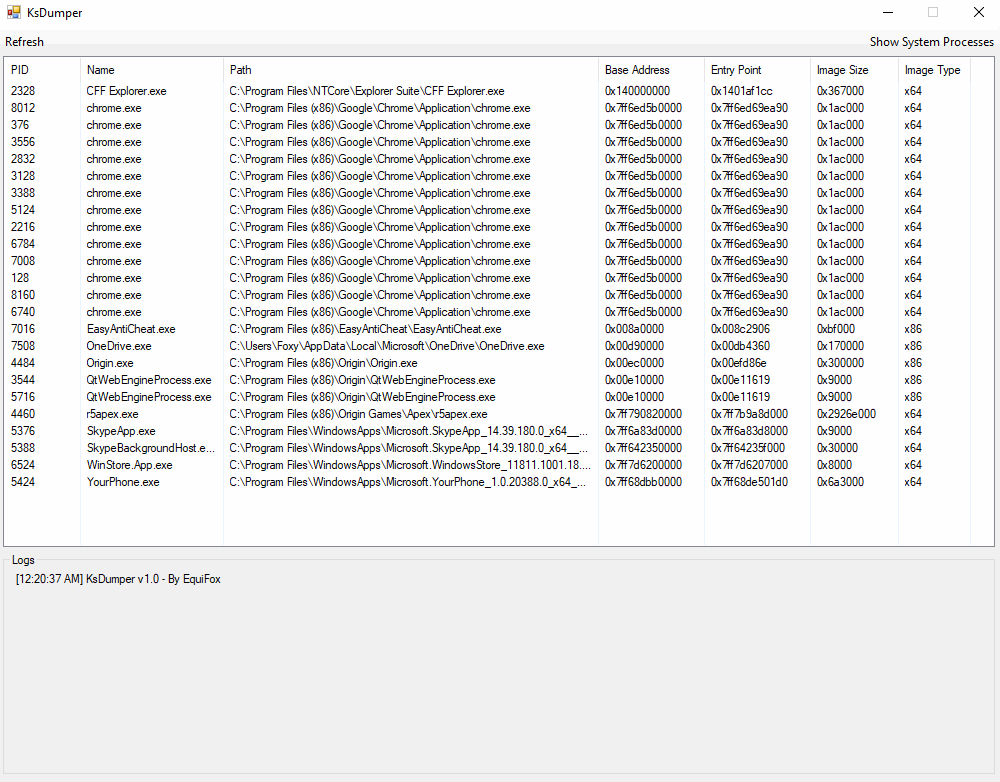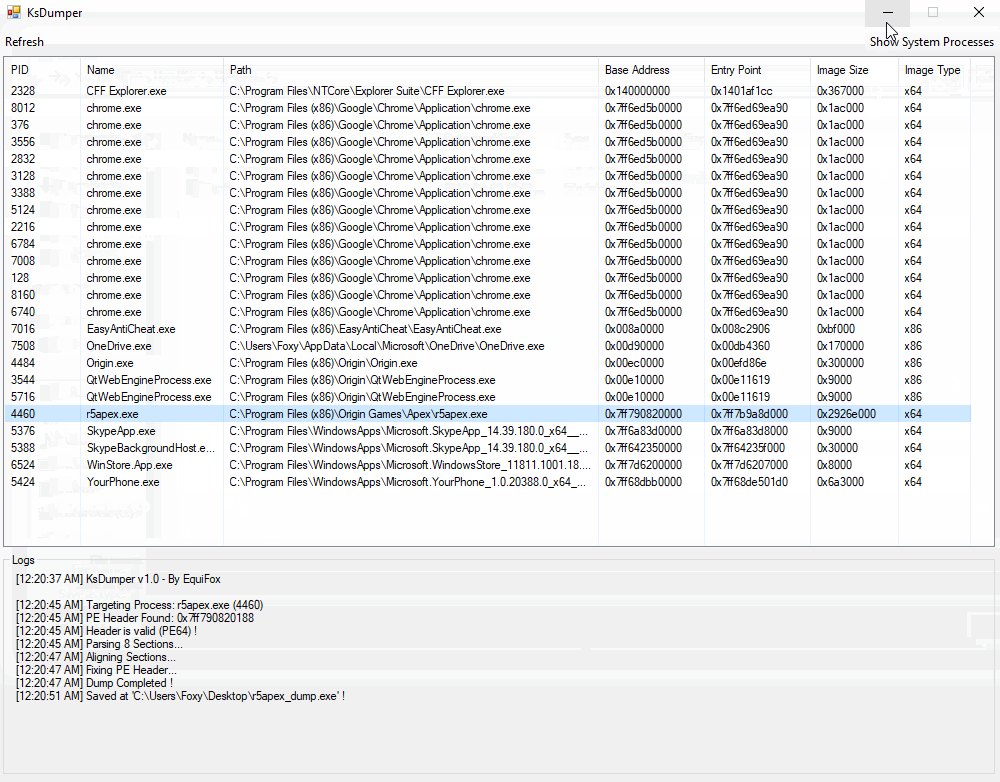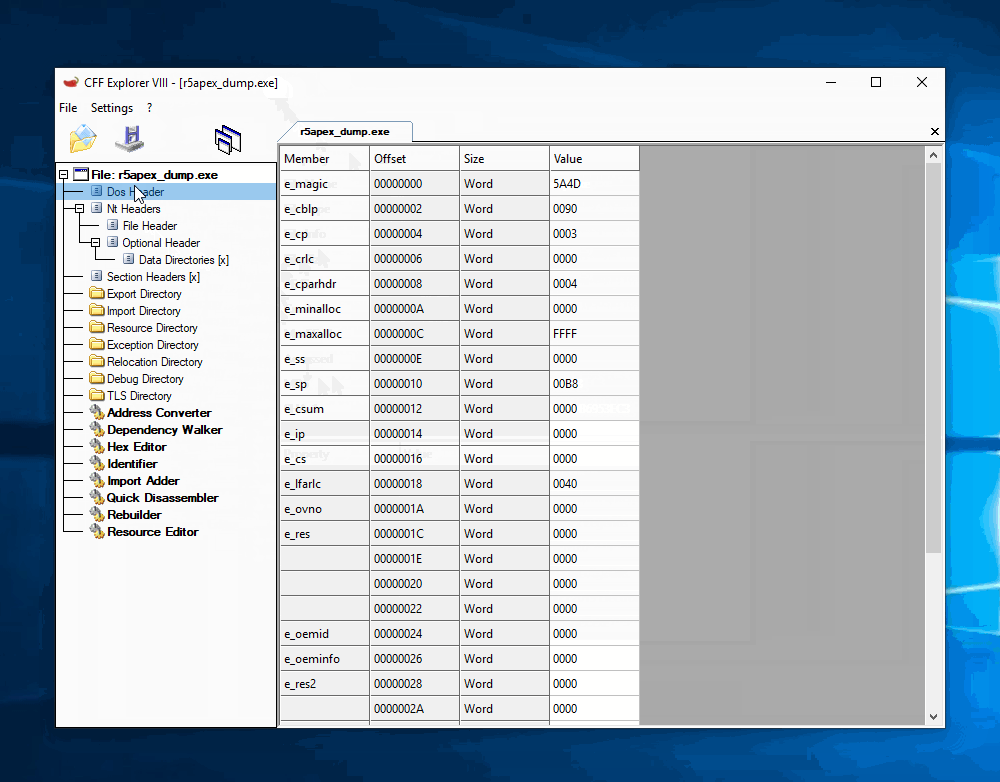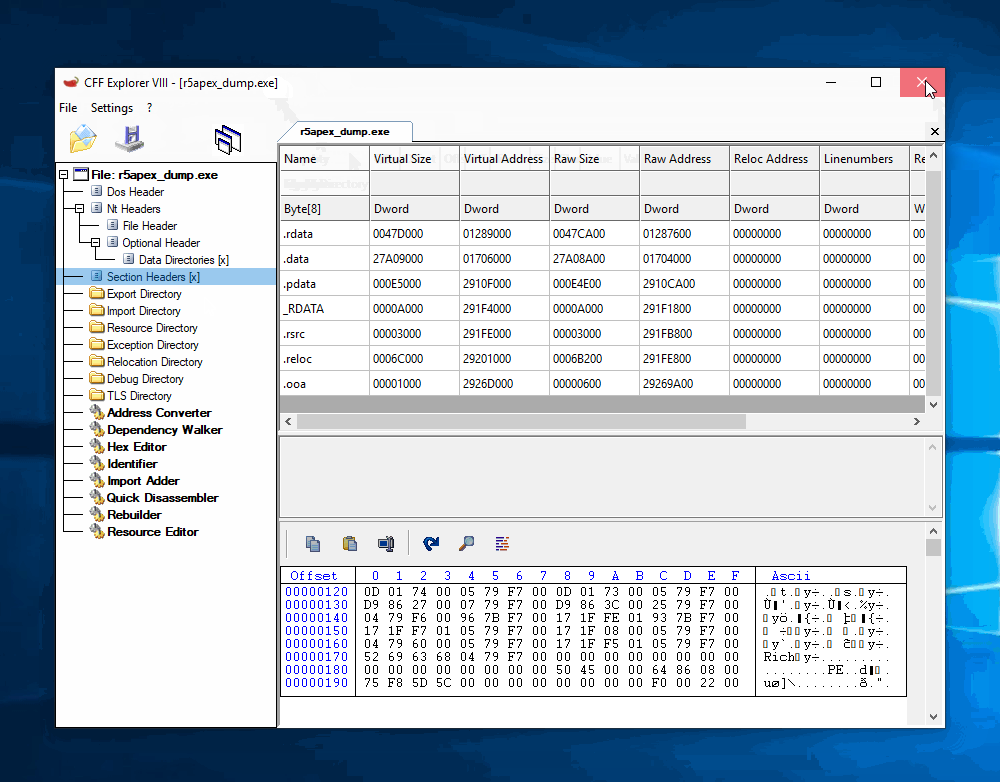
커널 공간의 힘을 이용한 프로세스 덤핑!

memory-forensicsexploitationreverse-engineering+2
1.1k3년 전
ThreadStackSpoofer preview

ThreadStackSpoofer

GitHubmgeeky/threadstackspoofer

Thread Stack Spoofing - 고급 인메모리 우회 기법의 PoC로, 주입된 셸코드의 메모리 할당을 스캐너와 분석가로부터 더 잘 숨길 수 있도록 합니다.
penetration-testing-frameworksexploit-frameworksmemory-forensics+4
1.2k4년 전
VolWeb preview

VolWeb

GitHubk1nd0ne/volweb

중앙화되고 향상된 메모리 분석 플랫폼

ioc-managementmemory-forensicsforensics+5
53821일 전
TrickDump preview

TrickDump

GitHubricardojoserf/trickdump

NTAPI 함수만 사용하여 lsass를 덤프하고, 3개의 JSON 파일과 1개의 ZIP 파일을 생성합니다... 그리고 나중에 MiniDump 파일을 생성합니다!
memory-forensicspost-exploitationred-teaming
5662개월 전
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

다중 플랫폼 메모리 수집 도구.

memory-forensicsforensicsdigital-forensics+1
1.0k1년 전
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

MemProcFS를 사용하여 Windows 메모리 포렌식 및 DFIR 워크플로우를 자동화합니다: YARA/ClamAV 스캐닝, 프로세스 이상 징후 탐지, 아티팩트/로그 추출.
memory-forensicsscripting-automationmalware-analysis+5
7281개월 전
AceLdr preview

AceLdr

GitHubkyleavery/aceldr

메모리 스캐너 탐지 회피를 위한 Cobalt Strike UDRL.

exploit-frameworksmemory-forensicspost-exploitation+2
1.0k3년 전
sift preview

sift

GitHubteamdfir/sift

SIFT

disk-forensicsmemory-forensicsforensics+3
5502년 전
forensictools preview

forensictools

GitHubcristianzsh/forensictools

포렌식 도구 모음

disk-forensicsmemory-forensicsnetwork-forensics+7
7012개월 전
wmi-static-spoofer preview

wmi-static-spoofer

GitHubalex3434/wmi-static-spoofer

후킹 없이 커널에서 Windows 10 HDD/디스크 드라이브 일련번호를 스푸핑하기
privilege-escalationmemory-forensicspersistence-mechanisms+4
5087년 전
apk-medit preview

apk-medit

GitHubsterrasec/apk-medit

디버깅 가능한 APK에서 루트 및 NDK 없이 메모리 검색 및 패치 도구

android-securitymemory-forensicspenetration-testing+2
4311개월 전
DumpBrowserSecrets preview

DumpBrowserSecrets

GitHubmaldev-academy/dumpbrowsersecrets

현대 Chromium 기반 및 Gecko 기반 브라우저(Chrome, Microsoft Edge, Firefox, Opera, Opera GX, Vivaldi)에서 리프레시 토큰(refresh tokens), 쿠키(cookies), 저장된 자격 증명(saved…

password-crackingencryption-decryption-toolsmemory-forensics+8
7984개월 전
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

PowerShell 기반의 침해 대응 도구 키트로, 25개 이상의 포렌식 아티팩트(프로세스, 네트워크 연결, 레지스트리, 브라우저 기록)를 수집하고 SIEM 통합을 위해 CSV로 내보냅니다. Defender for Endpoint Live Response를 지원합니다.


disk-forensicsioc-managementmemory-forensics+6
8074개월 전
이전1…456…39다음