
 #1
Tools for analyzing RAM dumps to find running processes, network connections, and hidden malware.
Kitploit 추천

 sandi-go/cve-2018-12798
CVE-2018-12798에 대한 개념 증명 익스플로잇, Adobe Acrobat Reader의 힙 오버플로 취약점으로 악성 PDF 파일을 통한 원격 코드 실행을 가능하게 합니다.
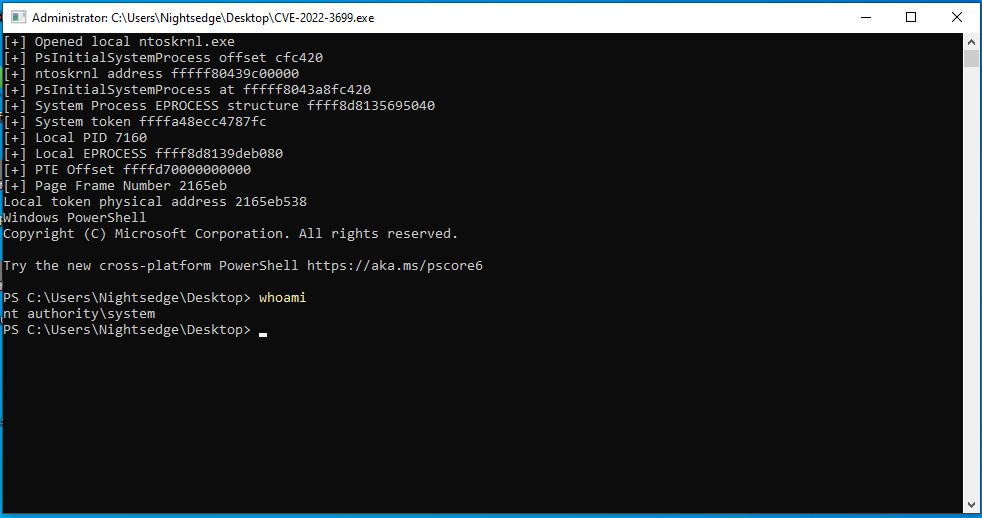 eap2468/cve-2022-3699
CVE-2022-3699에 대한 개념 증명 익스플로잇
 hau-zy/keepass-dump-py
원본 KeePass 2.X Master Password Dumper (CVE-2023-32784) POC의 Python 재작성.
 babykillerblack/cve-2015-7547
glibc getaddrinfo 스택 기반 버퍼 오버플로우
 jedai47/cve-2018-17182
CVE-2018-17182에 대한 개념 증명 익스플로잇으로, Linux 커널 mm 서브시스템의 use-after-free 취약점이며, VMA 조작 및 캐시 슬롯 손상을 통해 권한 상승을 시연합니다.
 dawnl3ss/cve-2023-32784
keepass 데이터베이스(<= 2.53.1)의 마스터 비밀번호를 검색합니다.
 datntsec/cve-2020-1206
Windows SMBv3의 CVE-2020-1206(SMBleed) 커널 정보 공개 취약점에 대한 기술 분석으로, 인증되지 않은 메모리 누수 오라클 및 SMBGhost와 결합한 RCE 익스플로잇 기술을 포함합니다.
 abdurahmon3236/cve-2024-44947
# Linux 커널 FUSE 정보 유출(CVE-2024-44947) 개념 증명 익스플로잇 mmap을 통한 EOF 초과 메모리 노출을 시연하고 메모리 덤프 분석을 포함하는 Linux 커널 FUSE 정보 유출(CVE-2024-44947)에 대한 개념 증명…
 pingjuiliao/cve-2023-28753
netconsd 공략
 tzwlhack/cve-2021-21017
# CVE-2021-21017 개념 증명 익스플로잇 CVE-2021-21017에 대한 개념 증명 익스플로잇으로, Adobe Reader의 타입 혼동(type confusion)으로 인해 발생하는 경계를 벗어난 읽기(out-of-bounds read) 및 힙…
 anldori/cve-2017-16995
CVE-2017-16995 Linux POC
 day6reak/cve-2014-1773
Internet Explorer의 MSHTML 엔진에 있는 힙 손상 취약점인 CVE-2014-1773에 대한 기술 분석으로, 상세한 크래시 콜스택, 디스어셈블리 및 익스플로잇을 위한 힙 조작 기술을 포함합니다.
 jedai47/cve-2017-16994
널 포인터 역참조 및 mmap_min_addr 우회를 활용하여 루트 셸을 달성하는 CVE-2017-16994용 Linux 커널 로컬 권한 상승 익스플로잇입니다.
 sandi-go/cve-2018-8389
CVE-2018-8389에 대한 기술 분석 및 개념 증명, Internet Explorer의 jscript.dll에서 발생하는 use-after-free 취약점으로, 조작된 ActiveXObject 호출을 통해 원격 코드 실행을 허용합니다.
 colaoo123/cve-2022-22555
CVE-2022-22555를 위한 익스플로잇으로, 로컬 권한 상승을 가능하게 하는 Linux 커널 힙 버퍼 오버플로 취약점입니다. 개념 증명 코드와 익스플로잇 세부 정보를 포함합니다.
 natleoj/cve-2019-11933
WhatsApp의 미디어 선택기에서 발생하는 힙 손상
 tarantula-team/cve-2019-19012
6.9.4_rc2 이전의 Oniguruma 6.x에서 regexec.c의 search_in_range 함수에 존재하는 정수 오버플로는 경계를 벗어난 읽기(out-of-bounds read)로 이어집니다.
 day6reak/cve-2014-4140
CVE-2014-4140에 대한 기술 노트 및 디버거 분석 — MSHTML의 CHtmRootParseCtx::AddText에서 발생하는 use-after-free 취약점으로, Internet Explorer에서 원격 코드 실행을 초래합니다.








