
 #1

 trustedsec/ts_llmlib
로컬 LLM 기반 보안 분석을 위한 Python 라이브러리로, Ghidra 바이너리 분석, C/C++ 취약점 스캐닝, 자동 리버스 엔지니어링 및 보고서 생성을 위한 MCP 도구 통합을 제공합니다.

 bytepro-ai/bitcoder-v2-research
코드 보안 취약점 탐지에서 LLM 일반화 상한선을 문서화한 연구 저장소로, SQL 인젝션, 경로 탐색, 접근 제어 결함에 대해 합성 데이터셋과 실세계 데이터셋(Juliet, OWASP, CVEfixes, VUDENC)을 교차 평가합니다.
 andrewaeva/dga
도메인 이름 생성 알고리즘과 악성 도메인 이름 사전을 포함하는 저장소입니다. 악성 도메인을 탐지하고 분류하기 위해 머신러닝과 신경망을 적용할 가능성을 연구할 목적으로 개발되었습니다.
 bkcs-hust/lstm-mi
DGA 봇넷 탐지에서 다중 클래스 불균형을 처리하기 위한 LSTM 기반 프레임워크
 owasp/damn-vulnerable-ml-model
일부러 취약하게 설계된 머신러닝 모델로, 실습 중심 보안 교육을 위해 제작되었습니다. 안전한 랩 환경에서 일반적인 ML 취약점, 적대적 공격, 방어 기법을 탐구할 수 있습니다.
 endgameinc/dga_predict
도메인 생성 알고리즘(DGA) 도메인을 감지하기 위한 LSTM 기반 분류기로, DNS 위협 인텔리전스를 위한 신경망 및 바이그램 모델의 Keras 구현을 포함합니다.


 scrapegraphai/scrapegraph-ai
AI 기반 Python 스크레이퍼
 screenpipe/screenpipe
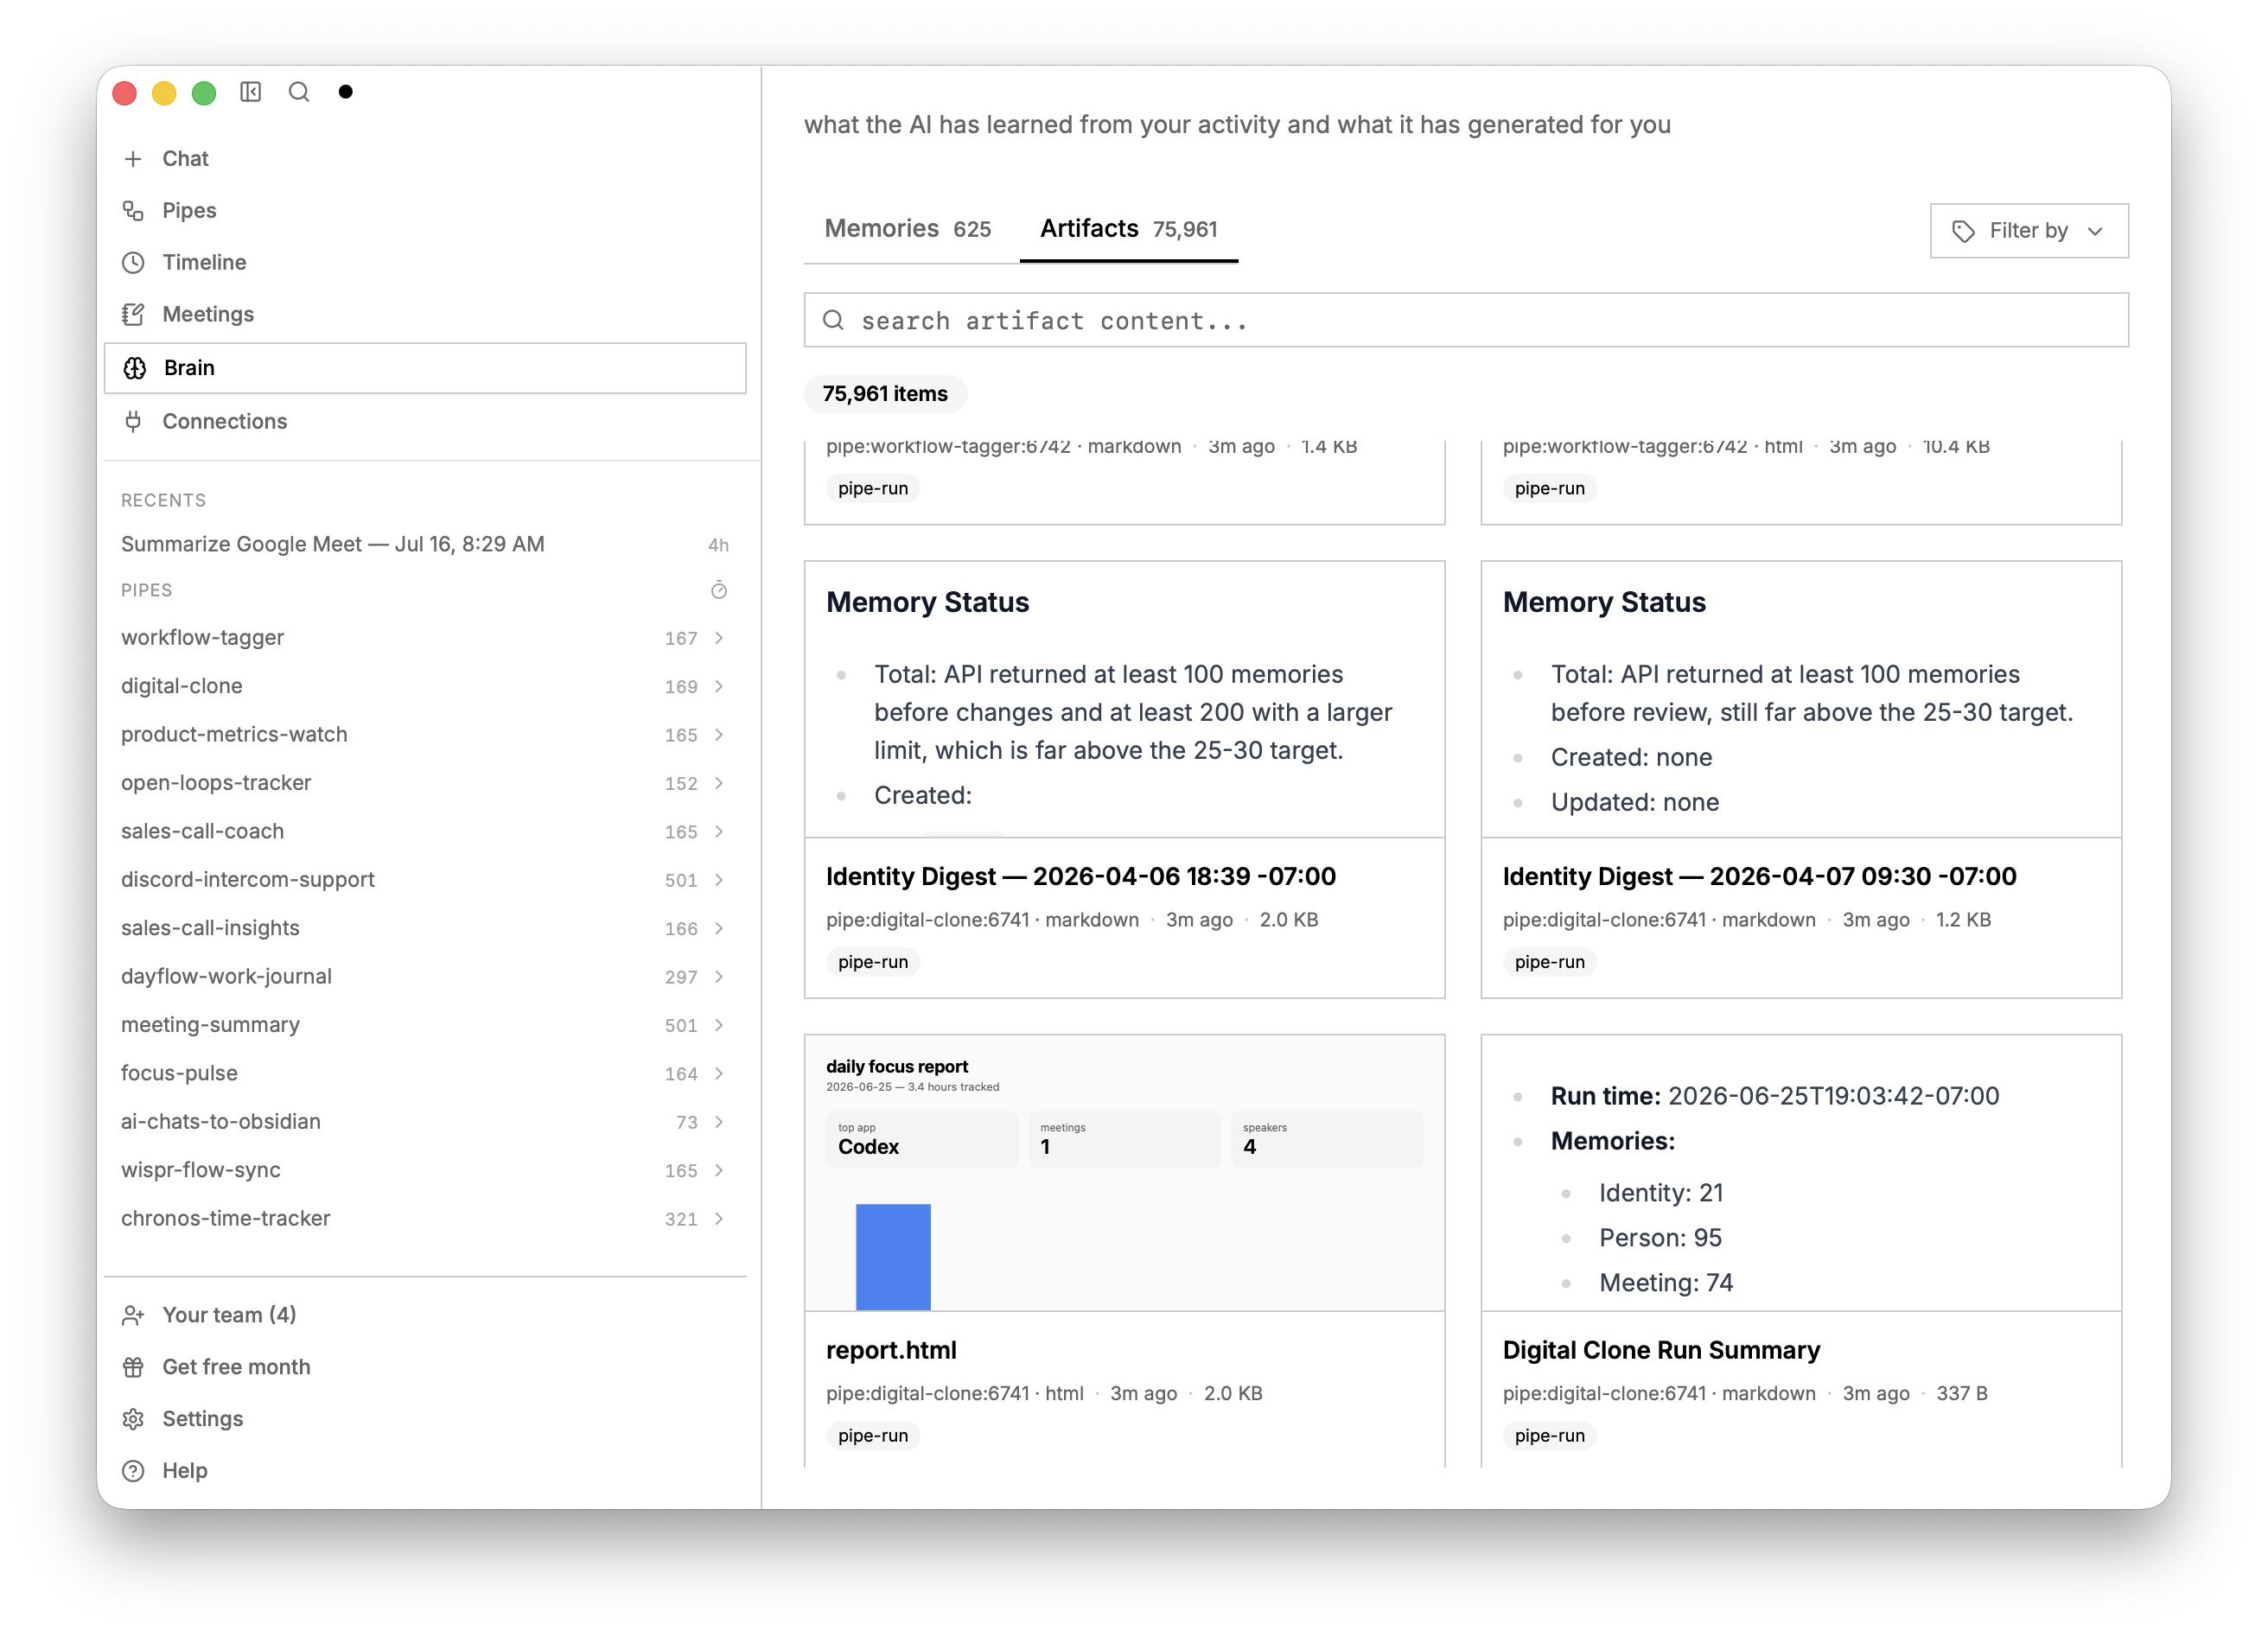
로컬 우선 방식의 연속 화면 및 오디오 레코더로, AI 기반 검색, 전사, 자동화 기능을 제공합니다. 사용자가 보고, 말하고, 하는 모든 것을 캡처한 뒤 플러그인과 MCP 서버를 통해 검색 가능하고 실행 가능하게 만듭니다.
 josh-blythe/bordair-detector
2단계 프롬프트 인젝션 및 제일브레이크 탐지기: 정규식 게이트와 양자화된 DeBERTa-v3 ONNX 분류기를 결합, 이미지, 문서, 오디오 지원. Bordair/bordair-multimodal 데이터로 훈련되었으며, 실제 레드팀 게임의 공격을 대상으로 테스트됨.
 orensv/characterization-and-detection-of-cross-router-covert-channels
이 저장소에는 "라우터 간 은닉 채널의 특성화 및 탐지" 논문에서 사용된 소스 코드가 포함되어 있습니다.
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
위협 환경을 위해 설계된 고급 DDoS 퍼플 팀을 위한 재현 가능한 청사진. 다중 벡터 회전, HTTP/2 Rapid Reset(CVE-2023-44487) 악용, mTLS 1.3 암호화 C2 오케스트레이션을 특징으로 하는 레드 엘리트 팀 공격 제품군과 고무결성…
 yadavmukesh/log4shell-vulnerability-cve-2021-44228-
이 저장소는 Log4Shell 취약점(CVE-2021-44228)에 대한 심층 분석을 제공하며, 로그 데이터에서 악용 시도를 탐지하기 위한 머신러닝 기반 접근 방식을 구현합니다.
 chiefautism/privacy-parser
openai 프라이버시 필터의 역방향입니다. 동일한 1.5b 모델로, 마스킹 대신 PII를 구조화된 스팬으로 반환합니다









