
 #1
ML-based security tools, adversarial machine learning, and AI-powered cyber defense.
Kitploit 추천

 safety-research/red-teaming-auto-mode
AI 자동 모드 모니터 레드팀을 위한 연구 코드로, 시뮬레이션 평가, 퍼징, Claude Code 및 Codex guardian용 모니터 구현을 포함합니다.
 trailofbits/fickling
Python 피클링 디컴파일러 및 정적 분석기
 x4nth055/pythoncode-tutorials
Python 코드 튜토리얼
 hydradragonantivirus/hydradragonantivirus
동적 및 정적 분석과 Windows용 안티바이러스 실시간 악성코드 분석(Real Time Malware Analysis with Antivirus for Windows)을 포함하며, 오픈소스 XDR(3개의 EDR 프로젝트), ClamAV, YARA-X, 머신러닝…
 tz98lab/dlr-ne-ics-security
고급 지속적 위협과 이동 표적 방어 간의 확률적 ICS 보안 게임을 위한 동적 저랭크 내시 균형 계산을 구현한 연구 코드.
 liuz233/harde
HARDE를 위한 연구 코드로, 에이전트 안전성 벤치마크 전반에서 런타임 위험 탐지 및 실행 제어를 위해 구성 요소를 탐침하고 적응적으로 최적화하는 에이전트 하네스입니다.
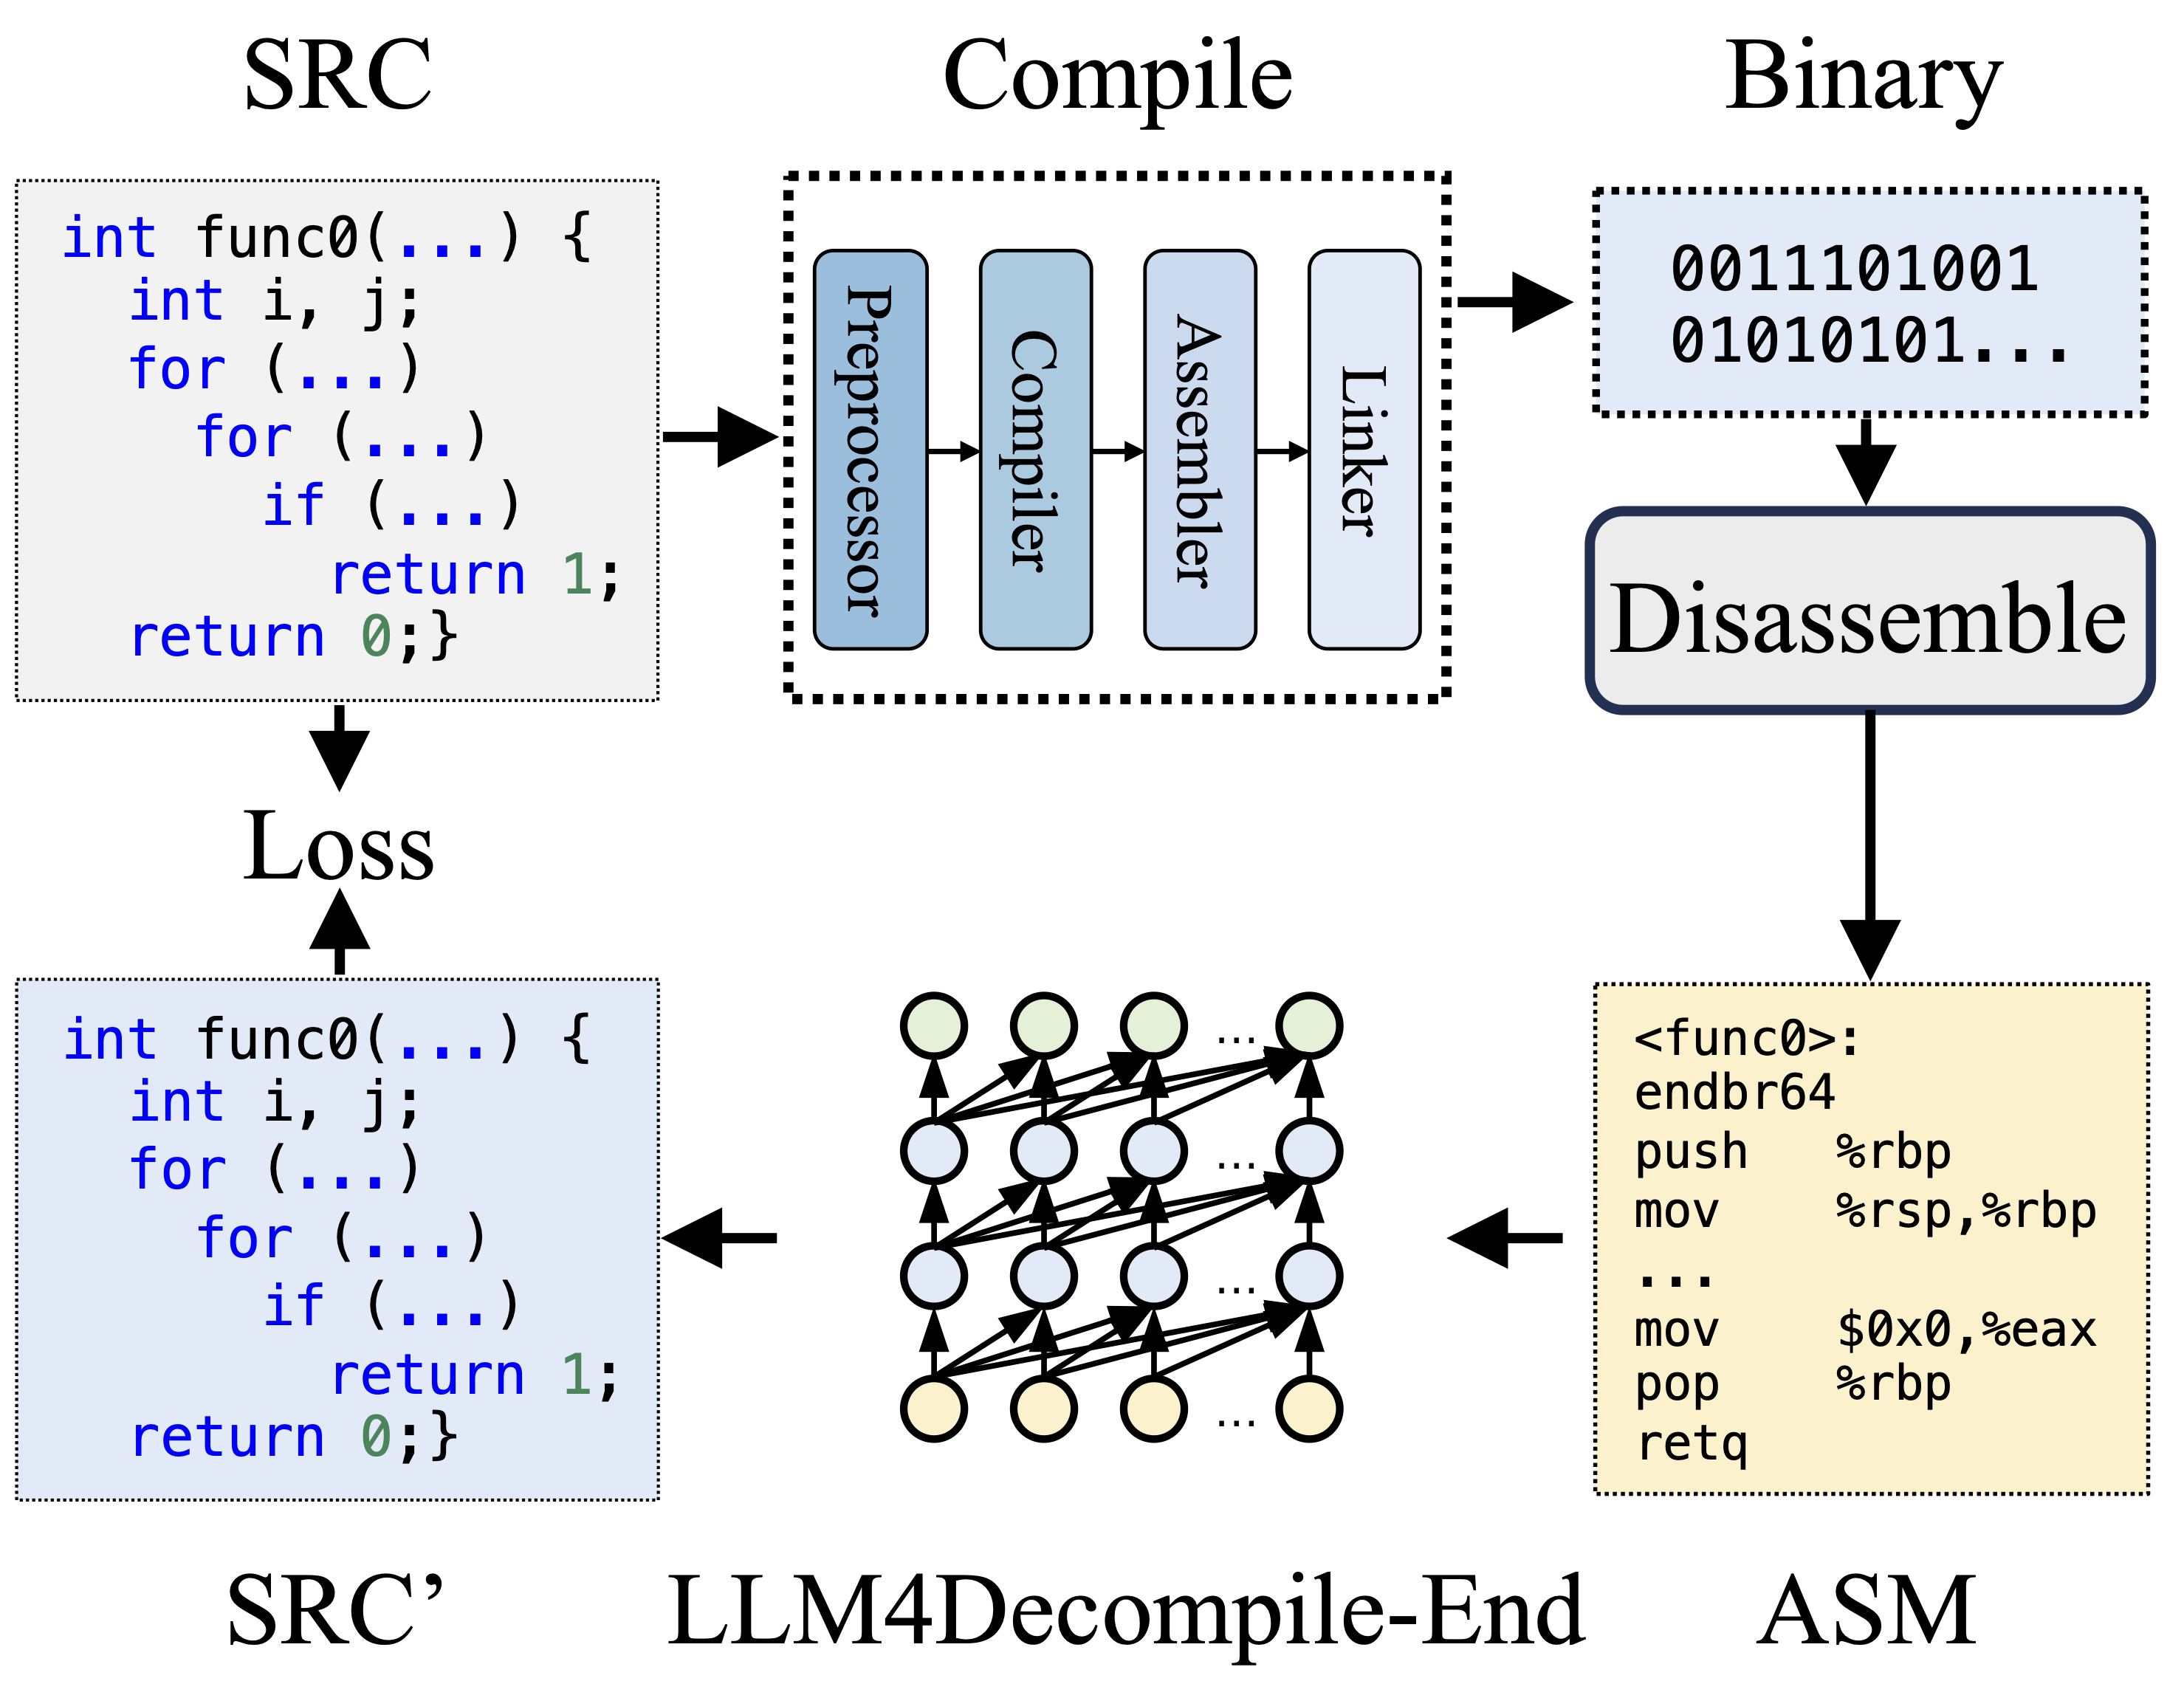 albertan017/llm4decompile
리버스 엔지니어링: 대규모 언어 모델을 이용한 바이너리 코드 디컴파일
 ghostwolflab/ai_security_top
AI 보안 기초, 위협 모델링, 레드팀 공격 기법, 블루팀 방어를 다루는 구조화된 지식 베이스로, LLM 보안, 적대적 ML, 딥페이크 대응 조치를 포함합니다.
 tracebyte8/systrace
ptrace를 사용하여 파일, 프로세스, 네트워크 및 메모리 활동을 추적하는 Linux 시스템 호출 모니터로, 네임스페이스 격리와 머신러닝 분류를 통한 행동 기반 보안 분석을 제공합니다.
 lzwhehe/benign-instruction-bench
LLM 에이전트 도구 출력에 대한 프롬프트 인젝션 탐지기 재평가 (논문 초안, 스크립트, 점수)
 nameles-org/nameles
오픈소스 엔트로피 기반 무효 트래픽 탐지 및 사전 입찰 필터링
 phkhanhtrinh23/agas
LLM 기반 에이전트 집단 어그로 공격 프레임워크로, 적응형 다중 역할 전략을 사용하여 블랙박스 협업 필터링 추천 순위를 조작하면서 탐지를 회피합니다.
 jianshuod/ipi-exposure-signal
에이전트형 LLM에서 히든 스테이트 프로빙을 통해 잠재적인 간접 프롬프트 인젝션 노출 신호를 탐지하기 위한 연구 파이프라인으로, 트레이스 수집, 레이블링, 피처화, 프로브 학습을 포함합니다.
 cisco/joy
네트워크 흐름 데이터 및 내부 흐름 데이터를 캡처하고 분석하기 위한 패키지로, 네트워크 연구, 포렌식, 보안 모니터링에 사용됩니다.
 gyoisamurai/gyoithon
GyoiThon은 머신러닝을 사용하는 성장 중인 침투 테스트 도구입니다.
 umpolungfish/byvalver
셸코드의 bad-bytes를 받아 제거하고, 기능이 보존된 정리된 셸코드를 반환합니다.
 matheusht/redthread
LLM을 위한 자율 레드티밍 엔진. RedThread는 보안 수명주기 전체를 관리합니다: 적대적 공격 생성, 정밀 평가 실행, 안전한 자기 개선을 위한 검증된 가드레일 합성.
 moontea0416/webmirage
비전-언어 웹 에이전트에 대한 적대적 이미지 공격: 시각적 그라운딩부터 브라우저 실행까지








