
 #1
Log parsing, SIEM, centralized logging, forensic timeline, and security event correlation tools.
Kitploit 추천
 withsecurelabs/flair
Windows 호스트에서 핵심 포렌식 아티팩트를 반자동으로 수집하기 위한 경량 배치 스크립트로, OS 기본 도구만 사용하여 사고 대응 및 트라이지(triage)를 지원합니다.
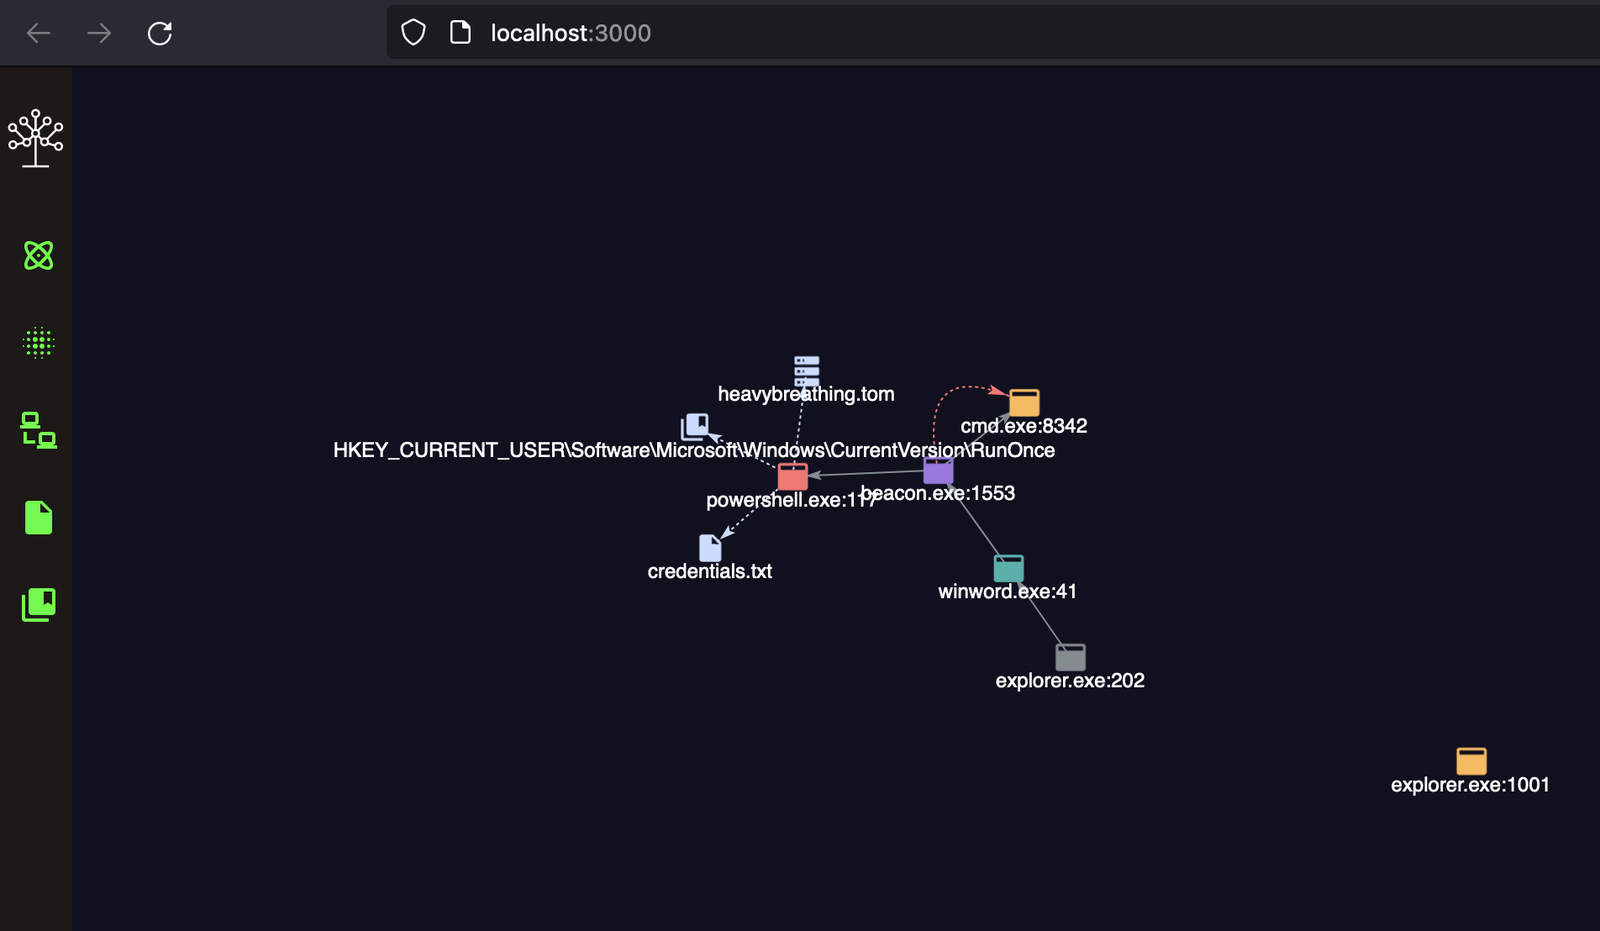 withsecurelabs/detectree
블루 팀이 탐지 데이터를 분석하고, 관계를 이해하며, 알림 피로를 줄이고, 사고 대응을 개선하기 위한 대화형 데이터 시각화 도구입니다.
 withsecurelabs/lazarus-sigma-rules
Sigma 규칙으로 Lazarus 그룹의 TTP를 탐지하며, 악성 문서 실행, PowerShell 남용, 예약 작업, 자격 증명 접근을 포함하고 Sysmon 및 Windows 이벤트 로그용으로 설계되었습니다.
 withsecurelabs/macostriagecollectionscript
macOS에서 사고 대응을 위한 포괄적인 트라이지 데이터를 수집하며, 시스템 로그, 파일 목록, 브라우저 데이터, 셸 히스토리, 지속성 메커니즘을 포함합니다.
 fireeye/pywintrace
Python ctypes 래퍼로, Windows용 이벤트 추적(ETW)을 통해 세션 제어, 이벤트 캡처, 보안 모니터링 및 포렌식 분석을 위한 사용자 정의 콜백을 지원합니다.
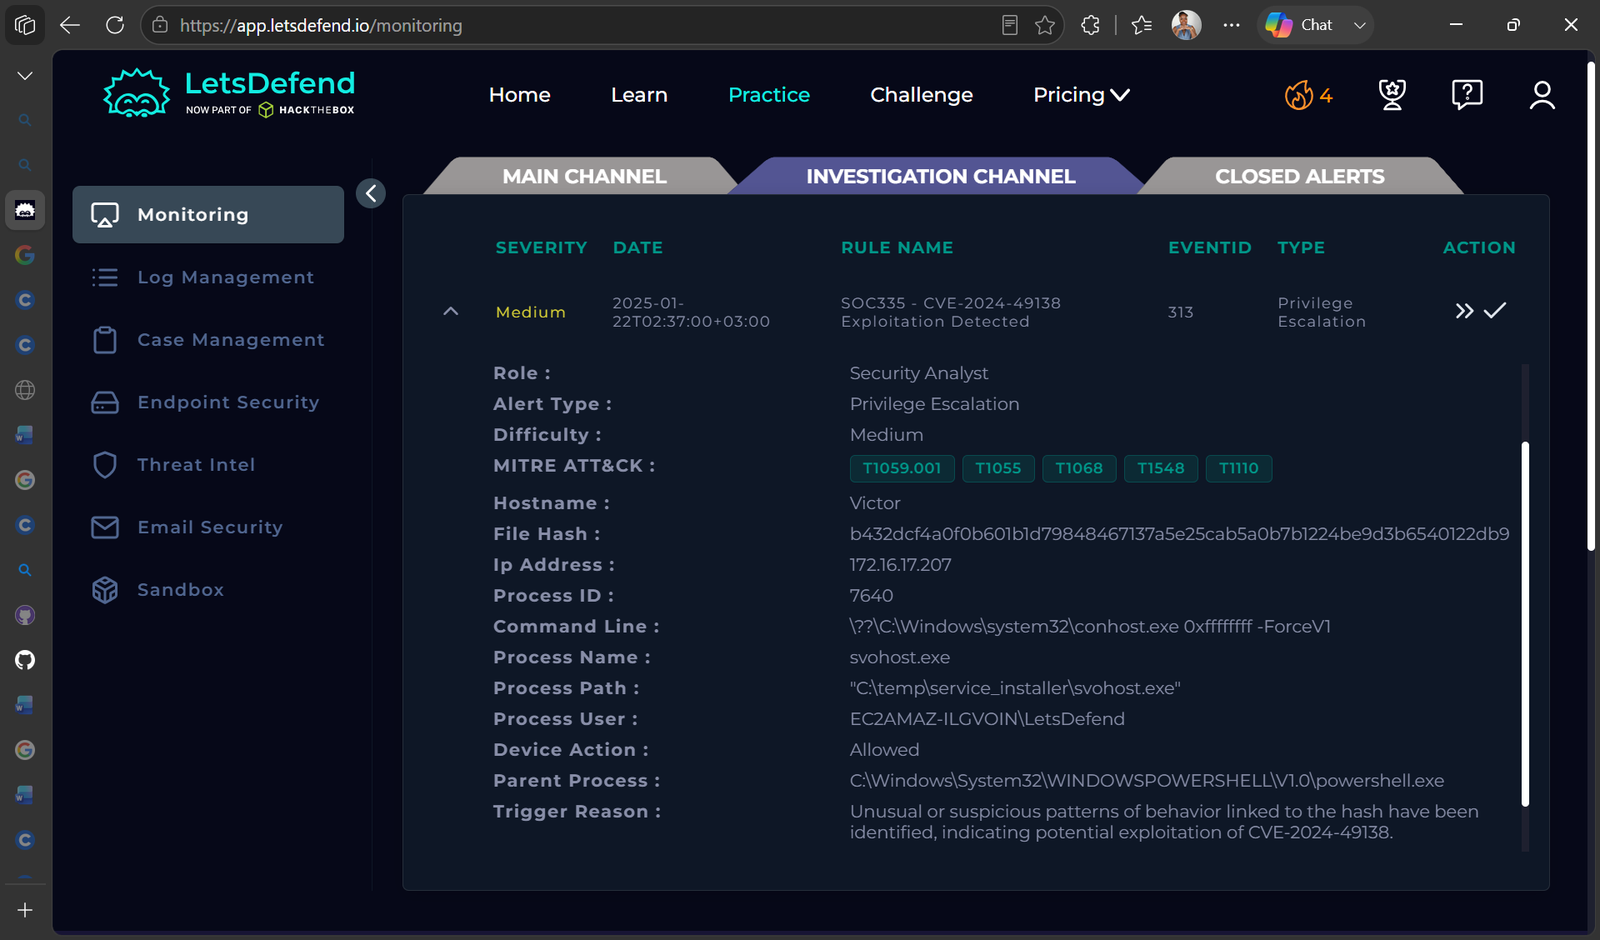 nadineelliottcyber/soc335-cve-2024-49138-investigation
SOC에서 CVE-2024-49138 악용 알림에 대한 조사를 로그 분석, 위협 인텔리전스, 엔드포인트 격리를 통해 수행합니다.
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 방어 툴킷 2 3 체인 공격에 대한 노출 여부를 확인하고 이해하기 위한 **방어적** 툴킷
 yora1928/papercut-cve-2026-81578-82078
PaperCut CVE-2026-81578 및 CVE-2026-82078용 보안 연구 도구
 eshlomo1/microsoft-sentinel-secops
Microsoft Sentinel용 SOC 운영 콘텐츠로, 헌팅 쿼리, 인시던트 대응 플레이북, Azure 클라우드 환경에 대한 보안 이벤트 분석을 포함합니다.
 thinkst/opencanary
일반적인 네트워크 서비스를 에뮬레이션하여 침해 이후의 공격자 활동을 탐지하는 경량 허니팟으로, 확장 가능한 프로토콜 모듈과 구성 가능한 알림 기능을 제공합니다.
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh 탐지 규칙: CVE-2026-73570, Zimbra Collaboration Suite의 OS 명령 주입 취약점을 탐지하며, 웹 접근 로그와 zimbra.log에서 악용 시도를 모니터링합니다.
 siberanka/rdp-guard
Windows 보안 로그에서 실패한 RDP 시도를 모니터링하고, 구성 가능한 임계값과 화이트리스트 지원을 통해 Windows 방화벽으로 악성 IP를 자동 차단합니다.
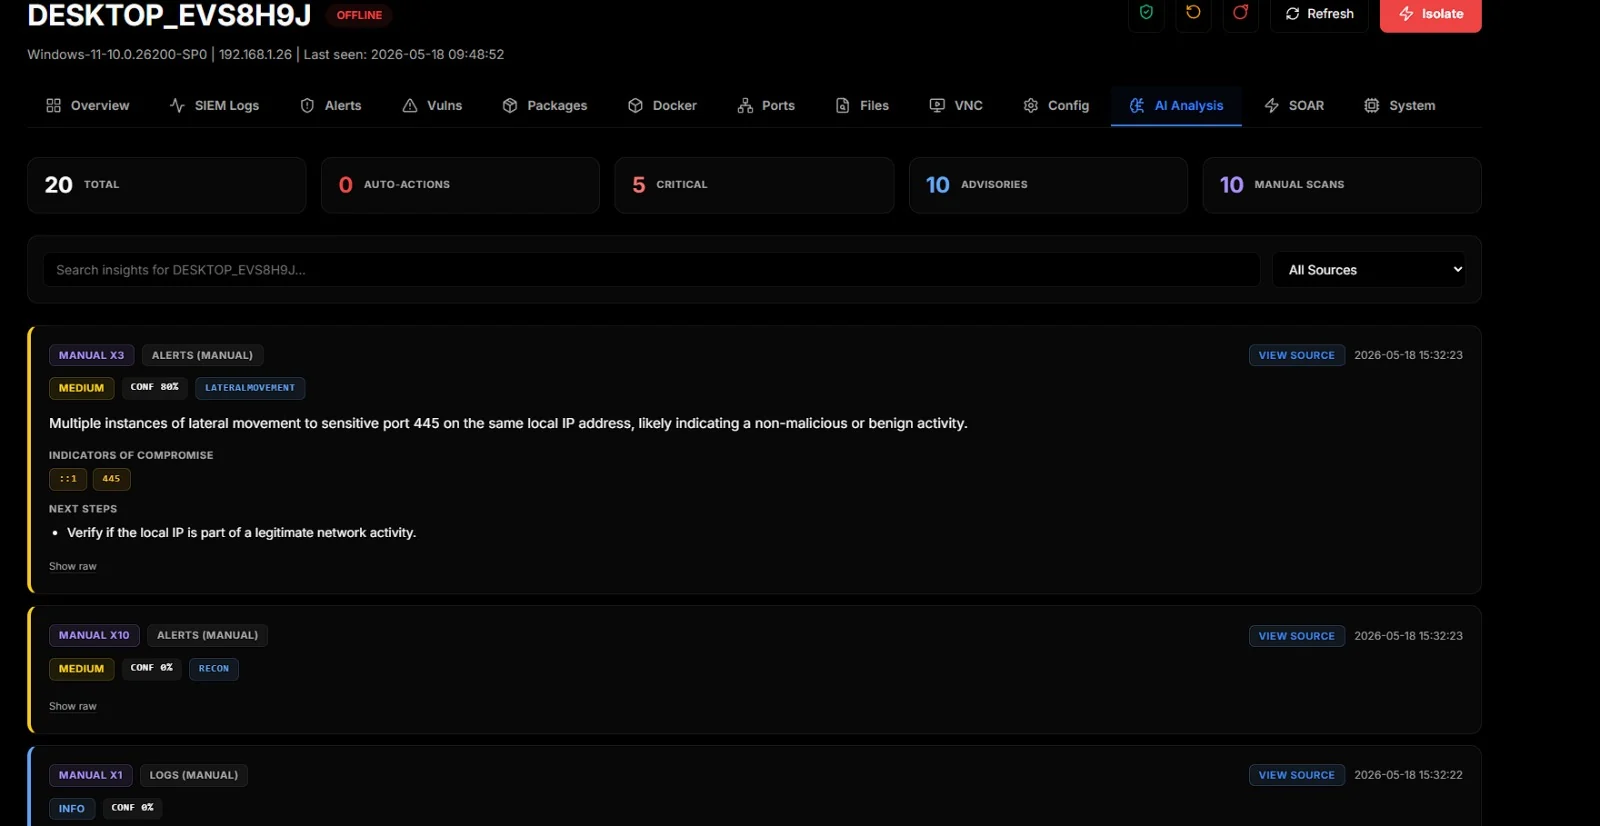 d3vhex/sentora
오픈소스, 자체 호스팅 방식의 AI 기반 SIEM, EDR 및 SOAR 플랫폼으로, 현대적인 보안 운영을 위해 설계되었습니다.
 sebinxavi/cve-checker-2026
# CVE-2026-31431(Linux 커널) 및 CVE-2026-41940(cPanel)용 멀티 OS 취약점 검사기
 ashok523/cve-2026-31431
# CVE-2026-31431(Copy Fail) Linux 커널 LPE 대응을 위한 방어적 IR 플레이북 및 탐지 패키지로, Sigma, auditd, Falco, Wazuh, YARA, eBPF 및 SIEM 헌트 쿼리를 포함합니다.
 unfold-security/cve-2026-41940-detection
CVE-2026-41940에 대한 탐지 시그니처 및 cPanel 로그용 스키마
 3tternp/cve-2026-41940---cpanel-whm-check
cPanel을 사용하는 모든 사용자를 위해 cPanel에서 제공하는 사무실 점검 스크립트입니다.
 srozb/reditrap
최소한의 Redis 허니팟으로 RediShell(CVE-2025-49844) 악용을 탐지합니다.








