#1
 randomrobbiebf/cve-2023-47529
Cloud Templates & Patterns 컬렉션 <= 1.2.2 - 로그 파일을 통한 민감 정보 노출
 zedocun/pan-os-cve-2024-3400-command-injection-investigation
PAN-OS CVE-2024-3400 명령 주입 시도 조사, 로그 증거를 기반으로 페이로드 전달, 내부 처리 및 실행 검증 분석
 freeguy-6/dmz-security-monitoring-hardening
CY376 블루팀 프로젝트 — pfSense DMZ, Suricata IDS/IPS, 및 CVE-2014-6271에 대한 자동화된 호스트 하드닝
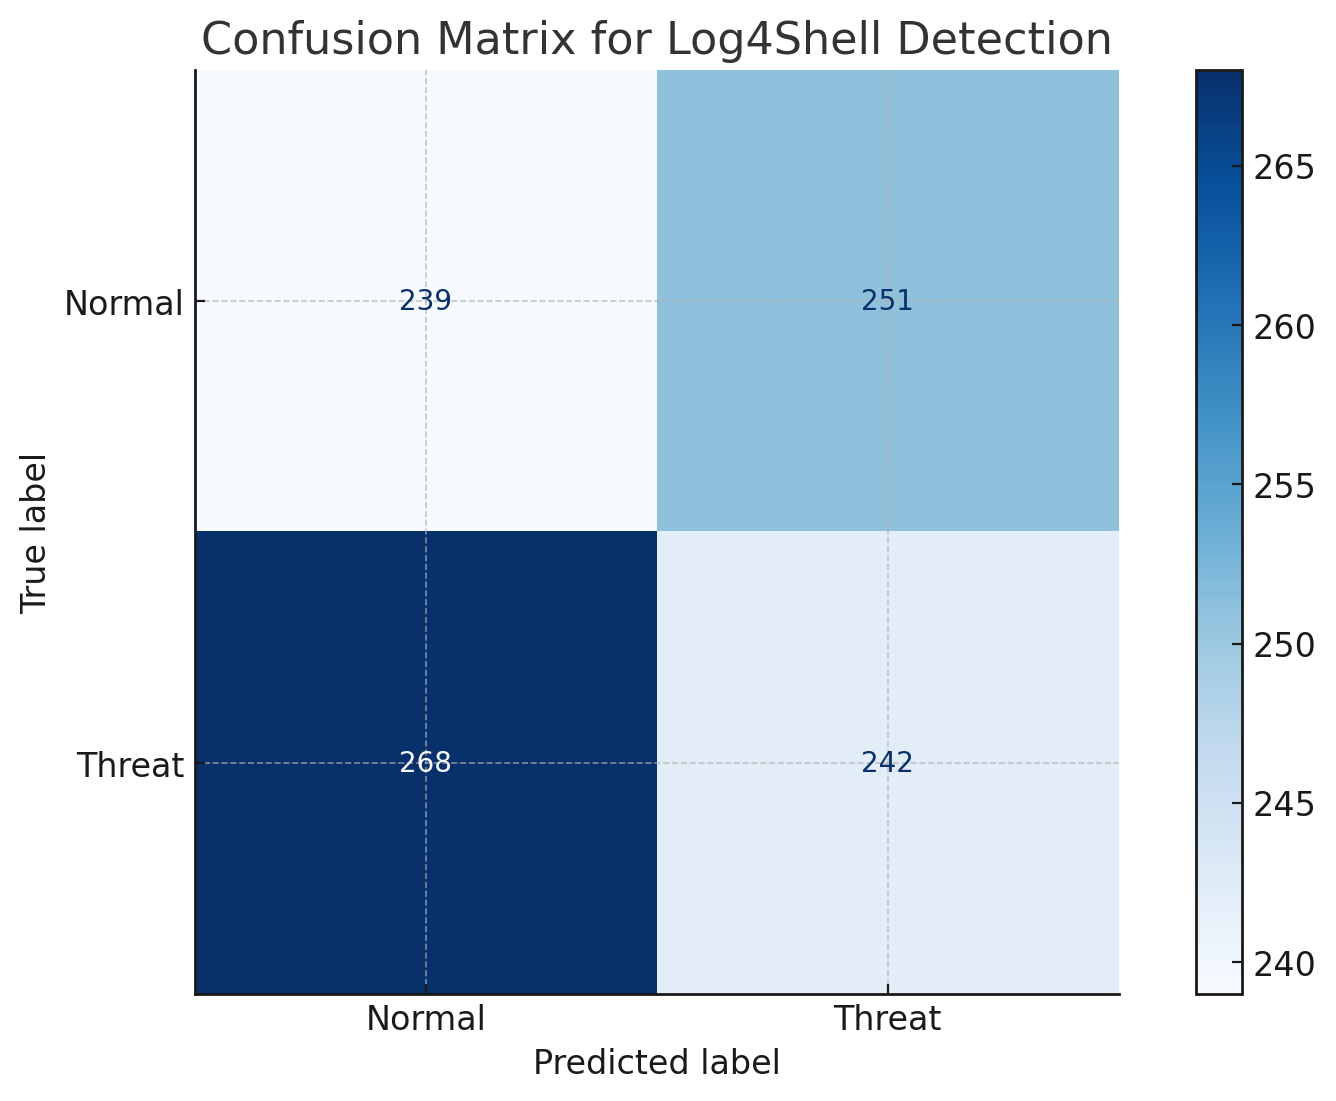 yadavmukesh/log4shell-vulnerability-cve-2021-44228-
이 저장소는 Log4Shell 취약점(CVE-2021-44228)에 대한 심층 분석을 제공하며, 로그 데이터에서 악용 시도를 탐지하기 위한 머신러닝 기반 접근 방식을 구현합니다.
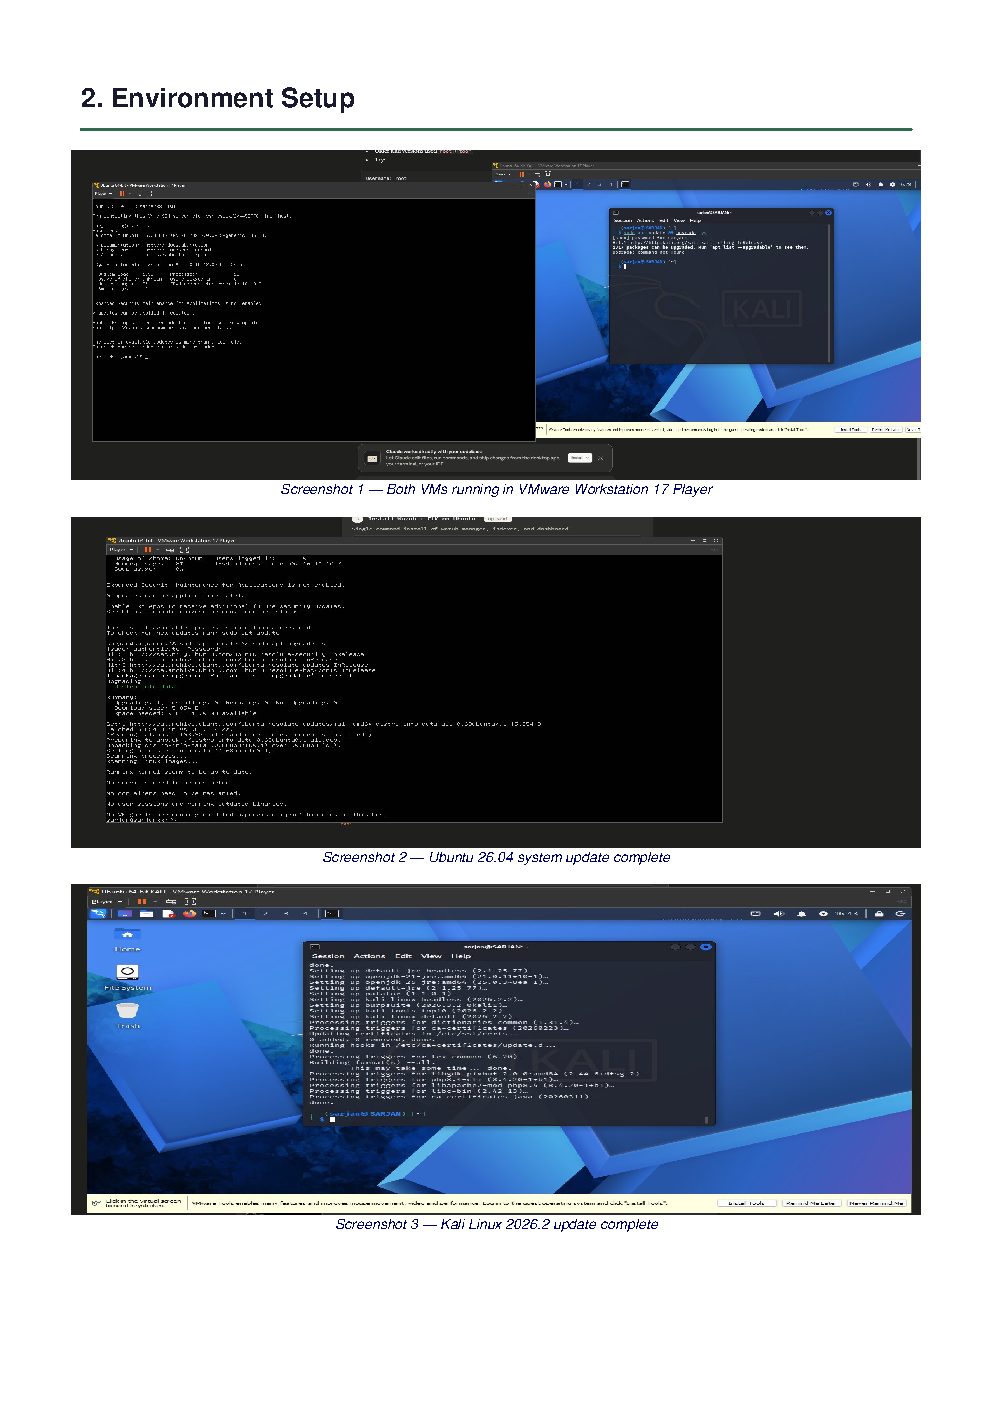 sarjanpatel22/siem-threat-detection-lab
블루팀 SIEM 랩: Wazuh 4.7.5가 7가지 시뮬레이션 공격(SSH 무차별 대입 공격, Slowloris DoS / CVE-2007-6750, 웹 공격)을 실시간 MITRE ATT&CK 매핑과 함께 탐지 — 3,726개 이상의 알림.
 municipalparkingservices/cve-2021-44228-scanner
CVE-2021-44228 (Log4Shell)를 탐지하는 단일 바이너리 스캐너입니다. JAR/WAR/EAR 파일 내 취약한 log4j 버전을 감지하고 JndiLookup.class를 제거하여 패치를 적용합니다.
 rohitmalik7/cve-2024-38063-detection-mitigation-system
CVE-2024-38063의 탐지 및 완화를 IDS, 호스트 기반 모니터링, 가상 랩 공격 시뮬레이션을 통해 시연하는 종단간 사이버보안 프로젝트.
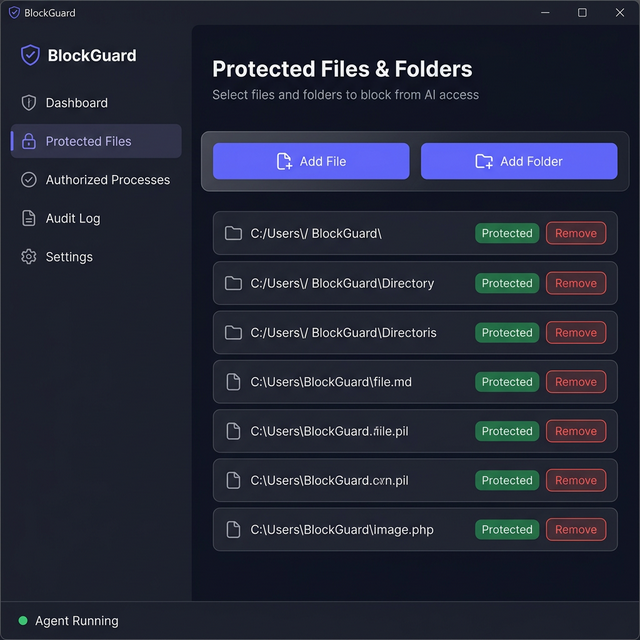 m2l33k/blockguard
BlockGuard는 프로세스 수준에서 파일 액세스를 가로채고 제어하는 Windows 데이터 손실 방지(DLP) 에이전트입니다. 실행 파일 경로, 암호화 해시, Authenticode 서명 및 무결성 수준으로 식별된 승인된 프로세스만 보호된 파일을 읽을 수 있도록…
 ttlab-research/awesome-wazuh
🛡️Wazuh XDR/SIEM의 모든 흥미로운 주제에 관한 멋진 리스트
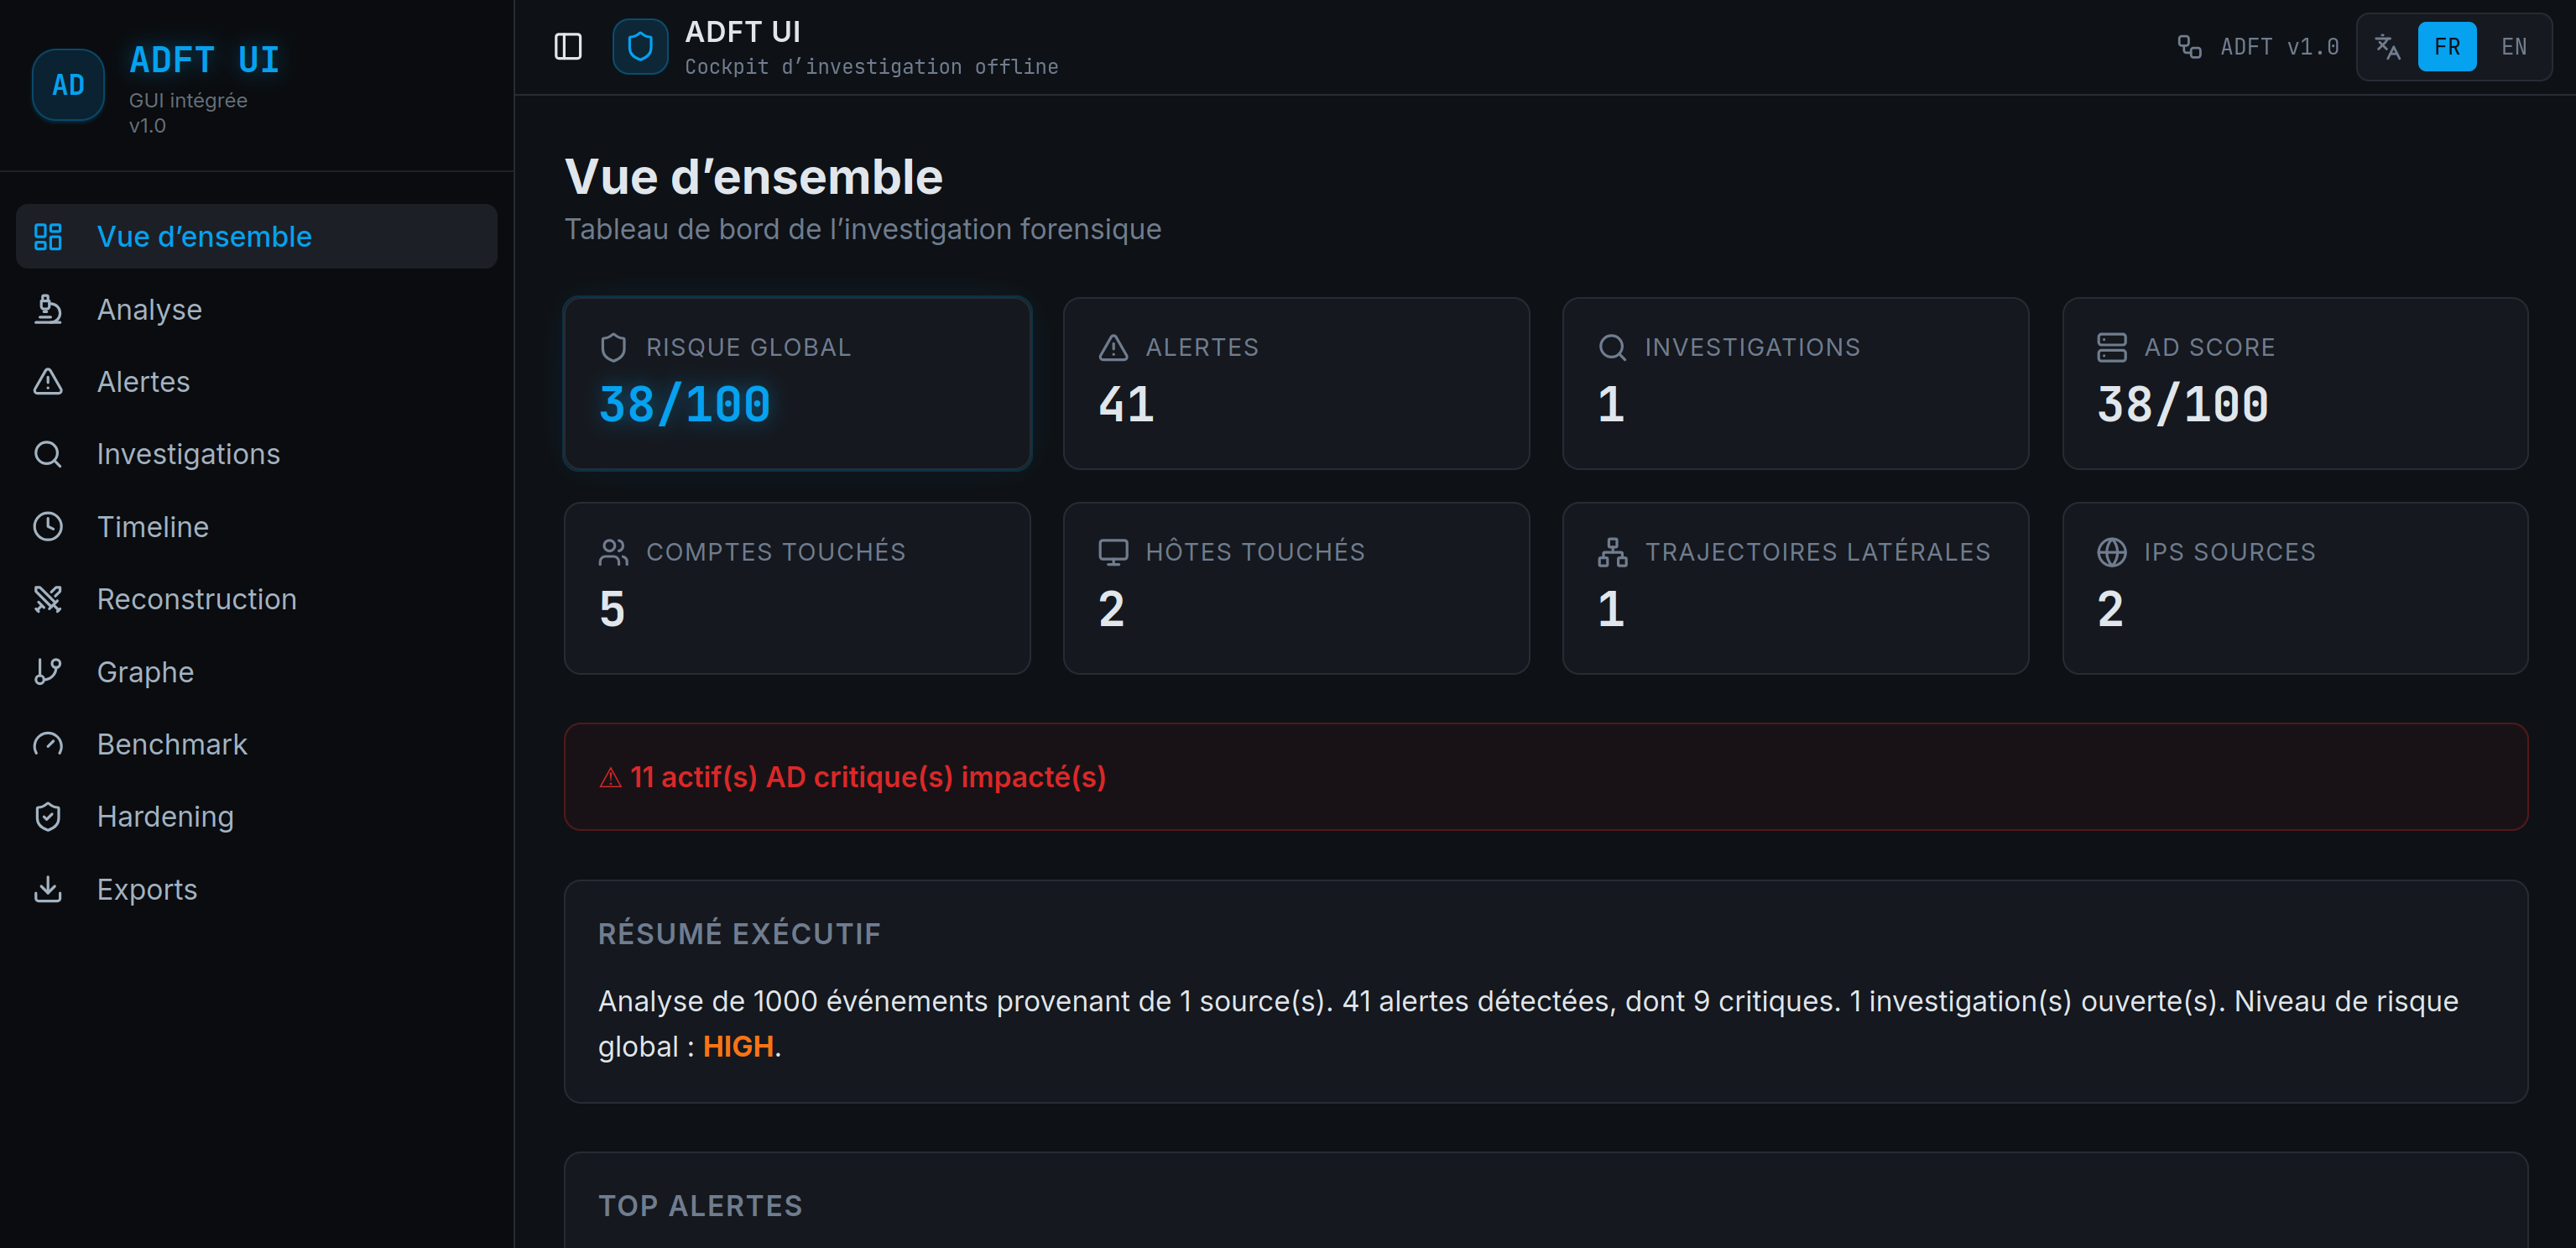 kjean13/adft
Active Directory 포렌식 툴킷 : Windows 이벤트 로그(EVTX)에서 AD 공격 탐지 및 재구성
 azeemering/cve-2021-44228-dfir-notes
CVE-2021-44228 DFIR 노트
 manishrawat21/analysis
일반적인 APT 공격 기술에 대한 실습 분석으로, 로그에 어떻게 나타나는지와 방어자가 현실적으로 이를 탐지할 수 있는 방법에 중점을 둡니다.
 pascalasch/cve-2023-38831-kql
WinRAR CVE-2023-38831용 KQL 헌팅
 manishrawat21/detection-rules
이 저장소는 APT29 시뮬레이션 중 관찰된 적대자 행동에 대한 검증된 탐지 규칙을 포함합니다. 각 규칙은 실제 공격 데이터로 테스트되었으며, Splunk SPL로 변환되었고, 오탐(false positive)에 대해 검증되었습니다.
 helsecert/cve-2021-44228
Log4j 취약점(CVE-2021-44228, CVE-2021-45046, CVE-2021-45105, CVE-2021-4104, CVE-2019-17571)에 대한 노르웨이어 가이드로, 탐지 스크립트, 완화 단계 및 영향을 받는 시스템을 식별하고 수정하기 위한…
 karmanyat28/multi-stage-exploitation-and-detection-engineering-analysis-of-cve-2023-34362-in-moveit-transfer
이 저장소는 널리 사용되는 엔터프라이즈 관리형 파일 전송(MFT) 플랫폼인 MOVEit Transfer 애플리케이션에 영향을 미치는 심각한 SQL 인젝션 취약점인 CVE-2023-34362에 대한 학술적·기술적 분석을 포함합니다. 이 프로젝트는 Pace…
 daadaismylife/log4shell-lab
Log4Shell (CVE-2021-44228) 보안 실습 환경 - Log4j 2.14.1 취약 로그 수집 서버