#1
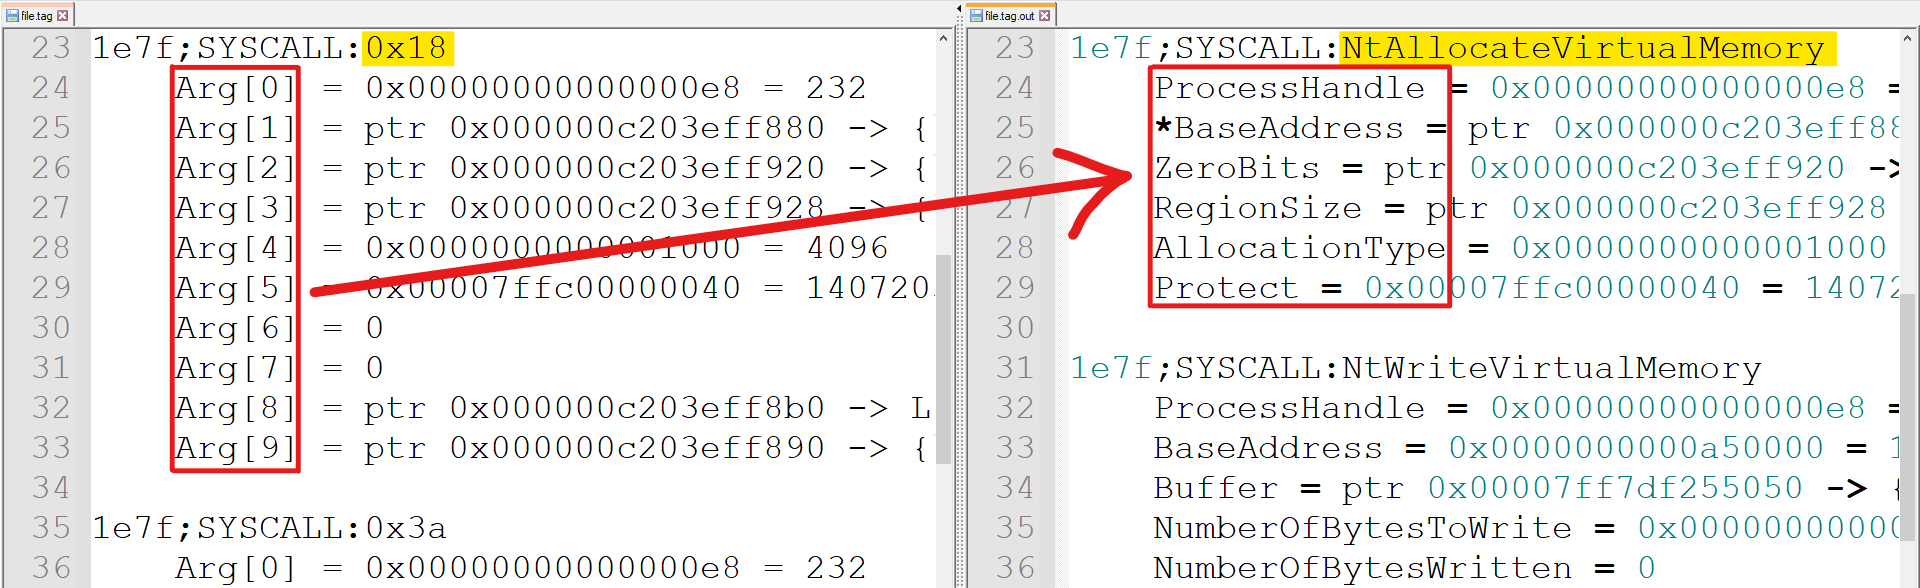
 goatmilkkk/tinyprocessor
TinyTracer용 후처리 스크립트
 wubinworks/magento2-cosmic-sting-patch
Magento 2 확장 프로그램 형태의 대체 솔루션으로, XXE 취약점 CVE-2024-34102(일명 Cosmic Sting)를 수정합니다. Magento 업그레이드가 불가능하거나 공식 패치를 적용할 수 없는 경우 이 확장을 시도해 보세요.
 mingchen-script/cve-2020-1472-visualizer
Windows 이벤트 로그에서 CVE-2020-1472 지표(이벤트 5827-5831)를 스캔하고, CSV로 내보내며, 보안 RPC 분석 및 사고 대응을 위한 Excel 피벗 테이블을 생성하는 PowerShell 스크립트.
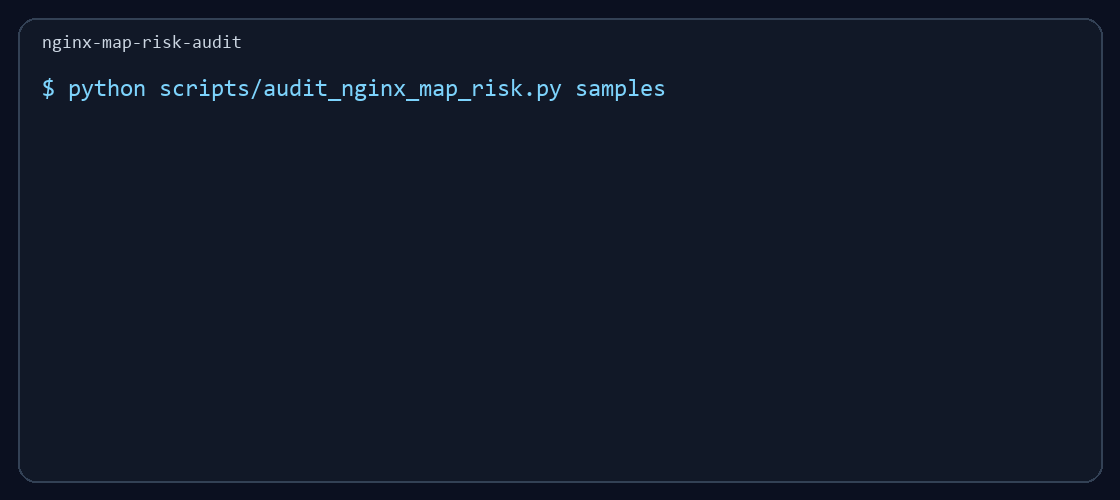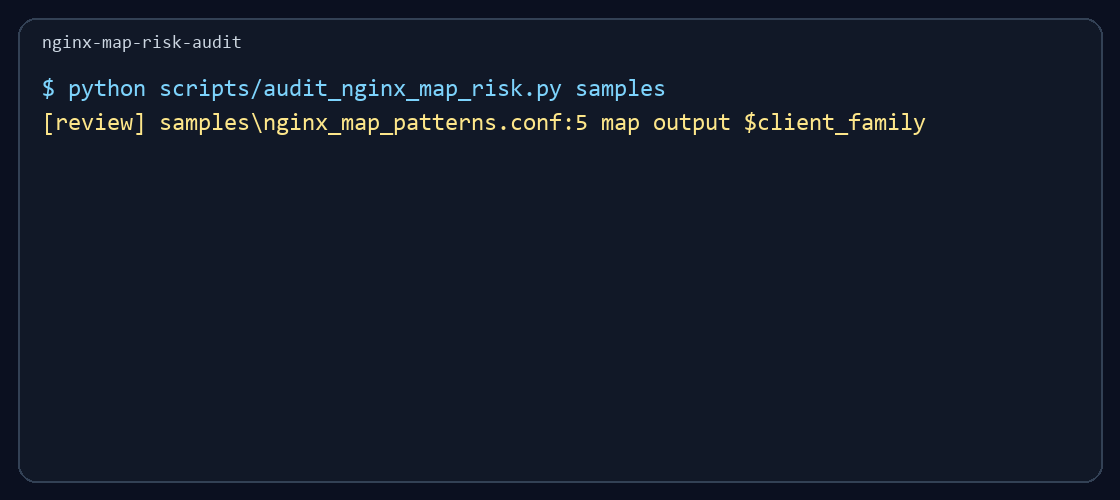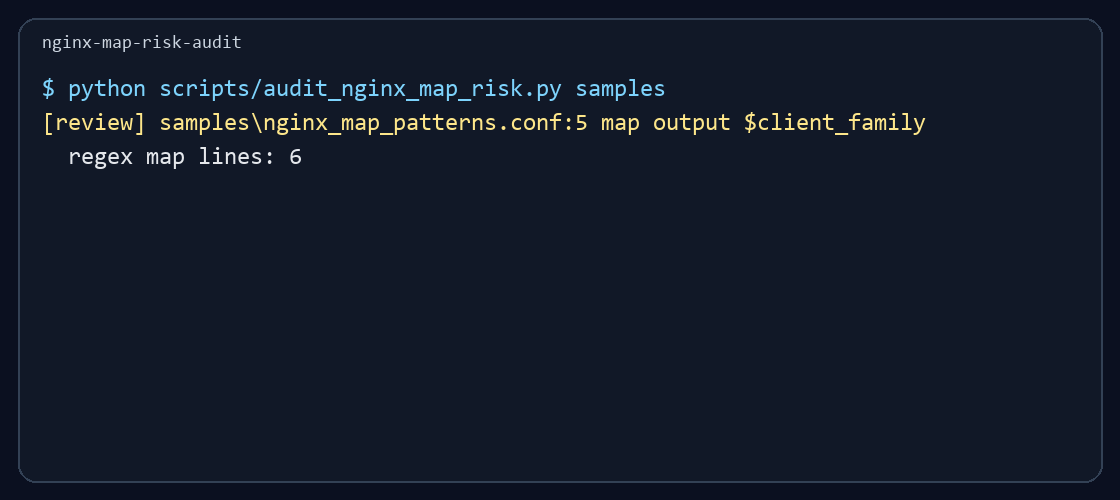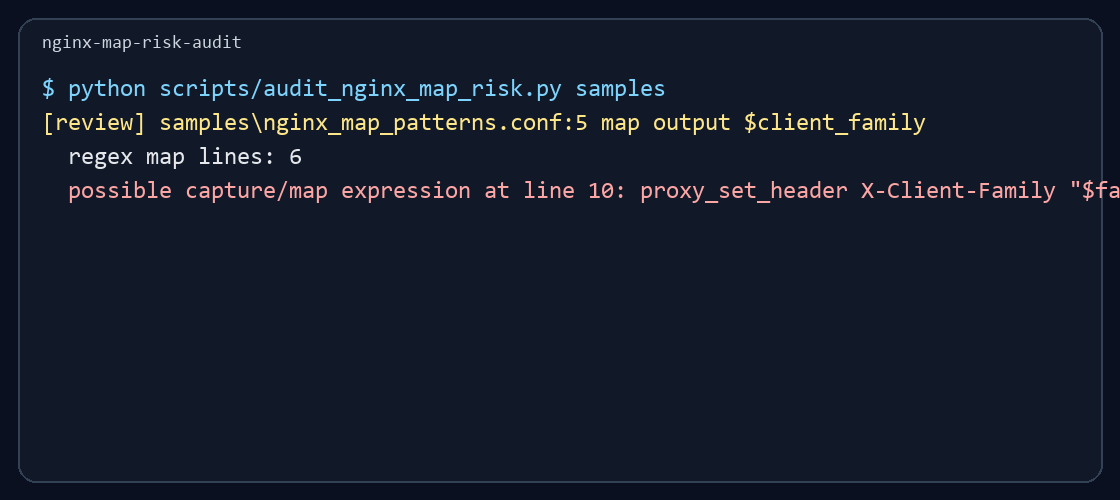 srkyn/nginx-map-risk-audit
구성 스캐너, Splunk/Defender 메모 및 랩 증거가 포함된 NGINX CVE-2026-42533 map regex 방어적 위험 감사
 navya240/intel471-threat-hunting-cve-2023-46604
Elastic SIEM, 취약점 인텔리전스, 사후 익스플로잇 탐지를 활용해 CVE-2023-46604를 조사한 첫 실습형 Intel 471 위협 헌팅 워크숍 경험
 wheezysec/cve-2021-44228-kusto
Kusto 쿼리 기반 탐지 및 분석 도구로, CVE-2021-44228(Log4Shell) 취약점을 대상으로 Azure Data Explorer 환경에서 신속한 로그 헌팅과 악용 탐지를 가능하게 합니다.
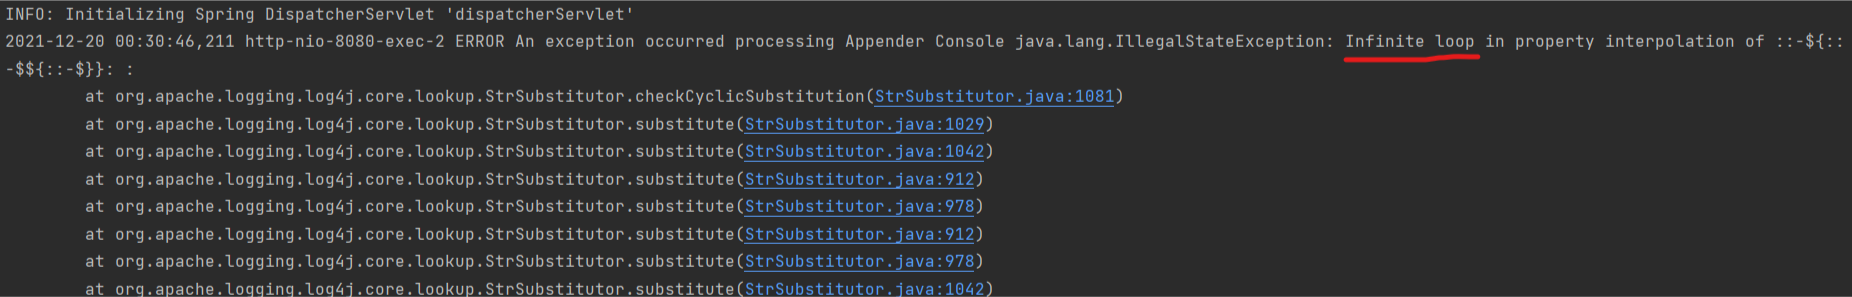 tejas-nagchandi/cve-2021-45105
CVE-2021-45105 재현
 shahdawadfallah-sys/cybersecurity-capstone-project
NCSC Nashama CyberCamp 11 기간 동안 IT Security C&T와 협력하여 진행된 사이버보안 캡스톤 프로젝트입니다. 이 프로젝트는 Oracle WebLogic(CVE-2017-10271) 및 Apache Druid(CVE-2021-25646)에…
 s0/rsyslog-librelp-cve-2018-1000140-fixed
rsyslog의 librelp 라이브러리에 대한 CVE-2018-1000140 패치로, 신뢰할 수 있는 이벤트 로깅 프로토콜 구현에서 원격 코드 실행 취약점을 수정합니다.
 szzxli/soc-home-lab
실습형 사이버보안 랩: AWS 기반 미니 SOC, CloudTrail IOC 분석기, 피싱 분석 랩, ELF 바이너리 트리아지, SOC 에이전트 역량
 g0tmi1k/kippo-g0tmi1k
중간 상호작용 SSH 허니팟으로, 무차별 대입 공격과 공격자의 전체 셸 상호작용을 기록하며, 핑거프린팅을 줄이기 위한 사용자 정의 옵션을 제공합니다.
 runreveal/sigmalite
보안 모니터링을 위한 Go 라이브러리로, 로그 항목에 대해 Sigma 탐지 규칙을 파싱하고 실행하며, 필드 수정자, CIDR 매칭, 사용자 정의 필드 리졸버를 지원합니다.
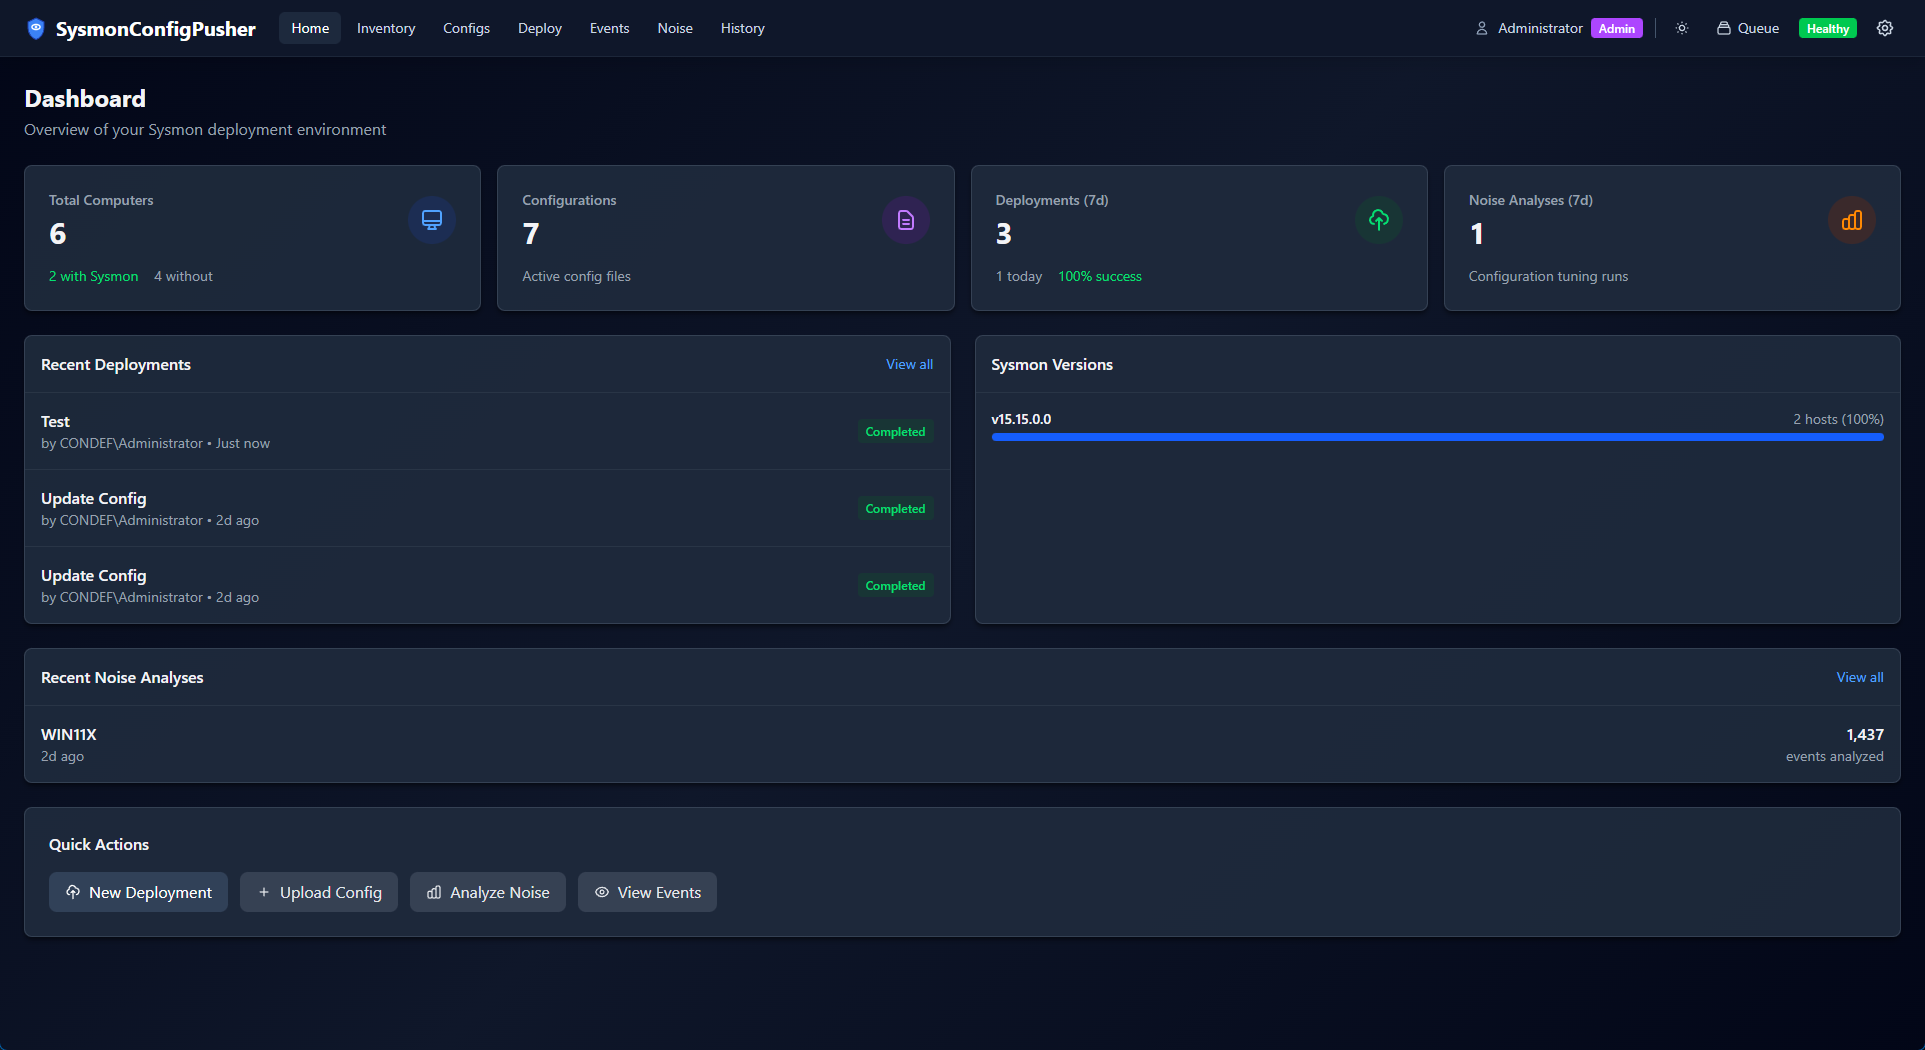 antonlovesdnb/sysmonconfigpusher2
Sysmon 구성을 Windows 엔드포인트에 에이전트리스(WMI/SMB) 또는 에이전트 기반 방식으로 관리 및 배포하기 위한 웹 기반 도구로, 원격 이벤트 로그 보기 및 잡음 분석 기능을 제공합니다.
 fireeye/cve-2021-44228
OpenIOC 규칙을 활용하여 침해 지표를 사냥하는 데 도움을 줍니다.
 corelight/cve-2021-44228
Zeek 패키지로, HTTP 헤더 페이로드, LDAP Java 클래스 다운로드, 2단계 Java 클래스 다운로드를 통해 Log4j CVE-2021-44228 악용 시도를 탐지하며, 구성 가능한 로깅 및 공지 생성 기능을 제공합니다.
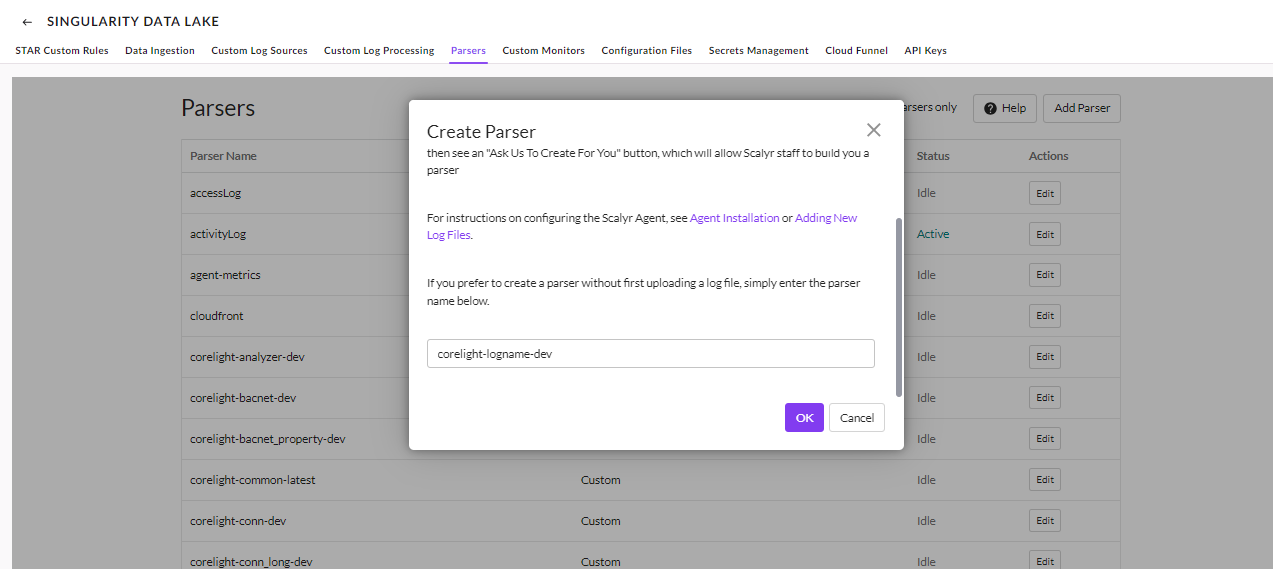 corelight/corelightforsentinelone
Sentinel One Singularity용 Corelight 대시보드 및 파서
 corelight/extendintel
이 패키지는 Intel 패키지를 확장하여 더 많은 필드를 기록합니다.