#1
Log parsing, SIEM, centralized logging, forensic timeline, and security event correlation tools.
Kitploit 추천
 farjadahmed/agentwatch
클로드 코드용 무음 세션 기록기로, 모든 작업을 기록하고 위험한 명령어(rm -rf, sudo, curl|sh)를 플래그 지정하며, 타임라인 검토, 위험 경고 및 프로젝트 간 분석을 제공합니다.
 wortell/log4j
CVE-2021-44228에 관한 모든 정보, 스크립트 등을 포함한 저장소
 embee-research/sigma
탐지 규칙을 대중에게 공개하기 위한 저장소
 orgito1015/cve-2025-55182-researching-process
방어적 연구 저장소: CVE-2025-55182 (React Server Components/Next.js의 사전 인증 RCE). 취약점 분석, 탐지 규칙(Suricata, Sigma, YARA), 완화 가이드, 그리고 새로운 공개 및 패치를 추적하기 위한 자동화된…
 checkmarx/checkmarx-cve-2025-30066-detection-tool
CVE-2025-30066의 지표를 위해 GitHub 워크플로 및 로그를 스캔하여 Checkmarx 2ms 통합을 사용해 악성 작업 및 노출된 비밀을 탐지합니다.
 cristhiansm0/txdxcristhian_2023-cve-38831
CVE-2023-38831 WinRAR 실습: Sysmon/Wazuh를 통한 탐지, Ghidra를 통한 리버스 엔지니어링, 패치 분석 및 대응.
 atlasvector/certighost-cve-2026-54121
CVE-2026-54121 (CertiGhost)에 대한 Splunk 탐지 분석 문서: 전체 도메인 장악으로 이어지는 AD CS 인증서 체이스(certificate chase) 남용. 랩 검증된 탐지, 트라이지 절차, 실행 중인 DC를 대상으로 한 사고 조사.
 shoucheng3/ff4j__ff4j_cve-2022-44262_1_8_13_fixed
Java용 기능 토글 프레임워크로, 런타임 기능 활성화, 역할 기반 접근, AOP 기반 토글링, 모니터링, 감사 추적, REST API를 갖춘 웹 콘솔을 제공합니다.
 limo57640-crypto/cpanel-cve-41940-detector
읽기 전용 cPanel CVE-2026-41940 IOC 탐지기: .sorry 랜섬웨어, Mr_Rot13 Filemanager 백도어, C2 콜백, cron, SSH 및 로그 탐지용.
 jmussmann/cve-2023-4966-iocs
Citrix NetScaler 로그에서 CVE-2023-4966 악용 가능성을 검색하는 Python 스크립트.
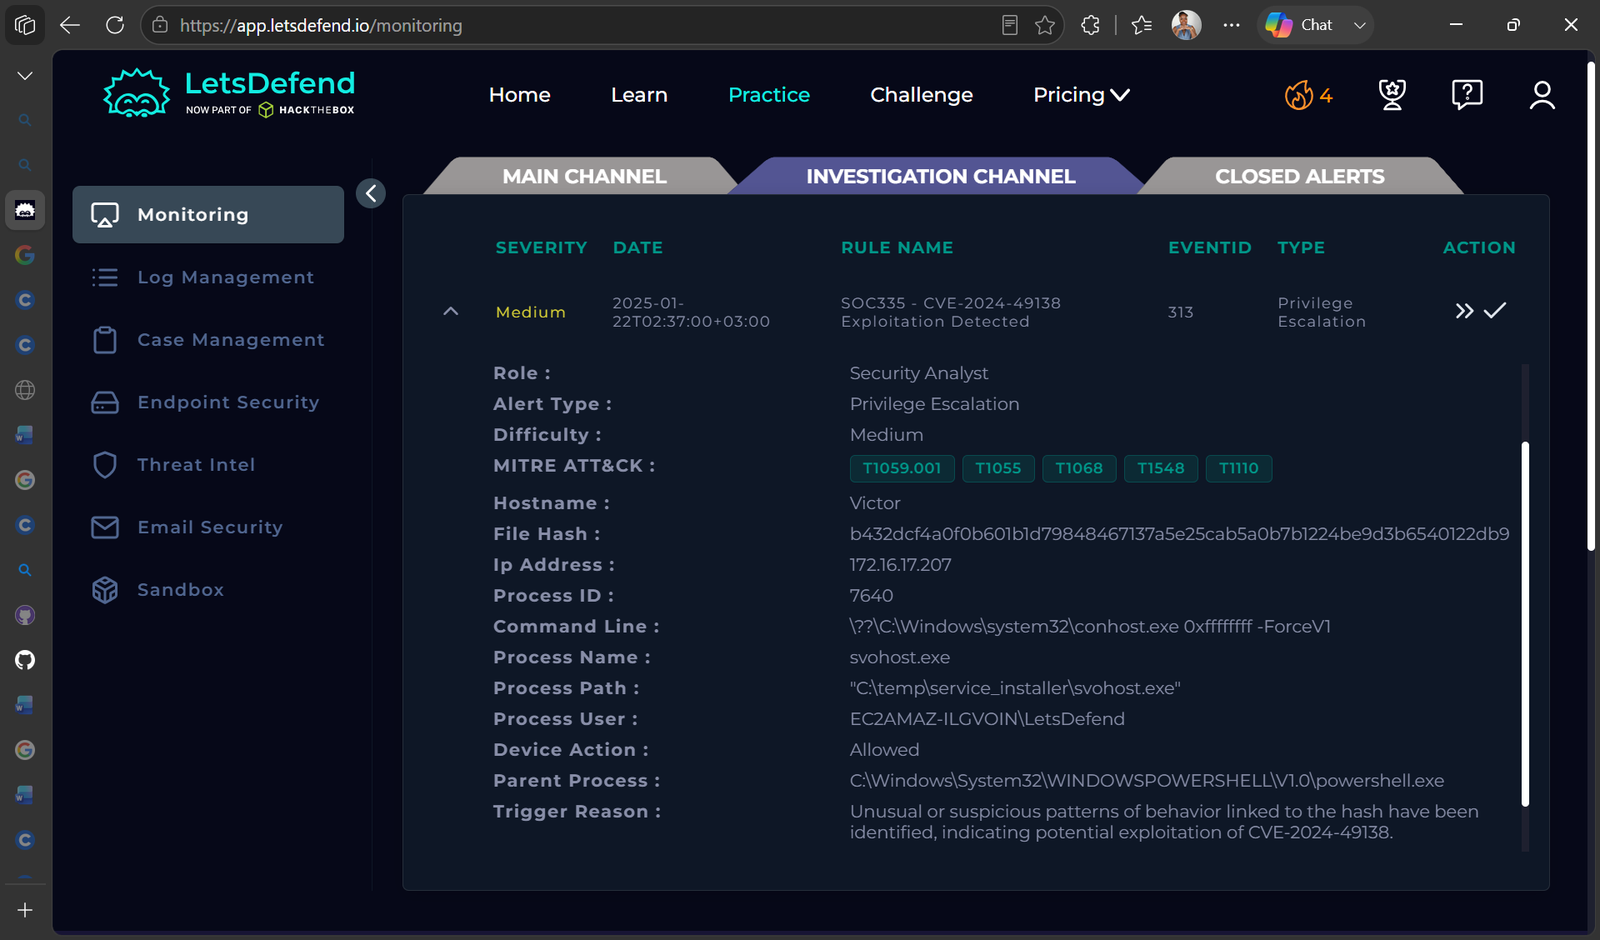 nadineelliottcyber/soc335-cve-2024-49138-investigation
SOC에서 CVE-2024-49138 악용 알림에 대한 조사를 로그 분석, 위협 인텔리전스, 엔드포인트 격리를 통해 수행합니다.
 sebinxavi/cve-checker-2026
# CVE-2026-31431(Linux 커널) 및 CVE-2026-41940(cPanel)용 멀티 OS 취약점 검사기
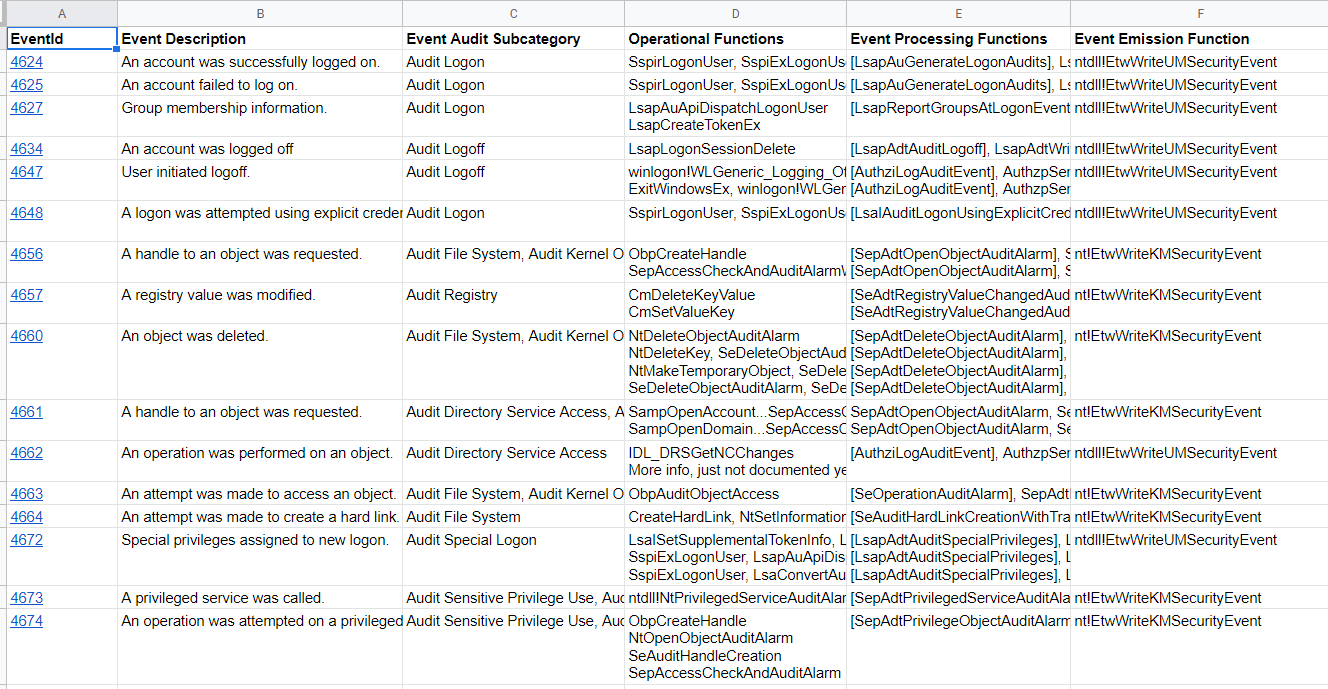 jonny-jhnson/telemetrysource
Windows 텔레메트리 이벤트(Sysmon, Security Auditing, Threat Intelligence ETW)를 기본 API 함수에 매핑하는 참조 자료로, 방어자가 탐지 엔지니어링을 위해 이벤트 생성 과정을 이해하는 데 도움을 줍니다.
 t3l3m3try/threat_hunting
블루 팀에게 유용한 일부 위협 헌팅 쿼리
 neo23x0/mongobleed-detector
MongoBleed 악용 탐지 스크립트
 scriptjunkie/fwallower
Windows 방화벽 아웃바운드 차단을 분석하고 트래픽을 선택적으로 허용합니다
 corelight/ecs-mapping
Corelight 또는 Zeek 데이터를 Elastic Common Schema 필드에 매핑