
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 uname1able/cve-2025-21333
CVE-2025-21333에 대한 개념 증명 익스플로잇으로, Hyper-V의 vkrnlintvsp.sys에서 힙 기반 버퍼 오버플로우가 발생하여 I/O Ring 및 토큰 교체를 통해 로컬 권한 상승으로 이어집니다.
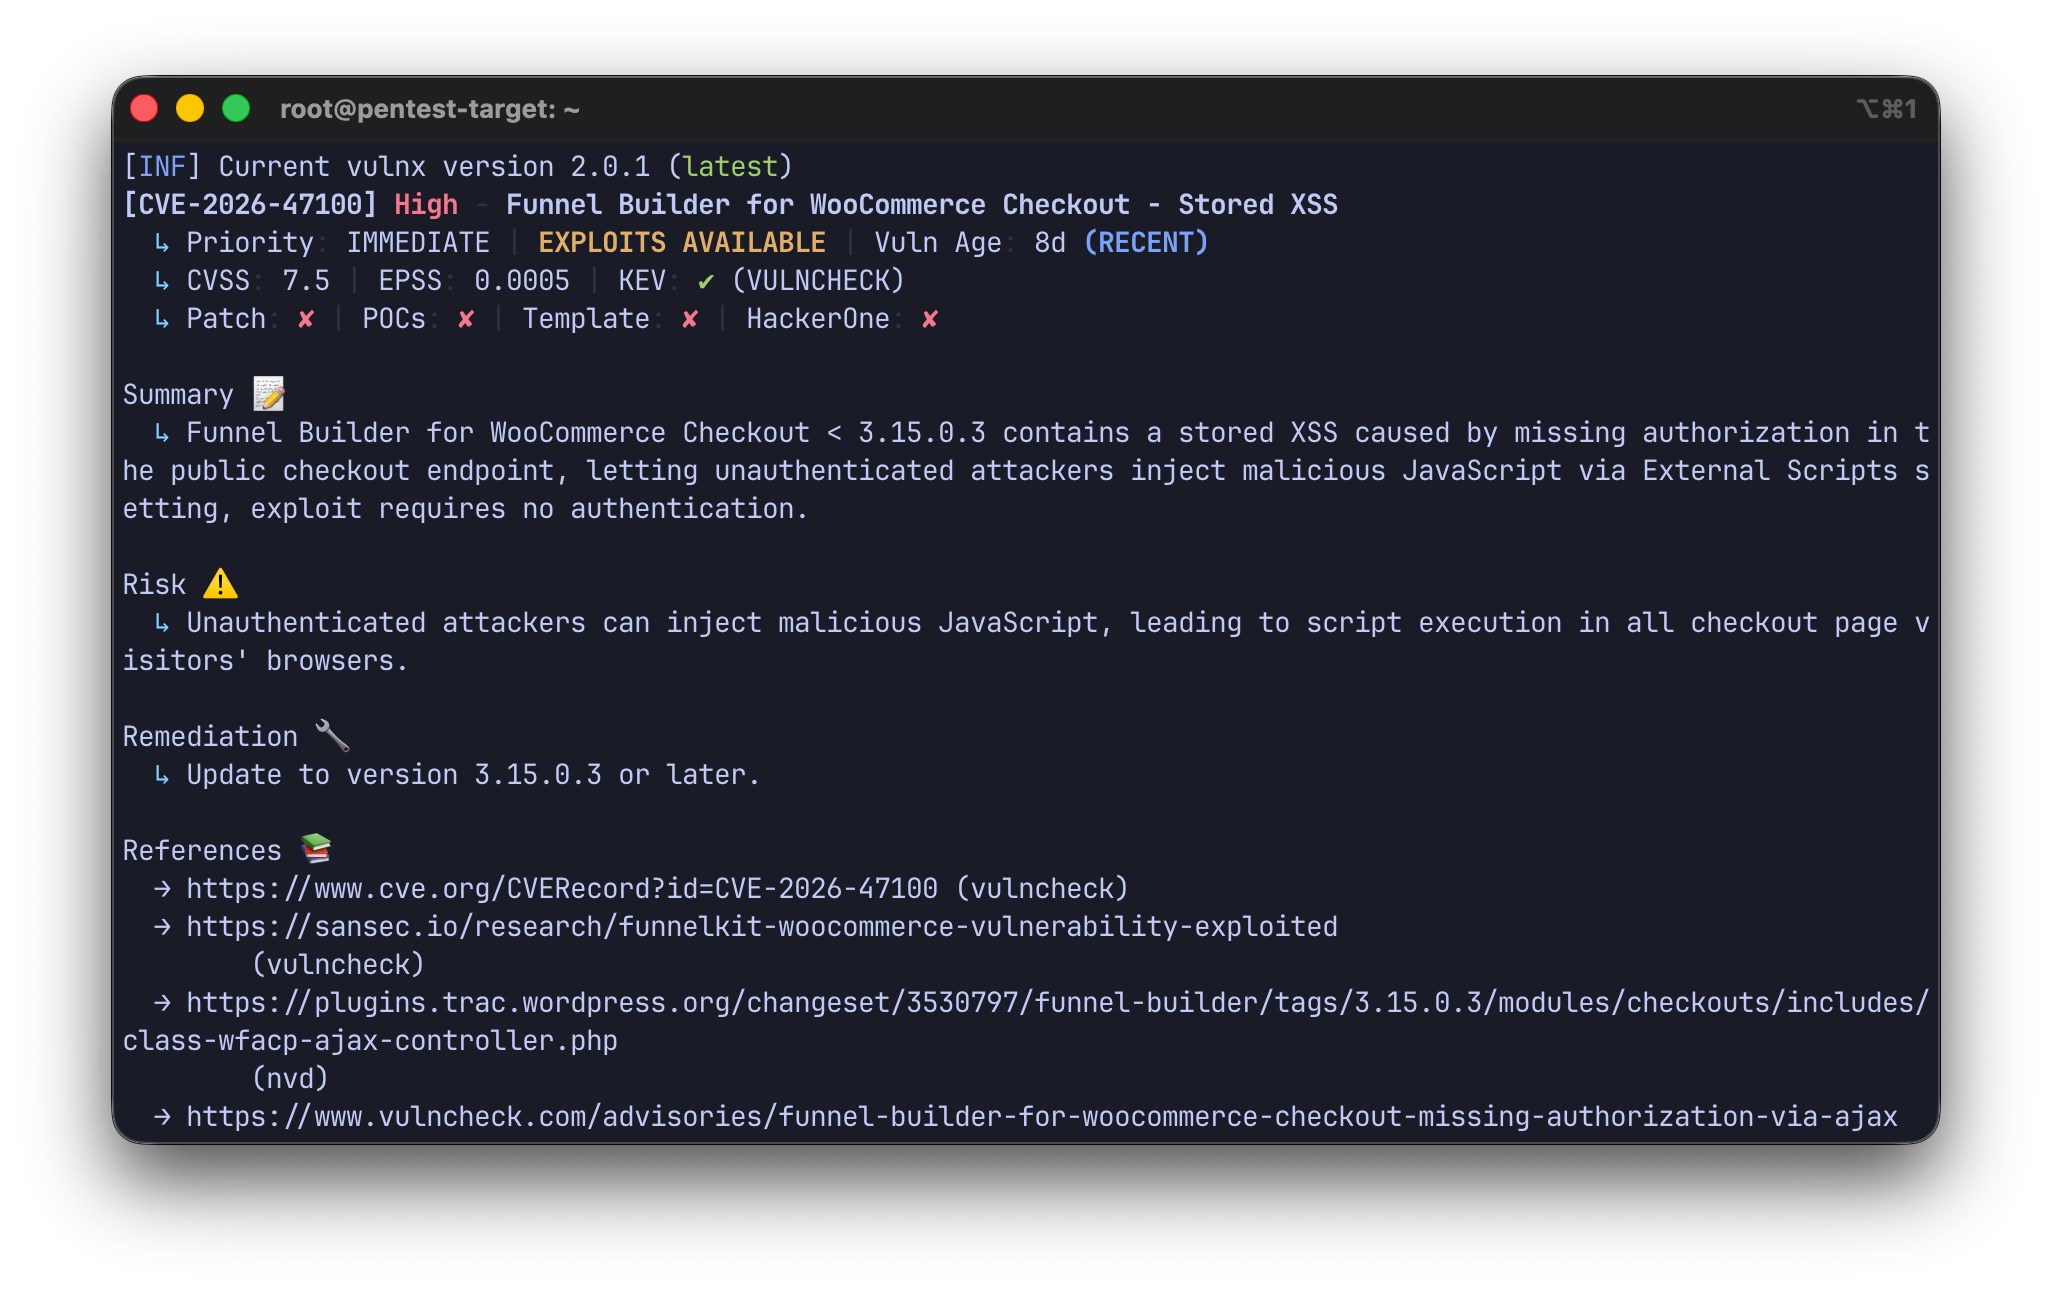 rootdirective-sec/cve-2026-47100-analysis-lab
CVE-2026-47100을 재현하기 위한 로컬 Docker 랩입니다. FunnelKit for WooCommerce의 인증되지 않은 저장형 XSS입니다. 취약한 버전과 패치된 버전을 비교하는 PoC 스크립트가 포함되어 있습니다.
 dinosn/cve-2019-13132-lab
CVE-2019-13132 — libzmq CURVE INITIATE 스택 오버플로 → RCE. 동작하는 익스플로잇 + 도커 랩.
 baburkin/struts-uploader-vulnerability
CVE-2024-53667에 대한 익스플로잇 옵션 연구 및 대응 방안
 taktak0x/htb-nanocorp-cve-2024-0670
CheckMK Agent MSI 복구를 악용하여 NanoCorp Hack The Box 머신에서 SYSTEM 권한으로 상승시키는 CVE-2024-0670에 대한 PowerShell 익스플로잇입니다.
 astounds/copy-fail-cve-2026-31431
# CVE-2026-31431 로컬 권한 상승 익스플로잇 Linux 커널 AF_ALG + splice 페이지 캐시 덮어쓰기 취약점에 대한 로컬 권한 상승 익스플로잇입니다. PoC, BPFtrace 탐지 스크립트, 그리고 승인된 보안 연구를 위한 QEMU 테스트…
 rootdirective-sec/cve-2026-42208-lab
로컬 Docker 랩 및 CVE-2026-42208에 대한 타이밍 기반 개념 증명으로, LiteLLM 프록시의 사전 인증 SQL 인젝션을 시연하며 취약한 인스턴스와 패치된 인스턴스를 대조합니다.
 mobetasec/cve-2024-1813-poc
CVE-2024-1813에 대한 PoC 익스플로잇: Simple Job Board WordPress 플러그인의 PHP 객체 주입으로, 가젯 체인을 통해 인증 없이 RCE를 달성합니다. 안전한 시연을 위한 Docker 랩이 포함되어 있습니다.
 nephila016/cve-2025-55319-poc
CVE-2025-55319용 PoC
 lyccyc/cve-2023-41892_poc
Craft CMS의 사전 인증 원격 코드 실행 취약점인 CVE-2023-41892를 재현하기 위한 PoC 스크립트 및 Docker 랩입니다. 로그 포이즈닝 및 Imagick MSL 파일 쓰기 익스플로잇을 포함합니다.
 amar-imamovic/cve-2023-2640-cve-2023-32629-interactive-poc
깨끗하고 대화형의 다단계 Local Privilege Escalation (LPE) 익스플로잇으로, Ubuntu OverlayFS (GameOver(lay))를 대상으로 user namespace 샌드박스를 탈출하여 진정한 호스트 루트 셸을 획득합니다.
 rootdirective-sec/cve-2026-55255-lab
# CVE-2026-55255 재현용 로컬 Docker 랩 Langflow의 Responses API에서 발견된 IDOR 취약점인 CVE-2026-55255를 재현하기 위한 로컬 Docker 랩입니다. 취약한 버전과 패치된 버전에서 요청 기반 PoC를 통해 교차…
 fevar54/cve-2024-21182---oracle-weblogic-server-jndi-injection-rce
CVE-2024-21182에 대한 개념 증명 익스플로잇으로, Oracle WebLogic Server에서 T3/IIOP 프로토콜을 통해 인증되지 않은 JNDI 주입으로 원격 코드 실행이 가능합니다. 테스트용 Docker 랩을 포함합니다.
 biitts/cve-2026-56121-feast-unauth-rce
CVE-2026-56121 — Feast <0.63.0에서 gRPC 레지스트리 dill.loads를 통한 OnDemandFeatureView UDF의 인증되지 않은 RCE (사전 인증). Lab + PoC, e2e 검증됨.
 dungsocool/cve-2019-20933
CVE-2019-20933 InfluxDB 인증 우회를 위조된 JWT 토큰을 통해 보여주는 단계별 실습 보고서로, 익스플로잇, 사후 익스플로잇 및 대응 지침을 포함합니다.
 nayekah/next.js-proof-of-concept
Next.js의 CVE-2025-29927, CVE-2026-27978 및 CVE-2026-29057에 대한 일부 개념 증명(PoC)입니다.
 fkshield/cve-2025-5548
CVE-2025-5548(FreeFloat FTP 서버 스택 버퍼 오버플로)에 대한 종단 간 익스플로잇 실습입니다. IDA/Ghidra를 사용한 정적 분석, 바이너리 퍼징, 페이로드 엔지니어링, Windows 11에서의 리버스 셸 피벗이 포함됩니다.
 dungsocool/cve-2017-10271
CVE-2017-10271 (WebLogic XMLDecoder 역직렬화 RCE) 취약점을 수동 페이로드 구성, 블라인드 RCE 우회, 권한 확인 및 데이터 유출을 포함한 사후 익스플로잇 기술을 이용하여 익스플로잇하는 단계별 실습 가이드입니다.








