
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 humbss/cve-2022-42889
Docker 설정과 netcat 기반 명령 실행을 포함하는 CVE-2022-42889(Apache Commons Text RCE)용 데모 애플리케이션으로, 보안 테스트 및 교육을 위한 것입니다.
 dbgee/cve-2022-22947
CVE-2022-22947(Spring Cloud Gateway Actuator API 원격 명령 실행 취약점)에 대한 재현 가능한 실습 환경입니다. 익스플로잇을 컴파일하고 테스트하기 위한 소스 코드와 지침이 포함되어 있습니다.
 yougina/cve-2022-28346
QuerySet.annotate(), aggregate() 및 extra()에서의 SQL 인젝션
 0xblackash/cve-2026-20841
CVE-2026-20841
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
CVE-2024-25600(Bricks Builder WordPress 비인증 RCE)을 위한 스캐너 및 PoC입니다. 취약한 사이트를 탐지하고 검증합니다. Oblivion의 보안 연구입니다.

 aniket2912/internal-network-penetration-testing
내부 네트워크 침투 테스트에 관한 교육 모듈: 방법론, 공격 벡터, 열거, 익스플로잇, 권한 상승, 그리고 실습 단계를 통한 포스트 익스플로잇.
 inertfluid/sk-cve-2026-26030-lab
윤리적, 네트워크 격리 Docker 랩으로 CVE-2026-26030을 재현 — Semantic Kernel 인메모리 벡터 스토어 필터 eval() RCE(1.39.4에서 패치됨)
 ywh-jfellus/cve-2026-9082
CVE-2026-9082 (Drupal SA-CORE-2026-004) Drupal Core SQLi용 PoC
 cd6629/cve-2015-3306-python-poc
Metasploit 모듈을 약간 수정하여 변환한 것으로, OSCP 학습 및 익스플로잇 개발 연습용입니다.
 syn-4ck/wvctf
WVCTF 또는 WebVulnCTF는 게임화된 웹 플랫폼으로, 침투 테스트 및 웹 애플리케이션 개발 보안 교육을 재미있는 방식으로 제공합니다. 보상 시스템을 통해 사용자는 취약한 애플리케이션에서 웹 애플리케이션의 일반적인 취약점에 해당하는 플래그 집합을 검색해야…
 alpacamybags118/log4j-cve-2021-44228-sample
docker-compose를 활용한 이 익스플로잇 작동 방식을 보여주는 샘플 설정
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
GDB 지원 익스플로잇을 사용한 개념 증명(교육용/실습용 전용)
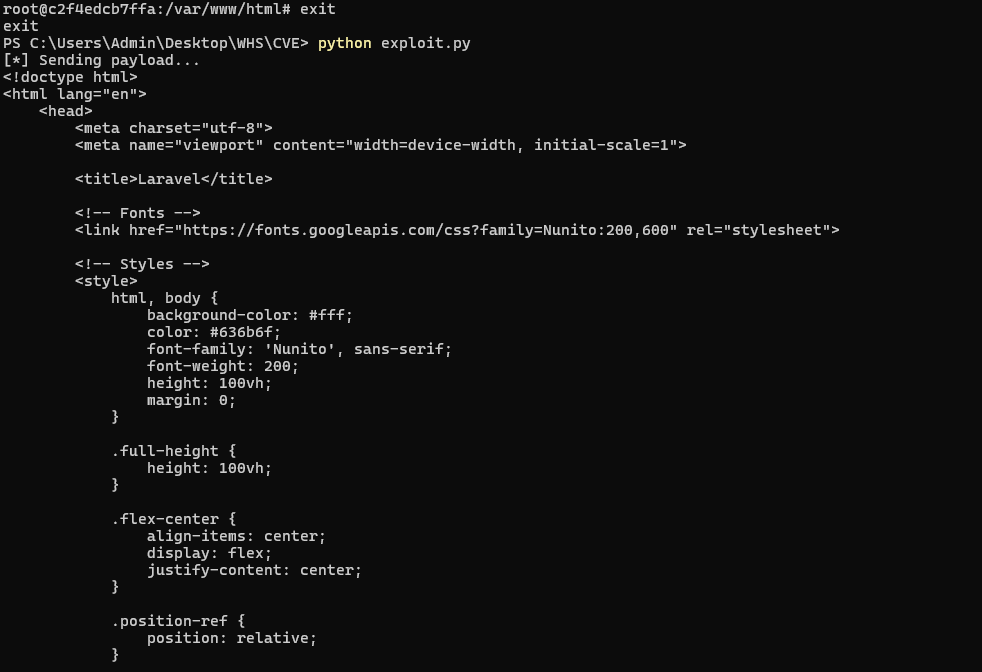 yeahhbean/laravel-cve-2018-15133
CVE-2018-15133 Laravel APP_KEY 역직렬화 취약점을 위한 Docker 기반 PoC 환경입니다. 악성 페이로드를 통해 Laravel <= 5.7.27에서 원격 코드 실행을 확인하는 익스플로잇 스크립트를 포함합니다.
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
이 저장소에는 특정 메일 클라이언트가 메시지에 포함된 SMB/moniker 스타일 링크를 처리할 때 발생하는 취약점인 CVE-2024-21413에 대한 연구 노트와 고수준 개념 증명(PoC)이 포함되어 있습니다. 여기에 문서화된 PoC 및 실험은 통제된 실험실 환경의…
 inertfluid/cve-2026-54316-lab
CVE-2026-54316 재현 랩 (Claude Code WebFetch huggingface.co bare-hostname 권한 우회 / 데이터 유출)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - High - Remote - IDOR - 컨트롤러 JWT 하나가 플릿 토큰임
 emc-kk/cve-2026-97229-lab
CVE-2026-97229에 대한 Docker 랩 및 Python 익스플로잇으로, 인증 없이 악용 가능한 GitLab CI-lint Onigmo 정규식 정수 오버플로로 인한 RCE를 다루며, 프로빙, 레이아웃 도출, 그리고 침투 후 활동을 포함합니다.








