
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 chipironcin/cve-2016-10033
CVE-2016-10033를 대상으로 한 WordPress 4.6 Exploit PoC - Docker 기반 취약 컨테이너에서 인증 없이 reverse shell 실행
 0xblackash/cve-2026-39808
CVE-2026-39808
 fullhunt/react2shell-test-server
React2Shell (CVE-2025-55182) 취약점을 시연하고 테스트하기 위한 테스트 서버
 fabianch20/soc335---cve-2024-49138-exploitation-detected
CVE-2024-49138 CLFS 권한 상승에 대한 SOC335 사고 대응 워크스루로, 경보 분류, 위협 인텔리전스 강화, 프로세스 트리 분석, 격리를 다룹니다.
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 samirchapagain/metasploit-lab-report
교육용 침투 테스트 랩 보고서로, Metasploit을 사용하여 Metasploitable 2에서 vsftpd 2.3.4 백도어(CVE-2011-2523)를 악용한 과정을 문서화하며, 정찰, 취약점 분석, 사후 악용(post-exploitation)을 다룹니다.
 morzelowski/cve-2026-12243-nltk-poc
Docker 랩으로, NLTK 3.10.0 이전 버전의 CVE-2026-12243 경로 탐색(path traversal) 취약점을 시연하며, 격리된 오프라인 환경에서 합성 비밀값을 사용해 취약한 동작과 패치된 동작을 대조합니다.
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder 재현(CVE-2026-88861 기반): 권한 있는 자격 증명 경계에서의 AAL1 MFA 우회
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Python 기반 정적 패치 분석 도구로, 취약한 Apache HTTP Server 2.4.49 소스 코드와 패치된 2.4.51 구현을 비교하여 CVE-2021-41773(Apache HTTP Server 경로 탐색)의 근본 원인과 수정 방법을 연구합니다.
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
포트 정찰, CMS 스택 탐색, VulnCMS, CVE-2026-58225, 셸에서 루트로 가는 경로, Python, sudo, 사용자 전환, 비밀번호, 그리고 침투 후 활동을 다루는 실습형 사이버보안 및 CTF 랩.
 raniaemran/cve-2024-36401-security-simulator
CVE-2024-36401에서 영감을 받은 가상의 보안 사고를 모델링하여 취약점 관리, 세분화, 모니터링 및 사고 대응을 시연하는 교육용 Python 시뮬레이터입니다.
 0xkami/cve-2020-1472
CVE-2020-1472 취약점 재현 과정
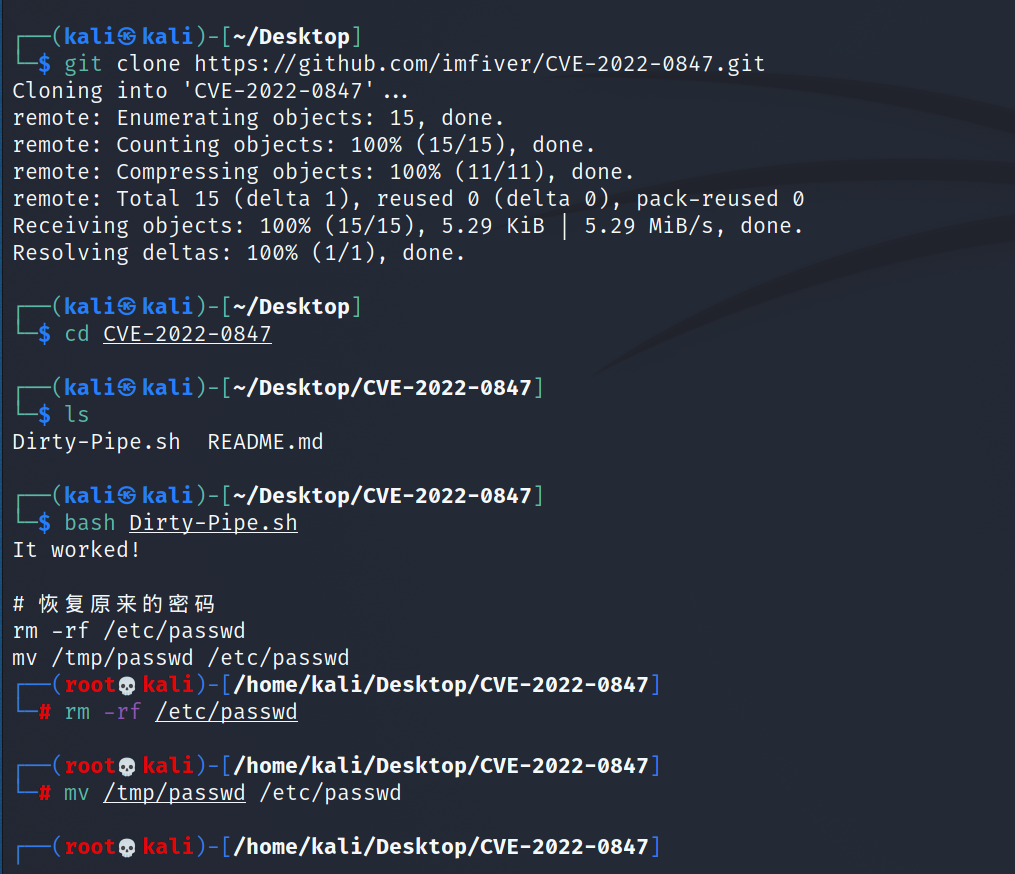 puckiestyle/cve-2022-0847
CVE-2022-0847 (Dirty Pipe)에 대한 개념 증명 익스플로잇으로, Linux 커널 버전 5.8~5.15를 대상으로 합니다. 셸 스크립트를 통해 재현 환경 설정 및 자동 권한 상승을 제공합니다.
 elihiho/security-operations-labs
위협 모델링, IT/OT 세그멘테이션, Snort 탐지 및 Drupal 탐지 프로필의 재현 가능한 검증.
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
정찰, vsFTPd 백도어 분석(CVE-2011-2523), IPTables를 사용한 능동적 전송 계층 완화를 포함하는 시스템 취약점 체크리스트 및 네트워크 보안 강화 프로젝트
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe에서 완료한 Moniker Link(CVE-2024-21413) 실습 랩 문서화.
 kunalkhandelwal-dev/cve-2021-41773-lab
교육용 FastAPI 랩으로, 취약한 서버, 패치된 코드, 인코딩된 페이로드 예제를 포함하여 CVE-2021-41773 디렉터리 트래버설 및 로컬 파일 포함(LFI) 취약점을 시연하며, 로컬 보안 교육용으로 활용할 수 있습니다.
 gyubin02/cve-2026-59891-control-lab
@sigstore/oci의 CVE-2026-59891을 위한 격리된 회귀 및 보안 통제 실험실








