
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 pithase/asm-copyfail
CVE-2026-31431 (Copy Fail) — x86-64 어셈블리 분석 및 개발 | x86-64 어셈블리 분석 및 개발
 shivam-bathla/cve-2026-24061-setup
CVE-2026-24061용 Docker 설정
 cimihan123/cve-2026-9558-lab-poc-bundle
CVE-2026-9558에 대한 개념 증명(PoC) 실습 번들로, 취약점을 테스트하고 연구하기 위한 재현 가능한 환경과 시연 자료를 제공합니다.
 ofriouzan/cve-2021-41773_cve-2021-42013_exploits
CVE-2021-41773 및 CVE-2021-42013 익스플로잇
 s3v3n-jg/cve-2026-76460
CVE-2026-76460 인증 우회를 시뮬레이션하는 교육용 Flask 랩으로, 취약 모드, 보안 모드, 엄격 모드와 PoC 익스플로잇 스크립트 및 펜테스트 하네스를 제공합니다.
 unh00k3d/cve-2026-85706
CVE-2026-85706에 대한 근본 원인 분석, 취약한 Docker 랩, PoC 스크립트로, Workhorse/Puma 파서 차이를 통해 GitLab에서 발생하는 인증 없는 임의 파일 읽기 취약점입니다.
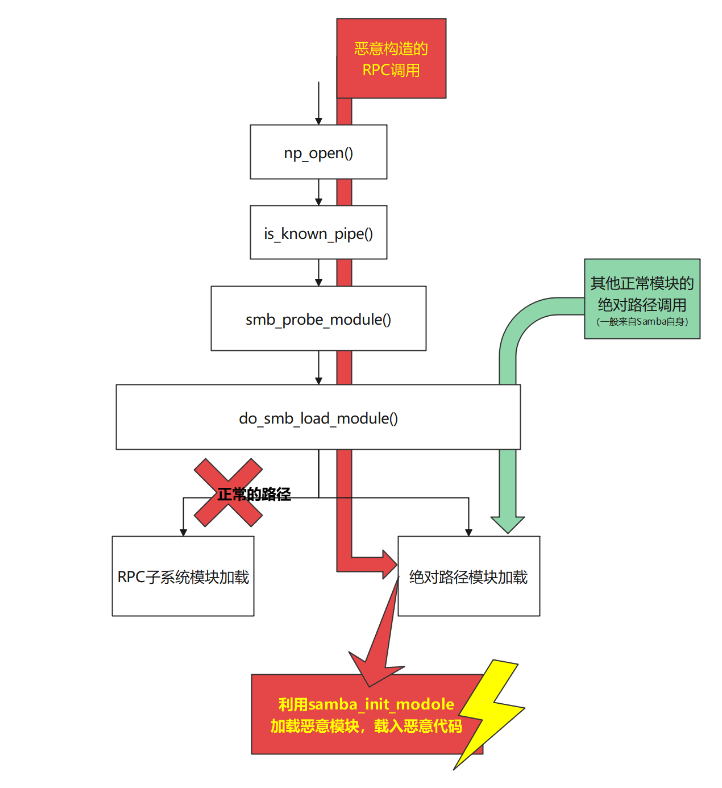 i-rinka/bit-eternalblue-for-macos_linux
Net Security 과정의 최종 과제를 위한 CVE-2017-7494 익스플로잇. 이는 Linux에서 관리자 권한으로 실행되는 서비스의 취약점을 드러냅니다.
 al4n4n/cve-2026-98432
PoC, non-destructive version scanner, KASAN crash verifier, and Suricata/Sigma detection rules for the Linux kernel TCP/IPv4 IP-options…
 abraxas/cve-2026-77991
CVE-2026-77991에 대한 개념 증명 및 실습 팩으로, Joomla Event Manager 5.0.0까지의 권한 있는 PHP 파일 쓰기 RCE 취약점을 다루며, Docker 실습 환경과 witness 검증을 포함합니다.
 dcheng69/cve-2022-0185-case-study
CVE-2022-0185에 대한 교육용 사례 연구 및 익스플로잇 개발 워크스루입니다. 로컬 권한 상승을 가능하게 하는 Linux 커널 힙 기반 버퍼 오버플로우 취약점입니다. POC, QEMU 디버깅, 그리고 상세 기술 분석이 포함된 우분투 익스플로잇을 제공합니다.
 abraxas/php-oom-longjmp
PHP 8.4.26 - 치명적 - 원격 - OOM longjmp - CVE-2026-109618 PHP2Shell. 인증되지 않은 청크 분할 멀티파트 요청이 Apache mod_php에서 애플리케이션 코드보다 먼저 memory_limit에 도달함. 8.4.27과…
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 seandishman/mariadb-cve-2026-92262
MariaDB 13.0.1에 대한 CVE-2026-92262, CVE-2026-85746, CVE-2026-85748의 PoC
 abraxas/cve-2026-84753
CVE-2026-84753에 대한 개념 증명 익스플로잇 및 실습 환경으로, Mail Mint <= 1.31.0에서 mint-form-submit REST 엔드포인트를 통한 인증되지 않은 PHP 객체 주입 취약점입니다.
 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
이 저장소에는 Pterodactyl htb 머신용 RCE 익스플로잇이 포함되어 있습니다.
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker 환경
 n3chik/cve-2026-63765
CVE-2026-63765에 대한 Python PoC: Chatwoot < 4.16.0에서 인증되지 않은 ActiveStorage 직접 업로드를 악용하여 임의 파일을 쓰고 RCE를 시도하며, Docker 랩을 포함합니다.
 stealthmoud/react-server-cve-lab
React Server Components의 CVE-2025-55183 및 CVE-2025-55184를 위한 보안 연구 랩








