
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 tothi/kali-rpi-luks-crypt
라즈베리 파이에서 LUKS를 사용한 Kali 전체 디스크 암호화
 hdbreaker/ricnar-exploit-solutions
CrackLatinos 챌린지용 익스플로잇 솔루션
 athenasec16/cve-2026-29923
CVE-2026-29923에 대한 개념 증명 익스플로잇, pstrip64.sys의 BYOVD 권한 상승. IOCTL을 통한 물리 메모리 읽기/쓰기를 시연하여 SYSTEM 토큰을 탈취하고 상승된 셸을 생성합니다.
 owasp/owasp-learning-gateway
OWASP Learning Gateway Project
 portswigger/research-labs
이 저장소에는 Portswigger 연구팀이 발견한 취약점을 보안 엔지니어들이 테스트할 수 있도록 하는 여러 개의 안전하지 않은 자체 호스팅 애플리케이션이 포함되어 있습니다.
 knqyf263/cve-2018-1111
Docker 기반 랩 환경으로, CVE-2018-1111(DynoRoot)을 재현하고 악용할 수 있도록 자동화된 공격자 및 피해자 스크립트를 제공하여 실습형 보안 교육을 지원합니다.
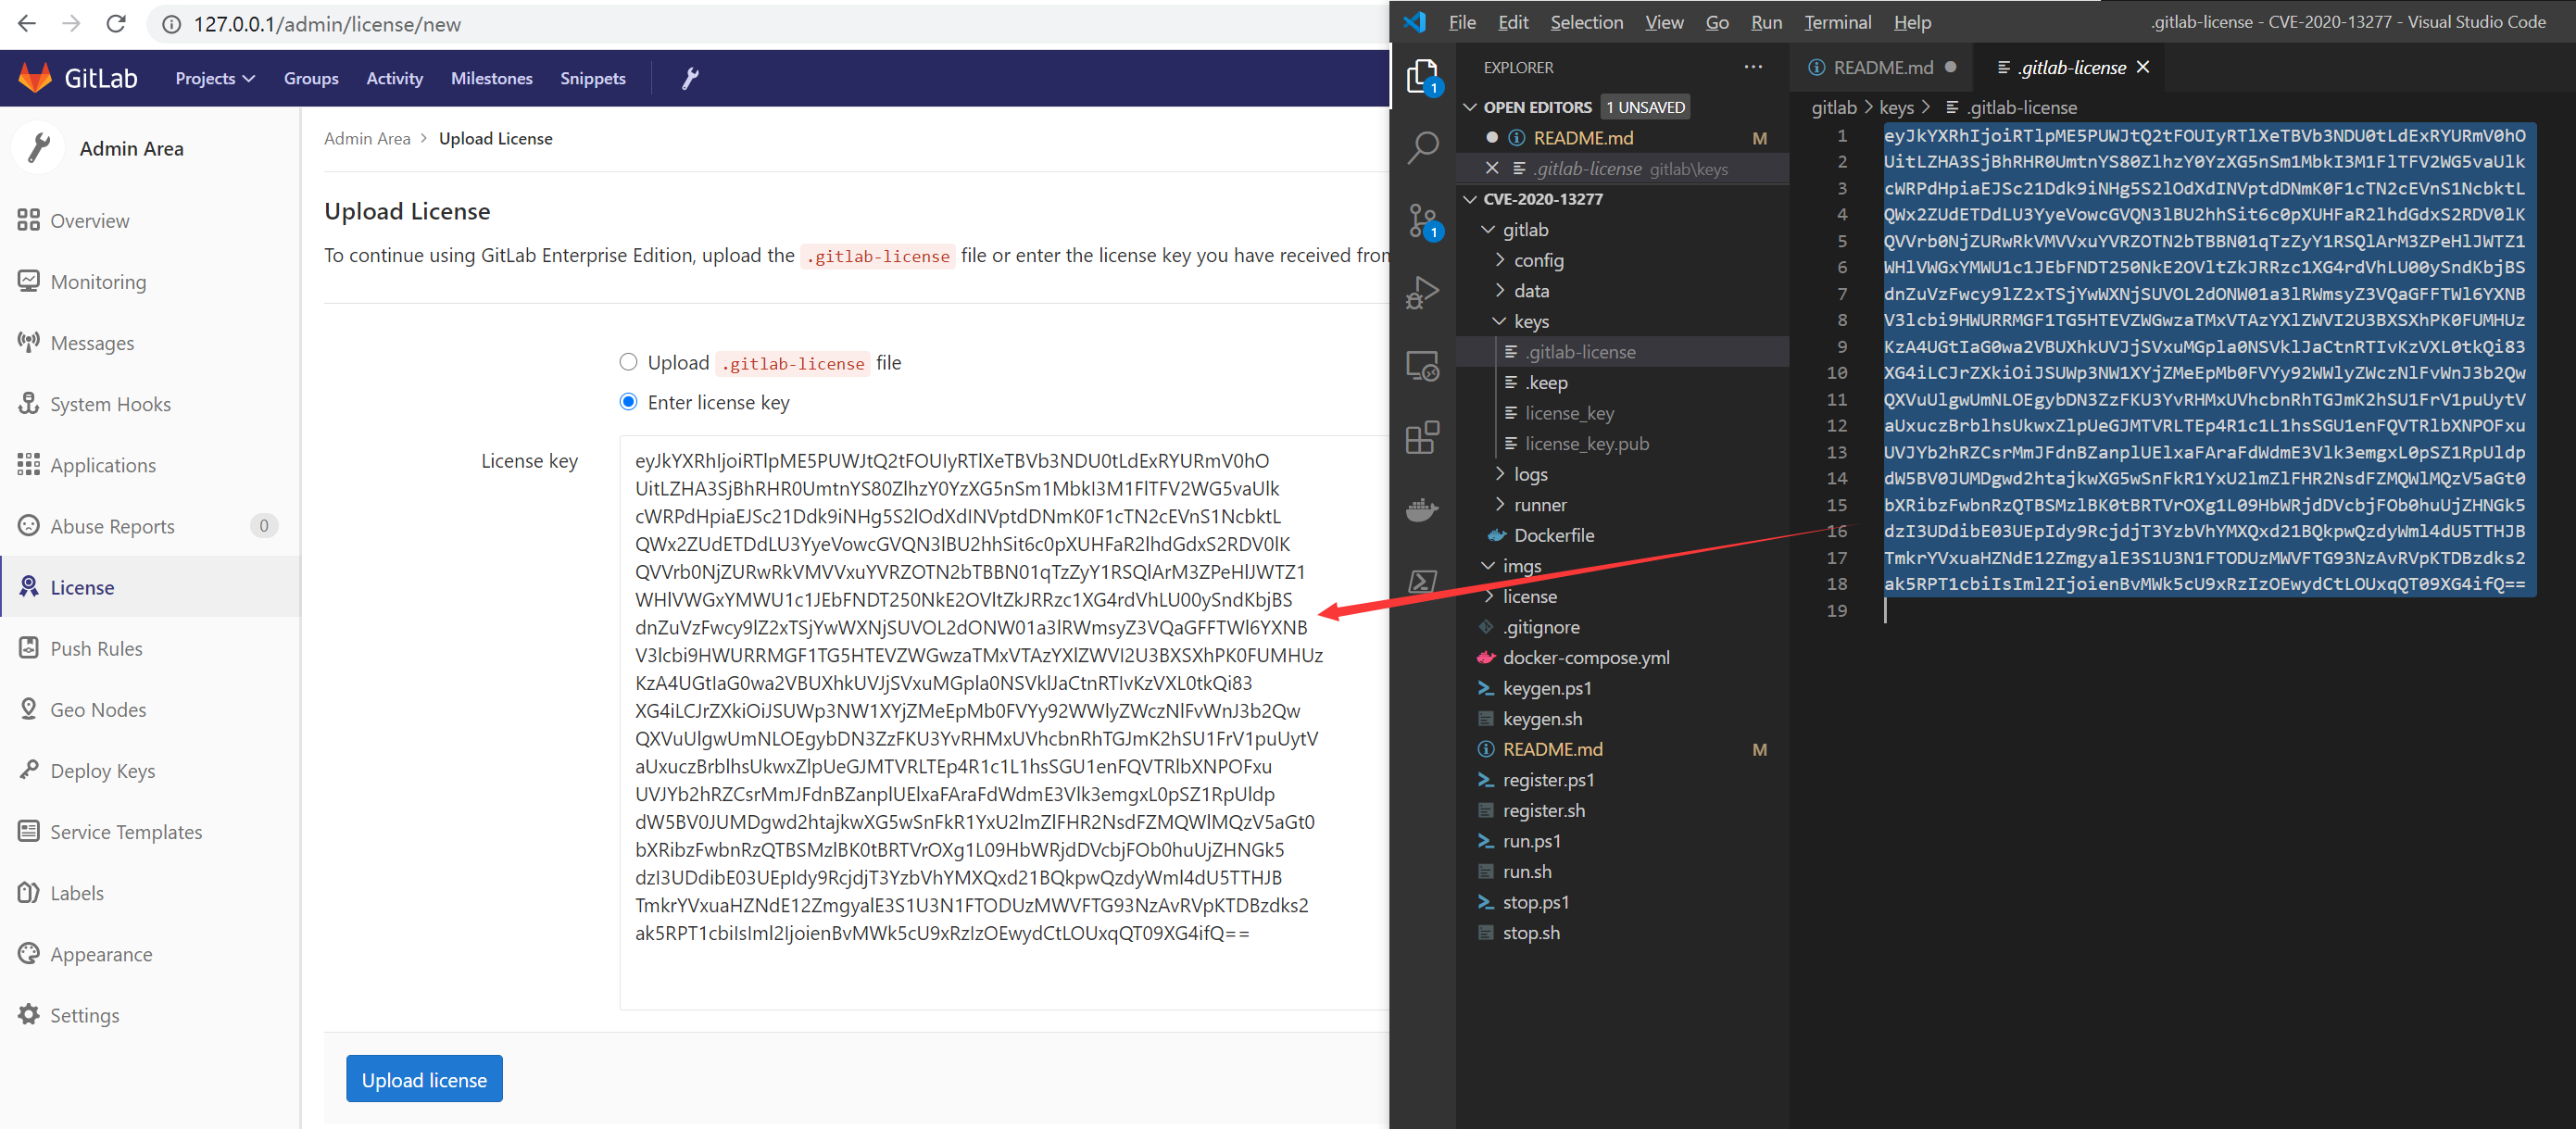 exp-docs/cve-2020-13277
CVE-2020-13277 실습 환경: GitLab 논리적 취약점 - 임의 사용자의 비공개 저장소 무단 접근
 ywh-jfellus/cve-2026-48907
CVE-2026-48907용 PoC - Joomla! JCE 확장 프로그램 < 2.9.99.5의 인증되지 않은 RCE
 hmlio/vaas-cve-2014-0160
서비스로서의 취약점: CVS-2014-0160, 일명 Heartbleed 소개
 cgrtml/reasongate
LLM 앱을 위한 설명 가능한 보안 게이트 — 프롬프트 인젝션을 차단하며 모든 결정에 대한 감사 가능한 사유를 제공합니다.
 lirantal/vulnerable-nextjs-14-cve-2025-29927
# CVE-2025-29927 재현 환경 Next.js 미들웨어 권한 부여 우회를 `x-middleware-subrequest` 헤더를 통해 시연하는 재현 환경입니다. 여러 Next.js 버전에 대한 curl 기반 악용 단계를 포함합니다.
 0xblackash/cve-2026-46300
CVE-2026-46300
 star-sg/challenges
크리스마스 테마의 CTF 어드벤트 캘린더로, 바이너리 익스플로잇, 암호학, 리버스 엔지니어링, 포렌식, OSINT, 웹 익스플로잇 등 12개의 구조화된 챌린지로 구성되어 있으며, 사이버 보안 분야의 여성들이 실력을 향상시킬 수 있도록 설계되었습니다.
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: libopenapv(Android APV 코덱)용 힙 버퍼 오버플로 PoC - CVSS 9.8
 therealdreg/hcon2026hwctf
하드웨어 해킹 CTF hcon2026hwctf - RISCV Hazard3 (@Wren6991) 익스플로잇: @b1n4ri0 @antoniovazquezblanco & @therealdreg
 cyberdefend3r/powershell-deobfuscation-exercise
PowerShell 스크립트 난독화 해제를 연습하기 위한 실습입니다.
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 로컬 권한 상승 및 취약한 컨테이너
 ikow/wp2shell
wp2shell — WordPress Core 사전 인증 RCE (CVE-2026-63030 + CVE-2026-60137). 익스플로잇 툴킷 + 복구.








