
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 gmh5225/awesome-web3-security
Pentester와 Bug Hunter를 위한 엄선된 Web3 보안 자료 및 리소스 목록.
 lkarlslund/deploy-goad
Ubuntu Linux 22.04에서 GOAD 배포를 위한 사전 요구 사항을 설치하는 스크립트
 pmaynard/ics-testbed-framework
실제와 유사한 가상 SCADA/ICS 테스트베드를 IEC 60870-5-104 및 OPC-UA 노드와 함께 배포하여 공격 시뮬레이션, 정상 패킷 생성, 레드팀 보안 훈련을 가능하게 합니다.
 matheusht/redthread
LLM을 위한 자율 레드티밍 엔진. RedThread는 보안 수명주기 전체를 관리합니다: 적대적 공격 생성, 정밀 평가 실행, 안전한 자기 개선을 위한 검증된 가드레일 합성.
 xcellerator/freebsd_kernel_hacking
FreeBSD 커널 해킹 학습 - 실습
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 랩 — 기본 Docker 이미지에서 uid 999(mysql)로 system()을 실행하기 위한 권한 상승 + 힙 UAF + JOP 체인. RAPTOR 및 raptor-loop-hunt로 발견됨.
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
 wavestone-cdt/defcon-cicd-pipelines-workshop
공격적 보안 교육을 위한 실습형 CI/CD 파이프라인 보안 워크숍으로, Terraform 랩, AWS 익스플로잇, Kubernetes 탈출 및 아티팩트 백도어 삽입 실습을 다룹니다.
 hamid-k/nginx-rift-private-lab
비공개 Nginx Rift ASLR 랩, 익스플로잇 체인 및 데모 녹화
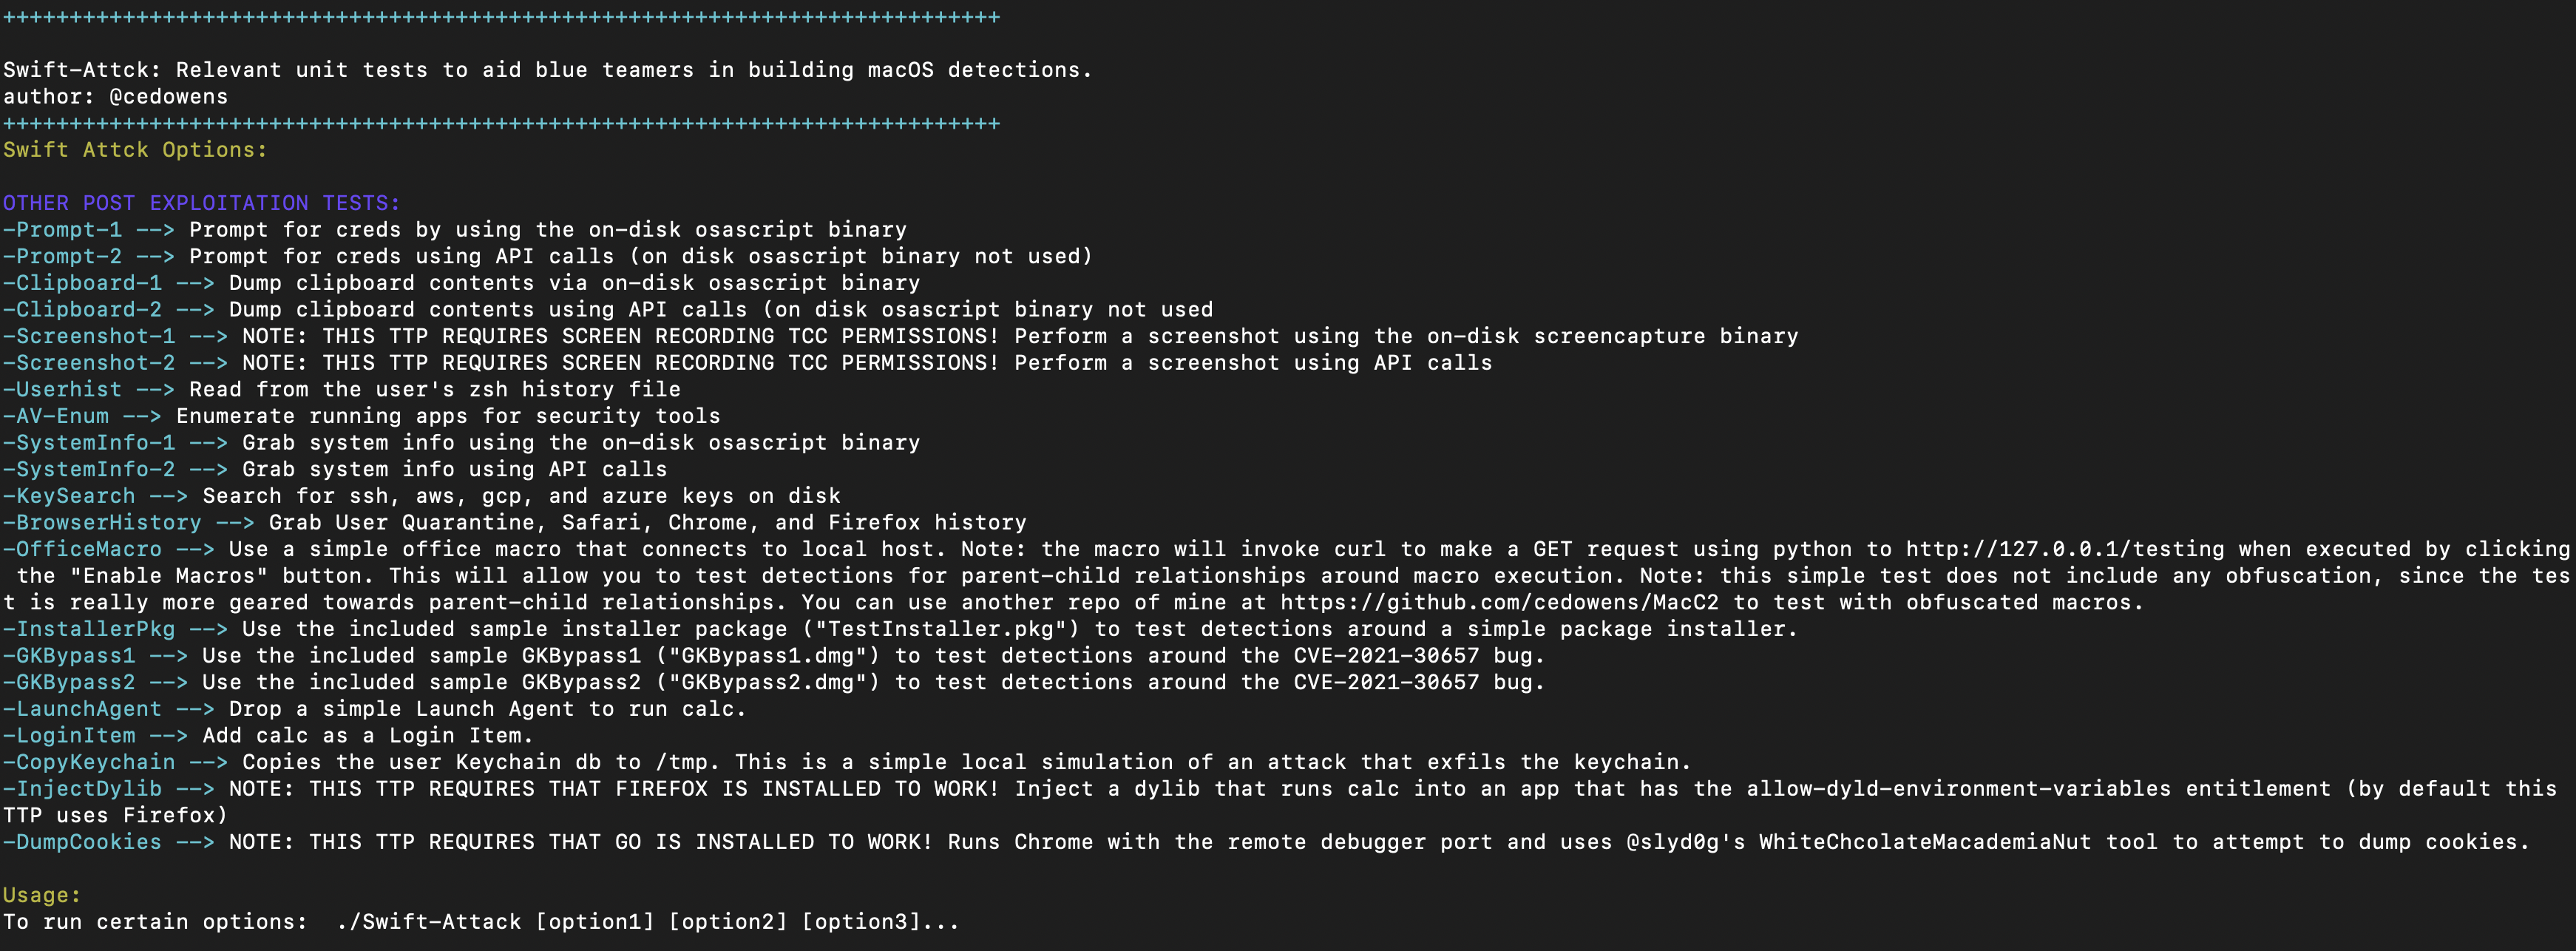 cedowens/swift-attack
블루 팀이 일반적인 macOS 사후 공격 방법에 대한 탐지를 구축하는 데 도움이 되는 단위 테스트.
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17 취약점 재현(CVE-2021-39141、CVE-2021-39144、CVE-2021-39150)
 mainframed/dc30_workshop
DEFCON 30 메인프레임 버퍼 오버플로 워크숍 컨테이너
 duriantaco/ravage
통제되고 승인된 대상을 위한 증거 기반 자동 웹 보안 테스트. 재현 가능한 실습 환경, 감사 추적, 보고서 및 XBEN 벤치마킹 포함.
 brnpl/flutter-reverse-engineering-labs
Flutter 애플리케이션 리버스 엔지니어링을 학습하기 위한 실습형 과제들입니다.
 ressl/cve-2026-87902-poc
CVE-2026-87902 PoC — WordPress 페이지 템플릿 해석 과정의 인증되지 않은 경로 순회(로컬 PHP 포함, 조건부 RCE), 취약한 랩 환경 고정 포함
 jonwiggins/xmloxide
순수 Rust로 작성된 libxml2 재구현
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025)을 위한 실습형 CTF 랩입니다. 11가지 실제 클러스터 취약점을 익스플로잇하고 플래그를 획득한 후, 수정 사항을 적용하고 자동 점검기로 확인합니다. kind에서 로컬로 실행됩니다.








