
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천
 gymnott1/cve-2025-55182
CVE-2025-55182에 대한 개념 증명 익스플로잇으로, Next.js 서버 측 요청 위조를 대상으로 Next-Action 헤더 조작을 통해 조작된 멀티파트 요청을 사용합니다.
 furkankayapinar/reactnext2shell
CVE-2025-55182 및 CVE-2025-66478
 dr4xp/react2shell
React Server Components의 심각한 취약점으로, React 19(CVE-2025-55182) 및 이를 사용하는 Next.js(CVE-2025-66478) 같은 프레임워크에 영향을 미칩니다.
 liamromanis101/cve-2025-55182
Python 익스플로잇 for CVE-2025-55182, Next.js/React의 서버 측 JavaScript 주입 취약점으로, 잘못된 형식의 multipart 폼 데이터를 통해 원격 코드 실행을 가능하게 합니다. 승인된 테스트를 위한 랩 설정을 포함합니다.
 bohemian-miser/cve-2025-65018_exploit_challenge
CTF 챌린지로, libpng의 png_image_finish_read에서 힙 오버플로를 악용하여 함수 포인터를 덮어쓰고 셸을 실행하며, 빌드 스크립트와 익스플로잇 생성기를 포함합니다.
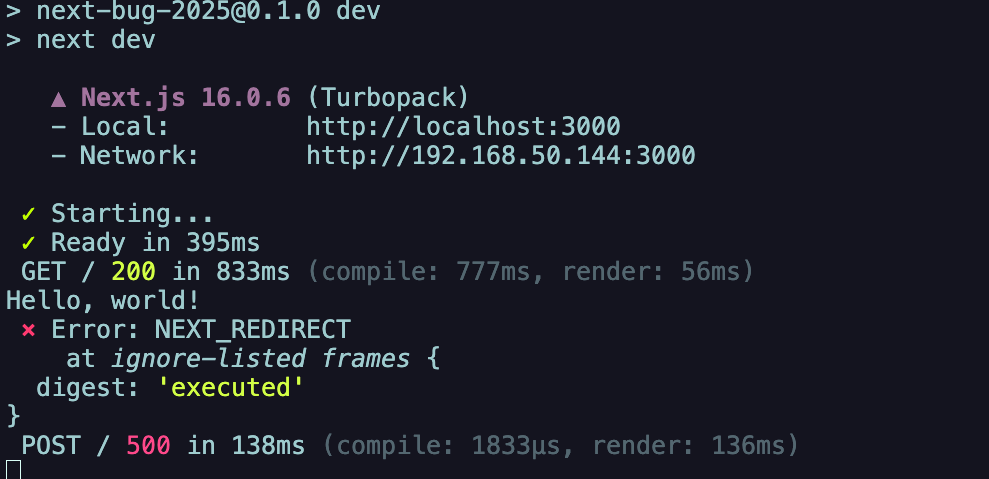 lqtjim/next-bug-cve-2025-55182
CVE-2025-55182 재현 환경으로, 교육용 보안 테스트 및 취약점 분석을 위한 시뮬레이션된 익스플로잇 스크립트를 포함합니다.
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — CVE-2025-55182를 위한 완전한 익스플로잇 프레임워크로, Python 익스플로잇, Docker 취약 실습 환경, Burp Suite 수동 및 자동 익스플로잇, Nuclei 탐지 템플릿, 검증된 테스트 워크플로우를…
 randarts/react-rce
CVE-2025-55182 취약점에 대한 샘플을 AI와 함께 작성 및 테스트 했습니다.
 macaroniwdcheese/cve-2025-55182-lab
CVE-2025-55182 RCE in React Server Components/Next.js를 이해하기 위한 로컬 랩. 교육 및 블루 팀 활동을 위해 의도적으로 취약점이 있는 앱과 선택적 스캐너 도우미를 포함합니다.
 alanbarret/cve-2019-18935
Nuclei 템플릿 및 검증 스크립트로, ASP.NET AJAX용 Telerik UI의 치명적인 .NET 역직렬화 RCE인 CVE-2019-18935를 탐지하며, 다단계 탐지 및 Docker 랩을 포함합니다.
 abhirajranjan/cve-2025-66478
CVE-2025-55182에 대한 보안 스캐너 테스트를 위해 의도적으로 취약하게 만든 Next.js 환경으로, PoC 익스플로잇 및 탐지 지침을 포함합니다.
 lalaterry/cve-2025-55182-react2shell-lab
CVE-2025-55182 (React2Shell) 익스플로잇을 위한 Docker 기반 연구 실험실로, 취약점을 연구하고 연습할 수 있는 통제된 환경을 제공합니다.
 fankh/cve-2025-55182-test-lab-windows
Docker 기반 테스트 랩으로, React 19.1.0/Next.js 15.1.0에서 CVE-2025-55182 (React2Shell) RCE 취약점을 테스트할 수 있습니다. 익스플로잇 스크립트, NGINX/ModSecurity를 이용한 WAF 우회 테스트,…
 timsonner/react2shell-cve-2025-55182
POC 및 랩 설정
 commit2main/zerologon-lab
Zerologon (CVE-2020-1472) 취약점을 시연하는 실험 환경용 스크립트.
 mafiosohack/offensive-lab-2
침투 테스트 실습: 취약한 Ubuntu VM을 대상으로 합니다. ProFTPD 1.3.3c 백도어(CVE-2010-4221)를 악용하여 루트 권한을 획득하고 플래그를 캡처했습니다. Nmap 열거, Metasploit 페이로드 설정, 사용자 해시 크래킹(John the…
 dileepdkumar/layarkacasiber-cve-2021-41773
Docker 기반의 실험실 환경으로, CVE-2021-41773 (Apache HTTP Server 2.4.49 경로 탐색 및 RCE)을 연습할 수 있으며, 보안 교육을 위한 단계별 설치 지침을 제공합니다.
 ahmedshamsddin/cve-2025-55182
React Server Components의 CVE-2025-55182에 대한 Python 익스플로잇: Next.js 16.0.6 애플리케이션에 셸을 주입합니다. 테스트용 취약한 앱 포함.








