
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천
 dlanang/homelab-cve-2025-68613
Docker Compose 기반의 홈랩 환경으로, CVE-2025-68613을 테스트하고 익스플로잇할 수 있으며, 보안 실험을 위한 n8n 워크플로우 자동화를 제공합니다.
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 작동하는 익스플로잇, 스캐너, 설명.
 offsecplaybook/cve-2025-32462-
CVE-2025-32462는 sudo의 로컬 권한 상승 취약점입니다.
 infosecantara/cve-2025-14765-and-cve-2025-14766
Chrome 메모리 손상 취약점(CVE-2025-14765/14766)을 시뮬레이션하는 브라우저 기반 대화형 실습 환경으로, 안전한 보안 교육을 위해 실시간 메모리 시각화 및 payload 제작 기능을 제공합니다.
 baktistr/cve-2025-59532-poc
Docker 기반 연구 환경으로, OpenAI Codex CLI의 경로 탐색 취약점인 CVE-2025-59532를 분석하기 위한 것입니다. 이 취약점은 의도된 작업공간 샌드박스 외부에 임의의 파일을 쓸 수 있게 합니다. CMU 코스: 2025년 가을 학기 18-739…
 flame-11/cve-2016-15041-mainwp-dashboard
Vuln lab: MainWP Dashboard <= 3.1.2 인증되지 않은 저장형 XSS
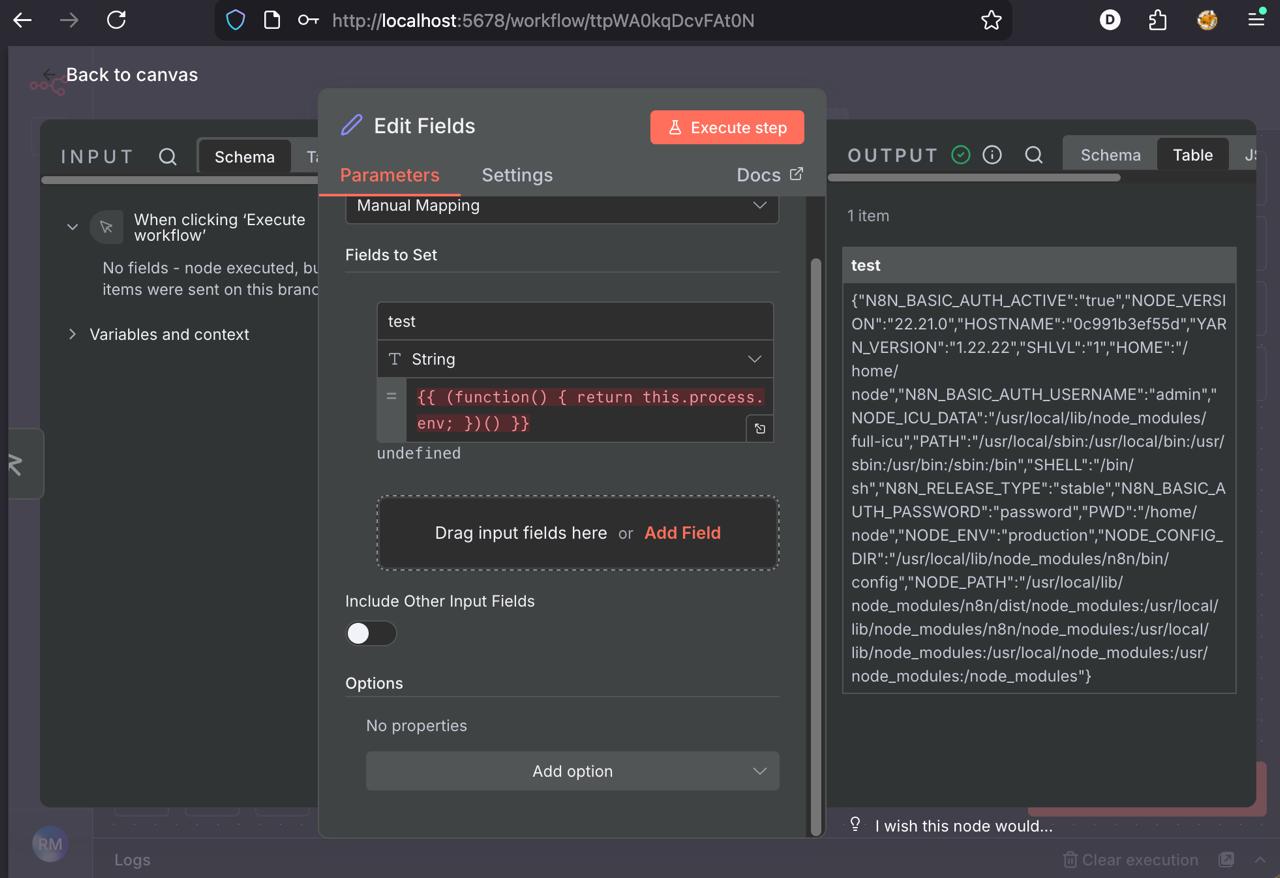 r4j3sh-com/cve-2025-68613-n8n-lab
CVE-2025-68613 분석
 bigbluewhale111/cve-2025-55182-lab
CVE-2025-55182를 재현하기 위한 실습 랩 환경으로, 보안 연구자가 취약점을 분석하고 이해할 수 있도록 설정 지침과 메모를 제공합니다.
 deepakkcybersec-eng/kioptrix-level1-vulnerability-analysis
Kioptrix Level 1 기술 감사. 초점: Samba 2.2.1a 익스플로잇(CVE-2003-0201), 수동 열거, 내부 인프라 보안 강화.
 flame-11/cve-2017-20192-formidable-forms
CVE-2017-20192(Formidable Forms < 2.05.03 저장 XSS)에 대한 재현 가능한 Docker 랩으로, 인증되지 않은 악용 및 관리자 검증을 위한 자동화된 PoC 스크립트가 포함되어 있습니다.
 nulltrace1336/php-cgi-argument-injection-exploit
이 비디오에서는 Kali Linux를 통해 Metasploitable 2 서버에 대한 PHP CGI Argument Injection(CVE-2012-1823) 익스플로잇이 Metasploit을 사용하여 수행됩니다.
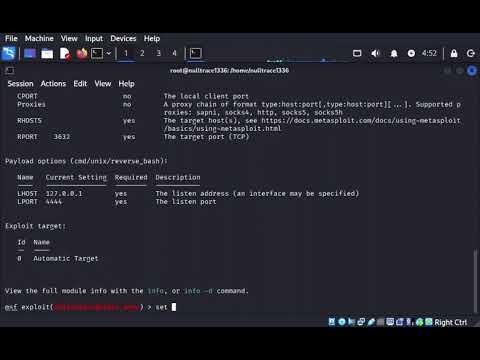 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
이번 영상에서는 Metasploitable 2 시스템의 distccd 서비스에서 발생하는 취약점을 악용하여 Kali Linux를 통해 원격 셸(remote shell)을 획득하는 방법을 보여줍니다.
 ckex/test-vuln
CVE-2025-55182를 테스트하기 위한 통제된 환경.
 flame-11/cve-2024-3408-dtale
CVE-2024-3408 - D-Tale 인증 우회 및 RCE를 위한 취약점 실습 환경
 machine-farmer/punchingbag-for-react2shell
CVE-2025-55182 보안 연구 및 CTF 챌린지를 위한 의도적으로 취약한 Next.js 앱
 niokagi/react-cve-2025-55182
Next.js Server Actions 내 CVE-2025-55182 취약점 테스트 및 분석
 sobbing333/cve-2024-48990-poc
needrestart의 CVE-2024-48990 권한 상승 취약점에 대한 간단한 PoC
 xxxtectationxxx/react2shell-cve-lab
Docker에서 실행되는 자체 호스팅 취약한 Next.js 환경으로, CVE-2025-55182를 시뮬레이션하기 위한 것입니다. 교육용 보안 연구 및 CTF 연습을 위해 제작되었습니다.








