
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 cross-samuel1/soc-analyst-hub
무료 오프라인 SOC 분석가 허브, Tier 1용 — IR 체크리스트, 알림 트라이지 플레이북, 위협 헌팅 쿼리 및 분석가 온보딩. 단일 HTML 파일, 종속성 없음.
 liquid-sec/variatype.htb-cve-2025-66034
HackTheBox Variatype 머신의 CVE-2025-66034에 대한 Python 익스플로잇 스크립트로, 초기 접근을 위한 명령 실행 및 리버스 셸 페이로드를 제공합니다.
 anasrami12/cve-2025-5548
# 취약점 분석 및 익스플로잇 개발 방법론 정적/동적 분석, 퍼징, 패치 디핑, 그리고 실습 랩을 포함한 0-day 리서치를 다루는 취약점 분석 및 익스플로잇 개발 방법론입니다.

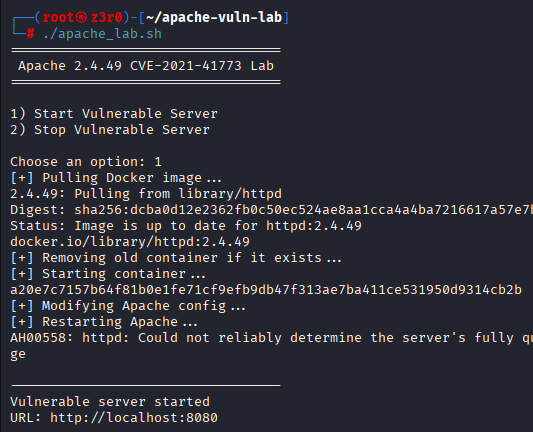 zubairahm3d/apache-cve-2021-41773-lab
Apache HTTP Server 2.4.49 경로 탐색 취약점(CVE‑2021‑41773)을 위한 취약한 Docker 랩 및 익스플로잇
 experience-rookie/struts-s2-052-deserialization-rce-lab
Proof-of-Concept exploit for Apache Struts S2-052 (CVE-2017-9805) XML Deserialization Remote Code Execution. Created while solving the INE eWPTX…
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
FreeFloat FTP 서버 취약점 CVE-2025-5548에 대한 기술 분석, 실험실 환경 준비 및 익스플로잇(RCE) 개발
 sid6224/cve-2025-60012-poc
Apache Livy Unauthorized File Access Vunerability에 대한 POC
 sid6224/cve-2025-66249-poc
Apache Livy 경로 탐색 화이트리스트 우회 취약점에 대한 POC
 keyframe-bytes/cve-2025-5844
CVE-2025-5548에 대한 기술 분석 및 기능적 개념 증명, FreeFloat FTP Server v1.0의 버퍼 오버플로우 취약점에 대한 익스플로잇 개발 및 실습 환경 설정 포함.
 cappricio-securities/camjacking-templates
camjacking 템플릿
 codepumpking/log4shell-poc
log4shll 취약점(CVE-2021-44228)에 대한 POC
 sepkascurty-cpu/php-exploit_cve-2022-31630
CVE-2022-31630에 대한 개념 증명 익스플로잇입니다. 이는 PHP의 GD 확장 기능에서 발생하는 범위를 벗어난 읽기(out-of-bounds read) 취약점입니다. 영향을 받는 PHP 버전에서 충돌 및 메모리 노출을 보여줍니다. 안전한 테스트를 위한…
 ignitetechnologies/mssql-pentest-cheatsheet
MSSQL 침투 테스트를 위한 실용적인 치트 시트로, 열거, 연결 서버 피보팅, 권한 상승, 지속성, 그리고 xp_cmdshell, CLR 및 OLE 자동화를 통한 명령 실행을 다룹니다.
 ignitetechnologies/privilege-escalation
이 치트시트는 CTF 플레이어와 초보자를 대상으로 하여, 예시를 통해 권한 상승(Privilege Escalation)의 기본 원리를 이해하도록 돕기 위해 제작되었습니다.
 lorenzoporrasduque/cve-2025-5548-poc
FreeFloat FTP 서버의 스택 버퍼 오버플로우(CVE-2025-5548)를 시연하는 교육용 랩입니다. 전체 익스플로잇 개발 과정을 다룹니다: 취약점 분석, Immunity Debugger를 사용한 디버깅, 오프셋 계산, RCE 페이로드 생성.
 extracoding-dozen/cve-2024-3094
CVE-2024-3094 취약점 연구.
 zeynepglygt/apache-cve-2021-42013-rce
Apache HTTP Server (2.4.49)에서 CVE-2021-42013 취약점(Path Traversal & RCE)을 시뮬레이션하는 Docker 기반 침투 테스트 연구소








