
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 athenasec16/cve-2026-29923
CVE-2026-29923에 대한 개념 증명 익스플로잇, pstrip64.sys의 BYOVD 권한 상승. IOCTL을 통한 물리 메모리 읽기/쓰기를 시연하여 SYSTEM 토큰을 탈취하고 상승된 셸을 생성합니다.
 shndnth/cve-2022-30190
CVE-2022-30190(Follina) 취약점용 교육용 개념 증명.
 cryptomachio/cve-2025-5548
CVE-2025-5548 취약점에 대한 기술적 연구
 acseguin21/trust-boundary-ctf
브라우저 기반 MCP CTF — OAuth 토큰 혼동 및 세션 격리 실패 (CVE-2025-49596 패턴). DevTools 전용.
 joaovicdev/exploit-cve-2021-44228
취약한 Java 애플리케이션, LDAP 리디렉터 및 자동화된 익스플로잇 스크립트를 사용하여 Log4Shell(CVE-2021-44228) RCE 악용을 시연하는 Docker 기반 교육 랩입니다.
 h3raklez/cve-2024-3094
교육용 랩으로, 맞춤형 Ed448 키 쌍을 사용하여 XZ Utils 백도어(CVE-2024-3094)를 재현합니다. 패치된 liblzma, systemd 서비스, 그리고 승인된 보안 연구를 위한 익스플로잇 클라이언트가 포함되어 있습니다.
 salimelh94/web-penetration-test
WordPress 취약점(CVE-2025-34077) 악용, 쿠키 주입을 통한 인증 우회, 그리고 루트 권한 상승. 제 사이버보안 전문 과정의 일부입니다.
 chernandez321/cve-2025-9074-docker-escape
이 스크립트는 교육용 및 HackTheBox와 같은 승인된 환경에서 사용하기 위한 것입니다. 명시적 허가 없이 시스템을 대상으로 사용하는 것은 불법입니다.
 0xblackash/cve-2026-5173
CVE-2026-5173
 devsecurityspro/cve-2026-34197
# CVE-2026-34197 개념 증명 익스플로잇 Jolokia API를 통한 Apache ActiveMQ의 RCE 취약점인 CVE-2026-34197에 대한 개념 증명 익스플로잇입니다. Python 익스플로잇, 페이로드 템플릿, 테스트 및 연구용 Docker…
 zpol/cve-2026-23398-poc
# CVE-2026-23398 재현 실습 환경 Linux 커널의 `icmp_tag_validation()`에서 ICMP Fragmentation Needed 패킷에 의해 트리거되는 NULL 역참조(NULL dereference) 취약점으로, 서비스 거부(DoS)를…
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — Pterodactyl(Medium/Linux) 연습. CVE-2025-49132 LFI → pearcmd RCE → bcrypt 크랙 → SSH. CVE-2025-6018(PAM pam_environment 우회) +…
 bvabhishek/cve-2026-3288-lab
# CVE-2026-3288 NGINX Ingress 구성 주입을 위한 Docker 기반 취약 실습 환경 — 공격 스크립트, 탐지 모니터링, 그리고 공인된 보안 교육을 위한 복구 지침을 포함합니다.
 erev0s/vampi
보안 테스트를 위한 OWASP 상위 10대 취약점이 포함된 취약한 REST API
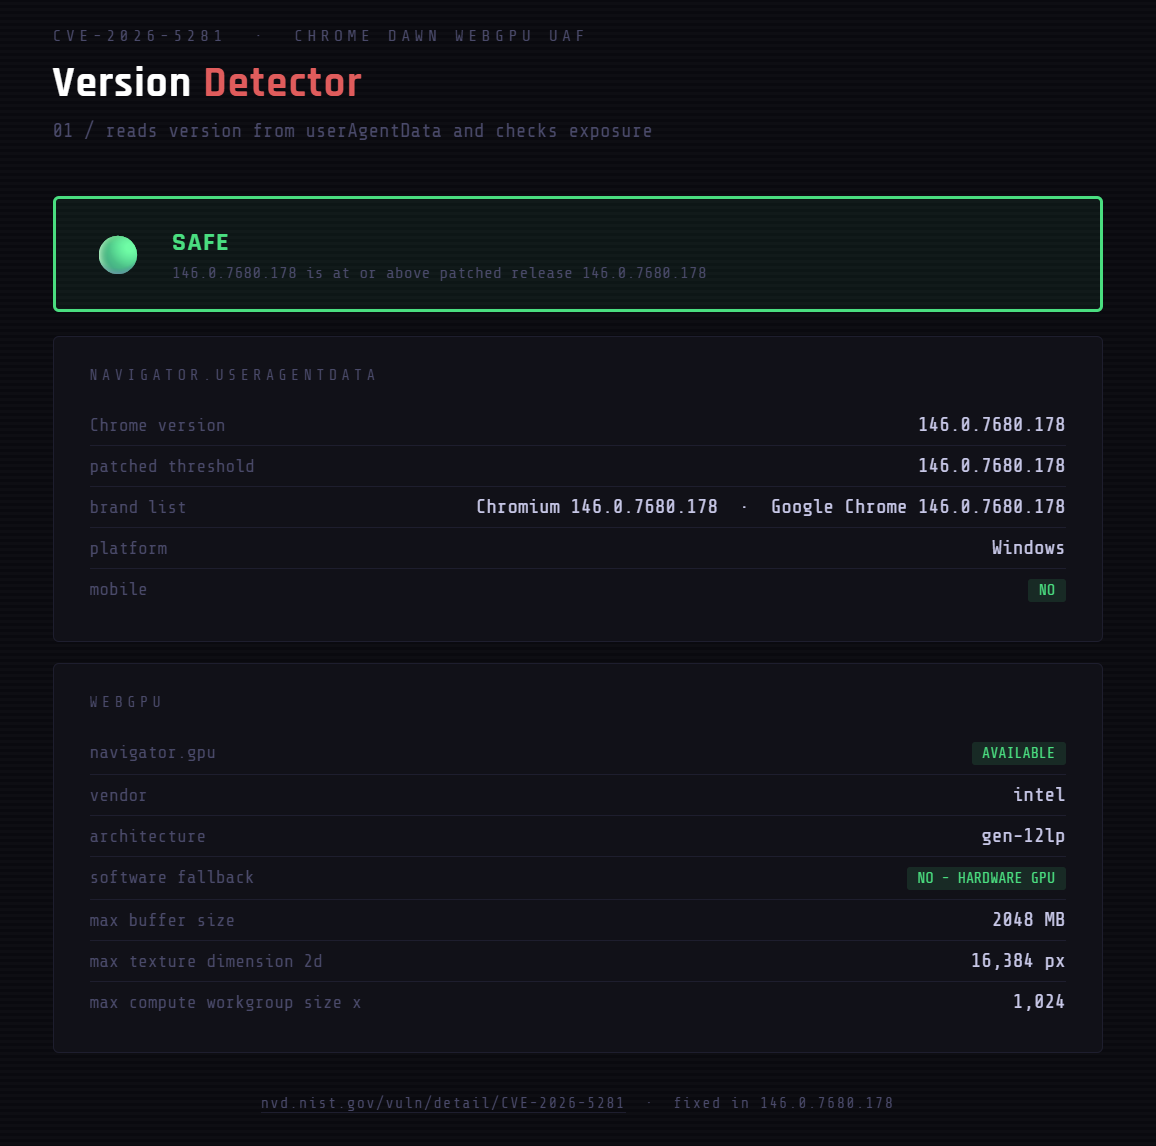 themalwareguardian/cve-2026-5281
CVE-2026-5281 (Chrome Dawn WebGPU UAF) 분석, 실습 검증 도구, 취약한 빌드와 패치된 빌드에 대한 재현 환경.
 zsxen/cve-2025-1974-lab
CVE-2025-1974 악용을 위한 실습형 랩 환경으로, 보안 교육 및 취약점 연구 실습을 위해 설계되었습니다.
 sobri3195/pegasus-pentest-arsenal
10가지 강력한 침투 테스트 기능을 하나의 도구로 결합한 포괄적인 웹 애플리케이션 보안 테스트 툴킷입니다.
 binarygolf/bggp
연례 소형 파일 경연 대회 저장소로, 폴리글롯, 크래시, 자기 복제, 다운로드와 같은 테마의 바이너리 골프 챌린지를 다루며, 연도별로 정렬된 엄선된 항목을 제공합니다.








