
 #1

 rootsecdev/relay_bible
다중 릴레이 기법에 대한 기술 참조
 eqstlab/cve-2026-42048
Langflow 임의 디렉터리 삭제
 bhanunamikaze/cve-2026-2587-exploit-poc
CVE-2026-2587 PoC 검증기: Eclipse GlassFish 관리 콘솔 gadget.jsf 핸들러의 EL 주입 RCE. 승인된 테스트를 위한 안전한 인증된 취약점 스캐너.
 h-gunp/cve-2023-25813-test
Sequelize SQL 인젝션 취약점 구현
 scottalt/ai-email-threat-research
AI가 생성한 피싱 이메일을 인간이 얼마나 잘 탐지하는지 측정하는 사이버 보안 연구 게임입니다. 레트로 터미널 경험으로 제작되었습니다.
 horkimhab/cve-2026-9082
CVE-2026-9082 | SA-CORE-2026-004
 dannyendortest/java-vulnerable
EXPOSURE 데모 대상: Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding 의존성
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Dirty Frag 취약점에 대한 탐지 스크립트를 사용하여 Kali Linux 가상 머신에서 취약점 평가를 수행했으며, CVE-2026-43284 및 CVE-2026-43500과 관련이 있습니다. 이후 C 언어로 작성된 공개 개념 증명(PoC)을 실행하여 로컬 권한…
 dannyendortest/node-prompt-here
CVE-2020-7602에 대해 의도적으로 취약하게 만든 Node.js 데모 대상으로, 자동화된 종속성 취약점 탐지와 보상 제어를 통한 원클릭 PR 기반 수정을 시연하는 데 사용됩니다.
 dannyendortest/http-server-node
가상의 취약한 Node.js HTTP 서버로, EXPOSURE 취약점 스캐너의 데모 대상으로 사용되며, CVE-2021-23797을 추적하고 한 번의 클릭으로 PR 기반 수정 워크플로를 제공합니다.
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
# CVE-2022-39227 python-jwt 인증 우회 교육용 실습 환경 python-jwt의 CVE-2022-39227 JWT 인증 우회를 시연하는 교육용 랩입니다. Docker 환경에서 취약한 Flask 앱과 패치된 Flask 앱을 대상으로 단계별 공격을…
 yusufdalbudak/cve-2026-42945
NGINX 재작성 취약점(CVE-2026-42945) 훈련을 위한 도커화된 실습 환경으로, 취약 인스턴스와 패치된 인스턴스, 정상 테스트 스크립트, 구성 감사 실습을 포함합니다.
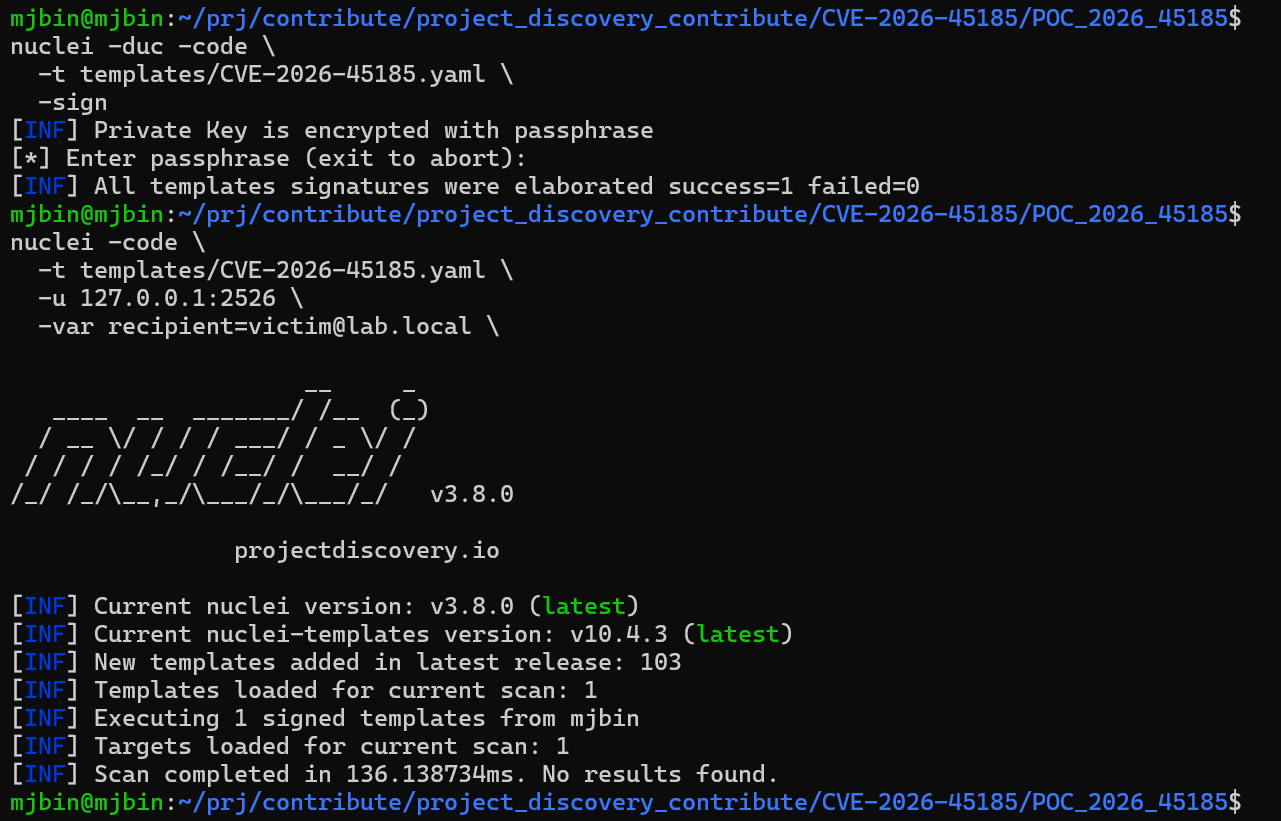 mj-bin/poc_cve-2026-45185
nuclei-templates용 POC_CVE-2026-45185
 fineman999/poc_cve-2026-35037
CVE-2026-35037용 로컬 격리 재현 랩으로, Ech0의 GET /api/website/title 엔드포인트의 인증 없는 SSRF 취약점입니다. Docker Compose 설정, 검증 스크립트 및 검증용 nuclei 템플릿이 포함되어 있습니다.
 learner202649/cve-2026-42271-poc
해당 취약점을 직접 재현하기 위한 코드
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB 레드팀 랩— LLMNR 포이즈닝을 통한 NTLM 릴레이, CVE-2007-2447, NTLMv2 해시 크래킹 및 Windows 10에서의 NT AUTHORITY\SYSTEM
 affapple/cve-2025-24813-poc
CVE-2025-24813에 대한 개념 증명 익스플로잇으로, DefaultServlet의 잘못 구성된 파일 기반 세션 지속성을 통한 Apache Tomcat RCE를 시연합니다.









