#1

 horkimhab/cve-2026-9560
CVE-2026-9560 - 초안
 haerin-l/poc_cve-2026-42880
# CVE-2026-42880 재현 도구 CVE-2026-42880을 재현합니다. 이는 ServerSideDiff를 통해 Kubernetes Secrets를 노출시키는 치명적인 ArgoCD 취약점입니다. 보안 테스트를 위한 자동화된 랩 설정, 트리거 스크립트,…
 maldev-academy/dumpbrowsersecrets
현대 Chromium 기반 및 Gecko 기반 브라우저(Chrome, Microsoft Edge, Firefox, Opera, Opera GX, Vivaldi)에서 리프레시 토큰(refresh tokens), 쿠키(cookies), 저장된 자격 증명(saved…
 dungsocool/cve-2014-3120
Elasticsearch 1.1.1을 대상으로 한 CVE-2014-3120 취약점 악용 실습을 단계별로 설명하는 랩 가이드입니다. 취약점 분석, MVEL 스크립팅을 통한 RCE, Docker 환경에서의 사후 침투(Post-Exploitation)를 다룹니다.
 jmonge12/home-network-vulnerability-assessment
로컬 네트워크 인프라 및 가정용 라우터의 보안 감사 및 취약점 분석 (CVE-2014-3566 및 CVE-2010-2333)
 dungsocool/cve-2018-7600
Drupal 8.5.0에서 CVE-2018-7600 (Drupalgeddon2) RCE를 악용하기 위한 단계별 실습 가이드로, 공격 표면 분석, 버전 핑거프린팅 및 Form API 주입을 통한 악용을 다룹니다.
 horkimhab/cve-2026-39987
CVE-2026-39987 - 초안
 fineman999/poc_cve-2026-42589
POC_CVE-2026-42589
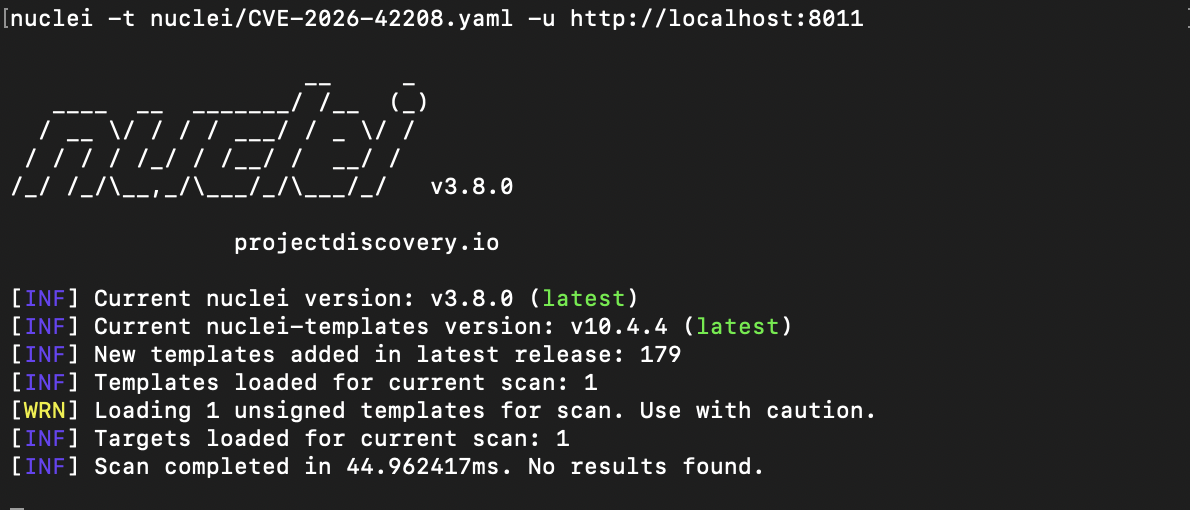 haerin-l/poc_cve-2026-42208
CVE-2026-42208 재현 실험실로, LiteLLM의 인증 전(pre-authentication) SQL 인젝션 취약점입니다. Docker 기반의 취약/패치 환경, 타이밍 기반 PoC 익스플로잇, 그리고 보안 테스트를 위한 Nuclei 탐지 템플릿을 포함합니다.
 dhananjayasj/rras-vulnerability-cve-2026-25172-cve-2026-25173-cve-2026--26111
교육 및 방어 연구 목적으로 Windows RRAS 관리 도구에서 정수 오버플로우 취약점(CVE-2026-25172, CVE-2026-25173, CVE-2026-26111)을 시뮬레이션하고 연구하기 위한 격리 실험 환경.
 haerin-l/poc_cve-2026-46716
CVE-2026-46716에 대한 재현 가능한 실험 환경입니다. 이는 크론 API 인증 우회를 통한 Nezha Monitoring의 심각한 교차 테넌트 RCE 취약점입니다. Nuclei 탐지 템플릿과 Docker 기반의 취약한/패치된 클러스터를 포함합니다.
 dungsocool/cve-2017-12635_36
CVE-2017-12635 (권한 상승) 및 CVE-2017-12636 (원격 코드 실행)을 Apache CouchDB 1.6.0 대상으로 악용하는 단계별 실습과 위험 평가 및 수정 지침을 제공합니다.
 bhanunamikaze/badhost-cve-2026-48710-exploit
CVE-2026-48710 - Starlette/FastAPI의 Host-header 인증 우회 탐지 스캐너
 nefhara/cve-2022-26923
자동화된 CVE-2022-26923 악용 (Certifried)
 dungsocool/cve-2017-18349
CVE-2017-18349 Fastjson 역직렬화 RCE 공격에 대한 단계별 실습으로, Docker 랩 환경에서 공격 표면 식별, 핑거프린팅, JNDI 인젝션, 리버스 셸 획득을 다룹니다.
 bsauce/kernel-exploit-factory
Linux 커널 CVE 익스플로잇 분석 보고서 및 관련 디버그 환경. 더 이상 Linux 커널을 컴파일하고 환경을 구성할 필요가 없습니다.
 whyuhurtz/wongpress
CVE-2024-2961 및 CVE-2024-29510을 위한 WordPress 데모 실습 환경