
 #1
 saku0512/cve-2026-54686-poc
CVE-2026-54686에 대한 로컬 PoC로, Warp 터미널에서의 DCS 라이프사이클 후크 스푸핑을 시연합니다. 취약한 모델에서 스푸핑된 CWD 및 SSH 메타데이터 수용을 시뮬레이션하며, 수정된 모델은 이를 거부합니다.
 hakaioffsec/cve-2026-40083
CVE-2026-40083에 대한 개념 증명 익스플로잇으로, Cacti의 managers.php에 존재하는 SQL 인젝션 취약점으로 인증된 사용자가 MySQL 데이터베이스, 사용자 자격 증명 및 비밀번호 해시를 추출할 수 있습니다. 테스트용 Docker 랩이 포함되어…

 n0bitaemon/cve-2026-26980-poc
Ghost CMS Content API 블라인드 SQL 인젝션
 rohit-sundar/cve-2026-23744
# CVE-2026-23744 개념 증명 익스플로잇 MCPJam Inspector의 인증되지 않은 RCE(원격 코드 실행) 취약점에 대한 개념 증명 익스플로잇입니다. 취약한 API 엔드포인트를 통해 리버스 셸 및 명령 실행을 제공합니다.
 sharma01672/traveller-htb
Traveller는 Joomla 4.2.7 여행 예약 웹사이트를 호스팅하는 쉬운 난이도의 Linux 머신으로, CVE-2023-23752에 취약합니다. 해당 취약점은 인증되지 않은 REST API 정보 공개를 통해 데이터베이스 자격 증명을 유출하며, 이를 통해 관리자…
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Metasploitable2를 대상으로 한 전체 Metasploit 익스플로잇 워크스루 — vsftpd 백도어, Samba CVE-2007-2447, UnrealIRCd 백도어, Netcat 데이터 유출 및 자격 증명 크래킹 준비.
 theman001/cve-2025-55182
CVE-2025-55182 React RCE 테스트 프로그램
 7whyex/cve-2026-45321-tanstack
악성 패키지, postinstall 페이로드 실행 및 CI/CD 남용 시나리오를 통해 npm 공급망 공격(CVE-2026-45321)을 시뮬레이션하는 교육용 랩으로, 방어적 보안 교육을 위한 것입니다.
 horkimhab/cve-2025-67038
CVE-2025-67038 - 초안
 gonzabot/kernel-exploit-dirtycow
실습 — Dirty Cow CVE-2016-5195를 통한 권한 상승 | 4Geeks Academy
 phor3nsic/cve-2021-40822
CVE-2021-40822(GeoServer의 SSRF)에 대한 PoC 및 Docker화된 취약 실습 환경
 fuchiuebusi-lab/nginx-ui-cve-2026-42221-cve-2026-42238-
Docker 기반 랩 환경으로, nginx-ui의 인증되지 않은 두 API 취약점(CVE-2026-42221, CVE-2026-42238)을 확인하고 악용하며, 패치 버전 비교와 교육용 해설을 제공합니다.
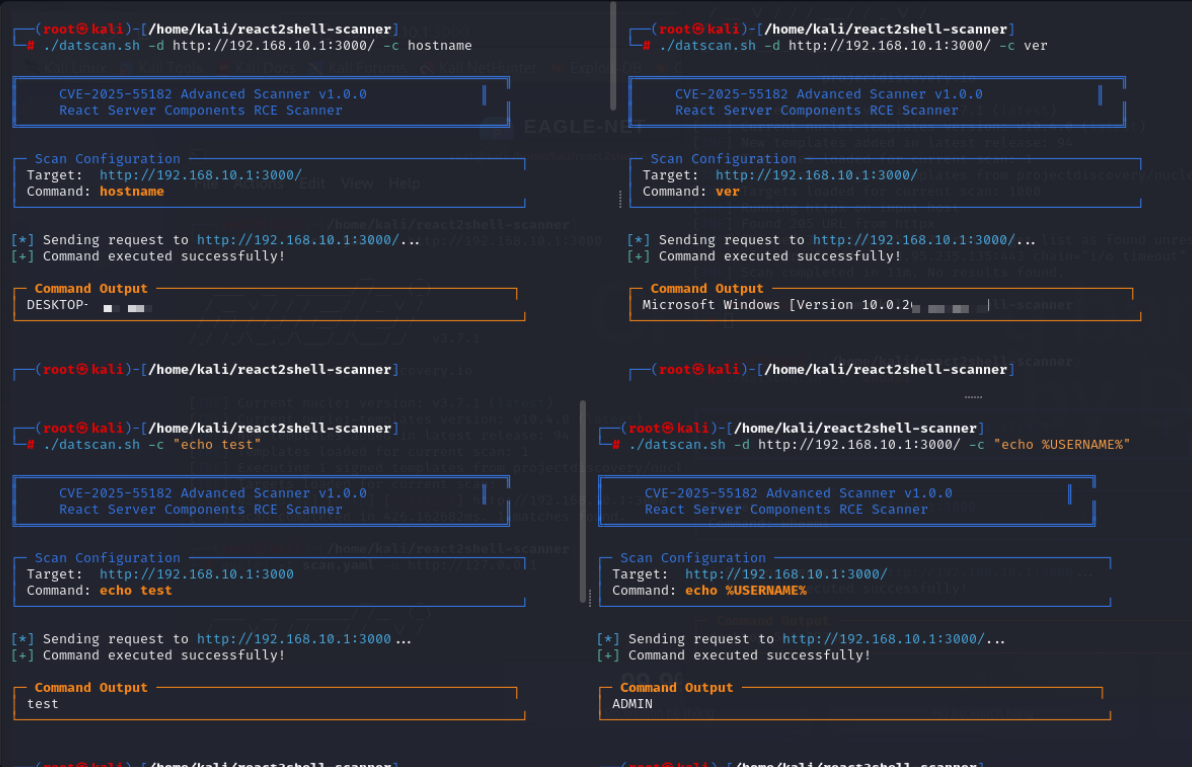 litndat/react2shell-poc-cve-2025-55182
PoC 스캐너 및 React Server Components의 CVE-2025-55182 (React2Shell) RCE 취약점에 대한 익스플로잇입니다. 취약한 서버를 탐지하고 승인된 보안 테스트를 위해 원격 명령을 실행합니다.
 litndat/vulnerability-cve-2025-64446-cve-2025-58034
# FortiWeb CVE-2025-64446 및 CVE-2025-58034용 PoC 익스플로잇 경로 탐색을 통한 인증 우회(CVE-2025-64446) 및 OS 명령 주입(CVE-2025-58034)에 대한 PoC 익스플로잇으로, 상세 분석 및 완화 지침을…
 taktak0x/htb-nanocorp-cve-2024-0670
CheckMK Agent MSI 복구를 악용하여 NanoCorp Hack The Box 머신에서 SYSTEM 권한으로 상승시키는 CVE-2024-0670에 대한 PowerShell 익스플로잇입니다.
 horkimhab/cve-2026-8461
CVE-2026-8461 - 초안









