
 #1

 pssec-io/cve-2026-48907
CVE-2026-48907용 POC
 rootdirective-sec/cve-2026-55255-lab
# CVE-2026-55255 재현용 로컬 Docker 랩 Langflow의 Responses API에서 발견된 IDOR 취약점인 CVE-2026-55255를 재현하기 위한 로컬 Docker 랩입니다. 취약한 버전과 패치된 버전에서 요청 기반 PoC를 통해 교차…
 biitts/cve-2026-56121-feast-unauth-rce
CVE-2026-56121 — Feast <0.63.0에서 gRPC 레지스트리 dill.loads를 통한 OnDemandFeatureView UDF의 인증되지 않은 RCE (사전 인증). Lab + PoC, e2e 검증됨.
 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 인증되지 않은 DB 덤프/복원 (admin_api_key fail-open). 랩 + PoC, e2e 검증 완료.
 jhatchi/nexacorp-dfir-inc-2026-001
DFIR 조사 + 시뮬레이션된 NexaCorp 침입(vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2)에 대한 7개의 Suricata 규칙. 4일간의 단독 작업(BeCode Brussels Mission 01). 54페이지 보고서,…
 horkimhab/cve-2026-46817
CVE-2026-46817 - 초안
 horkimhab/cve-2026-8037
CVE-2026-8037 - 초안
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Ansible 역할로, 실제와 유사한 CrushFTP CVE-2025-31161 취약점 공격 시나리오를 시뮬레이션하며, 민감한 데이터 파일을 순환시키고 자동 방어자 정리(Defender Cleanup) 기능을 제공하여 침투 테스트 연습에 사용됩니다.
 vn-lazyming/cve-2026-52943
이것은 CVE-2026-52943용 Linux 커널 로컬 권한 상승 PoC 코드로, skbuff.c의 use-after-free 취약점이며, 제가 Linux 커널에서 처음 발견한 0day입니다.
 rufflabs/ludus_crushftp_cve-2025-31161
Ansible 역할: 취약한 CrushFTP 10.8.0 인스턴스를 Windows에 배포하여 CVE-2025-31161 인증 우회에 대한 공인된 침투 테스트를 수행합니다.
 rufflabs/crushftp_cve-2025-31161
CVE-2025-31161(인증되지 않은 인증 우회 취약점)의 승인된 침투 테스트를 위한 사전 구축된 취약한 CrushFTP 10.8.0 바이너리입니다. 보안 연구 랩을 위한 전체 애플리케이션(웹 인터페이스 포함) 및 설치 지침이 포함되어 있습니다.
 yuvalmil/parsingpeas
PEAS 출력을 위한 추가 기능이 포함된 HTML 파서
 rootdirective-sec/cve-2026-28496-lab
CVE-2026-28496을 재현하고 검증하기 위한 Docker 기반 실습 환경입니다. FOSSBilling의 Twig 렌더링에서 발생하는 서버 측 템플릿 주입(Server-Side Template Injection) 취약점을 다루며, 취약한 버전과 패치된 버전을…
 yeonchoda/cve-2024-9264
PoC exploit for CVE-2024-9264: Grafana SQL Expression 취약점으로 DuckDB SQL 주입을 통해 로컬 파일 포함 및 원격 코드 실행을 가능하게 함. Docker 실습 환경 설정 및 Python 익스플로잇 스크립트 포함.
 pssec-io/cve-2026-20253
CVE-2026-20253용 POC
 leongxudong/msmq-vulnerability
포트폴리오 랩으로, MSMQ 취약점(CVE-2023-21554)을 문서화하고 탐지 규칙, 네트워크 캡처 증거, 완화 계획, 패치 검증을 포함하여 방어적 보안 검증을 수행합니다.
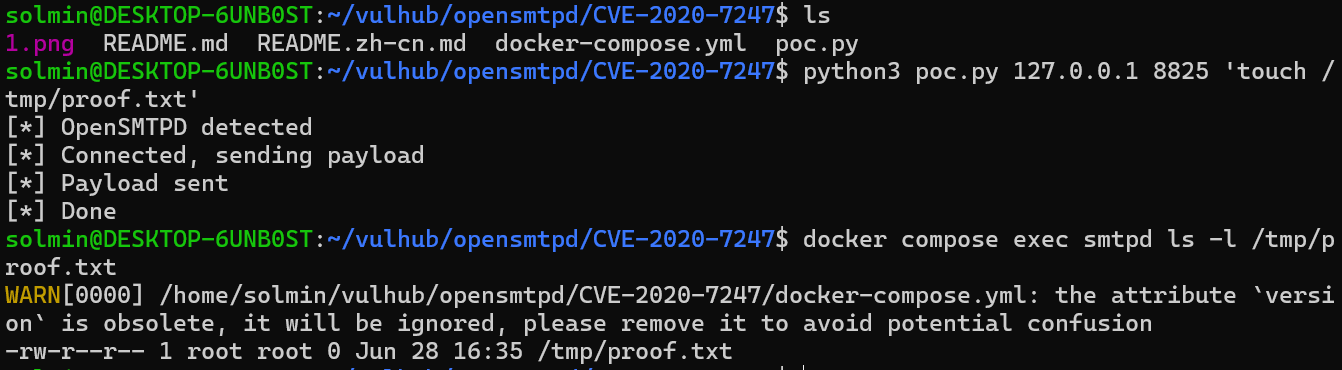 solmin111/opensmtpd-cve-2020-7247-
Docker 기반 실습 환경으로, OpenSMTPD 6.6.1p1에서 CVE-2020-7247 원격 코드 실행을 시연하며 교육용 보안 테스트를 위한 Python PoC가 포함되어 있습니다.









