

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Labs & Practice

Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.

Kitploit 추천
추천 도구

10 선택됨
vulhub preview#1

vulhub

GitHubvulhub/vulhub
21.1k1개월 전
juice-shop preview#2

juice-shop

GitHubjuice-shop/juice-shop
13.6k22시간 49분 전
WebGoat preview#3

WebGoat

GitHubwebgoat/webgoat
9.5k11일 전
DVWA preview#4

DVWA

GitHubdigininja/dvwa
13.5k3일 전
crAPI preview#5

crAPI

GitHubowasp/crapi
1.6k2개월 전
NodeGoat preview#6

NodeGoat

GitHubowasp/nodegoat
2.1k3년 전
SecurityShepherd preview#7

SecurityShepherd

GitHubowasp/securityshepherd
1.5k1일 전
wrongsecrets preview#8

wrongsecrets

GitHubowasp/wrongsecrets
1.5k1일 전
metasploitable3 preview#9

metasploitable3

GitHubrapid7/metasploitable3
5.7k1년 전
GOAD preview#10

GOAD

GitHuborange-cyberdefense/goad
8.1k27일 전
최신관련성인기최근 업데이트
2988 결과
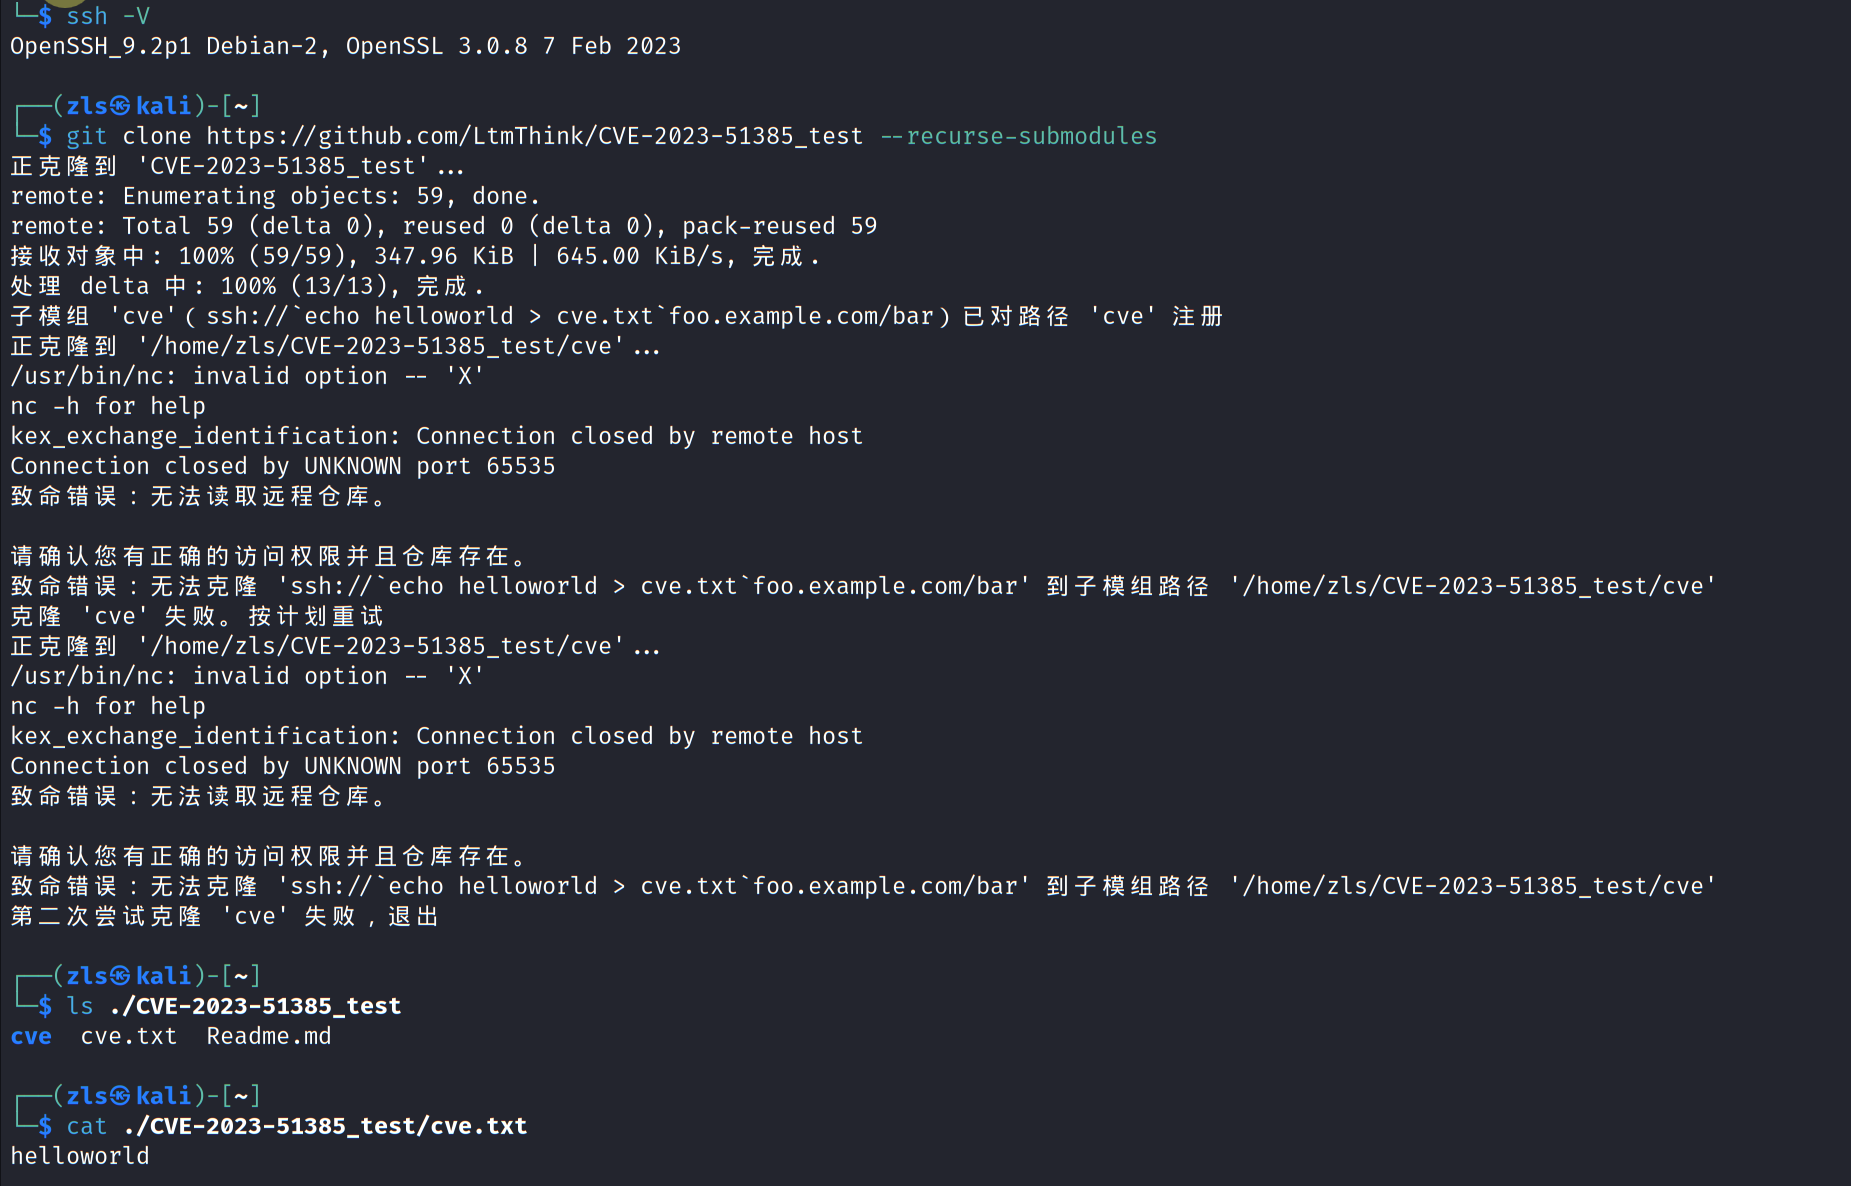
cve-2023-51385 preview

cve-2023-51385

GitHublsp1025923/cve-2023-51385

CVE-2023-51385 재현 랩: 악성 git 서브모듈 URL을 통한 OpenSSH ProxyCommand의 명령 주입. 취약점 검증을 위한 단계별 가이드.

vulnerability-analysisexploitationweb-application-exploitation+2
4개월 전
HyperOS-Directory-Traversal-Analysis preview

HyperOS-Directory-Traversal-Analysis

GitHubkkaanozturk/hyperos-directory-traversal-analysis

Xiaomi HyperOS AVCodec 미디어 프레임워크의 Use-After-Free (CVE-2025-21082) 취약점 심층 분석, Rust 시뮬레이션 및 대화형 웹 패널.

static-analysisdynamic-analysis-sandboxingmemory-forensics+8
14개월 전
Zero-Day-Legacy preview

Zero-Day-Legacy

GitHubayham-megdadi/zero-day-legacy

병원 환경을 시뮬레이션하는 취약한 Boot-to-Root CTF 랩 머신. SQL Injection, XSS, 세션 하이재킹, SSH 접근, 비밀번호 크래킹, CVE-2021-3493을 통한 권한 상승, 완전한 root 장악을 포함한 현실적인 17단계 공격 체인을…

password-crackingprivilege-escalationvulnerability-analysis+6
14개월 전
CVE-2026-22874-PoC preview

CVE-2026-22874-PoC

GitHubeliot-code/cve-2026-22874-poc

CVE-2026-22874에 대한 개념 증명 익스플로잇으로, Gitea 1.26.3 이전 버전의 서버 측 요청 위조(SSRF) 취약점입니다. 공인된 보안 테스트 및 완화 검증을 위한 것입니다.


vulnerability-analysisexploitationweb-security+2
4개월 전
gp_netSecDSS preview

gp_netSecDSS

GitLabahmad.zaid/netsecdss

중소기업(SMEs)의 네트워크 및 시스템 보안 위험 평가를 위한 의사 결정 지원 시스템, 졸업 프로젝트.

network-securityeducationlabs-practice
4개월 전
CVE-2026-49468-LiteLLM-Auth-Bypass preview

CVE-2026-49468-LiteLLM-Auth-Bypass

GitHubbiitts/cve-2026-49468-litellm-auth-bypass

CVE-2026-49468 — LiteLLM (<1.84.0) 인증되지 않은 인증 우회 (Host-header 경로 혼동을 통한). PoC + 도커 랩.

vulnerability-analysisexploitationweb-application-exploitation+4
54개월 전
siem-threat-detection-lab preview

siem-threat-detection-lab

GitHubsarjanpatel22/siem-threat-detection-lab

블루팀 SIEM 랩: Wazuh 4.7.5가 7가지 시뮬레이션 공격(SSH 무차별 대입 공격, Slowloris DoS / CVE-2007-6750, 웹 공격)을 실시간 MITRE ATT&CK 매핑과 함께 탐지 — 3,726개 이상의 알림.

defensive-toolsvulnerability-analysisnetwork-security+6
4개월 전
lehack-2026-challenge preview

lehack-2026-challenge

GitHubsynacktiv/lehack-2026-challenge

Synacktiv의 leHack 2026 챌린지 소스

password-crackingdigital-forensicsctf+3
24개월 전
firmware-workshop preview

firmware-workshop

GitHubonekey-sec/firmware-workshop

이 워크숍 세션에서는 EV 충전기에서 펌웨어를 추출하고, 펌웨어를 깊이 파고든 다음, 최종적으로 이를 에뮬레이션하여 실시간으로 서비스와 상호작용할 수 있게 됩니다.

embedded-systems-securitydynamic-analysis-sandboxingiot-security+5
594개월 전
Triage-CVE-2021-44228-Log4Shell-Log4j- preview

Triage-CVE-2021-44228-Log4Shell-Log4j-

GitHubprobablysecure/triage-cve-2021-44228-log4shell-log4j-

목표는 잘 알려진 공격을 분류(triage)하고 보안 팀이 신속하게 대응하는 방법을 배우는 것입니다.

vulnerability-analysiseducationincident-response+1
4개월 전
Triage-CVE-2017-0144 preview

Triage-CVE-2017-0144

GitHubprobablysecure/triage-cve-2017-0144

목표는 잘 알려진 공격을 분류하고 보안 팀이 신속하게 대응하는 방법을 배우는 것입니다.

vulnerability-analysiseducationincident-response+1
4개월 전
Triage-CVE-2021-26855-ProxyLogon---Microsoft-Exchange- preview

Triage-CVE-2021-26855-ProxyLogon---Microsoft-Exchange-

GitHubprobablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-

실습형 CVE 트리아지 랩: NVD 항목 분석, CVSS 벡터 해독, CWE 취약점 매핑, 그리고 ProxyLogon과 같은 유명한 익스플로잇에 대한 위험 맥락 평가를 다룹니다.

vulnerability-analysiseducationincident-response+2
4개월 전
CVE-2026-56011-Lab preview

CVE-2026-56011-Lab

GitHubrootdirective-sec/cve-2026-56011-lab

CVE-2026-56011을 재현하고 검증하기 위한 Docker 기반 랩, WordPress용 MapPress Maps의 인증되지 않은 XSS 취약점, 취약한 대상과 패치된 대상 비교.

vulnerability-analysisweb-application-exploitationweb-security+3
4개월 전
CVE-2026-48907 preview

CVE-2026-48907

GitHubnoxivar/cve-2026-48907

CVE-2026-48907 PoC

vulnerability-analysisexploitationctf+3
4개월 전
CVE-2026-6307 preview

CVE-2026-6307

GitHub0xsha/cve-2026-6307

Google Chrome CVE-2026-6307 PoC

vulnerability-analysisexploitationshellcode+6
534개월 전
cve-2025-24054-lab preview

cve-2025-24054-lab

GitHubt0tooro/cve-2025-24054-lab

블루팀 실습: Sysmon, Wazuh SIEM 및 그룹 정책을 사용한 CVE-2025-24054(Windows NTLM 해시 유출) 탐지 및 완화
vulnerability-analysisconfiguration-auditingnetwork-security+7
4개월 전
CVE-2023-41892_PoC preview

CVE-2023-41892_PoC

GitHublyccyc/cve-2023-41892_poc

Craft CMS의 사전 인증 원격 코드 실행 취약점인 CVE-2023-41892를 재현하기 위한 PoC 스크립트 및 Docker 랩입니다. 로그 포이즈닝 및 Imagick MSL 파일 쓰기 익스플로잇을 포함합니다.

vulnerability-analysisexploitationweb-application-exploitation+3
4개월 전
CVE-2026-58138-Conductor-Unauth-RCE preview

CVE-2026-58138-Conductor-Unauth-RCE

GitHubbiitts/cve-2026-58138-conductor-unauth-rce

CVE-2026-58138 — Conductor (3.21.21..<3.30.2) INLINE GraalVM 평가기(HostAccess.ALL)를 통한 인증되지 않은 RCE. 실습 + PoC, e2e 검증 (root).


vulnerability-analysiscode-analysisexploitation+6
4개월 전
이전1…606162…100다음





