
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 skhalsa-sigsci/cve-2022-26134-lab
Nuclei를 사용한 CVE-2022-26134 탐지
 horkimhab/cve-2022-25476
CVE-2022-25476 - 컬렉션
 twseptian/cve-2022-24112
Apache APISIX < 2.12.1 원격 코드 실행 및 Docker 실습 환경
 tkomlodi/cve-2022-23305_poc
CVE-2022-23305 Log4J JDBCAppender SQl 인젝션 POC
 performant-labs/cve-2022-22970
취약한 Spring 애플리케이션과 개념 증명 익스플로잇 코드로 CVE-2022-22970을 탐색하기 위한 실습형 Dev Container 환경.
 mseymend/cve-2022-22954-testi
CVE-2022-22954 취약점 테스트
 joe1sn/cve-2022-22965
CVE-2022-22965 환경
 me2nuk/cve-2022-22963
Spring Cloud Function 취약한 애플리케이션 / CVE-2022-22963
 videnlabs/cve-2022-22828
CVE-2022-22828 분석
 rootdirective-sec/cve-2025-11262-lab
Docker lab for reproducing CVE-2025-11262, an unauthenticated stored blind XSS in Link Whisper Free WordPress plugin. Includes vulnerable and patched…
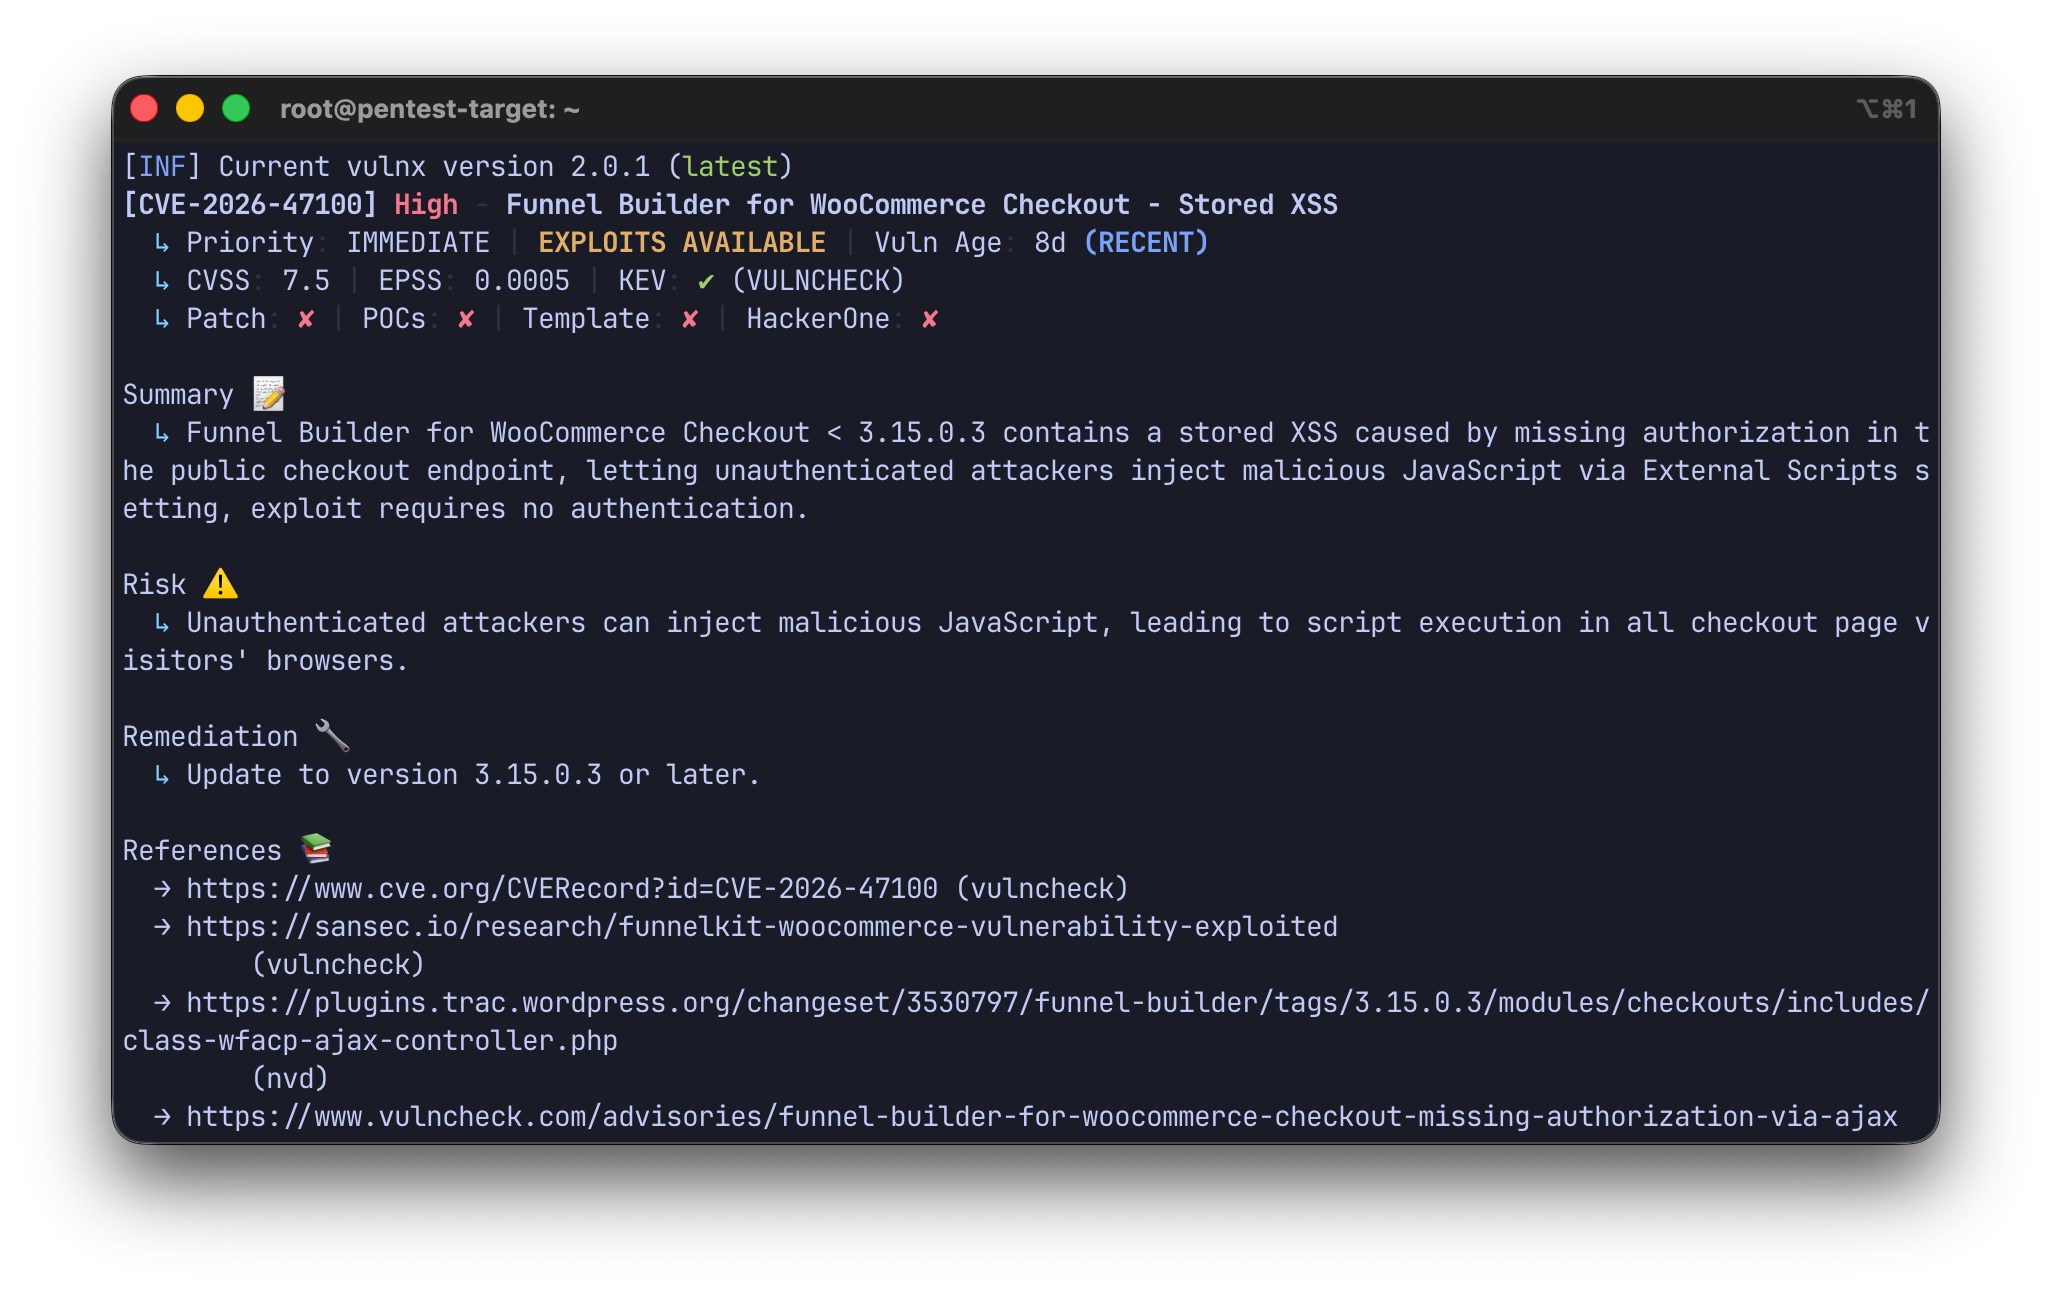 rootdirective-sec/cve-2026-47100-analysis-lab
CVE-2026-47100을 재현하기 위한 로컬 Docker 랩입니다. FunnelKit for WooCommerce의 인증되지 않은 저장형 XSS입니다. 취약한 버전과 패치된 버전을 비교하는 PoC 스크립트가 포함되어 있습니다.
 mrchucu1/cve-2022-0847-docker
Docker 익스플로잇
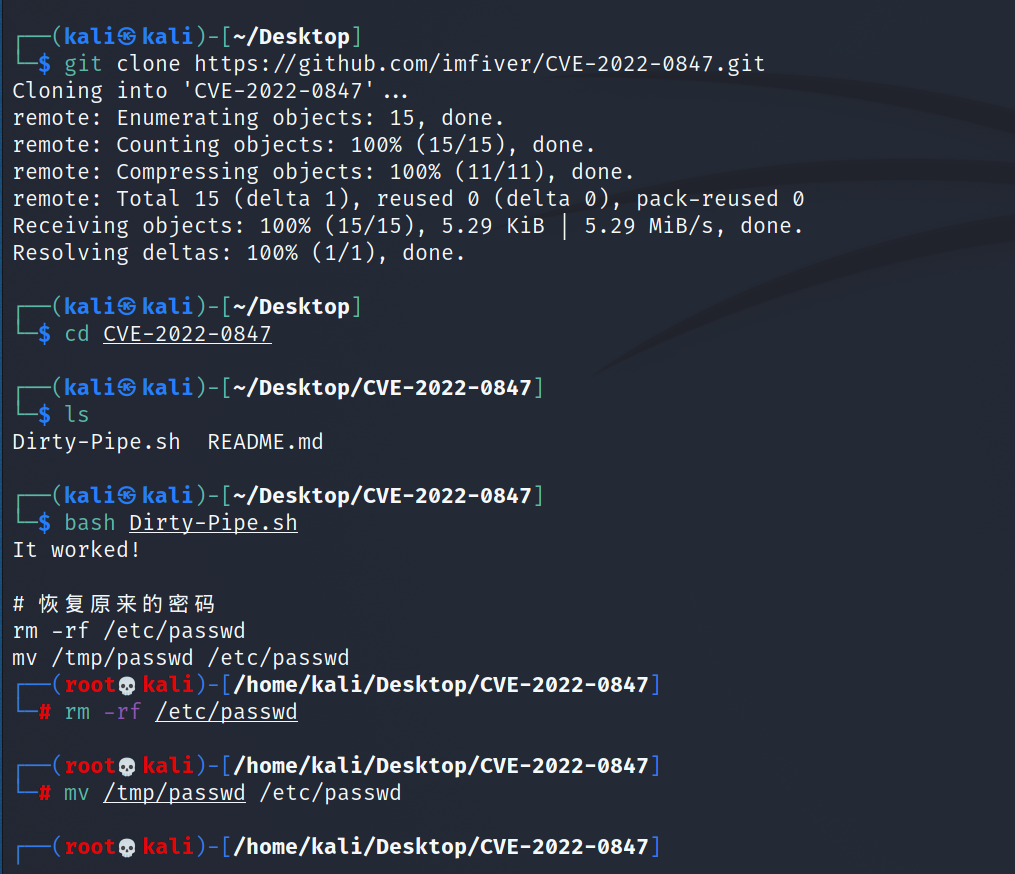 puckiestyle/cve-2022-0847
CVE-2022-0847 (Dirty Pipe)에 대한 개념 증명 익스플로잇으로, Linux 커널 버전 5.8~5.15를 대상으로 합니다. 셸 스크립트를 통해 재현 환경 설정 및 자동 권한 상승을 제공합니다.
 netw0rk7/cve-2022-0543-home-lab
CVE-2022-0543 - Redis RCE 취약점을 활용한 홈 랩: 단 하나의 Docker로 레드 팀 및 침투 테스트 교육을 위해
 prabeershakya/cve-2022-0185-poc
CVE-2022-0185에 대한 개념 증명 익스플로잇으로, FUSE 및 ROP 체인을 통한 로컬 권한 상승 및 컨테이너 탈출을 가능하게 하는 Linux 커널 힙 버퍼 오버플로우입니다.
 sandesh9978/cve-2022-0185-analysis-and-exploit
CVE-2022-0185 Linux 커널 힙 오버플로 취약점에 대한 연구 및 개념 증명(PoC)입니다.
 nagendrapittu/cve-2021-521-exploit
Lab Exploit (CVE-2021-521): 앱은 Java 리플렉션을 사용하여 Android 시스템 구성 요소에 접근하며, 설치된 모든 앱 목록을 검색한다. 리플렉션은 ApplicationPackageManager와 PackageManagerService에…
 salimelh94/web-penetration-test
WordPress 취약점(CVE-2025-34077) 악용, 쿠키 주입을 통한 인증 우회, 그리고 루트 권한 상승. 제 사이버보안 전문 과정의 일부입니다.








