
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 gvmyz/cve-2012-2982_python
tryhackme의 연습 문제로 만든 PoC Python 스크립트.
 devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
Metasploitable 2에서 Metasploit을 사용하여 Samba CVE-2007-2447을 악용하는 단계별 침투 테스트 랩으로, 루트 권한 탈취, 자격 증명 도용, 데이터 유출을 시연하여 교육용 레드 팀 훈련을 제공합니다.
 inertfluid/sk-cve-2026-26030-lab
윤리적, 네트워크 격리 Docker 랩으로 CVE-2026-26030을 재현 — Semantic Kernel 인메모리 벡터 스토어 필터 eval() RCE(1.39.4에서 패치됨)
 pakwansk/simulating-and-preventing-zerologon-cve-2020-1472-vulnerability-attacks.
Windows Server 2016의 Active Directory에서 Zerologon(CVE-2020-1472) 취약점 공격 시뮬레이션 및 이러한 공격을 방지하기 위한 Trend Micro Deep Security 솔루션 사용
 r3fr4kt/shocker-tjnull-oscp-
HTB 워크스루를 구조화하여 CGI 디렉토리 퍼징을 통한 Shellshock(CVE-2014-6271) 취약점 활용과 잘못 구성된 sudo Perl 권한을 통한 권한 상승(GTFOBins 사용)을 보여줍니다.
 titusg85/sidewinder-exploit
CVE-2021-3560을 중심으로 설계된 실습입니다.
 lorenzodegiorgi/setup-cve-2015-8562
CVE-2015-8562를 악용하기 위한 테스트 환경을 설정하는 Docker-compose
 meganekos/secure-by-default-rce-demo
Secure-by-default 데모 랩으로, 컨테이너 하드닝(distroless 이미지, non-root, 읽기 전용 파일시스템, 런타임 주입 시크릿)이 치명적인 Next.js/React Server Actions RCE(CVE-2025-55182…
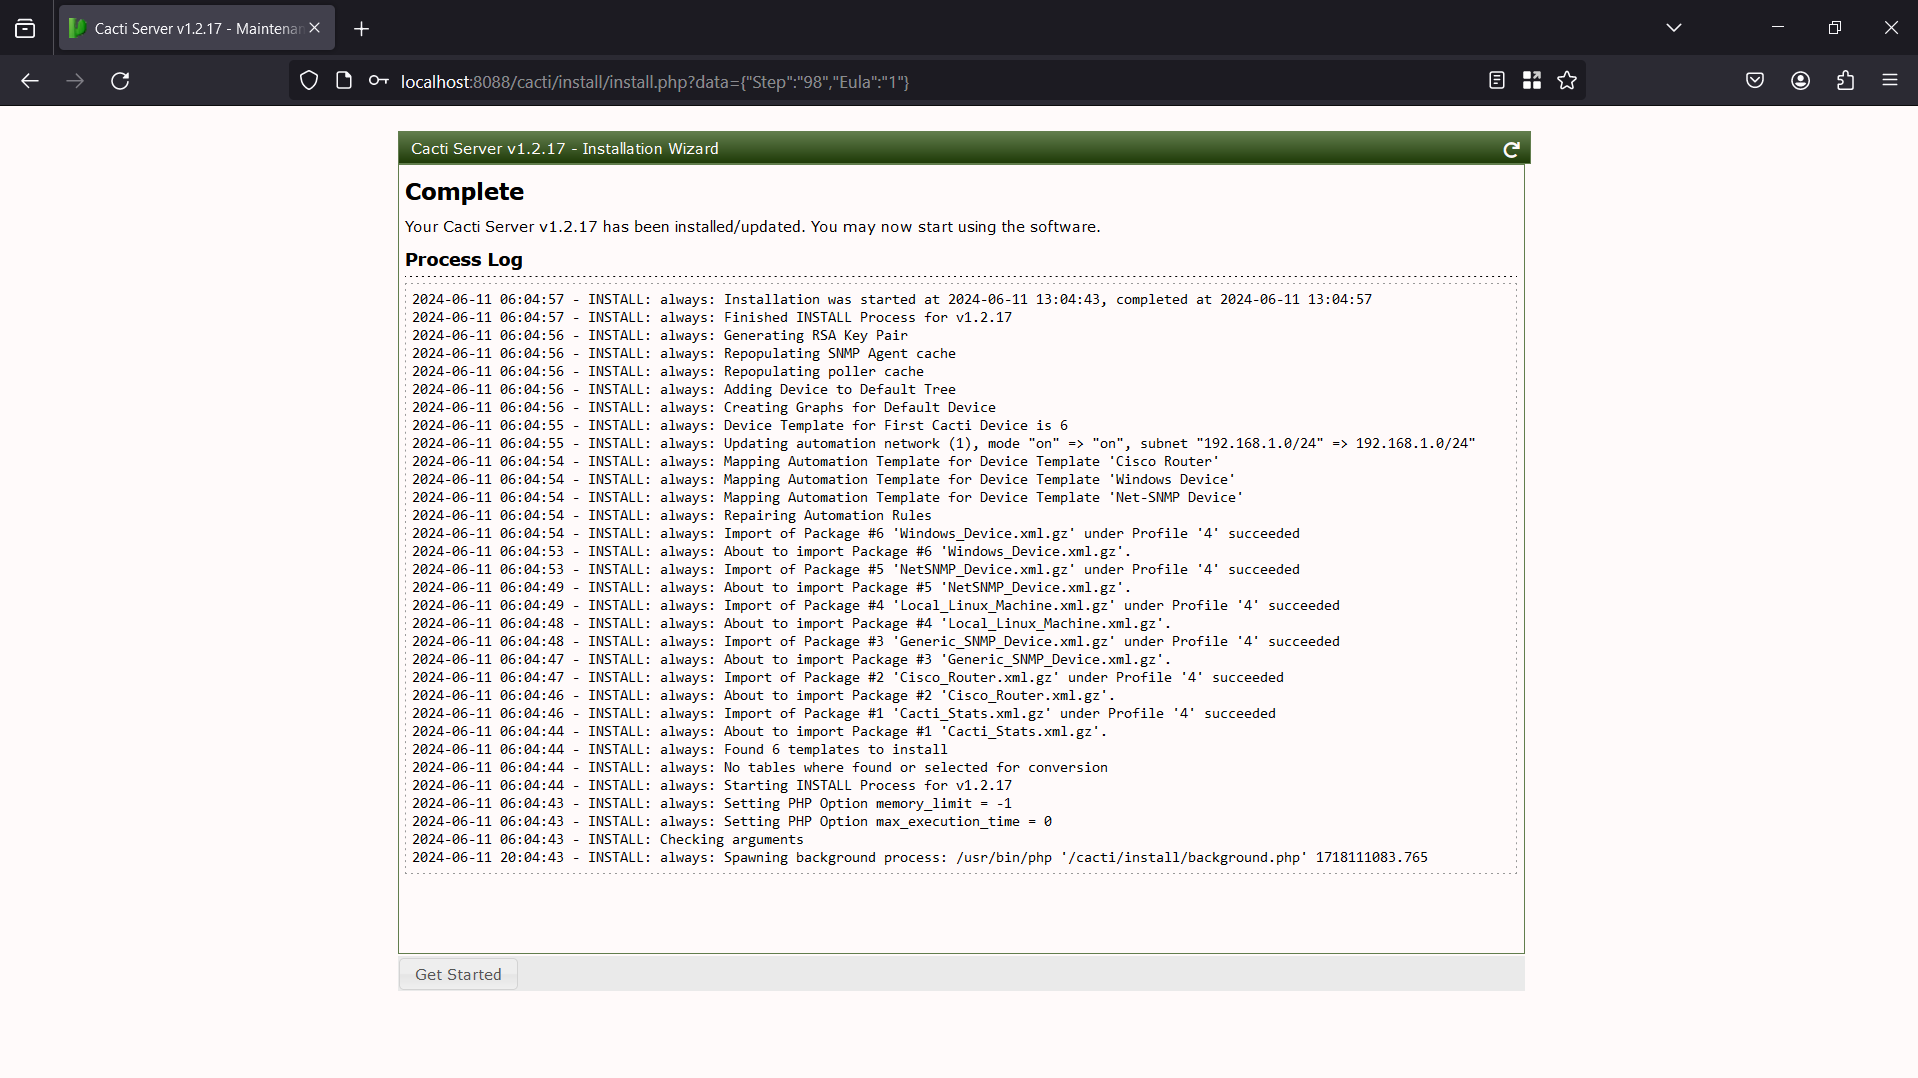 hpt-intern-task-submission/cve-2022-46169
CVE-2022-46169에 대한 단계별 분석: 인증 우회 및 명령 주입을 통한 Cacti의 인증되지 않은 원격 코드 실행으로, Docker 랩 설정 및 악용 연습이 포함됩니다.
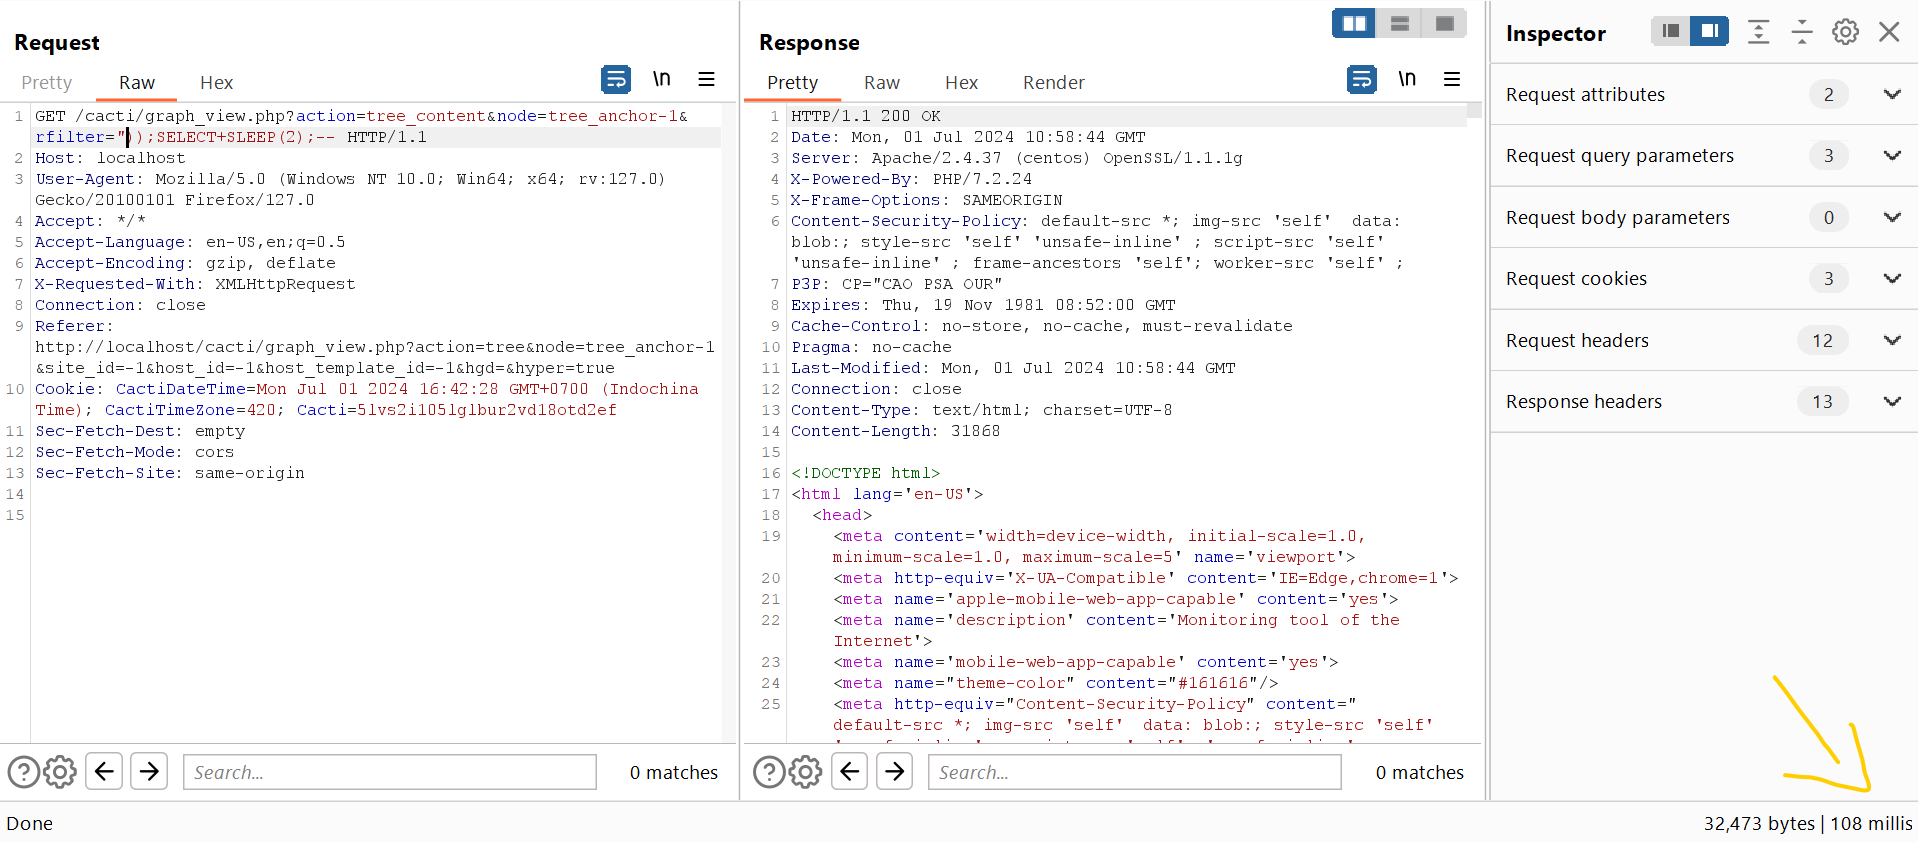 hpt-intern-task-submission/cve-2023-39361
CVE-2023-39361에 대한 단계별 분석 및 실습 환경 설정, Cacti v1.2.24의 인증되지 않은 SQL 인젝션 취약점의 공격 및 완화 과정 안내.
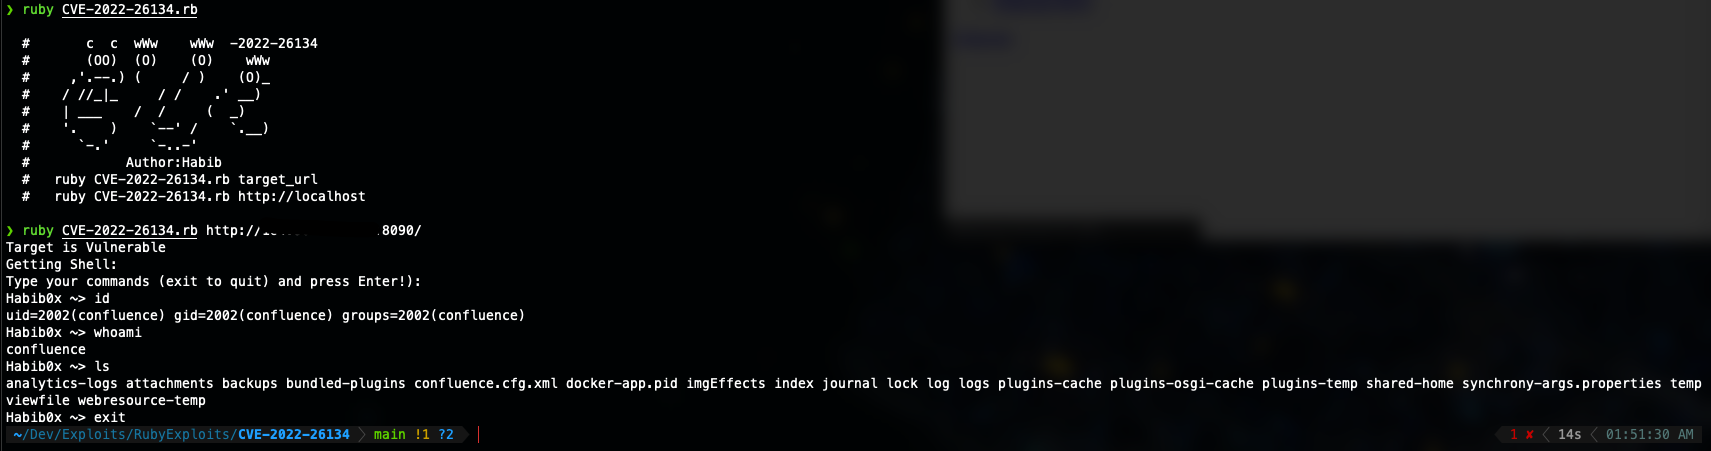 habib0x0/cve-2022-26134
Atlassian Confluence - 인증되지 않은 OGNL 주입 취약점 (RCE)
 dhananjayasj/rras-vulnerability-cve-2026-25172-cve-2026-25173-cve-2026--26111
교육 및 방어 연구 목적으로 Windows RRAS 관리 도구에서 정수 오버플로우 취약점(CVE-2026-25172, CVE-2026-25173, CVE-2026-26111)을 시뮬레이션하고 연구하기 위한 격리 실험 환경.
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
맞춤형 취약 VM(Ubuntu 14.04)으로, 다단계 침투 테스트 교육용으로 설계되었습니다. 포렌식(Forensics), 웹 취약점 공격(Web Exploitation, SQLi, XSS), 암호학(Cryptography), 커널 취약점 공격(Kernel…
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Dirty Frag 취약점에 대한 탐지 스크립트를 사용하여 Kali Linux 가상 머신에서 취약점 평가를 수행했으며, CVE-2026-43284 및 CVE-2026-43500과 관련이 있습니다. 이후 C 언어로 작성된 공개 개념 증명(PoC)을 실행하여 로컬 권한…
 randarts/react-rce
CVE-2025-55182 취약점에 대한 샘플을 AI와 함께 작성 및 테스트 했습니다.
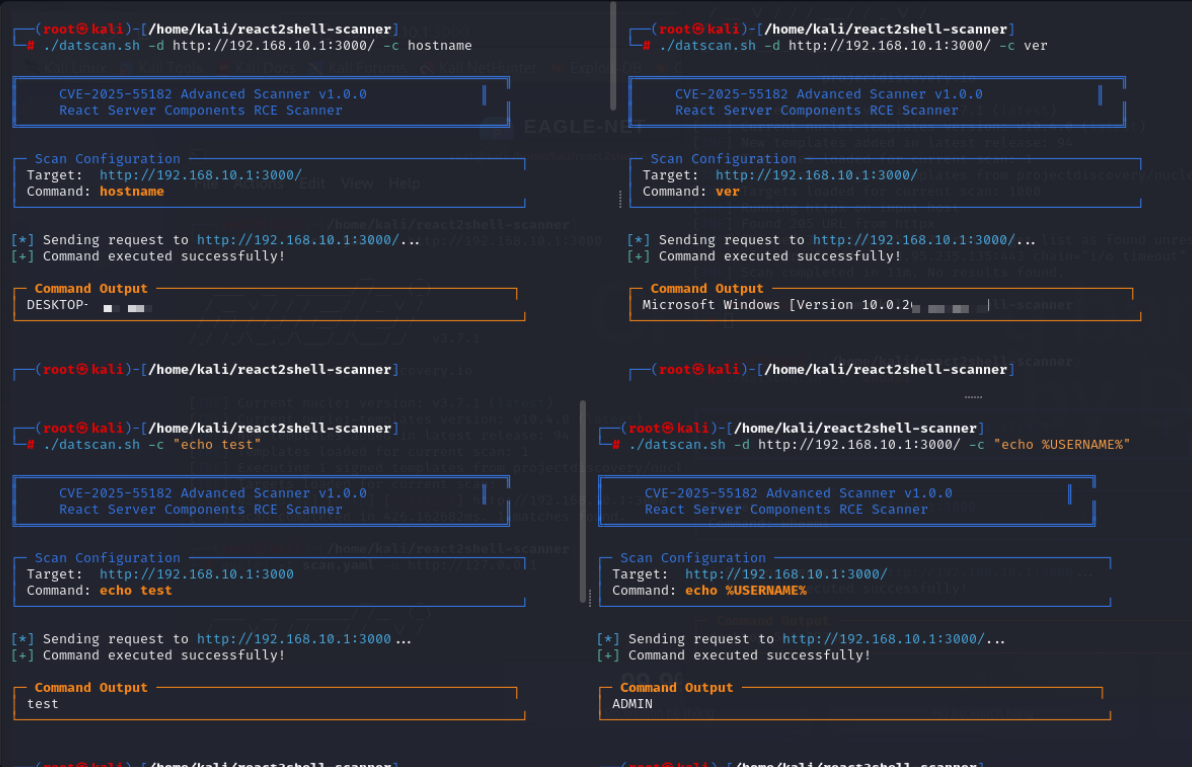 litndat/react2shell-poc-cve-2025-55182
PoC 스캐너 및 React Server Components의 CVE-2025-55182 (React2Shell) RCE 취약점에 대한 익스플로잇입니다. 취약한 서버를 탐지하고 승인된 보안 테스트를 위해 원격 명령을 실행합니다.
 luisdalmolin/recon-test-livewire
테스트 대상: 취약한 3.6.3(CVE-2025-54068)로 고정된 Livewire를 사용하는 새로운 Laravel 12 앱(정찰 스캔용)
 niokagi/react-cve-2025-55182
Next.js Server Actions 내 CVE-2025-55182 취약점 테스트 및 분석








