
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 owasp/owaspbugbounty
이것은 OWASP Bug Bounty for Projects와 함께 작동하는 웹 애플리케이션들의 컨테이너입니다.
 owasp/owaspwebgoatphp
웹 애플리케이션 보안 학습을 위해 의도적으로 취약하게 만든 웹 애플리케이션입니다.
 owasp/securecodingdojo
Secure Coding Dojo는 안전한 코딩 지식을 전달하기 위한 플랫폼입니다.

 owasp/mas-crackmes
The MAS Crackmes(일명 UnCrackable Apps)는 OWASP MAS 프로젝트의 일부인 모바일 리버스 엔지니어링 챌린지 모음입니다.
 ctf-o-matic/capture-the-flag
악용할 취약점이 사전 설치된 즉시 사용 가능한 보안 워게임을 만들기 위해 Linux Live CD 이미지를 리마스터링하는 헬퍼 스크립트입니다.
 edoverflow/bugbounty-cheatsheet
버그 바운티 헌터를 위한 흥미로운 페이로드, 팁과 요령 목록입니다.
 appsecco/vulnerable-mcp-servers-lab
침투 테스트 MCP 서버를 학습하기 위해 의도적으로 취약하게 만든 서버 모음입니다.
 secfigo/awesome-fuzzing
퍼징(Fuzzing) 학습과 근본 원인 분석과 같은 익스플로잇 개발(Exploit Development) 초기 단계를 위한 엄선된 퍼징 리소스 목록 (도서, 무료 및 유료 강좌, 동영상, 도구, 튜토리얼 및 실습용 취약 애플리케이션)
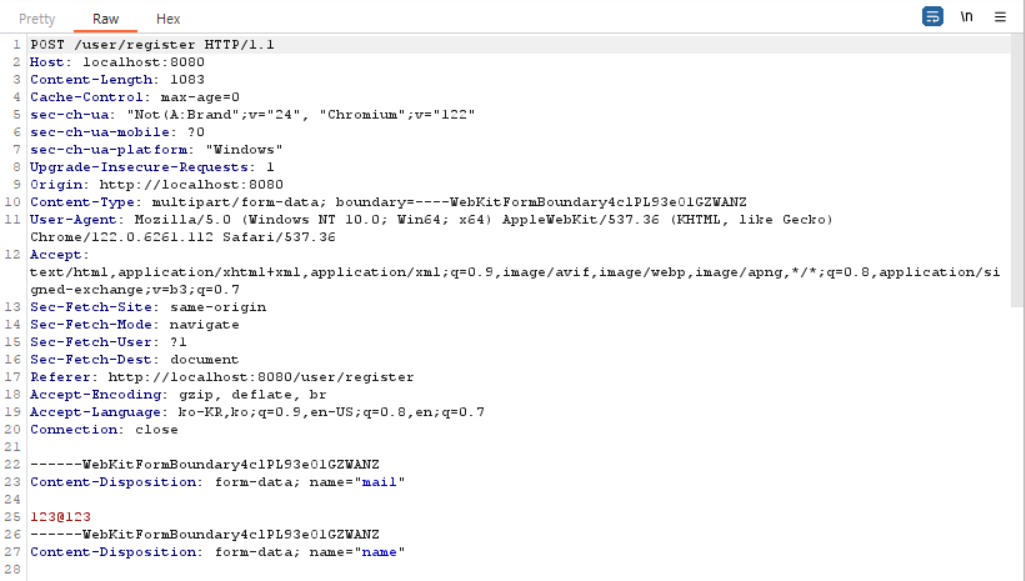 dowonkwon/drupal-cve-2018-7600-poc
CVE-2018-7600 (Drupalgeddon 2)에 대한 개념 증명 익스플로잇으로, Docker와 Burp Suite를 사용한 단계별 실습 환경 설정 및 익스플로잇 워크스루를 제공합니다.
 ksgassama-lab/msteams---vulnerability---remediation
PowerShell을 사용한 CVE-2025-53783(Teams RCE) 자동 수정
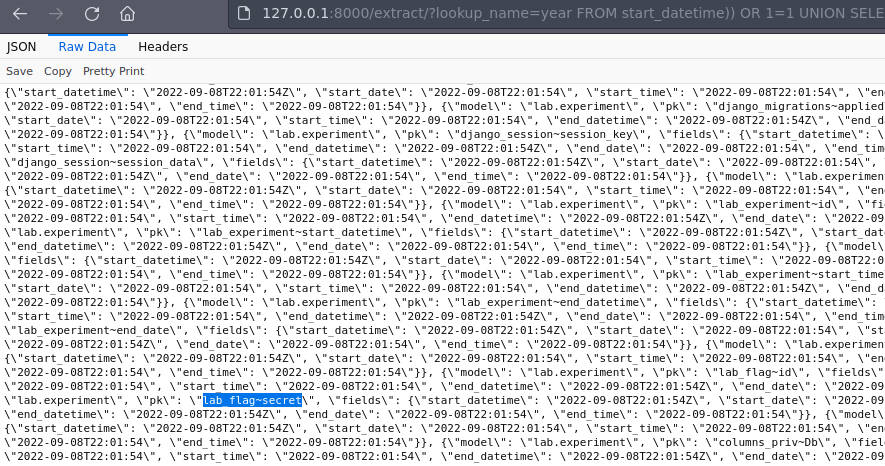 lnwza0x0a/ctf_django_cve-2022-34265
Django의 Trunc() 및 Extract() 데이터베이스 함수에서 SQL 인젝션을 시연하는 Docker 기반 CTF 챌린지 (CVE-2022-34265) - UNION 기반 페이로드 예제 포함.
 lto7777777/cve-1999-0678
CVE-1999-0678- /doc 디렉터리 열람 가능
 marcourbano/cve-2021-44228
CVE-2021-44228용 PoC.
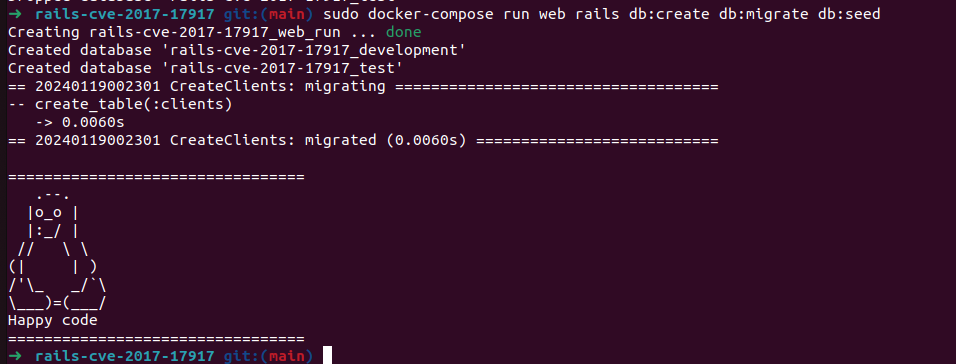 matiasarenhard/rails-cve-2017-17917
Rails에서 CVE-2017-17917 SQL 인젝션의 교육적 시연, 단계별 재현 및 매개변수화된 쿼리를 사용한 안전한 코딩 대응 포함.
 mbcrump/cve-2021-3156
CVE-2021-3156에 관한 참고 사항: Sudo의 힙 기반 버퍼 오버플로우
 metehangelgi/cve-2020-1472-lab
ZeroLogon 실습 소개
 mightysai1997/cve-2021-41773s
Docker 기반의 CVE-2021-41773 Apache 경로 순회 취약점 실습 환경으로, 통제된 환경에서 파일 읽기 및 원격 코드 실행을 위한 PoC 구성을 제공합니다.








