
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 rideckszz/poc-cve-2019-9053
Python 3로 작성된 CVE-2019-9053 교육용 PoC로, CMS Made Simple <= 2.2.9에서 발생하는 time-based blind SQL Injection입니다. 이 버전은 CTF/실습 환경에서 사용하도록 조정되었으며, 추출 시간을 줄이기…
 sepkascurty-cpu/php-exploit_cve-2022-31630
CVE-2022-31630에 대한 개념 증명 익스플로잇입니다. 이는 PHP의 GD 확장 기능에서 발생하는 범위를 벗어난 읽기(out-of-bounds read) 취약점입니다. 영향을 받는 PHP 버전에서 충돌 및 메모리 노출을 보여줍니다. 안전한 테스트를 위한…
 facundomfernandez/pentesting-obioba
블랙박스 침투 테스트: Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228). 루트 권한 상승. 실행 및 기술 보고서
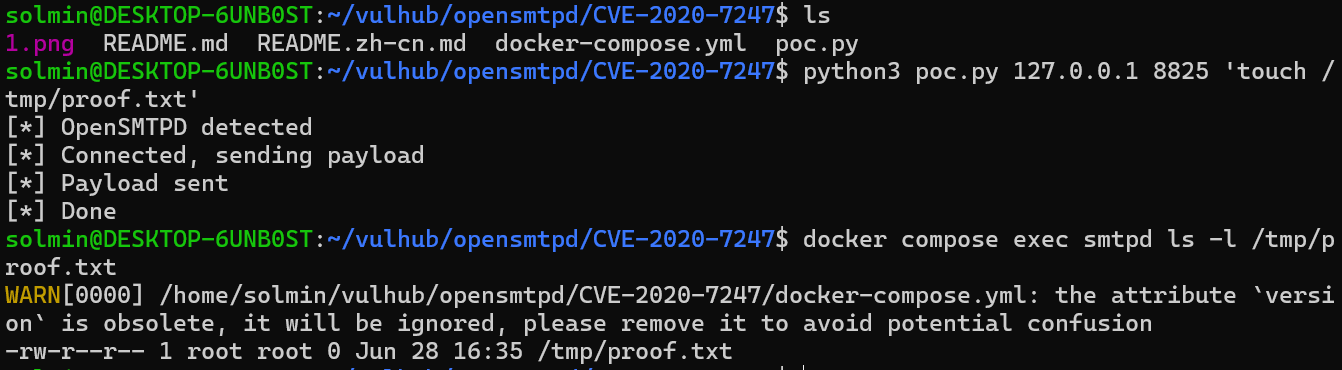 solmin111/opensmtpd-cve-2020-7247-
Docker 기반 실습 환경으로, OpenSMTPD 6.6.1p1에서 CVE-2020-7247 원격 코드 실행을 시연하며 교육용 보안 테스트를 위한 Python PoC가 포함되어 있습니다.
 x1ongsec/cve-2025-24813
tomcat CVE-2025-24813 역직렬화 RCE 환경
 efehamzaa/metasploit-red-pentest-lab
Metasploitable 2에서 vsftpd 2.3.4 (CVE-2011-2523) 취약점을 이용한 공격 및 침투 후 작업을 포함하는 실습입니다.
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) 방어 실습 환경 — nginx + Coraza WAF 동적 모듈 + OWASP CRS v4. 교육 목적으로만 사용하세요.
 fauzan-aldi/log4j-_vulnerability
웹은 CVE-2021-44228에 취약합니다
 fineken/jenkins-cve-2024-23897-lab
# CVE-2024-23897 Jenkins 임의 파일 읽기 공격 실습을 위한 Docker 기반 랩 환경 (자동 및 수동 공격 스크립트 포함)
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413에 관한 사례 연구. TryHackMe Moniker Link (CVE-2024-21413) 방을 매개변수로 사용. exploit에 claude code로 편집을 수행했습니다.
 johanmv/explotacion-vsftpd-nmap_laboratorio_1
사이버보안 기술 랩으로, Nmap을 이용한 네트워크 정찰과 Metasploit Framework를 통한 CVE-2011-2523(vsftpd 2.3.4) 취약점 악용을 수행합니다. 취약점 분석, 침투 테스트 도구 사용 및 기술 보고서 작성 능력을 입증하는 것을 목표로…
 m0nk3ygod/cve-2026-34040-poc
CVE-2026-34040의 실험실 재현: 초대형(>1MB) 요청 본문을 사용하여 Docker/Moby AuthZ 플러그인을 우회하고 호스트 액세스 권한이 있는 특권 컨테이너를 생성합니다.
 speinador/cve-2025-6218_winrar
WinRAR의 CVE-2025-6218 경로 탐색을 시연하는 교육용 랩입니다. 악성 RAR 파일과 추출 디렉터리 외부에서 파일 덮어쓰기를 관찰하기 위한 단계별 가이드를 포함합니다.
 lorenzoporrasduque/cve-2025-5548-poc
FreeFloat FTP 서버의 스택 버퍼 오버플로우(CVE-2025-5548)를 시연하는 교육용 랩입니다. 전체 익스플로잇 개발 과정을 다룹니다: 취약점 분석, Immunity Debugger를 사용한 디버깅, 오프셋 계산, RCE 페이로드 생성.
 diego57709/cve-2025-5548
CVE-2025-5548(FreeFloat FTP 서버)의 통제된 악용을 위한 구조화된 랩입니다. 환경 설정, 퍼징, EIP 제어, badchars 탐지, JMP ESP 리디렉션, Python 스크립트를 통한 최종 셸코드 전달을 포함합니다.
 cryptomachio/cve-2025-5548
CVE-2025-5548 취약점에 대한 기술적 연구
 nulltrace1336/cve-2025-55182-metasploit-exploit-skeleton-real-flow-
아래는 전체 LAB 계획입니다: demo-vulnerable app → Python PoC → Metasploit exploit skeleton
 randengshifu/cve-2022-22963
CVE-2022-22963 Spring-Cloud-Function-SpEL_RCE_exploit








