
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천
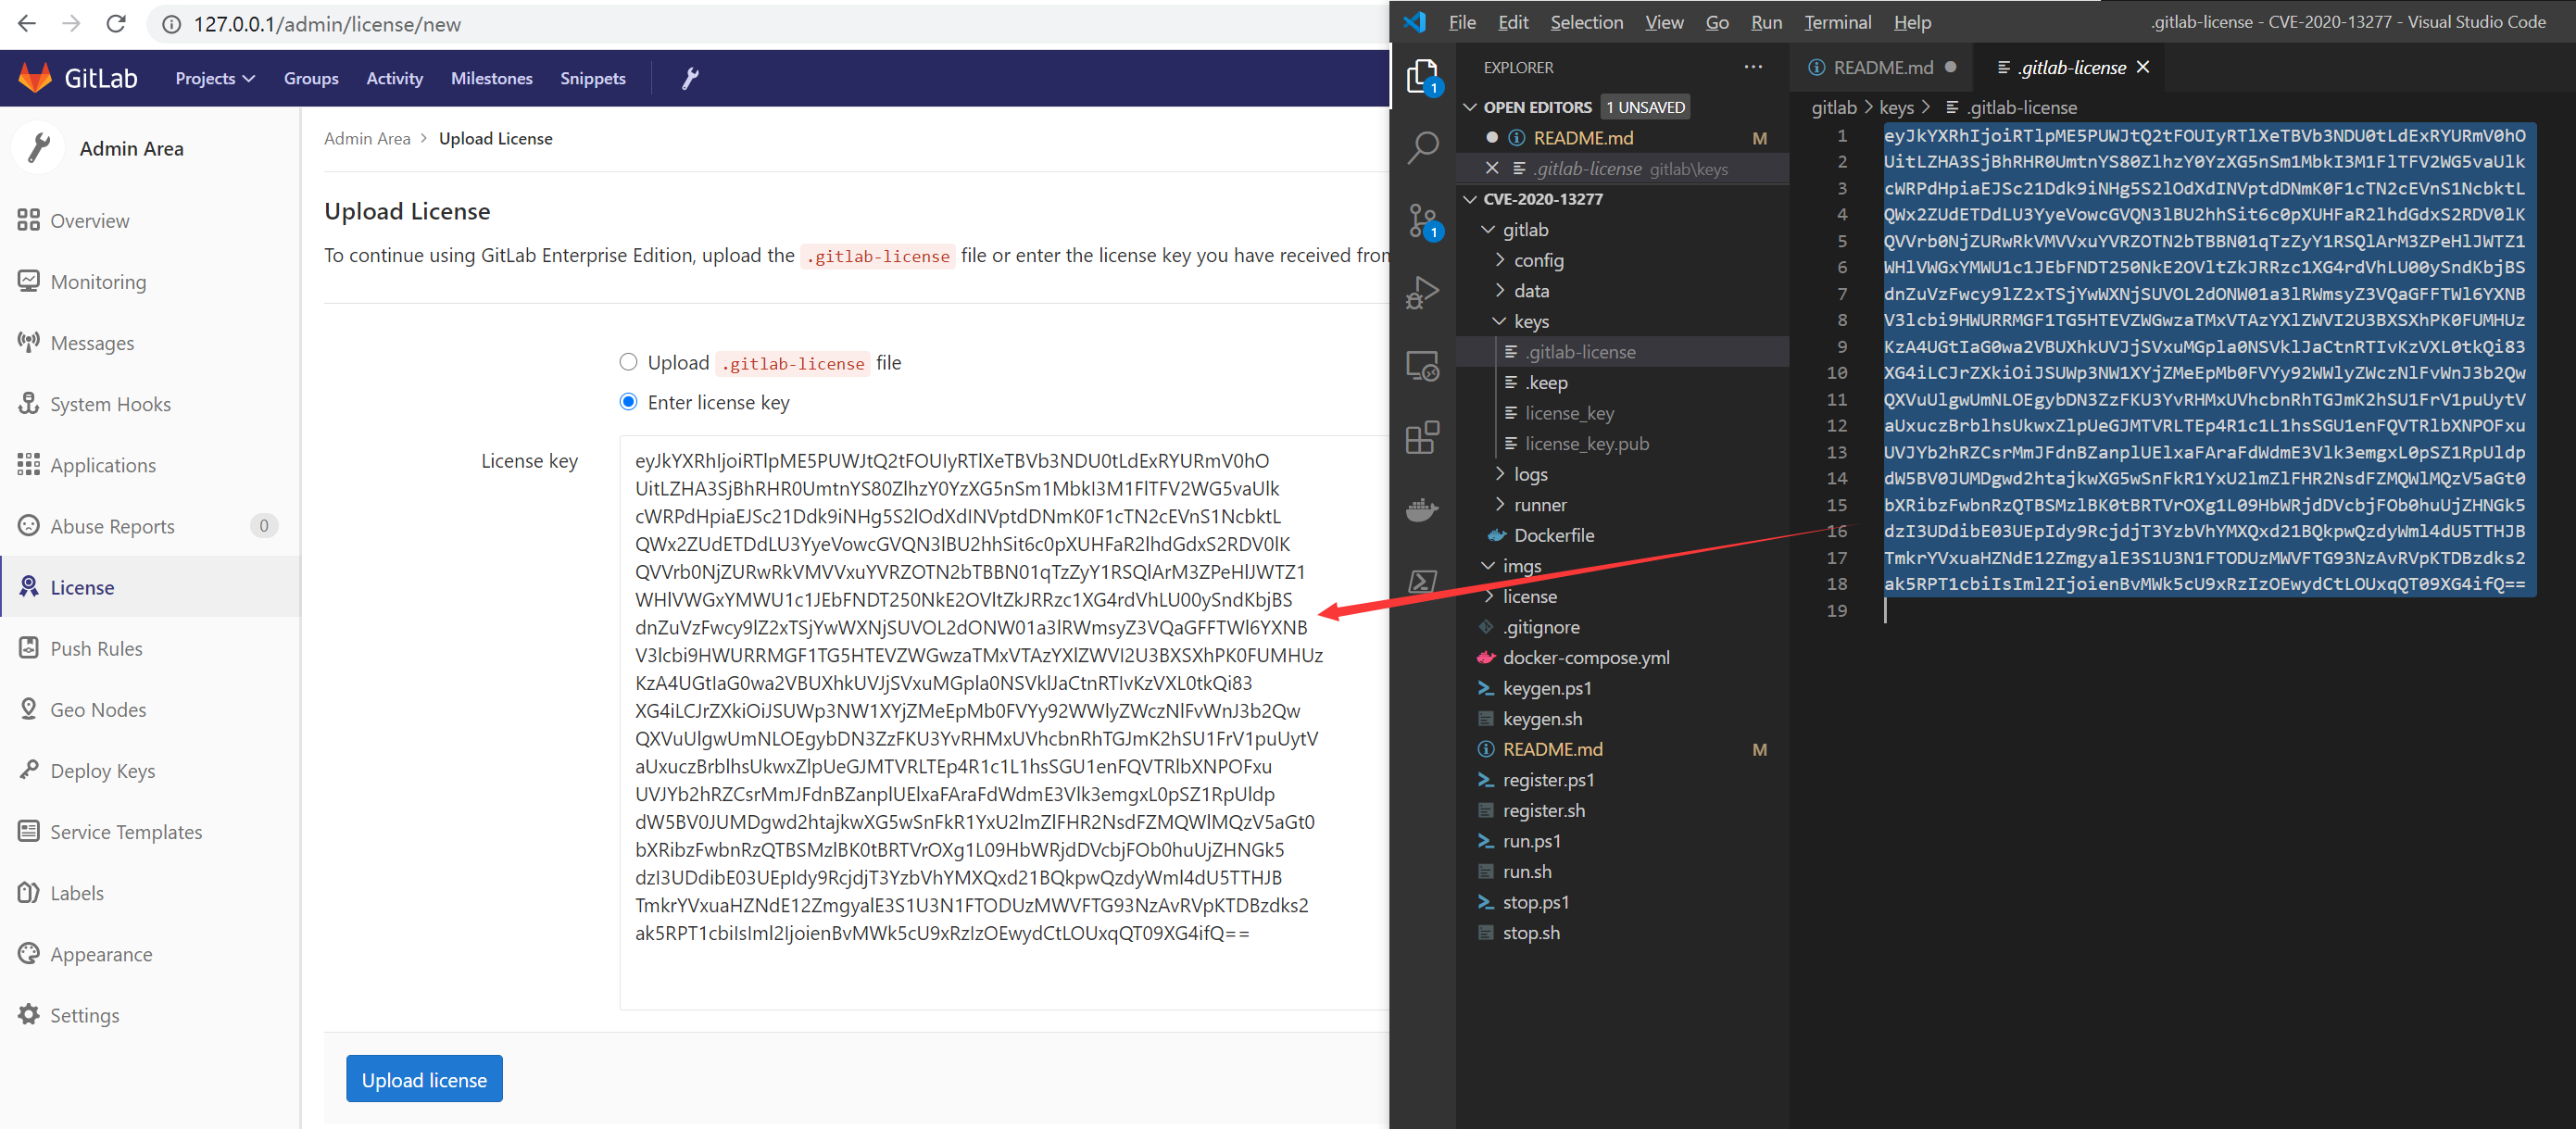
 exp-docs/cve-2020-13277
CVE-2020-13277 실습 환경: GitLab 논리적 취약점 - 임의 사용자의 비공개 저장소 무단 접근
 y4ney/cve-2025-32463-lab
이 프로젝트는 Docker를 기반으로 sudo 로컬 권한 상승 취약점 CVE-2025-32463을 재현하고 테스트하기 위한 실험 환경을 구축합니다.
 yeahhbean/laravel-cve-2018-15133
CVE-2018-15133 Laravel APP_KEY 역직렬화 취약점을 위한 Docker 기반 PoC 환경입니다. 악성 페이로드를 통해 Laravel <= 5.7.27에서 원격 코드 실행을 확인하는 익스플로잇 스크립트를 포함합니다.
 exp-docs/cve-2020-13933
CVE-2020-13933 실습 환경: shiro 인증 우회 취약점
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs Path Traversal → Git Hooks RCE) 방어적 분석서: 근본 원인 및 패치 분석, Sigma/SIEM 탐지 규칙, IOCs, 비침습적 버전 스캐너. 무기화된 PoC 없음.
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17 취약점 재현(CVE-2021-39141、CVE-2021-39144、CVE-2021-39150)
 lqtjim/next-bug-cve-2025-55182
CVE-2025-55182 재현 환경으로, 교육용 보안 테스트 및 취약점 분석을 위한 시뮬레이션된 익스플로잇 스크립트를 포함합니다.
 yeonchoda/cve-2024-9264
PoC exploit for CVE-2024-9264: Grafana SQL Expression 취약점으로 DuckDB SQL 주입을 통해 로컬 파일 포함 및 원격 코드 실행을 가능하게 함. Docker 실습 환경 설정 및 Python 익스플로잇 스크립트 포함.
 lr2006-robot/bitpixie
CVE-2023-21563 취약점 기반 BitLocker 암호화 크래킹
 maalfer/cve-2023-38831_reverseshell_winrar-rce
winrar 6.23 이전 버전에서 CVE-2023-38831 취약점을 악용하여 리버스 셸을 획득하는 데 필요한 단계
 mammaninelsond/react2p4im0nshell
💥Extension Tool (Next.js 및 React Server Components (RSC) 환경을 위한 고급 RCE/Source Leak/Dos 감사 및 익스플로잇 도구, 브라우저에서 직접 사용 가능, CVE-2025-55182/83/84) +…
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker 환경
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 yan5ui/env-cve-2021-3975
CVE-2021-3975의 docker 환경 아티팩트
 m0d0ri205/wargame-tarpioka
YISF 2024 CTF-Web (".tar" 파일을 통한 디렉터리 순회, CVE-2007-4559), 쉬움
 learner202649/cve-2026-47102-poc
해당 취약점을 직접 재현하기 위한 코드
 ooooooo-q/puma_header_normalization-cve-2024-45614
Puma 헤더 정규화 CVE-2024-45614 확인
 lemonadern/poc-cve-2019-14287
Docker 기반 PoC로, Runas 사용자 제한 우회를 통한 CVE-2019-14287 sudo 권한 상승을 시연하며, 단계별 재현 지침을 포함합니다.








