
 #1

 horkimhab/cve-2020-7882
CVE-2020-7882 - 초안 또는 할 일
 if-forget/cve-2026-52134-libiec61850
libiec61850 v1.6의 GOOSE 재생 처리에 영향을 주는 CVE-2026-52134에 대한 공개 기술 권고 및 재현 증거
 zer0sumgam3/cve-2026-66066-poc
# Ruby on Rails의 CVE-2026-66066에 대한 PoC
 synacktiv/lehack-2026-challenge
Synacktiv의 leHack 2026 챌린지 소스
 joaovicdev/exploit-cve-2026-26216
CVE-2026-26216에 대한 개념 증명 익스플로잇으로, Crawl4AI의 Docker 배포에서 후크 주입을 통한 인증되지 않은 원격 코드 실행을 시연합니다. 취약한 랩 환경을 포함합니다.
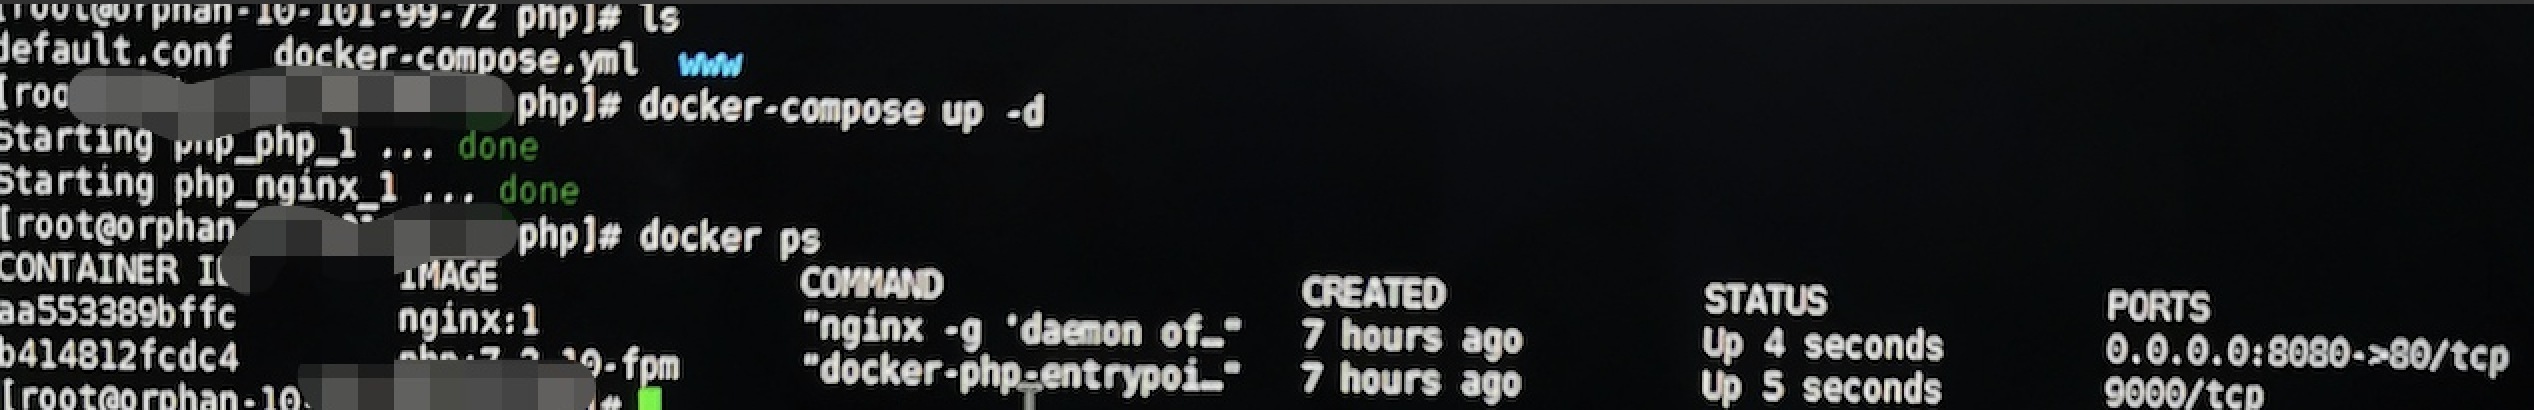 shadow-horse/cve-2019-11043
CVE-2019-11043 PHP 원격 코드 실행
 ywh-jfellus/cve-2026-65761
CVE-2026-65761용 개념 증명 - `filter_sortby`를 통한 EasyStore Pro 인증되지 않은 SQL 주입
 why-success/fastjson-rce-lab
Fastjson 1.2.83 RCE 실습 환경 (CVE-2026-16723)
 gyubin02/cve-2026-59891-control-lab
@sigstore/oci의 CVE-2026-59891을 위한 격리된 회귀 및 보안 통제 실험실
 horkimhab/cve-2026-27577
CVE-2026-27577 - 초안 또는 할 일
 yuimamur/cve-2024-4367-hands-on-01
CVE-2024-4367을 위한 실습형 랩으로, Firefox에서 PDF.js 글꼴 렌더링 취약점 악용을 시연합니다. PoC 생성기, 취약한 버전과 패치된 소스 코드 비교를 포함합니다.
 vinh0212/cve-2024-23700
CVE-2024-23700에 대한 PoC, Android 은밀한 권한 상승으로 연락처, SMS, 캘린더, 통화 기록 및 음성 사서함 읽기/쓰기, 발신 전화 걸기 또는 수신 전화 받기, 통화 설정 조작, 다른 앱이 보낸 알림 접근 및 제어, 주변 기기 제어, 오디오…
 guayoyocyber/cve-2022-22965
JDK 9+의 Data Binding을 통한 Spring Framework의 RCE 취약점 (CVE-2022-22965 일명 "Spring4Shell")
 vutiendat323/cve-2021-44228_log4shell
Log4Shell(CVE-2021-44228)을 위한 Docker 기반 RCE 익스플로잇 데모: 취약한 Spring Boot 앱, 악성 LDAP 서버, JNDI 인젝션을 통한 페이로드 전달이 포함됩니다.
 youngmin0104/cve-2017-7529-
CVE-2017-7529 Nginx 정수 오버플로우 취약점을 위한 Docker 기반 재현 환경으로, 조작된 Range 헤더를 통한 정보 노출을 시연하며 단계별 익스플로잇 가이드를 제공합니다.
 mobetasec/cve-2024-1813-poc
CVE-2024-1813에 대한 PoC 익스플로잇: Simple Job Board WordPress 플러그인의 PHP 객체 주입으로, 가젯 체인을 통해 인증 없이 RCE를 달성합니다. 안전한 시연을 위한 Docker 랩이 포함되어 있습니다.
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Python 기반 정적 패치 분석 도구로, 취약한 Apache HTTP Server 2.4.49 소스 코드와 패치된 2.4.51 구현을 비교하여 CVE-2021-41773(Apache HTTP Server 경로 탐색)의 근본 원인과 수정 방법을 연구합니다.









