
 #1
Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.
Kitploit 추천

 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
로컬 권한 상승 익스플로잇으로, Ubuntu의 snap-confine 및 systemd-tmpfiles를 대상으로 하는 CVE-2026-3888을 공격하며, 루트 액세스를 달성하기 위한 SUID 및 capabilities 변형을 제공합니다.
 sowatkheang/cve_2026_2576_poc
CVE-2026-2576 — Business Directory 플러그인 SQLi PoC (로컬 설정). 인증되지 않은 시간 기반 블라인드 SQL 인젝션, WordPress용 Business Directory 플러그인 ≤ 6.4.21
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker Compose 설정으로 nginx-ui 인증 누락 취약점을 시연합니다.
 pinkarmor/cve-2025-1094-lab-setup
# CVE-2025-1094 악용 실습 랩 PostgreSQL psql SQL 인젝션을 악용하여 COPY TO PROGRAM을 통해 RCE(원격 코드 실행)로 이어지는 실습 랩으로, Docker 설정 및 리버스 셸 페이로드를 포함합니다.
 mkway/cve-2026-3304
# CVE-2026-3304 재현 실험실 Multer의 비동기 fileFilter 경쟁 조건으로 인해 고아 임시 파일을 통해 디스크가 고갈되는 취약점을 재현하는 실험실입니다. 취약한 Docker 서버와 패치된 Docker 서버, 익스플로잇 스크립트, 근본 원인…
 mehdi-ben-hamou/cve-2026-30498
교육용 CSRF 취약점 데모로, 통제된 실습 환경을 포함하며 개념 증명 익스플로잇과 적절한 CSRF 보호 기능이 적용된 수정 버전을 제공합니다.
 pulentoski/cve-2026-31431
모듈식 프레임워크로, AF_ALG와 페이지 캐시 주입을 사용하여 메모리 내 SUID 바이너리를 수정함으로써 Linux 커널 권한 상승 취약점을 연구하고 악용합니다.
 kondordevsecuritycorp/cve-2026-34197
Apache ActiveMQ의 Jolokia API를 통한 RCE 취약점(CVE-2026-34197) 익스플로잇으로, 명령 출력 캡처, 대량 스캔, 자동 익스플로잇 기능을 제공합니다.
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
이것은 현재 진행 중이고 활발히 악용되고 있는 Telnet 버그의 심각성을 강조할 수 있는 간단한 PoC입니다. 사람들이 아직도 Telnet을 사용하는 이유는... 저로서는 이해할 수 없습니다.
 ret0x2a/cve-2025-8625
# CVE-2025-8625 개념 증명 익스플로잇 WordPress를 대상으로 하는 CVE-2025-8625용 개념 증명 익스플로잇으로, Docker 기반 격리 실습 환경과 교육용 보안 연구를 위한 데모 웹 셸을 포함합니다.
 furkankayapinar/cve-2026-24061-telnet2root
CVE-2026-24061(inetutils-telnetd)용 스캐너 및 대화형 익스플로잇으로, 조작된 NEW-ENVIRON 협상을 통해 인증 전 루트 액세스를 가능하게 합니다. 멀티스레드 스캐닝과 Docker 랩을 포함합니다.
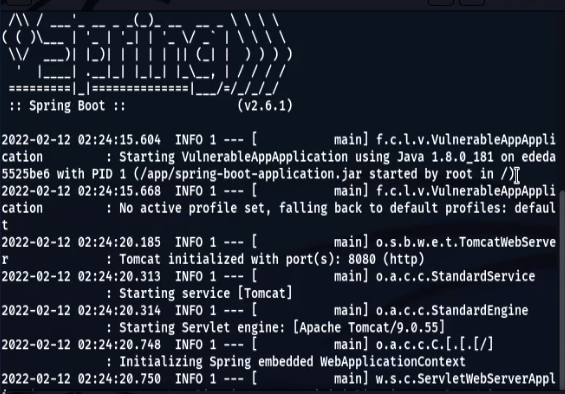 feryaeljustice/log4shell
이 저장소는 Log4j 2021(CVE-2021-44228) 취약점 시연 및 완화를 위한 것입니다.
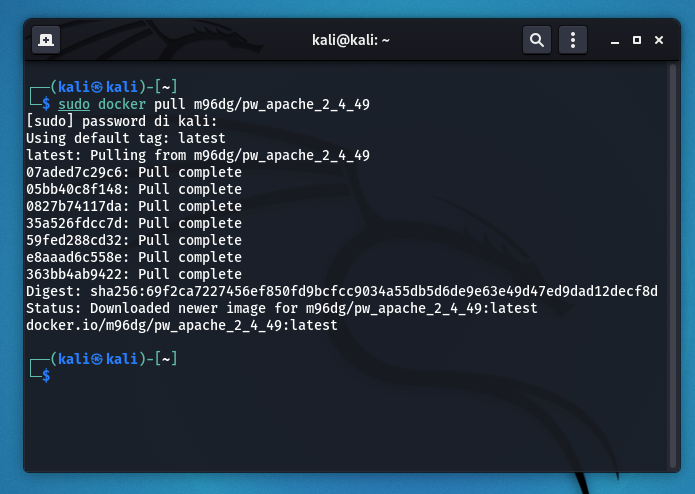 m96dg/cve-2021-41773-exercise
# Apache 2.4.49 경로 탐색(CVE-2021-41773) 실습 랩 Docker, Nmap 스캐닝, curl을 사용하여 Apache 2.4.49 경로 탐색(CVE-2021-41773)을 악용하고 플래그를 검색하는 실습형 랩입니다.
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
# CVE-2026-39987 교육용 Docker 랩 marimo의 WebSocket 인증 우회를 통한 사전 인증 RCE(원격 코드 실행) 취약점을 시연하는 교육용 Docker 랩으로, 익스플로잇 스크립트와 패치 검증 단계를 포함합니다.
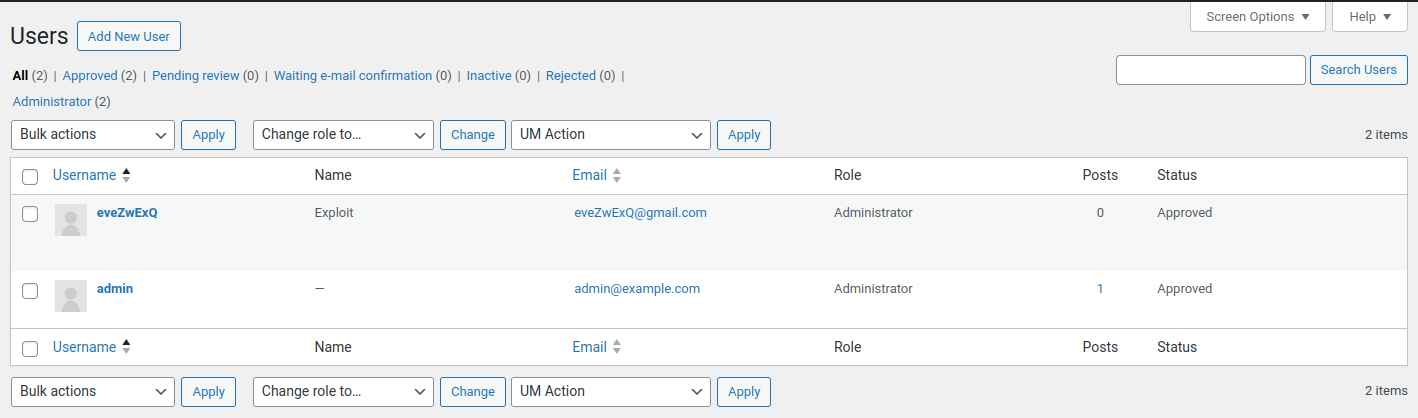 julienbrs/exploit-cve-2023-3460
CVE-2023-3460에 대한 익스플로잇 및 분석, Ultimate Member WordPress 플러그인의 치명적인 권한 상승 취약점으로, 재현 환경 및 완화 지침을 포함합니다.
 jxerome/log4shell
Log4Shell 취약점(CVE-2021-44228)에 대한 교육용 데모로, 자체 시스템에서 실험적 테스트를 위한 JNDI LDAP 페이로드를 포함합니다.
 cryingn/cve-2026-44656
CVE-2026-44656 재현 환경으로, Vim 모델라인 명령 주입 취약점입니다. Docker 설정, PoC 파일, 그리고 path 옵션의 백틱 확장을 통한 임의 명령 실행을 시연하는 익스플로잇 스크립트를 포함합니다.
 shotafry/copyfail-exploits-cve-2026-31431
# CVE-2026-31431 다국어 교육용 익스플로잇 구현 algif_aead 모듈을 통한 Linux 커널 로컬 권한 상승 취약점으로, 안전한 탐지기와 CTF 사용 가이드를 포함합니다.








