

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Labs & Practice

Training labs, hands-on environments, and reproducible challenges for authorized, safe cybersecurity practice.

Kitploit 추천

추천 도구

10 선택됨
vulhub preview#1

vulhub

GitHubvulhub/vulhub
21.1k1개월 전
juice-shop preview#2

juice-shop

GitHubjuice-shop/juice-shop
13.6k1일 전
WebGoat preview#3

WebGoat

GitHubwebgoat/webgoat
9.5k11일 전
DVWA preview#4

DVWA

GitHubdigininja/dvwa
13.5k3일 전
crAPI preview#5

crAPI

GitHubowasp/crapi
1.6k2개월 전
NodeGoat preview#6

NodeGoat

GitHubowasp/nodegoat
2.1k3년 전
SecurityShepherd preview#7

SecurityShepherd

GitHubowasp/securityshepherd
1.5k15시간 3분 전
wrongsecrets preview#8

wrongsecrets

GitHubowasp/wrongsecrets
1.5k1일 전
metasploitable3 preview#9

metasploitable3

GitHubrapid7/metasploitable3
5.7k1년 전
GOAD preview#10

GOAD

GitHuborange-cyberdefense/goad
8.1k28일 전
최신관련성인기최근 업데이트
3024 결과
CVE-2025-32463 preview

CVE-2025-32463

GitHubmuhammedkayag/cve-2025-32463

sudo의 chroot 구성 조작을 통한 로컬 권한 상승(CVE-2025-32463)을 입증하는 개념 증명으로, 격리된 환경에서 방어적 테스트 및 패치 검증을 위해 제작되었습니다.

privilege-escalationvulnerability-analysisexploitation+2
1년 전
inetutils-telnetd-auth-bypass preview

inetutils-telnetd-auth-bypass

GitHubleonjza/inetutils-telnetd-auth-bypass

A small docker lab to play with cve-2026-24061, the inetutils-telnetd authentication bypass.
vulnerability-analysisexploitationpenetration-testing+2
1210개월 전
redis-CVE-2025-49844 preview

redis-CVE-2025-49844

GitHublastvocher/redis-cve-2025-49844

교육용 랩 환경으로, Redis Lua 인터프리터의 치명적인 use-after-free 취약점인 CVE-2025-49844(RediShell)에 대한 개념 증명 익스플로잇을 포함하며, Docker 설정 및 취약점 분석을 제공합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
141년 전
log4j2-web-vulnerable preview

log4j2-web-vulnerable

GitHubkanitan/log4j2-web-vulnerable

취약한 웹 앱으로, log4j2 RCE(CVE-2021-44228) 익스플로잇 테스트용입니다.

vulnerability-analysisexploitationweb-application-exploitation+2
4년 전
cve-2026-21440-writeup-poc preview

cve-2026-21440-writeup-poc

GitHubk0nnect/cve-2026-21440-writeup-poc

poc 및 writeup for cve-2026-21440: @adonisjs/bodyparser의 치명적인 경로 탐색 취약점으로 임의 파일 쓰기를 허용함
vulnerability-analysisexploitationweb-application-exploitation+4
410개월 전
CVE-2026-42208_lab preview

CVE-2026-42208_lab

GitHubimjdl/cve-2026-42208_lab

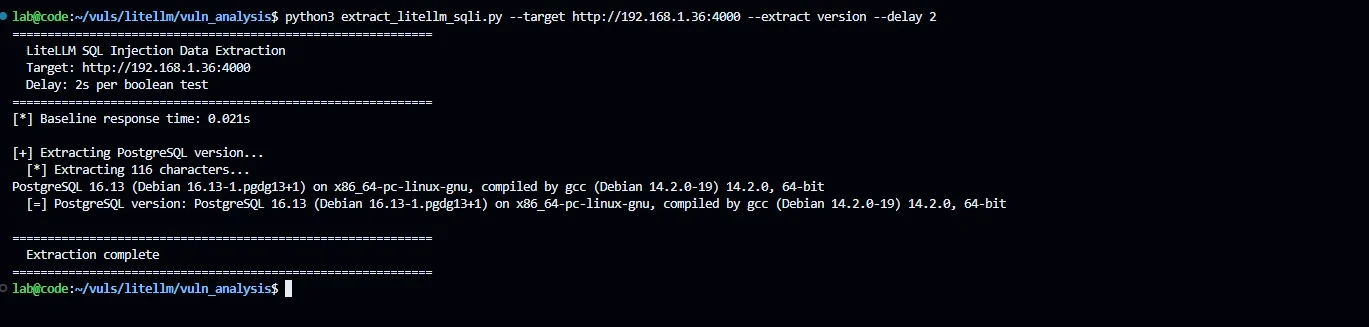
LiteLLM Proxy의 API 키 인증에서 발생하는 심각한 SQL 인젝션에 대한 재현 환경으로, 시간 기반 블라인드 PoC와 테스트용 Docker 설정을 포함합니다.

vulnerability-analysisexploitationweb-application-exploitation+3
6개월 전
CVE-2026-21509-PoC preview

CVE-2026-21509-PoC

GitHubgavz/cve-2026-21509-poc

교육용 PoC로, 더미 OLE 아티팩트가 포함된 무해한 DOCX를 생성하여 CVE-2026-21509에 대한 EDR/AV 가시성, ASR 규칙, 샌드박스 분석을 테스트합니다. 격리된 실습 환경에서만 사용하세요.

defensive-toolsvulnerability-analysismalware-analysis+2
439개월 전
pack2theroot-lab preview

pack2theroot-lab

GitHubdinosn/pack2theroot-lab

CTF 스타일 Docker 랩 for CVE-2026-41651 (Pack2TheRoot): PackageKit의 허용적 polkit 로컬 권한 상승

defensive-toolsprivilege-escalationcontainer-security+7
87개월 전
ghost-cve-2026-26980 preview

ghost-cve-2026-26980

GitHubdinosn/ghost-cve-2026-26980

CVE-2026-26980 — Ghost CMS Content API SQL 인젝션 랩 (slug 필터 정렬을 통한 인증되지 않은 블라인드 SQLi)

vulnerability-analysisexploitationweb-application-exploitation+5
197개월 전
CVE-2026-2058-PoC preview

CVE-2026-2058-PoC

GitHubcarlosalbertotuma/cve-2026-2058-poc

CVE-2026-2058에 대한 개념 증명 익스플로잇으로, CloudClassroom PHP 프로젝트의 SQL 인젝션 취약점을 이용하며, 자동화된 데이터베이스 열거 및 데이터 추출 기능을 포함합니다.

vulnerability-analysisexploitationweb-application-exploitation+2
8개월 전
CVE-2026-3288-lab preview

CVE-2026-3288-lab

GitHubbvabhishek/cve-2026-3288-lab

# CVE-2026-3288 NGINX Ingress 구성 주입을 위한 Docker 기반 취약 실습 환경 — 공격 스크립트, 탐지 모니터링, 그리고 공인된 보안 교육을 위한 복구 지침을 포함합니다.

cloud-infrastructure-securitycontainer-securityvulnerability-analysis+6
17개월 전
CVE-2026-41651 preview

CVE-2026-41651

GitHubbaph00met/cve-2026-41651

# CVE-2026-41651 개념 증명 익스플로잇 CVE-2026-41651에 대한 개념 증명 익스플로잇으로, PackageKit의 TOCTOU 로컬 권한 상승 취약점이며, 기술 분석, 탐지 로직, 그리고 수정 지침을 포함합니다.

privilege-escalationvulnerability-analysisexploitation+3
186개월 전
jinjava-cve-2026-25526-poc preview

jinjava-cve-2026-25526-poc

GitHubav4nth1ka/jinjava-cve-2026-25526-poc

Step-by-step 익스플로잇 하네스 및 Jinjava의 CVE-2026-25526에 대한 개념 증명으로, 파일 읽기, 파일 생성, 정보 노출을 패치 검증과 함께 시연합니다.
vulnerability-analysisexploitationweb-application-exploitation+2
39개월 전
CVE-2026-24061-PoC-Telnetd preview

CVE-2026-24061-PoC-Telnetd

GitHubandroidteacher/cve-2026-24061-poc-telnetd

# CVE-2026-24061 개념 증명 익스플로잇 inetutils-telnetd에서 USER 환경 변수 조작을 통해 발생하는 인증되지 않은 원격 루트 권한 상승 취약점(CVE-2026-24061)에 대한 개념 증명 익스플로잇입니다. Docker 랩 설정과 리버스…
vulnerability-analysisexploitationpenetration-testing+3
9개월 전
CVE-2026-22686 preview

CVE-2026-22686

GitHubamusedx/cve-2026-22686

CTF 챌린지로, JavaScript 실행 환경의 소스 코드 리뷰를 통한 샌드박스 탈출에 초점을 맞추며, 실습형 취약점 분석 및 익스플로잇 연습을 위해 설계되었습니다.

vulnerability-analysisctfeducation+1
110개월 전
linux-copy-fail-CVE-2026-31431 preview

linux-copy-fail-CVE-2026-31431

GitHubadilkurtulmus/linux-copy-fail-cve-2026-31431

# CVE-2026-31431(Copy-Fail) 개념 증명 익스플로잇 Linux 커널의 AF_ALG 및 splice() 결함으로, 페이지 캐시 오염과 로컬 권한 상승을 가능하게 하는 취약점입니다. 분석, 실험실 결과 및 탐지 스크립트를 포함합니다.
privilege-escalationmemory-forensicsvulnerability-analysis+4
6개월 전
CVE-2026-39866 preview

CVE-2026-39866

GitHubabhayclasher/cve-2026-39866

# GitHub Actions 워크플로 디스패치의 명령 주입을 시연하는 개념 증명 랩 (CVE-2026-39866) 교육용 분석을 위해 취약한 버전과 패치된 버전을 나란히 실행합니다.

vulnerability-analysisexploitationweb-application-exploitation+3
7개월 전
CVE-2026-33331 preview

CVE-2026-33331

GitHubabhayclasher/cve-2026-33331

로컬 랩에서 oRPC의 OpenAPI 문서 생성 시 저장형 XSS를 재현합니다(CVE-2026-33331). 취약 버전과 패치 버전을 비교용으로 포함하며, 독립 실행형 PoC도 제공합니다.


vulnerability-analysisexploitationweb-application-exploitation+3
7개월 전
이전1…424344…100다음





